
Smarter by Design.Simpler for Business
AGS Management
AGS Management Nedir?
AGS Management, bir vService'in AGS erişim denetimi yapılandırmasını düz cümlelerle özetleyen sekmedir. Ekran, form alanlarını tek tek listelemek yerine her ayarı okunabilir bir cümleye çevirir: AGS'nin hangi modda çalıştığı, hangi isteklerin erişim denetiminden geçtiği, ziyaretçinin kimliğini kimin doğruladığı, oturumun neye bağlanıp ne kadar yaşadığı, kapının kaba kuvvet ve otomasyona karşı nasıl korunduğu, ziyaretçinin hangi sayfaları ve dilleri gördüğü ve kimin uyarıldığı tek ekranda okunur.
Ekran bir okuma yüzeyidir. Her bölümün başlık şeridinde bulunan Edit bağlantısı, AGS yapılandırmasını yalnızca o bölümün alanlarına indirgenmiş bir pencerede açar; giriş akışıyla ilgili bağlantılar ise akışın düzenlendiği Flowchart sekmesine götürür. Böylece bir ayarı okumakla düzeltmek arasında ara adım kalmaz.
Ekrandaki hiçbir satır bu ekran için ayrıca sorgulanmaz; tümü vService'in AGS kaydından ve bu kaydın başvurduğu politika, sağlayıcı ve profil kayıtlarından türetilir, kayıt değiştiği anda kendini yeniler. Çalışma verileri bu ekranda bulunmaz: ölçümler Dashboard ve Live Stats, açık oturumlar Sessions, kilitlemeler Lockout, motor durumu Engine sekmesindedir.
6 / 7
Bölüm
Standalone Application modunda altı bölüm; Portal ve Portal Application modlarında bir portal bölümü eklenir
3 Mod
AGS Çalışma Modu
Standalone Application, Portal ve Portal Application; bölüm kümesi moda göre değişir
4 Aşama
Akış Şeridi
Entry, Authentication, Second Factor ve Outcome aşamaları giriş akışını rollerine göre sayar
Tek Tık
Ayara Gidiş
Her bölümün Edit bağlantısı yalnızca o bölümün alanlarını açar
Salt Okuma
Yetkisiz Kullanıcıda
Yetki yoksa bölümlerin Edit bağlantıları kaybolur, içerik tam kalır
Uyarır
Eksik Yapılandırma
Kimlik doğrulama adımı olmayan akış ya da seçilmemiş sağlayıcı profili amber cümleyle işaretlenir
Ekrana Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden AGS-Enabled vServices seçilir.
- TR7 üzerinde tanımlı, AGS erişim denetimi etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda AGS Management sekmesine tıklanır.
Ekranın sağında, Dashboard sekmesindeki AGS - AAM Data Flow Panel paneli bu sekmede de kullanılır; panel daraltılmışsa yalnızca tutamaç figürü görüntülenir (yukarıdaki görsellerde panel daraltılmıştır). Şema ile bu ekran aynı yapılandırmanın iki ayrı okunuşudur.
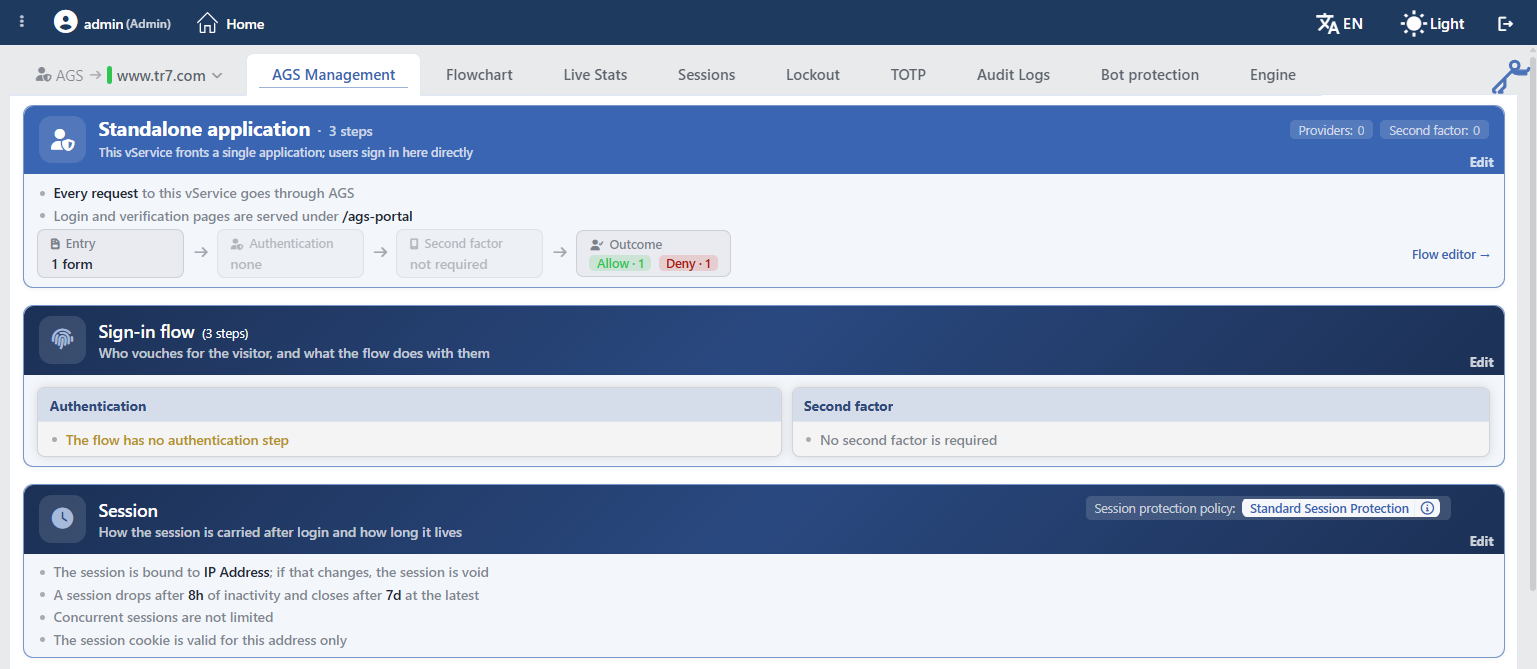 AGS Management (üst bölümler)
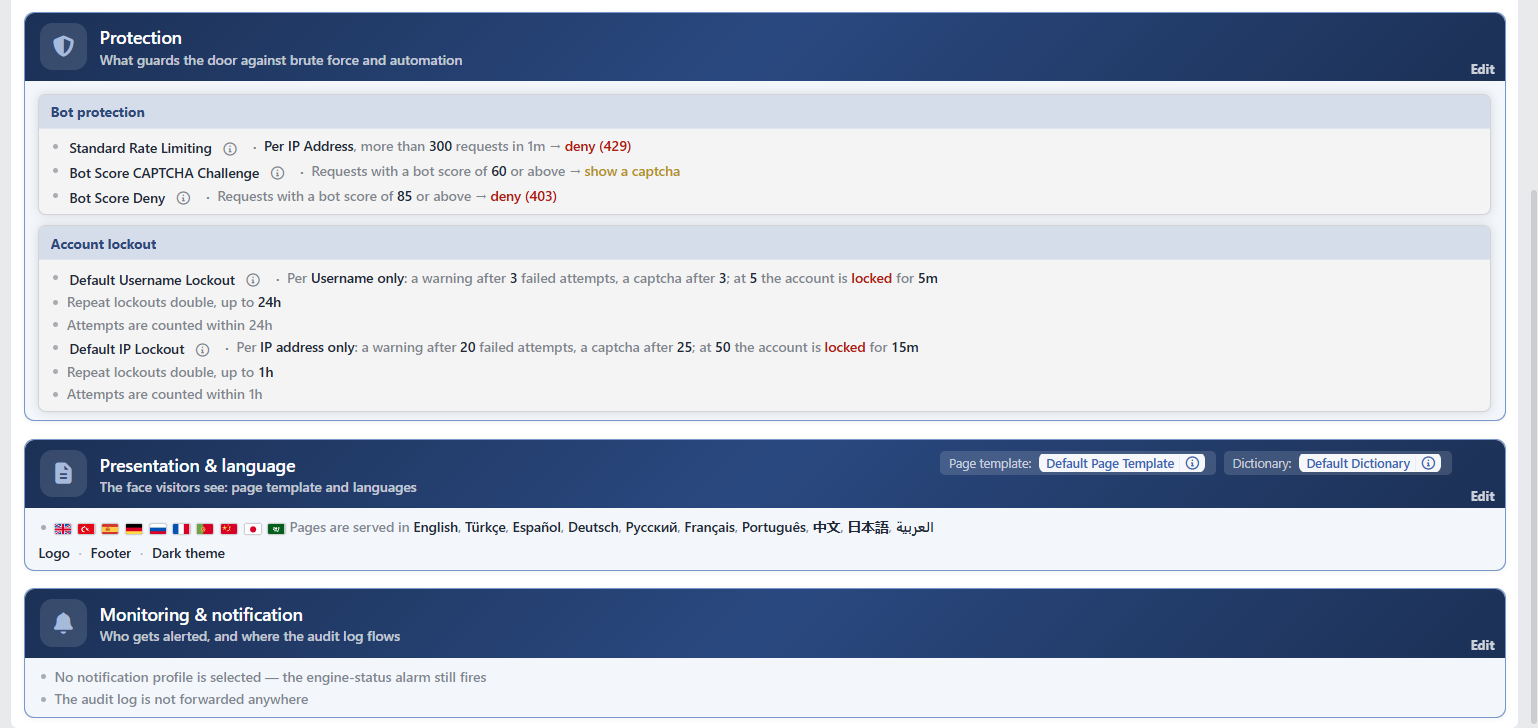 AGS Management (alt bölümler)
Bölümlerin yerleşimi
Bölümler tam genişlikte alt alta dizilir; iki bölümün aynı satırı paylaştığı bir yerleşim yoktur. Bir bölümün içindeki kutular ise yan yana dizilir ve her kutu içeriğinin genişliğini alır; sığmayan kutu alt satıra iner. Yukarıdaki görselde Authentication ile Second Factor kutuları yan yana, uzun cümleler taşıyan Bot Protection ile Account Lockout kutuları alt alta görüntülenmektedir.
Ekranın Ortak Öğeleri
Bölümlerin tamamı aynı kalıbı kullanır: solda ikonu, başlığı ve alt yazısıyla bir başlık şeridi, şeridin altında madde işaretli cümle listesi ve/veya kutular. Bazı bölümlerin şeridinin sağ üstünde çipler bulunur: mod bölümünde akıştaki sağlayıcı ve MFA sayıları, diğer bölümlerde bölüme atanan kayıtlar. Düzenleme girişi yalnızca bölüm düzeyinde vardır: başlık şeridinin sağ alt köşesindeki Edit yazısı. Load Balancer Management ekranının aksine kutuların başlığında ayrı bir kalem ikonu bulunmaz.
Bölüm Başlığı ve Renk
Mod bölümünün başlığı AGS'nin çalışma modudur: Standalone Application, Portal ya da Portal Application. Başlığın yanında akıştaki adım sayısı, altında ise modun tanıtım cümlesi yer alır.
Bölümlerin şerit rengi sabittir ve durum taşımaz: ilk bölüm temanın vurgu renginde düz bir şeritle, diğer bölümler aynı rengin koyulaştırılmış geçişli şeridiyle görüntülenir; yazılar beyazdır. AGS motorunun ya da vService'in çalışma durumu bu ekranda hiçbir renge yansımaz. Load Balancer Management ekranındaki durum renkli ilk bölümün karşılığı bu ekranda bulunmaz.
Edit Bağlantısı
Her bölümün başlık şeridinde bir Edit yazısı bulunur. Bölümlere göre iki farklı davranış görülür:
| Nereden tıklandığı | Ne açılır |
|---|---|
| Sign-in Flow bölümünün Edit'i ve mod bölümündeki Flow Editor → bağlantısı | Pencere açılmaz; Flowchart sekmesine geçilir ve akış şeması düzenleme modunda açılır. Önizleme paneli Flowchart sekmesinde kapanır. |
| Diğer bölümlerin Edit'i | AGS yapılandırma formu, başlığı Edit / <bölüm adı> olan bir pencere olarak açılır ve yalnızca o bölüme ait alanlara indirgenir. Kaydetme yalnızca bu pencerenin alanlarını kaydın ekrandaki güncel hâlinin üzerine yazar; diğer alanlara yapılmış değişiklikler korunur. Vazgeçildiğinde hiçbir şey yazılmaz. |
Bölümlerin hangi form alanlarını açtığı aşağıdaki gibidir:
| Bölüm | Pencere başlığı | Formda açılan alanlar |
|---|---|---|
| Mod bölümü | Edit / Scope & identity | AGS Activation Condition, AGS Root Path, Gateway Mode; Portal modunda ayrıca Portal URL, Private Tunnel Domain ve Portal Applications, Portal Application modunda Trusted Portals. Mod pencere içinde değiştirildiğinde ilgili alanlar anında belirir ya da kaybolur. |
| Sign-in Flow | (pencere yok) | Flowchart sekmesi, düzenleme modu |
| Session | Edit / Session | Session Protection Policy, Cookie Domain, Cookie Name Prefix |
| Protection | Edit / Protection | Bot Protection Policies, Default Lockout Policies |
| Portal & Applications | Edit / Portal & applications | Portal URL, Private Tunnel Domain, Portal Applications |
| Trusted Portals | Edit / Trusted portals | Trusted Portals |
| Presentation & Language | Edit / Presentation & language | Dictionary, Page Template |
| Monitoring & Notification | Edit / Monitoring & notification | Log Level, Audit Log Forwarders, Notification Profile |
Portal modunda özel tünel alanı ile çerez alanı birbirine bağlıdır. Edit / Session penceresinde, Portal modunda Private Tunnel Domain tanımlıysa This gateway is a portal; its private tunnel domain <alan> must stay within the cookie domain you set here, or app links will keep bouncing back to the portal bilgi kutusu; portal bölümünün penceresinde (Edit / Portal & applications ya da Edit / Trusted portals) Cookie Domain tanımlıysa The cookie domain is <alan>; the private tunnel domain must sit under it so the portal session reaches the applications bilgi kutusu en üstte görüntülenir. Giriş akışının adımları hiçbir pencerede yer almaz; akış yalnızca Flowchart sekmesinde düzenlenir.
Satır İçi ⓘ ve Kalem İkonları
Cümlelerde geçen politika, sağlayıcı, çok faktörlü doğrulama, form, log yönlendirme, güvenilen portal ve SSO profillerinin adı ile başlık çiplerindeki kayıt adlarının sonunda küçük ikonlar bulunur. Kayıt adı ile cümle arasında bir · ayırıcı yer alır.
| İkon | İşlev |
|---|---|
| O kaydın hızlı görünümünü açar; pencerede kaydın alanları listelenir. Başlıkta kaydın liste sayfasına götüren Go to Page ve Edit butonları bulunur. Güvenilen portal satırında hızlı görünüm, portalın akış şemasını salt okunur olarak gösterir. | |
| O kaydın kendi düzenleme penceresini açar. Bu pencere AGS yapılandırma formu değil, ilgili politikanın ya da profilin formudur. |
Kalem ikonu her satırda bulunmaz: yerleşik AGS kayıtlarında görüntülenmez, o satırlarda yalnızca hızlı görünüm sunulur. Yukarıdaki görsellerdeki kayıtların tamamı yerleşik olduğu için yalnızca bilgi ikonu görüntülenmektedir. Akış şeridindeki MFA adları, tek bir sağlayıcıyı besleyen formun cümlesindeki form adı (Credentials are collected by <form>, Sign-in starts from a button on <form>), portal uygulama adları ve dil adları ise hiç ikon taşımaz. Birden çok sağlayıcıyı besleyen formun grup satırı ise formun kaydıyla açılır ve ikonlarını taşır.
Cümlelerin Okunması
| Görünüm | Anlamı |
|---|---|
| Gri cümle, içinde koyu öbekler | Ayar tanımlı ve yürürlükte; değerler (eşik, süre, ad, yol) koyu yazılır (ör. The session is bound to IP Address); bot politikasındaki sayım penceresi süresi gri kalır. |
| Tamamen gri cümle | Ayar tanımlı değil (ör. Concurrent sessions are not limited) ya da satır yalnızca tamamlayıcı bilgi taşıyor (ör. Attempts are counted within 24h, The audit log is forwarded to this target). Tanımlı olmayan ayarın satırı da yazılır, çünkü neyin ayarlanmadığını bilmek de bilgidir. |
| İçinde kırmızı öbek bulunan cümle | Ceza eylemi: deny, hold and deny, block ve kilitleme cümlesindeki locked. |
| İçinde amber öbek bulunan cümle | Meydan okuma ya da zayıflatılmış durum: show a captcha, show a content page, limit bandwidth, eşzamanlı oturum aşım eylemi, not bound to any identity, muted ve debug log seviyesi. |
| Tamamen amber cümle | Yapılandırma eksik ve erişimi etkiliyor (ör. The flow has no authentication step). |
| Soluk kutu | Protection bölümünde kutuya hiç politika atanmamış. |
| Soluk aşama | Akış şeridinde karşılığı olmayan aşama (ör. none, not required). |
Bu ekranda cümle listeleri ve tablolar katlanmaz. Kısaltma yalnızca akış şeridinde uygulanır: sağlayıcı ikonları altıdan, MFA adları ikiden sonra +N olarak toplanır.
Bir politika satırının ardından gelen tekrar, sayım penceresi ve koşul cümleleri ayrı madde satırları olarak görüntülenir; bir sonraki politika adına kadar olan satırlar o politikaya aittir.
Mod Bölümü (Standalone Application / Portal / Portal Application)
Mod bölümü, AGS'nin çalışma modunu ve kapsamını anlatır. Başlığı modun adıdır; akışta adım varsa başlığın yanına · N steps (dal varsa ayrıca · N branches) eklenir. Adım sayısı akıştaki tüm adımların toplamıdır; form, sağlayıcı, MFA, Decision Point, Switch, Assign User Attributes, Allow ve Deny adımlarının her biri ayrı sayılır. Dal sayısı Decision Point ve Switch adımlarının toplamıdır.
| Mod | Alt yazı |
|---|---|
| Standalone Application | This vService fronts a single application; users sign in here directly |
| Portal | This gateway is a portal: users sign in here and reach the published applications from it |
| Portal Application | This application serves no login pages of its own; it inherits its session from a trusted portal |
Şeridin sağ üstünde Providers: N (akıştaki farklı kimlik doğrulama sağlayıcısı sayısı) ve Second Factor: N (farklı MFA profili sayısı) çipleri yer alır; değer sıfırsa Providers ve Second Factor çiplerinin değeri soluk yazılır. Portal modunda ayrıca yayımlanan uygulama sayısını gösteren Applications: N çipi eklenir.
| Durum | Cümle |
|---|---|
| Etkinleştirme koşulu tanımlı değil | Every request to this vService goes through AGS |
| Etkinleştirme koşulu tanımlı | <koşul> → the request goes through AGS; anything else goes straight to the backend (koşul, koşul ekranlarındaki kısa gösterimiyle cümleyi açar) |
| Her zaman | Login and verification pages are served under <yol> (yol tanımlı değilse /ags-portal) |
| Portal modunda portal adresi tanımlıysa | Portal address <adres> |
Akış Şeridi
Cümlelerin altında giriş akışını dört aşamada özetleyen bir şerit bulunur. Aşamalar okla bağlanır; her kutuda üstte ikon ve aşama adı, altta değer yer alır. Şerit akışın dallarını ve geçişlerini göstermez, adımları yalnızca rollerine göre sayar. Şeridin sağ ucundaki Flow Editor → bağlantısı Flowchart sekmesini düzenleme modunda açar.
| Aşama | Görünme koşulu | Değer | Soluk hâl |
|---|---|---|---|
| Entry | Akışta en az bir form adımı varsa; yoksa aşama hiç görüntülenmez | 1 form / N forms; aynı form profilini kullanan adımlar tek form sayılır | - |
| Authentication | Her zaman | 1 provider / N providers ve sağlayıcı ikonları (yerleşik OAuth sağlayıcılarında marka logosu, diğerlerinde anahtar ikonu; üzerine gelindiğinde sağlayıcı adı) | Sağlayıcı yoksa none |
| Second Factor | Her zaman | İlk iki MFA profilinin adı | MFA yoksa not required |
| Outcome | Her zaman | Yeşil Allow · N ve kırmızı Deny · N çipleri | İkisi de yoksa none |
Akış henüz kurulmamışsa
Akışta hiç adım yoksa aşamaların yerine tek bir soluk cümle görüntülenir: The sign-in flow is not built yet — it is created in the flow editor. Bu durumda başlıkta adım sayısı da yazılmaz.
Sign-in Flow
Who vouches for the visitor, and what the flow does with them
Bu bölüm, ziyaretçinin kimliğini doğrulayan adımları ve akışın bu kimlikle ne yaptığını anlatır. Başlığın yanında parantez içinde akıştaki adım sayısı, dal varsa ayrıca dal sayısı yer alır (ör. (3 steps)). Bölümün Edit bağlantısı pencere açmaz, Flowchart sekmesini düzenleme modunda açar. Akış boşsa kutular yerine The sign-in flow is not built yet — it is created in the flow editor cümlesi görüntülenir.
Kutular sabit sırayla dizilir: Authentication, Second Factor ve koşullu olarak User Identity ile Corporate Service Sign-on.
Authentication
Akıştaki Authentication Providers profillerini listeler; başlıktaki sayı farklı sağlayıcı sayısıdır. Her satır sağlayıcının adıyla (yerleşik OAuth sağlayıcılarında marka ikonuyla) başlar ve sağlayıcının nasıl doğruladığını anlatır:
| Sağlayıcı tipi | Cümle |
|---|---|
| Yerleşik OAuth (Google, Microsoft vb.) | Sign-in with a <ad> account (<OAuth2 / OpenID Connect>) |
| LDAP / HTTP / RADIUS | Verifies users against the <sunucu> server (<tip>) |
| Local Database | Verifies users against the <veritabanı> local database |
| Portal | Trusts the session of the <portal> portal |
| Web Form | Verifies by handing the credentials to <giriş adresi> |
| SAML 2.0 | Redirects to the enterprise identity provider (SAML 2.0) |
| Özel OAuth2 / OpenID Connect | Redirects to an external <OAuth2 / OpenID Connect> provider |
| Profil seçilmemiş ya da kaydı bulunamıyor | Amber: No provider profile selected |
Sağlayıcı satırlarının yanında şu cümleler de yer alır:
| Durum | Cümle |
|---|---|
| Sağlayıcıyı tek bir form besliyor | Credentials are collected by <form> (LDAP, HTTP, RADIUS, Local Database, Web Form) ya da Sign-in starts from a button on <form> (OAuth2, OpenID Connect, SAML, Portal) |
| Aynı form birden çok sağlayıcıyı besliyor | Sağlayıcılardan önce formun satırı: The N verifiers below start from this form's buttons, This form collects the credentials for the N verifiers below ya da karışık durumda The N verifiers below are reached from this form |
| Sağlayıcının kilitleme davranışı Replace Defaults ya da Add to Defaults ve politika seçili | Uses its own lockout policy: <politika adları> (Add to Defaults durumunda varsayılan politikalar da uygulanır) |
| Akışta hiç sağlayıcı yok | Amber: The flow has no authentication step |
Second Factor
Akıştaki Multi-Factor Authentication (MFA) profillerini listeler.
| Durum | Cümle |
|---|---|
| TOTP | <profil> · TOTP — a <N>-digit authenticator code (basamak sayısı profilden alınır; profil adı yöntem adıyla aynıysa A <N>-digit authenticator code) |
| Email OTP / HTTP OTP | <profil> · <yöntem> — a <N>-digit code, valid for <süre> (profil adı yöntem adıyla aynıysa A <N>-digit code, valid for <süre>; kod uzunluğu ya da süre yoksa yalnızca yöntem adı) |
| Cihaz hatırlama açık | Ek satır: The device is remembered for <süre>; within it, the second factor is not asked again |
| Profil seçilmemiş ya da kaydı bulunamıyor | Amber: No provider profile selected |
| Akışta MFA yok | Gri: No second factor is required |
User Identity
Yalnızca akış oturuma özel öznitelik yazıyorsa ya da akışta en az bir sağlayıcı varsa görüntülenir.
| Durum | Cümle |
|---|---|
| Öznitelik atama adımları ya da sağlayıcı eşlemeleri özel öznitelik yazıyor | The session also carries <öznitelik adları> |
| Akışta en az bir sağlayıcı var | Core identity fields (username, e-mail…) are mapped from the provider automatically |
Corporate Service Sign-on
Yalnızca vService'e bir Backend SSO Configurations profili seçilmişse görüntülenir: <profil> · The authenticated user is introduced to the corporate service with this profile.
Session
How the session is carried after login and how long it lives
Oturum açıldıktan sonra oturumun neye bağlandığını, ne kadar yaşadığını ve çerezin nerede geçerli olduğunu anlatır. Politika seçiliyse şeridin sağ üstünde Session Protection Policy: <ad> çipi görüntülenir. Bölümün Edit bağlantısı Edit / Session penceresini açar.
| Satır | Durum | Cümle |
|---|---|---|
| Politika | Session Protection Policies politikası seçilmemiş ya da kaydı bulunamıyor | No session protection policy selected — the default behaviour applies (bu durumda bağlama, zaman aşımı ve eşzamanlı oturum satırları yazılmaz) |
| Bağlama | Kimliğe bağlanmıyor | The session cookie is not bound to any identity — it can be used from another device (amber öbekle) |
| Bağlama | IP adresine ya da IP ve tarayıcı bilgisine bağlı | The session is bound to <IP Address / IP + User Agent>; if that changes, the session is void |
| Bağlama | Bileşik bağlama | The session is bound to Composite (N components); if that changes, the session is void |
| Zaman aşımı | Boşta kalma ve mutlak süre tanımlı | A session drops after <süre> of inactivity and closes after <süre> at the latest |
| Zaman aşımı | Yalnızca boşta kalma süresi | A session drops after <süre> of inactivity |
| Zaman aşımı | Yalnızca mutlak süre | A session closes after <süre> at the latest |
| Eşzamanlı oturum | Sınır tanımlı | One user may hold N sessions; beyond that: <Deny New Session / Logout Oldest Session / Logout All Sessions> (eylem amber) |
| Eşzamanlı oturum | Sınır yok | Concurrent sessions are not limited |
| Çerez alanı | Tanımlı | The session cookie is shared across <alan> |
| Çerez alanı | Tanımlı değil | The session cookie is valid for this address only |
| Muafiyet | Politikada muafiyet koşulu var | <koşul> → exempt from these limits |
| Çerez öneki | Tanımlı | Cookie name prefix <önek> |
| Çerez öneki | Tanımlı değil, Portal Application modu | The cookie name prefix is inherited from the trusted portal |
Süreler kısa biçimde yazılır (8h, 7d, 1m). Zaman aşımı süresi tanımlı değilse zaman aşımı satırı, diğer modlarda çerez öneki tanımlı değilse önek satırı hiç yazılmaz.
Protection
What guards the door against brute force and automation
Kapıyı kaba kuvvet denemelerine ve otomasyona karşı koruyan politikaları listeler. Bölüm her zaman iki kutudan oluşur: Bot Protection ve Account Lockout. Politikalar atanma sırasıyla, adı ve cümlesiyle listelenir; politikada koşul tanımlıysa politika satırlarının ardından <koşul> → this policy applies satırı eklenir. Kutuya hiç politika atanmamışsa ya da atanan politikaların kaydı bulunamıyorsa kutu soluklaşır ve tek bir gri satır görüntülenir. Bölümün Edit bağlantısı Edit / Protection penceresini açar.
Bot Protection
vService'e atanan Bot Protection Policies politikalarını listeler.
| Tetik | Cümle |
|---|---|
| İstek sayısı | <kapsam>, more than N requests in <pencere> → <eylem> |
| Başarısız giriş sayısı | <kapsam>, more than N failed logins in <pencere> → <eylem> |
| Bot skoru | Requests with a bot score of N or above → <eylem> |
| Her istek | Every request → <eylem> |
| Politika yok | No bot protection policy is set |
Kapsam, tüm trafik için Across all traffic, diğer durumlarda Per <IP Address / IP + User Agent> ya da Per Composite (N components) olarak yazılır. Eylem metinleri ve renkleri:
| Eylem | Metin | Renk |
|---|---|---|
| Deny | deny (<durum kodu>) | Kırmızı |
| Tarpit | hold and deny (<durum kodu>) | Kırmızı |
| Block | block (<durum kodu>); süre tanımlıysa for <süre> eklenir | Kırmızı |
| Captcha | show a captcha | Amber |
| Show Content | show a content page (<durum kodu>) | Amber |
| Bandwidth Limit | limit bandwidth | Amber |
Durum kodu tanımlı değilse parantez yazılmaz.
Account Lockout
vService'e atanan varsayılan Account Lockout Policies politikalarını listeler.
| Durum | Cümle |
|---|---|
| Uyarı ve CAPTCHA eşiği tanımlı | Per <kapsam>: a warning after W failed attempts, a captcha after C; at L the account is locked for <süre> |
| Yalnızca CAPTCHA eşiği | Per <kapsam>: a captcha after C failed attempts; at L the account is locked for <süre> |
| Yalnızca uyarı eşiği | Per <kapsam>: a warning after W failed attempts; at L the account is locked for <süre> |
| Eşik tanımlı değil | Per <kapsam>: at L failed attempts the account is locked for <süre> |
| Tekrarlayan kilitlemeler katlanıyor | Repeat lockouts double, up to <süre> |
| Sayım penceresi tanımlı | Attempts are counted within <süre> |
| Politika yok | No default lockout policy — authentication providers may use their own |
Kapsam adları Username only, Username + IP, IP address only ve Custom combination (N components) olarak yazılır. CAPTCHA eşiği yalnızca politikada CAPTCHA koruması açıksa cümleye girer.
Portal & Applications
Which applications this portal publishes, at which addresses
Yalnızca Portal modunda görüntülenir. Başlıktaki sayı yayımlanan uygulama sayısıdır. Özel tünel alanı tanımlıysa Private-address applications are served under <alan>, at per-user addresses cümlesi yazılır; hiç uygulama yoksa No applications are published yet görüntülenir. Bölümün Edit bağlantısı Edit / Portal & applications penceresini açar.
Uygulamalar bir tabloda listelenir:
| Kolon | İçerik |
|---|---|
| Application | Uygulamanın adı. |
| Access | Erişim biçimi: Domain tunnel, TR7 application ya da Private domain tunnel. |
| Address | Uygulamanın adresi; özel alan tünelinde private address yazılır. |
| Target vService | Uygulamanın yönlendirildiği vService'in adı, sonunda hızlı görünüm ve düzenleme ikonlarıyla; hedef seçilmemişse —. |
Trusted Portals
Yalnızca Portal Application modunda görüntülenir; bu bölümün alt yazısı yoktur. Oturumu güvenilen her portal, vService adıyla bir satırda listelenir: <portal> · Sessions of this portal are trusted. Listede kaydı bulunan bir portal kalmadıysa amber No provider profile selected cümlesi görüntülenir. Bölümün Edit bağlantısı Edit / Trusted portals penceresini açar; seçim listesinde yalnızca Portal modunda çalışan vService'ler bulunur.
Presentation & Language
The face visitors see: page template and languages
Ziyaretçinin gördüğü giriş ve doğrulama sayfalarının görünümünü ve dillerini anlatır. Şeridin sağ üstünde Page Template: <ad> ve Dictionary: <ad> çipleri yer alır. Bölümün Edit bağlantısı Edit / Presentation & language penceresini açar.
| Satır | Durum | Metin |
|---|---|---|
| Diller | Dictionaries (Multilingual) sözlüğünde en az bir dil var | Dil bayrakları ve Pages are served in <diller>; dil adları kendi dillerinde yazılır, bayrağın üzerine gelindiğinde dilin adı görüntülenir |
| Özelleştirme | Seçili sözlükte çeviri satırı var | N texts are customised for this service (N, sözlükteki çeviri satırı sayısıdır) |
| Sekme başlığı | Şablonda başlık özelleştirilmiş | The browser tab title is customised |
| Sekme başlığı | Şablonda başlık kapatılmış | No browser tab title is shown |
| Şablon öğeleri | Page Templates şablonunda ilgili öğe açık | Logo · Footer · Dark theme · Background image · Brand colour (madde işaretsiz tek satır; Brand Colour yanında şablonun rengi küçük bir nokta olarak gösterilir) |
Varsayılan sekme başlığı kullanılıyorsa sekme başlığı satırı yazılmaz.
Monitoring & Notification
Who gets alerted, and where the audit log flows
Kimin uyarıldığını ve denetim kaydının nereye aktarıldığını anlatır. Bildirim profili seçiliyse şeridin sağ üstünde Notification Profile: <ad> çipi görüntülenir. Bölümün Edit bağlantısı Edit / Monitoring & notification penceresini açar.
| Satır | Durum | Cümle |
|---|---|---|
| Bildirim | Notification Profiles profili seçilmemiş | No notification profile is selected — the engine-status alarm still fires |
| Motor alarmı | Açık | An engine status change raises an alarm |
| Motor alarmı | Kapalı | The engine-status alarm is muted (muted amber) |
| Başarısız giriş eşiği | Tanımlı | More than N failed logins in a minute raise an alarm |
| Başarısız ikinci faktör eşiği | Tanımlı | More than N wrong second-factor answers in a minute raise an alarm |
| Kilitli hesap eşiği | Tanımlı | An alarm stays on while N or more accounts are locked |
| Oturum eşiği | Tanımlı | An alarm stays on while authenticated sessions reach N |
| Girişte kullanıcıya e-posta | Açık | Users get an e-mail on every sign-in to their account |
| Denetim kaydı | Log Forwarding hedefi seçili | Her hedef için: <hedef> · The audit log is forwarded to this target |
| Denetim kaydı | Hedef seçilmemiş ya da kaydı bulunamıyor | The audit log is not forwarded anywhere |
| Log seviyesi | Varsayılan (info) dışında bir seviye (error, warn, debug, silly) seçili | Log level <seviye> (debug amber, diğerleri koyu) |
Bildirim cümleleri uyarının hangi kanaldan (e-posta, SMS, SNMP, arayüz) iletileceğini belirtmez; kanallar bildirim profilinde tanımlanır.
Gateway Moduna Göre Farklar
Ekranın kuralı şudur: bir ayar o modda uygulanamıyorsa satır ya da bölüm hiç yazılmaz; kullanıcı tarafından boş bırakılmışsa satır kalır ve tanımlı olmadığını söyler. Bölümlerin sırası sabittir: mod bölümü, Sign-in Flow, Session, Protection, (modun portal bölümü), Presentation & Language ve Monitoring & Notification.
| Öğe | Standalone Application | Portal | Portal Application |
|---|---|---|---|
| Mod bölümü çipleri | Providers · Second Factor | Providers · Second Factor · Applications | Providers · Second Factor |
Portal address satırı | - | Portal adresi tanımlıysa | - |
Edit / Scope & identity ek alanları | - | Portal URL · Private Tunnel Domain · Portal Applications | Trusted Portals |
| Sign-in Flow | ✔ | ✔ | ✔ |
| Session | ✔ | ✔ | ✔ (çerez öneki boşsa portaldan devralındığını söyleyen satırla) |
| Protection | ✔ | ✔ | ✔ |
| Portal & Applications | - | ✔ | - |
| Trusted Portals | - | - | ✔ |
| Presentation & Language | ✔ | ✔ | ✔ |
| Monitoring & Notification | ✔ | ✔ | ✔ |
| Toplam bölüm | 6 | 7 | 7 |
Kapsam ve Sınırlar
INFO
- Ekran yalnızca yapılandırmayı gösterir. Oturum, kilitleme ve doğrulama ölçümleri Dashboard ve Live Stats sekmelerindedir; bu ekrandaki hiçbir renk ya da satır AGS motorunun çalışma durumuna bağlı değildir.
- Düzenleme yetkisi. Bölümlerin Edit yazıları Load Balancer yazma yetkisiyle görüntülenir; değişikliğin kaydedilmesi de aynı yetkiyle kabul edilir. AGS'ye özel ayrı bir yetki bulunmaz. Yetki yoksa bölümlerin Edit yazıları görüntülenmez; akış şeridindeki Flow Editor → bağlantısı ise görüntülenmeye devam eder; bölümler, cümleler, çipler, tablolar ve cümle içindeki kayıtların kendi ve ikonları görüntülenmeye devam eder.
- Giriş akışı bu ekranda gösterilmez ve düzenlenmez. Karar noktaları, dallar ve geçişler yalnızca Flowchart sekmesinde görüntülenir; bu ekran akışı adımların rollerine göre sayar.
- Bölümlerin sırası sabittir ve yapılandırmaya göre değişmez; yalnızca modun kapsamadığı bölüm listeden düşer.
- Bölüm pencereleri yalnızca kendi alanlarını kaydeder. İstisna mod bölümünün penceresidir: bu pencere portal alanlarını da taşır ve Gateway Mode değiştirilerek kaydedildiğinde yeni modda geçersiz kalan Portal URL, Private Tunnel Domain, Portal Applications ya da Trusted Portals değerleri kayıttan kaldırılır.
- Politika, sağlayıcı ve profil ayrıntıları kendi sayfalarında düzenlenir. Bu ekrandan hızlı görünümdeki Go to Page ve Edit butonlarıyla ya da satırdaki kalem ikonuyla kaydın kendisine geçilir.
