
Smarter by Design.Simpler for Business
Smurf
Smurf Nedir?
Smurf, ICMP & Reflection bandında kaynak başına ICMP yankı sorgusu hızını ve cihaza gelen bağlantı sıfırlama paketlerinin hızını sınırlar. Bandın iki hız sınırından biri ile TCP tarafındaki tek kuralı burada bulunur.
Kutuya adını veren saldırı, kurbanın adresini takınıp bir ağın yayın adresine yankı sorgusu göndermeye dayanır: ağdaki bütün cihazlar cevabı kurbana yollar ve tek bir paket yüzlerce cevaba dönüşür. Aynı mantığın TCP karşılığı da vardır; orada kurbana yollanan şey bağlantı sıfırlama paketidir.
Kutunun iki kuralı bu iki yüzeyi kapatır: biri kaynak başına ICMP yankı sorgusu hızını sınırlar, diğeri cihaza gelen sıfırlama paketlerine genel bir tavan koyar.
2
Kural
Biri ICMP yankı sorgusu hızı, biri TCP sıfırlama paketi hızı
100/s
Varsayılan ICMP Tavanı
Kaynak başına saniyelik yankı sorgusu sayısı
20/s
Varsayılan Sıfırlama Tavanı
IP sürümü başına ortak bütçe; kaynak başına ölçülmez
1
Karantinaya Gönderebilen
Yalnız ICMP hız sınırı; sıfırlama sınırı gönderemez
Monitor · Disabled
Varsayılan Değerler
ICMP sınırı izlemede, sıfırlama sınırı kapalı doğar
Yayın Yok
Eşleşme Ölçütü
Hiçbir kural yayın adresine gönderim aramaz
Kutunun adı yaptığı işi tam olarak anlatmaz
Klasik Smurf saldırısının ayırt edici işareti, paketin bir yayın adresine gönderilmesidir. Kutunun kuralları böyle bir ölçüt kullanmaz: ICMP kuralı, hedefi ne olursa olsun kaynak başına yankı sorgusu hızını ölçen genel bir sınırdır.
İkinci kural ise ICMP ile hiç ilgilenmez; TCP paketlerine bakar. Kutuda birlikte durmalarının nedeni saldırı biçiminin ortaklığıdır, protokol ortaklığı değil.
L4 DDoS Management'ta Smurf Kutusu
Kutu, ICMP & Reflection bandının gövdesindeki ikinci kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde iki kural satırı bulunur.
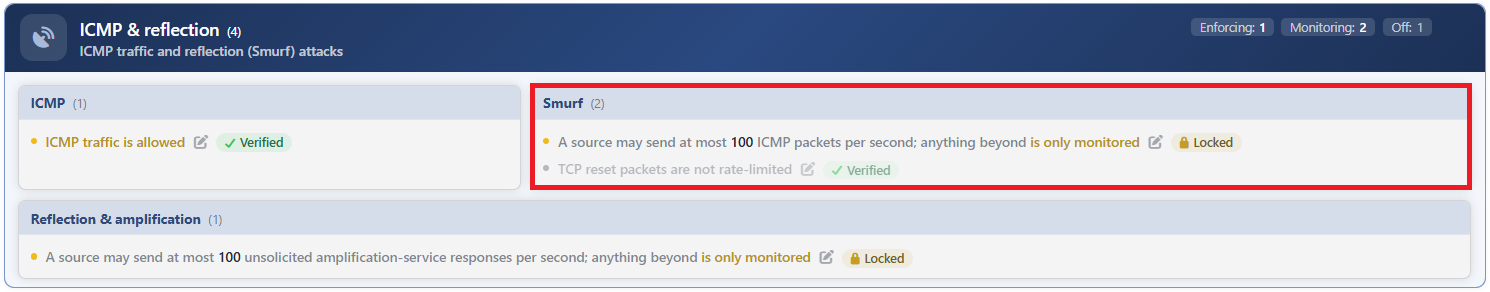 ICMP & Reflection - Smurf Kutusu
| Satır | Kural | Yöntemi |
|---|---|---|
| 1 | ICMP Smurf: Pkt Limit | Kaynak başına saniyelik ICMP yankı sorgusu hızı. |
| 2 | Smurf: TCP Reset Limit | Cihaza gelen TCP sıfırlama paketlerinin genel hızı. |
ICMP Smurf: Pkt Limit
Kaynak başına saniyede kaç ICMP yankı sorgusu gönderilebileceğini belirler. Bilgi bandındaki tanımı şudur: (ICMP Smurf atak) - IP based ICMP packet limitation.
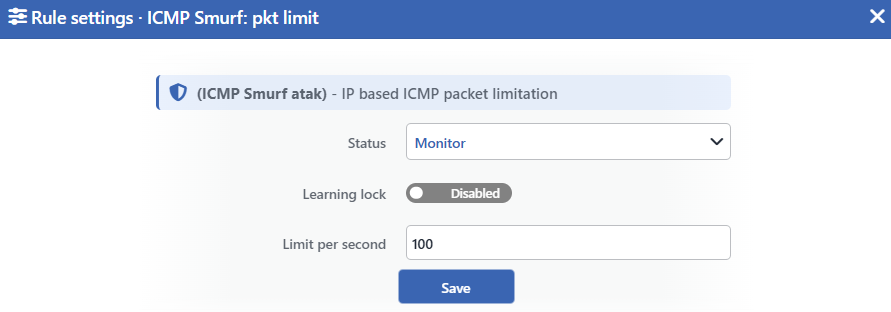 ICMP Smurf: Pkt Limit Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> ICMP packets per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> ICMP packets per second; anything beyond is only monitored |
| Block | A source may send at most <limit> ICMP packets per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> ICMP packets per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 100
Kaynak başına saniyede kaç yankı sorgusuna izin verileceğini belirler. Varsayılan değeri 100'dür. Yalnızca tam sayı girilebilir ve en küçük değer 1'dir; üst sınır yoktur.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Kural yalnız yankı sorgularını sınırlar
Hız ölçümü ICMP'nin tamamına değil, yankı sorgusu türüne uygulanır. Hedefe ulaşılamıyor, süre aşıldı ve paket çok büyük gibi diğer türler bu kuralın tavanına takılmaz; onların geçip geçmeyeceğini ICMP kutusundaki izin belirler.
Kural yönlendirme kararından önce uygulandığından yalnız cihaza yönelen trafikle sınırlı değildir; cihaz üzerinden geçirilen yankı sorguları da sayılır ve sınırlanır.
Yaptırım modunda üç keşif türü ayrıca düşürülür
Kural Block ya da Quarantine moduna alındığında, hız tavanının yanı sıra üç ICMP türü daha düşürülür: adres maskesi isteği, zaman damgası isteği ve yönlendirici isteği. Bunlar ağ keşfinde kullanılan türlerdir.
Bu üç tür için hız gözetilmez; ilk paketten itibaren düşürülürler. Karantina modunda bile kaynakları karantinaya alınmaz, paketler yalnızca düşürülür. Kural izleme modundayken bu üç tür hiç düşürülmez. Ayrıca bu ek düşürme yalnız IPv4 trafiğinde yazılır.
Limitin 1'e çekilmesi kuralı toptan engellemeye çevirir
Limit 1 yapıldığında eşik karşılaştırması kuraldan tamamen düşer. Yaptırım modunda kural bütün yankı sorgularına uygulanır ve hepsi düşürülür; izleme modunda ise hız sayacı kurulmadığından gerçek bir ölçüm üretilmez, buna karşılık panel görüntülenmeye devam eder ve seri sıfır değerle görüntülenir.
Form 1 değerini kabul ettiğinden bu durum bir hata mesajı vermez.
Öğrenme motoru limiti önerebilir, terfi için izin arar
Motor bu kuralın limitini geçmiş ölçümlere bakarak önerebilir. Önerdiği değer 20'nin altına inmez; bu taban yalnız motorun önerilerini sınırlar, elle girilen değerleri sınırlamaz.
Kuralın izlemeden yaptırıma terfisi ise Mode Promotion iznine bağlıdır. İzin kapalıyken motor terfi öneremez.
Smurf: TCP Reset Limit
Cihaza gelen TCP bağlantı sıfırlama paketlerine saniyelik bir tavan koyar. Bilgi bandındaki tanımı şudur: (Smurf atak) -TCP reset packet limitation.
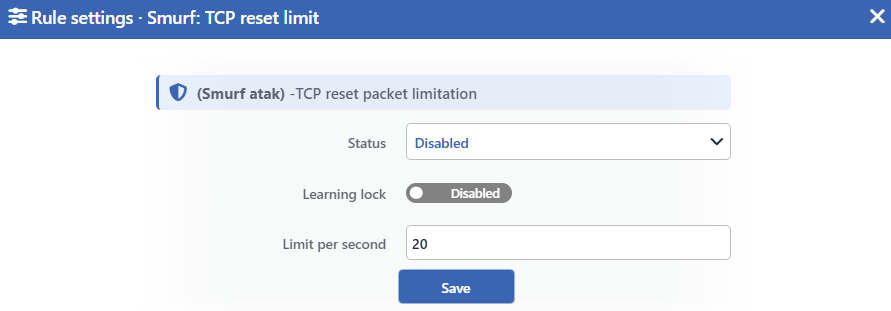 Smurf: TCP Reset Limit Düzenleme Ekranı
INFO
Status
Kuralın açık olup olmadığını seçer. İki değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Enabled | TCP reset packets are rate-limited to <limit> per second |
| Disabled | TCP reset packets are not rate-limited |
Bu sürümde Enabled cümlesinde limit değerinin yerinde bir tire görüntülenir; yürürlükteki değer alttaki alandan okunur.
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kurala dokunamaz.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 20
Saniyede kaç sıfırlama paketinin kabul edileceğini belirler. Varsayılan değeri 20'dir. Yalnızca tam sayı girilebilir ve en küçük değer 1'dir; üst sınır yoktur.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Bu tavan kaynak başına değil, IP sürümü başına ortaktır
Bandın diğer hız sınırları her kaynağı ayrı ayrı ölçer. Bu kural kaynak başına ölçmez, ancak tek bir bütçe de kullanmaz: kural IPv4 ve IPv6 için ayrı ayrı yazıldığından her IP sürümü kendi ortak bütçesini taşır. Tek bir kaynak bütçeyi tüketirse geri kalan kaynakların paketleri de bu kuralın kabulünden yararlanamaz.
Bütçenin üstünde küçük bir ani yük payı bulunur; bu pay sabittir ve arayüzden değiştirilemez.
Kural düşürmez, kabul eder
Kural bir engelleme kuralı değildir: tavanın altındaki paketleri kabul eder. Tavanın üstünde kalan paketler açıkça düşürülmez, yalnızca bu kural tarafından kabul edilmez ve zincirin devamındaki kurallara düşer. Havuz ya da kullanıcı kurallarından biri bu paketleri kabul edebilir; hiçbiri eşleşmezse paket zincirin varsayılan kararıyla düşürülür. Bu paketler için ayrı bir düşürme sayacı tutulmaz.
Bu nedenle kuralın düşürdüğü trafik panodaki Dropped Traffic sekmesinde görünmez.
Kuralın gördüğü paketler yalnız oturumsuz sıfırlamalardır
Kurulu bir oturuma ait paketler, bu kuraldan önce gelen genel kabul kuralıyla zaten alınır. Bu nedenle tavana takılan paketler, açık bir oturumu bulunmayan sıfırlama paketleridir; saldırıda kullanılan biçim de budur.
Muafiyet listesindeki kaynaklar bu kuralda diğer kurallardaki gibi ayrıcalık kazanmaz: listedeki kaynakların paketleri kuralın hız bütçesinden geçirilmez ve zincirin devamındaki kurallara düşer.
Öğrenme motoru bu kural için hiçbir zaman öneri üretmez
Kuralın Learning Lock anahtarı bulunur, ancak motorun bu kurala uygulayabileceği bir değişiklik yoktur: kuralın terfi edebileceği bir yaptırım basamağı bulunmaz.
Anahtarın açılması ya da kapatılması bu nedenle kuralın davranışını değiştirmez.
Ölçüm ve Pano
İki kuralın ölçümü ayrı sekmelerde görüntülenir.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| ICMP Smurf: Pkt Limit | Floods | En yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi | Var | Var |
| Smurf: TCP Reset Limit | Suspicious Packets | Saniyelik sıfırlama paketi sayısı | Yok | Yok |
Sıfırlama sayacı moddan bağımsız çalışır
Kural kapalıyken de cihaza gelen sıfırlama paketleri sayılmaya devam eder. Sayaç ayrıca yönlendirme kararından önce çalıştığından cihaz üzerinden geçirilen sıfırlama paketlerini de sayar; oysa kuralın kendisi yalnız cihaza gelenlere uygulanır.
Kural Enabled yapıldığında bu iki kapsam farkı nedeniyle paneldeki sayı, kuralın gerçekte sınırladığı trafikten yüksek olabilir. Modu Disabled olan kuralın paneli görüntülenmediğinden sayaç yalnız kural açıkken görüntülenir.
Kapsam ve Sınırlar
INFO
- Hiçbir kural yayın adresine gönderim aramaz. ICMP kuralı genel bir kaynak başına hız sınırıdır.
- ICMP kuralı yalnız yankı sorgularını sınırlar; diğer ICMP türleri bu tavana takılmaz.
- ICMP kuralı cihaz üzerinden geçirilen trafiği de kapsar; TCP sıfırlama kuralı yalnız cihaza gelen paketlere uygulanır.
- TCP sıfırlama kuralı kaynak başına ölçmez; IPv4 ve IPv6 için ayrı ayrı yazıldığından her IP sürümü kendi ortak bütçesini taşır.
- Yalnız ICMP kuralı karantinaya kaynak gönderebilir ve yalnız o kuralın düşürdüğü paketler sayaca yazılır.
- Dokunulmamış bir route tablosunda ICMP kuralı izlemede, sıfırlama kuralı kapalı doğar.
- ICMP kuralının terfisi Mode Promotion iznine bağlıdır; sıfırlama kuralının terfi edeceği bir basamak yoktur.
- Ölçümler IP sürümlerini ayırmaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
