
Smarter by Design.Simpler for Business
Private Key Library
Private Key Library Nedir?
Private Key Library, sertifikalardan bağımsız olarak saklanan ve birden fazla sertifika isteğinde yeniden kullanılabilen özel anahtarların listesidir. Sıradan bir sertifika kaydı anahtarını kendi içinde taşır ve her yeni imzalama isteği kendi anahtarını üretir; bu yüzden yeni bir istekle alınan sertifikanın genel anahtarı değişir. Kütüphanedeki bir anahtar ise SSL/TLS Certificates ekranındaki CSR (External CA) sekmesinde açılan yeni isteklere Use a key from the library seçeneğiyle atanır; istek imzalandığında oluşan sertifika anahtara atıfla bağlanır ve aynı anahtarla açılan her yeni istek aynı genel anahtarı taşır. Genel anahtarı sabitleyen (pinning) istemciler bu sayede yenileme sonrasında çalışmaya devam eder.
Kütüphaneye anahtar üç yoldan girer: TR7 üzerinde üretilir, PEM olarak içe aktarılır ya da mevcut bir sertifikanın anahtarı sertifika listesindeki Take the key into the library işlemiyle kütüphaneye alınır. Anahtar kütüphaneye girdikten sonra ham hâlde cihaz dışına çıkmaz; yalnızca sertifikasıyla birlikte, sertifikanın Allow Download anahtarı açıksa, PFX olarak indirilir.
3
Kaynak
Generated Here, Imported, Taken from a Certificate
5
Anahtar algoritması
RSA 2048 / 3072 / 4096, ECDSA P-256 / P-384
SPKI
Parmak izi
Genel anahtarın SHA-256 parmak izi; aynı değeri gösteren anahtar kayıtları aynı anahtardır
CSR
Kullanım yeri
Sertifika imzalama isteklerinde Use a key from the library
Atıf
Sertifika bağı
Sertifika anahtarın kopyasını değil kütüphane atfını taşır; yeniden imzalatmada anahtar korunur
Kapalı
Ham dışa aktarma
Anahtar yalnızca sertifikasıyla PFX içinde dışarı çıkar
Nasıl çalışır?
- Anahtar bu ekranda üretilir ya da içe aktarılır, ya da sertifika listesinde bir sertifikanın anahtarı kütüphaneye alınır. Kayıt; algoritmayı, kaynağı ve genel anahtar parmak izini gösterir; anahtar içeriği hiçbir ekranda görüntülenmez.
- CSR (External CA) sekmesinde yeni istek açılırken Private Key alanında Use a key from the library seçilir ve kütüphane anahtarı belirlenir; CSR bu anahtarla imzalanır.
- Harici CA'nın döndürdüğü sertifika isteğe yüklendiğinde oluşan sertifika kaydı, anahtarın kopyasını değil kütüphane atfını taşır. Aynı istek Re-issue: upload a newly signed certificate ile yeniden imzalatıldığında sertifika içeriği değişir, anahtar aynı kalır (bu, anahtarını kendi içinde taşıyan sertifikalar için de geçerlidir).
- Sertifika dosyası üretilirken, PFX indirmede, yönetim arayüzünün HTTPS sertifikası yüklenirken ve sağlık denetimi istemci sertifikası sunarken anahtar kütüphaneden çözülür.
Operasyonel En İyi Uygulamalar
- Sabitlenen anahtarlar için kütüphane. Mevcut kayıt üzerinden yeniden imzalatmada anahtar zaten korunur; genel anahtarı sabitlenmiş (pinned) bir sertifika için yeni bir istek açılması gerektiğinde anahtar Take the key into the library ile kütüphaneye alınmalı ve sonraki istekler bu anahtarla açılmalıdır.
- Anahtar başına tek kullanım amacı. Aynı kütüphane anahtarı birden fazla istekte kullanılabilir; hangi tanımların kullandığı yalnızca önizleme panelindeki Used in sekmesinde görüldüğünden ad, kullanım amacını belirtecek biçimde seçilmelidir.
- Silmeden önce kontrol. Silme onayı kullanım yerlerini göstermez; anahtarın kullanıldığı tanımlar önizleme panelindeki Used in sekmesinden, anahtarı kullanan istekler CSR (External CA) sekmesindeki Private Key sütunundan, sertifikadan alınan anahtarın kaynak sertifikası ise bu ekrandaki Taken from kolonundan silmeden önce kontrol edilmelidir. Silinen anahtar geri alınamaz.
- İçe aktarmada desteklenen algoritma. Kütüphane RSA 2048/3072/4096 ile ECDSA P-256/P-384 anahtarlarını etiketle listeler; bu beş etiket dışındaki bir anahtar (örneğin RSA 1024 ya da P-521) içe aktarılırsa algoritma sütununda ham değer görünür.
Nasıl Eklenir?
Yeni bir Private Key, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Certificates & PKI → Private Key Library → Add adımları takip edilir.
- Anahtar için benzersiz ve açıklayıcı bir isim girilir.
- How to add alanında Generate a new key ya da Import an existing key seçilir ve görünen alanlar doldurulur.
Addbutonuna tıklanarak anahtar eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan anahtar, bir veya birden fazla sertifika imzalama isteğinde kullanılabilir.
Mevcut bir sertifikanın anahtarı bu formdan değil, sertifika listesindeki sağ tık menüsünden kütüphaneye alınır (bkz. Anahtarın Sertifikadan Alınması).
Private Key Library Listeleme Ekranı
Certificates & PKI → Private Key Library yolu izlenerek TR7 cihazı üzerinde ekli olan tüm kütüphane anahtarlarının listesine ulaşılır. Bu ekran üzerinden anahtar ekleme, yeniden adlandırma ve silme işlemleri yapılır.
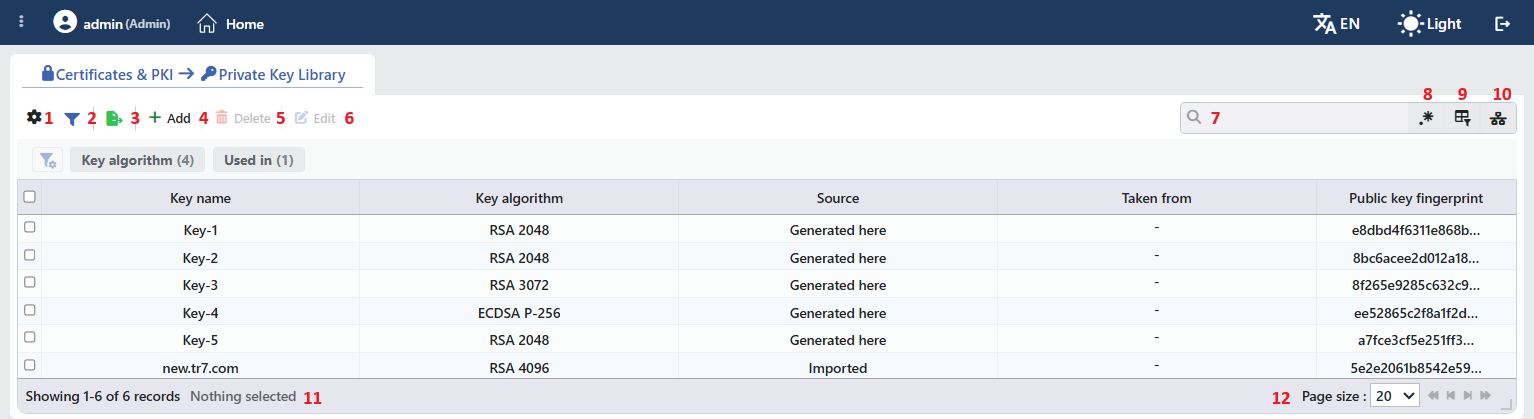 Private Key Library Anahtarlarını Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Key Name | Anahtarın adı. |
| Key Algorithm | Anahtarın algoritması: RSA 2048, RSA 3072, RSA 4096, ECDSA P-256, ECDSA P-384; bu beş etiket dışında bir anahtar içe aktarılmışsa ham değer. |
| Source | Anahtarın kütüphaneye nasıl girdiği: Generated Here (bu ekranda üretildi), Imported (içe aktarıldı), Taken from a Certificate (sertifikadan alındı). |
| Taken from | Sertifikadan alınan anahtarlarda kaynak sertifika kaydına bağlantı; diğerlerinde -. |
| Public Key Fingerprint | Genel anahtarın SHA-256 parmak izinin ilk 16 karakteri, sonuna … eklenerek gösterilir; 64 karakterlik tam değer hücrenin üzerine gelindiğinde ipucunda görünür. Aynı parmak izini gösteren anahtar kayıtları aynı anahtardır; bu anahtarla imzalanan tüm sertifikalar aynı genel anahtarı taşır. |
Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu beş kolon yer alır. Anahtar içeriği hiçbir kolonda gösterilmez. Tablo açılışta sıralanmamıştır; bir kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir. Beş kolon da varsayılan olarak açıktır; istenmeyen kolonlar buradan gizlenir. Pencerede sürükleyerek sıralama ve hizalama seçenekleri ile Fit rows to the page ve Reset butonları bulunur; kolon düzeni kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen anahtarları belirli kriterlere göre süzmek için kullanılır; buton etkin filtre sayısını rozetle gösterir. Şeritte iki kart bulunur: Key Algorithm ve Used in. Kartlarda listede görülen değerler satır sayılarıyla listelenir ve birden fazla değer birlikte seçilebilir; seçimler şeridin üstünde kapatılabilir etiketler olarak görüntülenir.
Used in kartında yalnızca Unused Entries değeri bulunur ve kart bu ekranda ayrım üretmez: kart kaydın bir vService'e bağlı olup olmadığını sayar, kütüphane anahtarları ise vService'lere değil sertifikalara ve isteklere bağlanır. Anahtarın nerede kullanıldığı önizleme panelindeki Used in sekmesinden, anahtarı kullanan istekler sertifika ekranındaki CSR (External CA) sekmesinin Private Key kolonundan, sertifikadan alınan anahtarın kaynağı ise buradaki Taken from kolonundan görülür.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Dışa aktarılan tabloda anahtar içeriği bulunmaz.
Add
Add butonuna tıklanarak yeni bir anahtar ekleme formu Add sekmesinde açılır.
Delete
Bir veya birden fazla anahtar seçilip Delete butonuna tıklandığında ilgili anahtarlar silinir. Silmeden önce "Are you sure that you want to delete private key object?" (çoklu seçimde "Are you sure you want to delete N private key objects?") onayı istenir.
WARNING
Kullanımda olan bir anahtar da silinebilir ve onay penceresi kullanım yerlerini göstermez; silmeden önce önizleme panelindeki Used in sekmesi kontrol edilmelidir. Silinen anahtar geri alınamaz; sertifikadan alınmış bir anahtarın kopyası sertifika kaydında kalmaz.
Anahtara atıfla bağlı sertifikalar anahtarsız kalır: yapılandırma uygulandığında sertifika dosyası üretilemez, sertifika vService'te sunulmaz, PFX indirme ve Re-issue yapılamaz. Anahtarı seçen bekleyen istekler tamamlanamaz; yeni istek açılmalıdır. Sertifikayı istemci sertifikası olarak sunan sağlık denetimleri hata durumuna düşer. Silme işlemi kullanıcı işlem kaydına yazılır.
Edit
Edit butonuna tıklanarak seçili anahtarın düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir anahtar seçildiğinde etkinleşir.
Düzenleme formunda yalnızca Key Name alanı ile kilit simgeli bir bilgi kutusu bulunur: Only the name can be changed. The key material itself is sealed when it enters the library and never leaves the appliance in raw form — a private key still only comes out bundled with its certificate as a PFX. Anahtar içeriği, algoritması ve kaynağı değiştirilemez; değişiklik onay istemeden kaydedilir.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır; her kutunun yanında sonucu tersine çeviren Negate anahtarı ve kendi RegExp seçeneği bulunur.
Usage Filter
Anahtarların hangi vService'lere bağlı olduğunu filtrelemek için kullanılır. Bu koleksiyondaki anahtarlar vService'lere doğrudan bağlanmadığından seçicide yalnızca Unused Entries seçeneği bulunur ve kendiliğinden seçilir; liste, hiçbir tanımda kullanılmayan kayıtlarla sınırlanır.
Page Information
Tanımlı toplam anahtar sayısı ile listede görüntülenen anahtar sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili anahtar sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum anahtar sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında anahtarın adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan anahtara uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Anahtarın düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan anahtarı siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Anahtarın Önizlemesi
Listede bir satıra tıklandığında ekranın sağında anahtarın önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta anahtar simgesi, kaydın adı ve Private key alt başlığı, sağ üstte ise tek bir işlem bulunur.
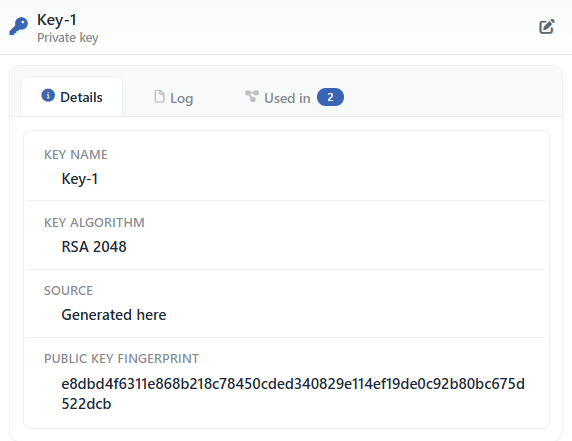 Seçilen Anahtarın Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Anahtarın düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; sonuncusu yalnızca anahtarı kullanan bir tanım varsa görüntülenir:
Details
Anahtarın kimlik bilgilerini listeler (aşağıdaki tablo); anahtar içeriği gösterilmez.
Log
Kayıt üzerindeki kullanıcı işlemlerini (ekleme, yeniden adlandırma, silme) zaman çizelgesi olarak listeler.
Used in
Anahtarı kullanan tanımları listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir; anahtarı kullanan bir tanım yoksa sekme hiç görüntülenmez.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Key Name | Anahtarın adı. | Her zaman |
| Key Algorithm | Algoritma. | Her zaman |
| Source | Generated Here / Imported / Taken from a Certificate. | Her zaman |
| Public Key Fingerprint | Genel anahtarın tam SHA-256 parmak izi. | Her zaman |
| Taken from | Kaynak sertifika kaydına bağlantı. | Sertifikadan alınan anahtarlarda |
Anahtar Ekleme Formu
Certificates & PKI → Private Key Library → Add adımları takip edilerek TR7 cihazı üzerine yeni bir kütüphane anahtarı eklenir.
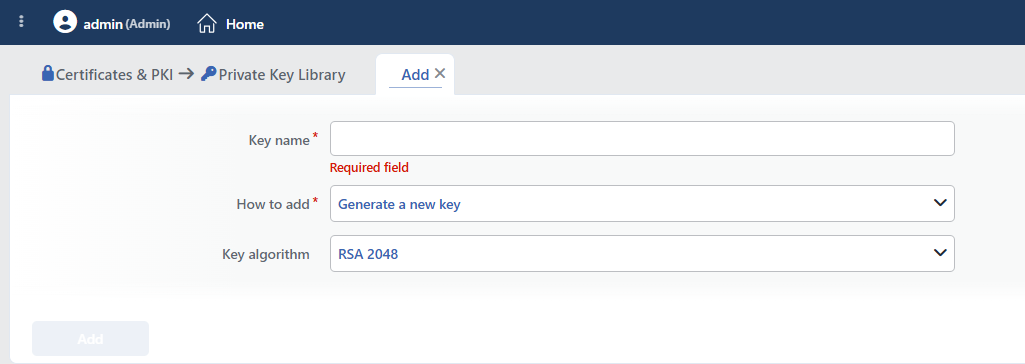 Private Key Library Anahtarı Ekleme Formu
INFO
Key Name Zorunlu
Anahtarın adı girilir. Ad; listede, CSR formundaki anahtar seçiminde ve loglarda kaydı tanımlar ve cihazda benzersiz olmalıdır; aynı ad girildiğinde form Name is used uyarısı verir.
INFO
How to add Varsayılan: Generate a new key
- Generate a new key: anahtar TR7 üzerinde üretilir; Key Algorithm alanı görünür.
- Import an existing key: mevcut anahtar PEM olarak yapıştırılır; Private Key (PEM) ve Key Passphrase (if encrypted) alanları görünür.
Sertifikadan anahtar alma bu formda seçilmez; sertifika listesinin sağ tık menüsünden yapılır.
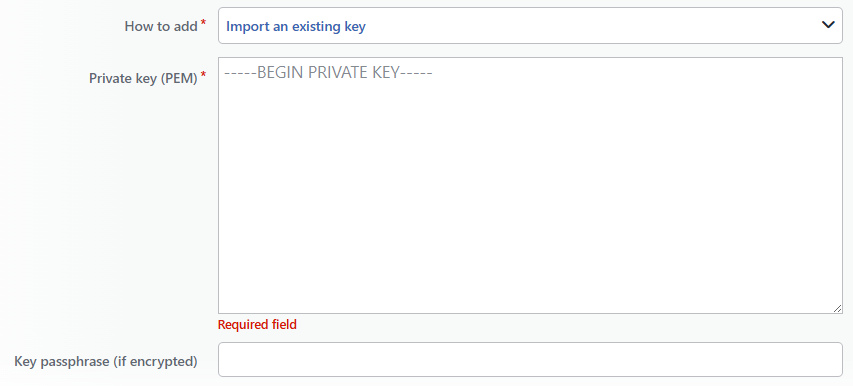 Import an Existing Key Seçimindeki Alanlar
INFO
Key Algorithm Varsayılan: RSA 2048
Üretilecek anahtarın algoritması seçilir. Listedeki seçenekler sırasıyla:
- RSA 2048
- RSA 3072
- RSA 4096
- ECDSA P-256
- ECDSA P-384
INFO
Private Key (PEM) Zorunlu
İçe aktarılacak özel anahtarın PEM içeriği (örneğin -----BEGIN PRIVATE KEY-----; RSA/EC özel anahtar biçimleri ve parolalı PEM de kabul edilir) yapıştırılır. Anahtarın algoritması içerikten okunur ve kayda yazılır.
INFO
Key Passphrase (if encrypted)
Özel anahtar parola korumalıysa parolası maskeli alana girilir; parola kaldırılır ve anahtar kayıt kimliğiyle yeniden şifrelenerek saklanır.
INFO
Add
Add butonuna tıklanarak anahtar ekleme işlemi tamamlanır. Anahtar üretimi büyük RSA anahtarlarında birkaç saniye sürebilir.
Anahtarın Sertifikadan Alınması
Anahtarını kendi içinde taşıyan bir sertifikanın anahtarı, SSL/TLS Certificates ekranındaki sağ tık menüsünden Take the key into the library işlemiyle kütüphaneye alınır. İşlem yalnızca anahtarı henüz kütüphaneye atıfla bağlanmamış sertifikalarda görünür.
1
Adım 1 İşlem seçilir
Sertifika listesinde ilgili satıra sağ tıklanıp Take the key into the library seçilir. İşlem yalnızca anahtarını kendi içinde taşıyan kayıtlarda yürür: anahtarı zaten kütüphaneye bağlı bir sertifikada, anahtar içeriği bulunmayan bir kayıtta, kütüphanede aynı ad kullanımdayken ve işlem sürerken sertifika değiştiyse işlem yapılmadan hata döner. Bekleyen imzalama isteklerinde de aynı işlem kullanılabilir. Onay penceresi Take the private key of "<sertifika>" into the key library? sorusunu ve anahtarın kütüphaneye hangi adla taşınacağını gösterir: <sertifika adı> — key; aynı ad kullanımdaysa ada (2), (3) … eklenir.
2
Adım 2 Anahtar kütüphaneye taşınır
Onaylandığında anahtar, sertifika kaydından kütüphaneye tek işlemde taşınır: kütüphanede Source değeri Taken from a Certificate ve Taken from sütununda kaynak sertifika görünür; sertifika kaydı bundan sonra anahtara kütüphane atfıyla bağlıdır. Sunulan sertifika içeriği değişmez; kayıttaki anahtar kopyası boşaltılır ve yerine kütüphane atfı yazılır, böylece anahtarın tek kopyası kütüphanede tutulur.
3
Adım 3 Sonraki istekler aynı anahtarla açılır
CSR (External CA) sekmesinde yeni istek açılırken Use a key from the library ile bu anahtar seçilir; imzalanan sertifika aynı genel anahtarı taşır.
Çalışma Mekanizması
INFO
- Saklama. Anahtar, kayıt içinde kayıt kimliğiyle şifrelenmiş (mühürlenmiş) olarak tutulur ve hiçbir ekranda, dışa aktarımda ya da API yanıtında ham olarak gösterilmez; yalnızca sertifikasıyla birlikte PFX indirmede (sertifikanın Allow Download anahtarı açıksa) çözülerek pakete konur.
- Atıf çözümü. Bir sertifikanın anahtarı gerektiğinde önce kütüphane atfına bakılır; atıf varsa kütüphanedeki anahtar, yoksa sertifika kaydındaki anahtar kullanılır. Aynı kütüphane anahtarına birden fazla sertifika kaydı atıf verebilir. Atıf verilen anahtar silinmişse işlem hata verir ve bu hata silme anında değil, anahtarın ilk kullanıldığı işlemde görülür.
- Ekleme ayrı uçtan yapılır. Anahtar üretme ve içe aktarma kendi ucundan yürütülür; genel kayıt ekleme yolu bu koleksiyonda reddedilir. Kayıt oluşturulduktan sonra yalnızca adı güncellenebilir.
- Kaynak sertifikanın silinmesi. Sertifikadan alınmış bir anahtar, kaynak sertifika silinse de kütüphanede kalır; Taken from kolonundaki atıf boşa düşer.
- CSR imzalama. Kütüphane anahtarıyla açılan istek bu anahtarla imzalanır; harici CA'nın döndürdüğü sertifika yüklendiğinde oluşan sertifika kaydına anahtarın kopyası değil atfı yazılır. Aynı istek Re-issue ile yeniden imzalatıldığında yalnızca sertifika içeriği değişir.
- Parmak izi. Genel anahtarın SHA-256 parmak izi kayıt oluşturulurken hesaplanır; sertifika kaydında SHA-256 Fingerprint sertifikanın, burada Public Key Fingerprint anahtarın parmak izidir.
- Cluster. Anahtar kayıtları şifreli içerikleriyle birlikte LB yapılandırmasıyla cihazlar arasında eşitlenir; sağlık denetimi motoru koleksiyonun bir kopyasını alır.
- Loglar. Ekleme, yeniden adlandırma ve silme User Logs ekranında private key nesnesi olarak izlenir.
Kapsam ve Sınırlar
INFO
- Yetki. Ekran certificate yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir. Anahtar ekleme işlemi certificate alanının yanında LB değiştirme yetkisi de ister; yeniden adlandırma ve silme LB yetki alanından denetlenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir anahtar kaydedilmez.
- İçerik değiştirilemez. Anahtar kütüphaneye girdikten sonra yalnızca adı değişir; yeni anahtar için yeni kayıt oluşturulur.
- Ham dışa aktarma yoktur. Anahtar yalnızca sertifikasıyla PFX içinde indirilir.
- Kullanım yeri yalnızca önizlemede görünür. Anahtarı kullanan tanımlar önizleme panelindeki Used in sekmesinde listelenir; filtre şeridindeki Used in kartı ile Usage Filter yalnızca vService bağını saydığından bu koleksiyonda süzme yapmaz ve silme onayı kullanım yerlerini göstermez.
- Yalnızca CSR isteklerinde seçilir. Kütüphane anahtarı sertifika ekleme formunda (Manual, PFX, ACME.SH, Internal CA) ve istemci sertifikası formunda seçilemez; sertifikalara yalnızca CSR akışı ya da sertifikadan alma yoluyla bağlanır.
Kullanım Yerleri
| Kullanım yeri | Alan | Amaç |
|---|---|---|
| SSL/TLS Certificates → CSR (External CA) | Private Key → Use a key from the library → Private Key listesi | İsteğin kütüphane anahtarıyla imzalanması; imzalı sertifika aynı anahtara bağlanır. |
| SSL/TLS Certificates → sertifika listesi | Take the key into the library | Mevcut sertifikanın anahtarının kütüphaneye alınması. |
| CSR (External CA) listesi ve önizlemesi | Private Key sütunu / satırı | İsteğin hangi kütüphane anahtarını kullandığı (kendi anahtarıyla açılan isteklerde sütunda Its Own Key görünür, önizlemede satır gizlenir). |
