
Smarter by Design.Simpler for Business
ICMP & Reflection
ICMP & Reflection Nedir?
ICMP & Reflection, cihaza başka sistemler eliyle yollatılan trafiği karşılar. Bant L4 DDoS Management ekranındadır ve açıklama notu kapsamını tek satırda verir: ICMP traffic and reflection (Smurf) attacks.
Bandın konusu, taşıdığı yükten çok trafiğin kaynağıdır. Buradaki kuralların ilgilendiği paketler çoğu zaman bir isteğin karşılığı gibi görünür: bir yankı sorgusunun cevabı, bir bağlantı sıfırlaması ya da bir isim çözümleme yanıtı. Saldırgan bu paketleri kendisi üretmez; başka sistemleri kandırarak hedefe yollatır. Bant bu yüzden üç ayrı yüzeyi bir araya getirir:
| Kutu | Neye bakar |
|---|---|
| ICMP | ICMP trafiğine hiç izin verilip verilmeyeceği: yankı sorguları, yankı cevapları ve IPv6'nın komşu keşif paketleri. |
| Smurf | Kaynak başına ICMP yankı sorgusu hızı ve cihaza gelen bağlantı sıfırlama paketlerinin hızı. |
| Reflection & Amplification | Büyütme saldırılarında kullanılan sekiz UDP hizmetinden istenmeden gelen yanıtlar. |
4
Kural
ICMP 1 · Smurf 2 · Reflection & Amplification 1
2
Karantinaya Gönderebilen
Yalnız iki hız sınırı; iki aç/kapa ayarı gönderemez
3
Ayarlanabilir Limit
Üç kuralın saniyelik limiti vardır; ICMP izni bir değer taşımaz
2
Terfi İzni Gereken
Yaptırım basamaklarını kullanan iki kural Mode Promotion izni ister
4
Öğrenme Kilidi Taşıyan
Dördü de ölçüm ürettiği için Learning Lock anahtarı taşır
Yürürlükte
Dokunulmamış Tabloda
Katalog varsayılanları tabloyla birlikte yazılır: Allow · Monitor · Monitor · Disabled
Bandın kendi ayarı yoktur
Bant ve kutular bir düzenleme öğesi taşımaz: ne mod seçicisi ne de kalem ikonu bulunur. Her kural kendi satırındaki kalem ile, kendi düzenleme penceresinde ayarlanır.
Kutuların adları kapsamlarını olduğundan dar gösterir
Üç kutunun da adı, içindeki kuralı tam olarak tarif etmez:
Smurf kutusunun ICMP kuralı bir yayın (broadcast) adresi aramaz; kaynak başına yankı sorgusu hızını ölçen genel bir sınırdır. Klasik Smurf saldırısının ayırt edici işareti olan yayın adresine gönderim, bandın hiçbir kuralında eşleşme ölçütü değildir.
Aynı kutunun ikinci kuralı TCP paketlerine bakar; ICMP ile ilgisi yoktur.
Reflection & Amplification kutusu, cihazın hedef olduğu durumu karşılar: büyütme hizmetlerinden cihaza gelen istenmemiş yanıtları sınırlar. Cihazın başkalarına saldırmak için bir yansıtıcı olarak kullanılmasını engellemez.
L4 DDoS Management'ta ICMP & Reflection Bandı
Bant, UDP bandının hemen altında yer alır. Başlıkta bandın adı, parantez içinde taşıdığı kural sayısı ve altında açıklama notu; sağ üstte mod dağılımı rozetleri yer alır.
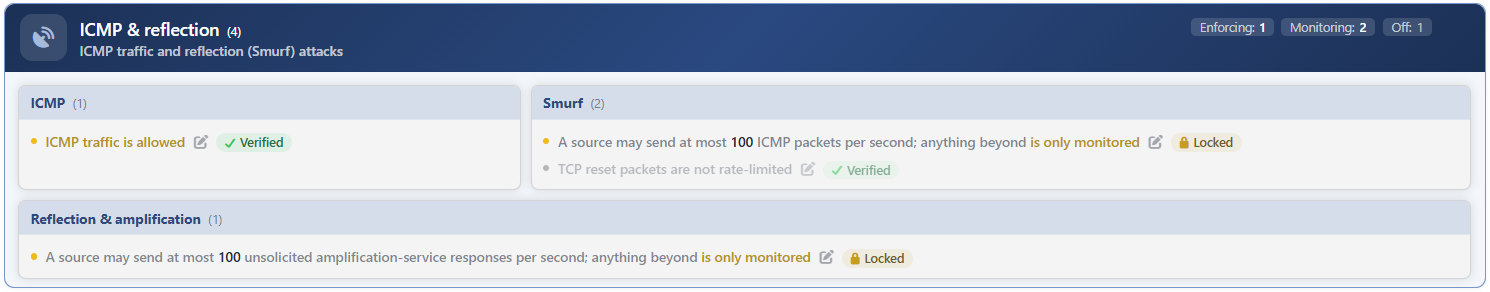 L4 DDoS Management - ICMP & Reflection Bandı
| Öğe | Anlamı |
|---|---|
| Başlık ve sayı | Bandın adı ve içindeki kural sayısı: ICMP & Reflection (4). Bu sayı sabittir; bant her route tablosunda aynı dört kuralı taşır. |
| Açıklama notu | Bandın kapsamını özetleyen sabit metin. |
| Dağılım rozetleri | Bandın dört kuralının mod dağılımı: Enforcing, Monitoring ve Off. Sayısı sıfır olan rozet görüntülenmez. |
| Üç kutu | Her kutunun başlığında adı ve taşıdığı kural sayısı bulunur. |
Banttaki Enforcing sayısı ile durum kartındaki sayı aynı kümeyi saymaz
Bandın rozetleri dört kuralı da sayar. Durum kartı ise yalnız yaptırım basamaklarını kullanan kuralları jüriye alır; bu bantta bunlar ICMP Smurf: Pkt Limit ile Reflected UDP kurallarıdır.
ICMP izni açık olduğunda bandın Enforcing hanesine yazılır, ancak kartın hiçbir hanesine girmez; TCP sıfırlama sınırı da aynı biçimde kartın dışındadır. Bu nedenle bandın rozetleri ile kartın sayıları bu bantta hiçbir zaman birebir örtüşmez.
Bu bir tutarsızlık değil, iki sayacın farklı soruları yanıtlamasıdır: bant "kaç kural yürürlükte", kart "kaç kural saldırıyı durdurabilir" sorusunu yanıtlar.
Kuralların Modları
Bandın dört kuralı üç ayrı değer kümesi kullanır. Bu, bandı diğer protokol bantlarından ayıran en belirgin özelliktir.
| Kural sınıfı | Sunulan değerler | Kaç kural |
|---|---|---|
| Yaptırım basamaklarını kullananlar | Disabled · Monitor · Block · Quarantine | 2 |
| İzin ayarı | Allow · Deny | 1 |
| Aç/kapa ayarı | Enabled · Disabled | 1 |
Satırın rengi modun rengidir
Her kural satırının başında bir durum noktası bulunur ve rengi kuralın modunu gösterir:
| Mod | Nokta |
|---|---|
| Block ve Quarantine | Yeşil |
| Monitor | Amber |
| Disabled | Sönük gri |
| Aç/kapa ayarında Enabled | Yeşil |
Yaptırım basamaklarını kullanan iki kuralda cümlenin içindeki eylem kelimesi ayrıca boyanır: izleme modunda amber, yaptırım modunda kırmızı. İzin ayarında cümlenin tamamı, aç/kapa ayarında ise yalnız limit değeri vurgulanır.
İzin ayarının satırı hiçbir zaman yeşil olmaz
ICMP izni bir koruma değil, bir izindir: açık olması trafiği geçirir, kapalı olması engeller. Satır bu nedenle Allow değerinde de yeşil görüntülenmez; nokta ve cümle (ICMP traffic is allowed) amber görüntülenir. Deny değerinde ise satır soluklaşır ve nokta sönük gri olur, ancak cümle (ICMP traffic is denied) kırmızı görüntülenir.
Diğer üç kuralda renk beklendiği gibi çalışır: yaptırım yeşil, izleme amber, kapalı gri.
Varsayılan değer ile kutunun doğduğu değer aynı şey değildir
Kural kataloğunda dört kuralın da bir varsayılan değeri vardır ve bu değerler yürürlüktedir: katalog varsayılanları route tablosu oluşturulurken ve cihaz açılışındaki yapılandırma denetiminde tabloya yazılır, ayrıca her ağ yazımında değeri tanımsız kalan alanlar yeniden doldurulur.
Bu nedenle hiç dokunulmamış bir route tablosunda bant Off 4 okumaz. ICMP izni Allow, iki hız sınırı Monitor, TCP sıfırlama sınırı ise Disabled doğar; bant Enforcing 1 · Monitoring 2 · Off 1 okur.
Bütün kuralları tek seferde katalog varsayılanlarına döndürmenin yolu Learning şeridindeki varsayılana döndürme işlemidir.
Satırdaki Rozetler
Kural satırının sağ ucunda, cümlenin bittiği yerde küçük göstergeler bulunur. Soldan sağa sırası sabittir: asma kilit → kalem → hüküm rozeti.
| Gösterge | Nedir | Ne zaman görünür |
|---|---|---|
| Asma kilit | Yazısız, tek başına bir kilit ikonu. Operatörün Learning Lock anahtarıdır. | Kuralın öğrenme kilidi açıkken. |
| Kalem | Kuralın düzenleme penceresini açar. | Değiştirme yetkisi varken. |
| Hüküm rozeti | İkon ve kelime taşıyan, tıklanabilir rozet. Öğrenme motorunun bu kural hakkındaki son turdaki hükmüdür. | Motor en az bir tur çalıştıysa. |
Hüküm rozeti dört kelimeden birini gösterir: Suggestion (uygulanmayı bekleyen bir öneri var), Locked (motorun bir değişikliği var ama uygulanamıyor), Learning (henüz söylenecek bir söz yok) ve Verified (mevcut ayar yerinde bulundu).
Bandın iki kuralında rozet hiçbir zaman bir öneriye dönüşmez
ICMP izni ile TCP sıfırlama sınırı Learning Lock anahtarı taşır, ancak öğrenme motoru bu iki kural için hiçbir zaman öneri üretmez: ikisi de bir yaptırım basamağı taşımadığından motorun terfi ettirebileceği bir mod bulunmaz.
Bu iki kuraldaki asma kilit anahtarı bu nedenle bir şey korumaz. Anahtarın açılması ya da kapatılması kuralın davranışını değiştirmez.
Düzenleme Penceresi
Her satırda cümlenin hemen ardından gelen kalem, kuralın kendi düzenleme penceresini açar. Pencerenin başlığı Rule settings · <kural adı> biçimindedir.
| Öğe | Ne zaman bulunur |
|---|---|
| Bilgi bandı | Her kuralda. Kuralın katalog tanımını gösterir. |
Status | Her kuralda. Seçenek kümesi kuralın tipine göre değişir: dört basamak, Allow · Deny ya da Enabled · Disabled. |
Learning Lock | Her kuralda. Bandın dört kuralı da ölçüm ürettiğinden anahtar dördünde de bulunur. |
Limit per Second | Üç kuralda. ICMP izninde bulunmaz; o kuralın ayarlanabilir bir değeri yoktur. |
Save | Her kuralda. Doğrulama hatası varken pasiftir. |
Kaydetme yalnız değiştirilen alanları günceller ve anında yürürlüğe girer. Hiçbir alan değişmediyse istek gönderilmez.
Kutudaki Kurallar
ICMP
ICMP trafiğine izin verilip verilmeyeceği; iznin kapatılmasının yankı sorguları dışındaki sonuçları.
→
Smurf
Kaynak başına ICMP yankı sorgusu hızı ve cihaza gelen bağlantı sıfırlama paketlerinin genel hızı.
→
Reflection & Amplification
Sekiz büyütme hizmetinden istenmeden gelen UDP yanıtlarının kaynak başına sınırı.
→
Kapsam ve Sınırlar
INFO
- Bant her route tablosunda aynı dört kuralla görüntülenir. Kurallar route tablosuna göre değişmez; yalnız modları ve limitleri değişir.
- Bandın ve kutuların kendi düzenleme öğesi yoktur. Düzenleme her satırın kendi kalemindedir.
- Yalnız iki kural karantinaya kaynak gönderebilir; ICMP izni ile TCP sıfırlama sınırı gönderemez.
- Dokunulmamış bir route tablosunda katalog varsayılanları yürürlüktedir: ICMP izni Allow, iki hız sınırı Monitor, TCP sıfırlama sınırı Disabled doğar.
- İki hız sınırı cihaz üzerinden geçirilen trafiği de kapsar. Kurallar yönlendirme kararından önce uygulandığından yalnız cihaza yönelen paketlerle sınırlı değildir.
- TCP sıfırlama sınırı kaynak başına ölçmez; IP sürümü başına ortak bir bütçe kullanır ve yalnız cihaza gelen paketlere uygulanır.
- Ölçümler IP sürümlerini ayırmaz. Bir kuralın grafiği IPv4 ve IPv6 trafiğini birlikte gösterir. Tek istisna ICMP izninin sayacıdır; yalnız IPv4 yankı sorgularını sayar.
- Ayarlar route tablosu başınadır ve cluster'da iki cihaza da yazılır; ölçümler ve karantina listeleri ise cihaz başınadır.
- Muafiyet listesindeki kaynaklar iki hız sınırına takılmaz ve bu iki kuralın ölçümlerine yazılmaz. TCP sıfırlama sınırı ise muafiyet listesini bu biçimde tanımaz; listedeki kaynakların paketleri kuralın hız bütçesinden geçirilmez ve zincirin sonundaki genel kurala düşer.
- Düzenleme Network alanında değiştirme yetkisi ister. Salt izleme yetkisiyle bant ve cümleler görüntülenir, kalem ikonları görüntülenmez. Ağ yapılandırması eşitleme sırasında kilitliyken de düzenleme kapalıdır.
