Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Inline Mode, TR7'nin trafik yoluna bir köprü olarak yerleştiği yerleşimdir (TR7'de iki arayüzü birleştiren bir Bridge arayüzü; vService'te QOS altında Inline Mode; Kurum Servisinde SNAT alanı Use Client IP ve Spoofing açık). İstemci, uygulamaya her zamanki gibi sunucunun kendi adresinden erişmeye devam eder; TR7 bu trafiği yolda karşılar, denetler ve sunucuya istemcinin gerçek IP adresiyle iletir.
Uygulamanın adresi, DNS kaydı ve sunucunun ağ geçidi ayarı aynı kalır; istemci ve sunucu tarafında bir ayar değişmez. Yük dengeleme ve güvenlik katmanları, çalışan bir uygulamanın önüne uygulama adresine dokunulmadan eklenir.
Diğer üreticilerdeki adı
Bu yerleşim sektörde çoğunlukla bridge mode adıyla anılır. Inline ve transparent adları sektörde, istemci adresini koruyan ve trafik yolunun üzerinde çalışan Gateway Mode ve Route Mode gibi yerleşimler için de kullanılır. Inline Mode'u bunlardan ayıran, istemcinin sunucunun kendi adresine bağlanması ve TR7'nin araya köprü olarak girmesidir. TR7 arayüzünde ayarın adı Inline Mode'dur ve bu dokümanda o adla geçer.
 Inline Mode
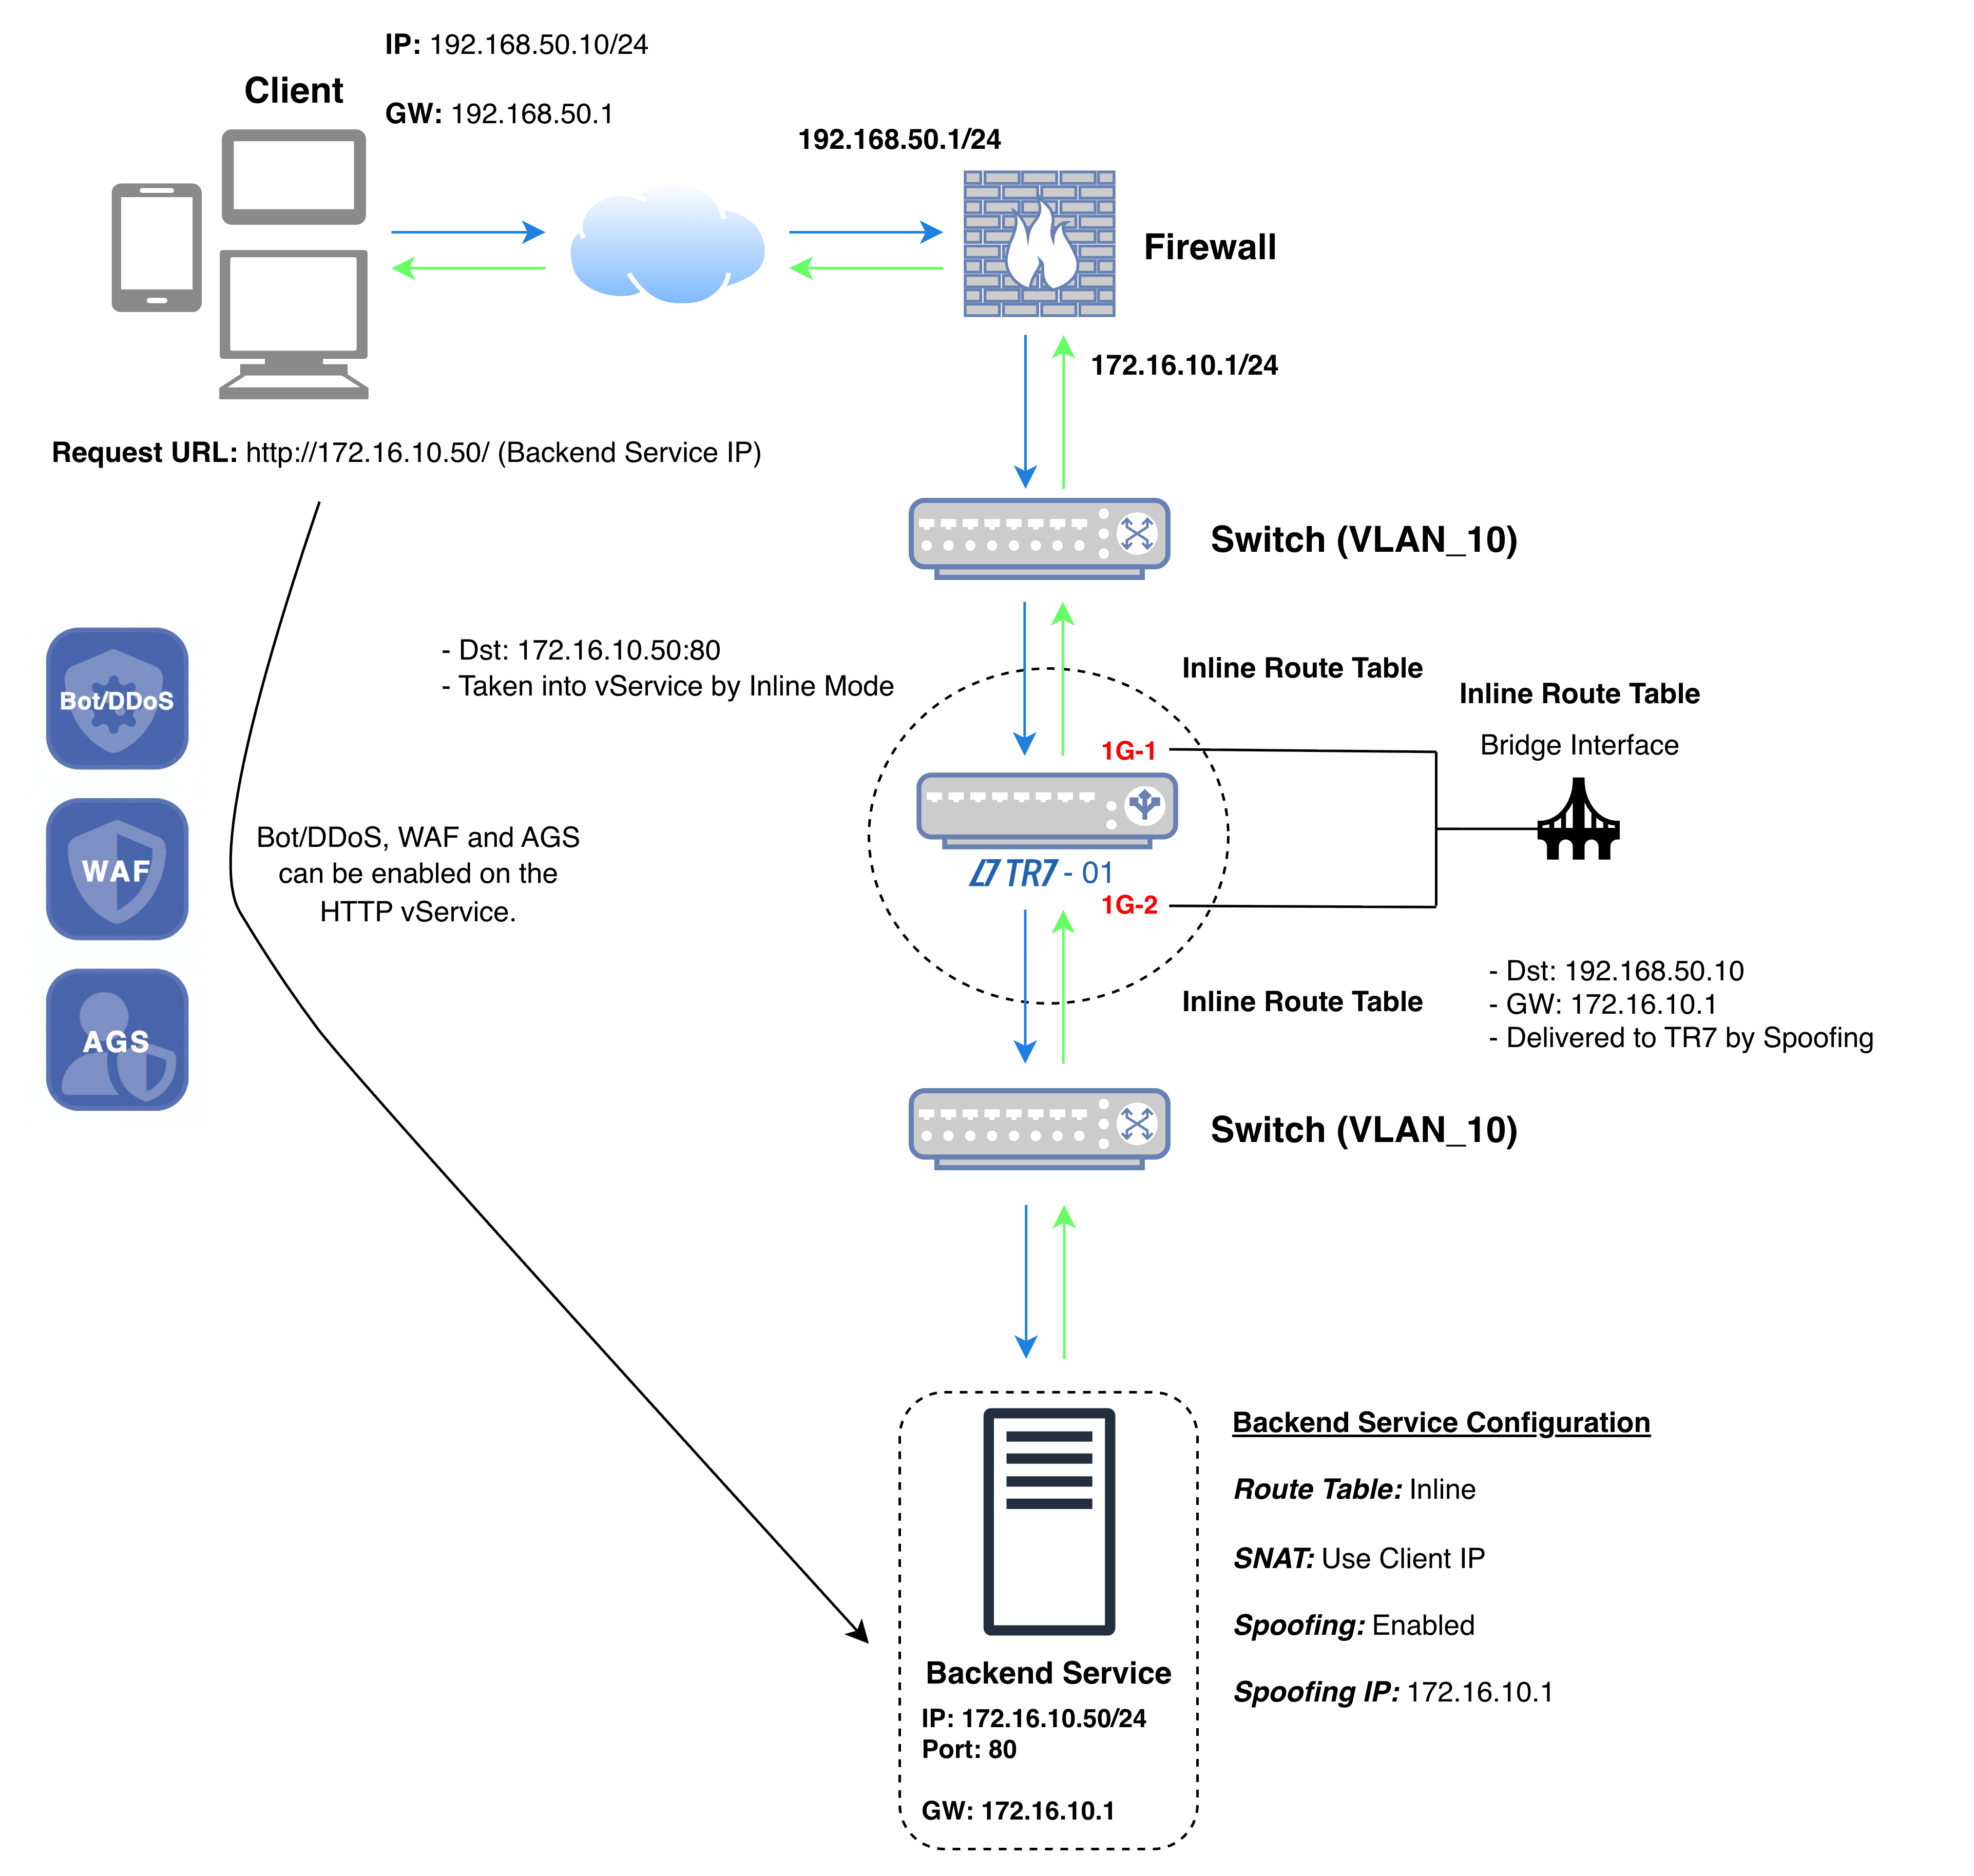
Şema tek cihazlı bir kurulumda trafiğin akışını gösterir: TR7, iki arayüzünü (şemada 1G-1 ve 1G-2) birleştiren Bridge arayüzüyle ağ geçidi ile Kurum Servisinin arasına yerleşir; köprünün iki yanı da aynı ağdır (şemada VLAN_10) ve köprü arayüzü ile Kurum Servisi aynı route tablosundadır (şemada Inline). İstemci başka bir ağdan gelir ve isteği vService adresine değil, Kurum Servisinin kendi adresine yapar (http://172.16.10.50/).
Şemadaki örnekte Kurum Servisinin adresine ve portuna (172.16.10.50:80) giden bağlantı, Inline Mode ile TR7 üzerindeki vService'e alınır; HTTP vService'te Bot/DDoS, WAF ve AGS bu noktada uygulanır. TR7, Kurum Servisine istemcinin adresiyle (192.168.50.10) bağlanır. Kurum Servisi yanıtı istemcinin adresine, kendi ağ geçidi (172.16.10.1) üzerinden göndermek üzere yola çıkarır; Spoofing açık olduğu için paketi TR7 karşılar ve yanıtı istemciye Kurum Servisinin adresinden iletir.
Sağlık denetimi istemci adresiyle değil, Kurum Servisinin route tablosundaki TR7 adresiyle yapılır. Bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir:
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → Kurum Servisi (TR7 yolda karşılar) | 192.168.50.10 (İstemci IP) | Rastgele | 172.16.10.50 (Kurum Servisinin adresi); bağlantı Inline Mode ile vService'e alınır | 80 |
| 2 | TR7 → Kurum Servisi (istemcinin adresiyle) | 192.168.50.10 (İstemci IP) | Rastgele | 172.16.10.50 | 80 |
| 3 | Kurum Servisi → İstemci (TR7 yolda karşılar) | 172.16.10.50 | 80 | 192.168.50.10 (İstemci IP); sunucunun ağ geçidi 172.16.10.1, paketi Spoofing ile TR7 karşılar | 2. adımın kaynak portu |
| 4 | TR7 → İstemci (Kurum Servisinin adresiyle) | 172.16.10.50 (Kurum Servisinin adresi) | 80 | 192.168.50.10 (İstemci IP) | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
İstemcinin gördüğü adresler baştan sona Kurum Servisinin adresidir (1. ve 4. adım); Kurum Servisinin gördüğü adres de istemcinin adresidir (2. ve 3. adım). Arada bağlantıyı sonlandıran ve denetleyen TR7, iki taraf için de adres olarak görünmez.
| Adres üzerinden yayın | Inline Mode ile |
|---|---|
| Uygulama TR7 üzerindeki vService adresinden yayımlanır; istemciler yeni adrese yönlendirilir. | İstemciler bildikleri adrese, sunucunun kendi adresine bağlanmaya devam eder. |
| DNS kaydı, güvenlik duvarı kuralları ve istemci ayarları yeni adrese göre güncellenir. | DNS kaydı ve istemci ayarları olduğu gibi kalır. |
| Devreye alma, adres değişikliğinin bütün istemcilere yayılmasını bekler. | Yayılması beklenen bir adres değişikliği yoktur; TR7 trafik yoluna yerleştirildiğinde devreye girer. |
| İstemci adresini korumak için sunucunun ağ geçidi değiştirilir ya da Spoofing kullanılır. | Sunucu istemcinin adresini görür; ağ geçidi ayarına dokunulmaz. |
Köprü yalnızca bir geçit değildir: Kurum Servisine giden bağlantı TR7'de sonlanır ve vService'in sunduğu bütün denetimlerden geçer. İstemci ve sunucu tarafında bir ayar değişmez; değişen, aradaki yolun artık denetimli olmasıdır.
İstemcilerin sabit bir IP adresiyle eriştiği, DNS ya da istemci ayarı değiştirilemeyen uygulamalar adresleri korunarak denetim altına alınır.
Yayındaki bir uygulamanın önüne güvenlik katmanları, yayın adresi ve erişim kuralları yeniden düzenlenmeden yerleştirilir.
Sunucu, DNS ve istemci tarafında değişiklik yapılamayan ortamlarda gereken düzenleme TR7 üzerinde ve bağlantı yolunda yapılır.
Bu yerleşimin gerektirdikleri
İstemci ve sunucu tarafında bir ayar değişmez; düzenleme TR7'de ve TR7'nin bağlandığı noktada yapılır: