
Smarter by Design.Simpler for Business
Example Use Scenarios
Aşağıdaki dört örnek, değişkenlerin farklı ekranlarda nasıl kullanıldığını gösterir. Her örnekte değişkenin eklendiği alan ekran görüntüsünde kırmızı çerçeveyle işaretlidir.
Kurum Servisine İsteğin Host Adıyla SNI Göndermek
Aynı IP adresi ve port üzerinde birden fazla alan adı ve sertifika barındıran bir Kurum Servisi, TLS bağlantısında hangi sertifikayı sunacağını SNI bilgisinden anlar. Backend Services ekleme formunda SSL service işaretliyken SNI alanına Request HTTP header content değişkeni Host argümanıyla eklenir. TR7, Kurum Servisiyle TLS bağlantısını kurarken SNI olarak istemcinin istediği host adını gönderir; tek bir Kurum Servisi tanımı bütün alan adlarına hizmet eder.
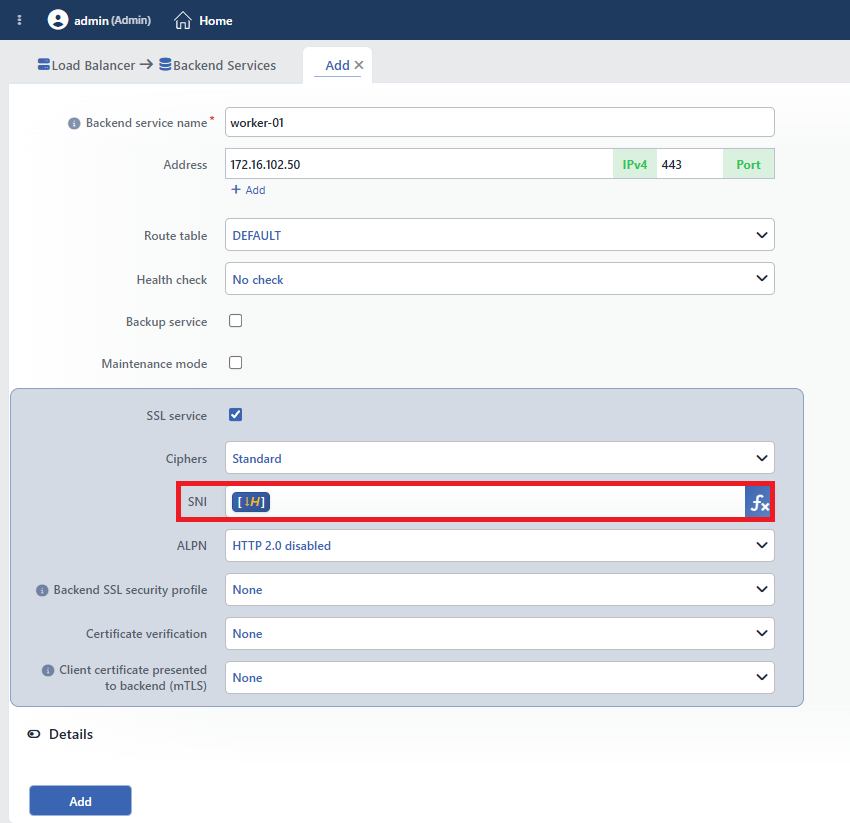 Backend Services ekleme formunda SNI alanına Host değişkeni eklenmiş hali
| Alan | Alanda Görünen | Değişken | Değer |
|---|---|---|---|
| SNI | ↓H | Request HTTP header content, Header name: Host | İsteğin Host başlığı, ör. docs.tr7.com |
L7 TCP vService'lerde
Bu değişken isteğin HTTP başlığını okur. L7 TCP vService'te başlık okunamadığı için SNI alanına sabit bir alan adı yazılır.
Eski Alan Adını Yolu Koruyarak Yeni Alan Adına Yönlendirmek
Bir alan adı değiştiğinde eski adrese gelen isteklerin yeni alan adındaki aynı sayfaya gitmesi istenir. Location Redirection aksiyonunun Redirect location alanına sabit adresin sonuna Path + query of the request değişkeni eklenir: https://docs.tr7.com[↓PathQ]. Aksiyon, Conditions alanındaki ↓H = docsinternal.tr7.com koşuluyla yalnız eski alan adına gelen isteklerde çalışır ve 301: Moved Permanently koduyla yönlendirir.
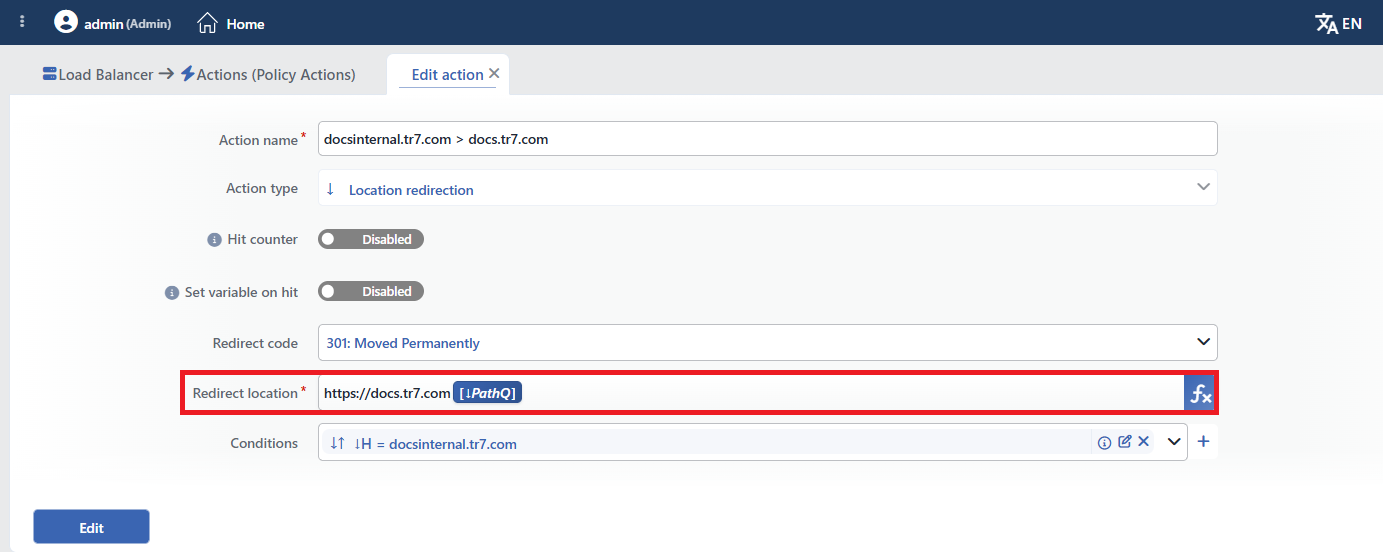 Location Redirection aksiyonunda Redirect location alanına PathQ değişkeni eklenmiş hali
| Alan | Değer | Açıklama |
|---|---|---|
| Redirect code | 301: Moved Permanently | Kalıcı yönlendirme; arama motorları yeni adresi esas alır |
| Redirect location | https://docs.tr7.com + ↓PathQ | Yeni alan adı ve isteğin yolu ile sorgusu (Path + query of the request) |
| Conditions | ↓H = docsinternal.tr7.com | Aksiyon yalnız Host başlığı eski alan adı olan isteklerde çalışır |
| Gelen İstek | Yönlendirilen Adres |
|---|---|
https://docsinternal.tr7.com/tr/lb/ | https://docs.tr7.com/tr/lb/ |
https://docsinternal.tr7.com/tr/waf/?q=owasp | https://docs.tr7.com/tr/waf/?q=owasp |
Hata Sayfasında İstemci Bilgilerini Göstermek
Content Pages profilinde Content düzenleyicisinin araç çubuğundaki Add TR7 variable butonuyla metnin içine değişken eklenir. Sayfa her gösterildiğinde değerler o isteğe göre doldurulur; kullanıcının destek ekibine ilettiği ekran görüntüsü, isteğin hangi adresten, hangi tarayıcıyla ve hangi ülkeden geldiğini doğrudan gösterir.
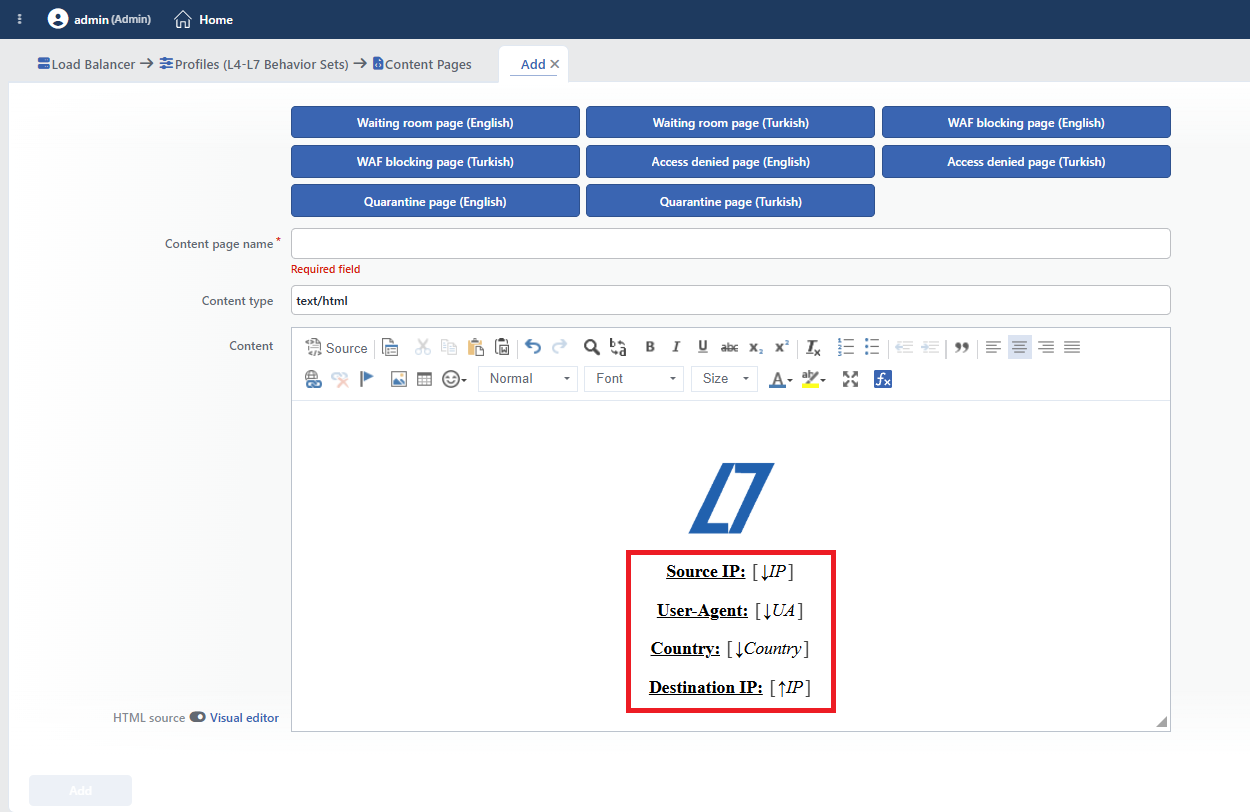 Content Pages ekleme formunda içerik düzenleyicisine istemci değişkenleri eklenmiş hali
| Sayfadaki Etiket | Alanda Görünen | Değişken |
|---|---|---|
| Source IP | ↓IP | Client IP address |
| User-Agent | ↓UA | Request HTTP header content, Header name: User-Agent |
| Country | ↓Country | Client country |
| Destination IP | ↑IP | Destination IP address |
SIEM'e Giden Log Satırını Anahtar-Değer Olarak Kurmak
Log profilinde Line format olarak Manual JSON Format seçildiğinde, Manual log entries tablosundaki her satır JSON çıktısında bir anahtar olur; Value kolonuna değişken yerleştirilir. Örnekteki Log-SIEM profili logları UDP ile 172.16.102.101:514 adresindeki SIEM'e gönderir; SIEM tarafında her alan kendi anahtarıyla ayrıştırılır. Formatın ayrıntısı için bkz. Manual JSON Format.
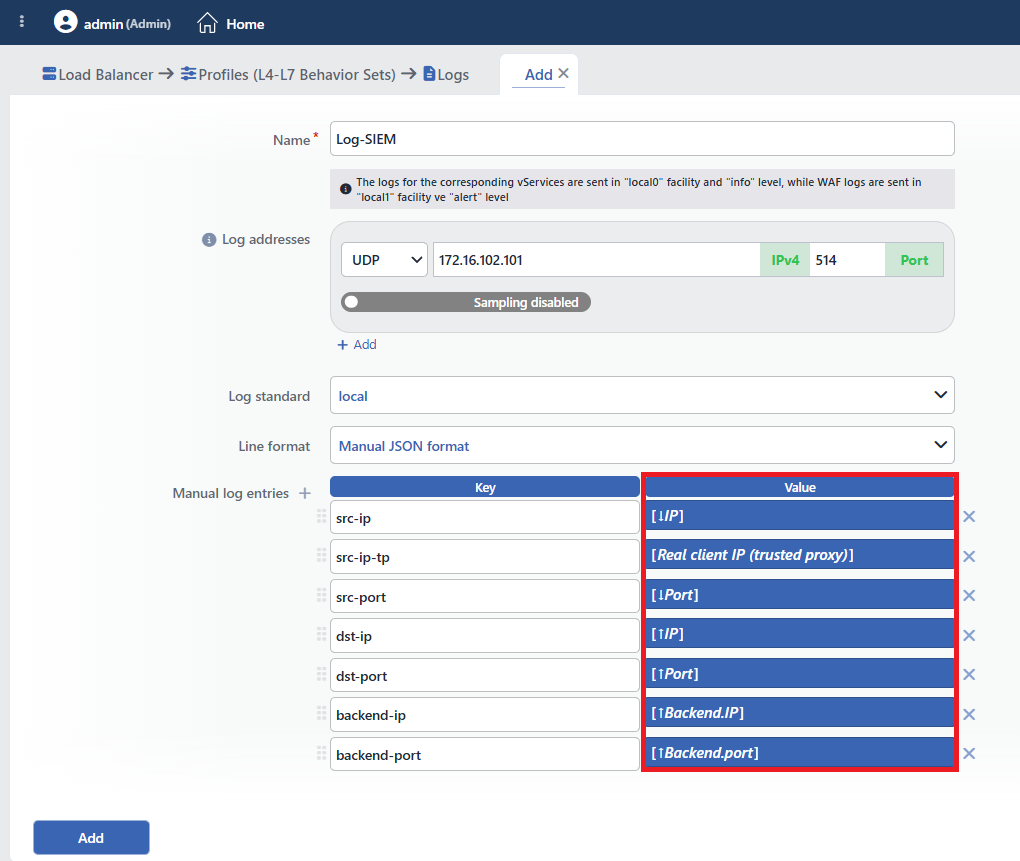 Logs profili ekleme formunda Manual log entries tablosuna değişkenler eklenmiş hali
| Key | Value | Değişken |
|---|---|---|
src-ip | ↓IP | Client IP address |
src-ip-tp | Real client IP (trusted proxy) | Real client IP (trusted proxy) |
src-port | ↓Port | Client port number |
dst-ip | ↑IP | Destination IP address |
dst-port | ↑Port | Destination port number |
backend-ip | ↑Backend.IP | Backend service IP address |
backend-port | ↑Backend.port | Backend service port number |
Gerçek istemci adresi
TR7'nin önünde bir proxy ya da CDN varsa ↓IP proxy'nin adresini verir. Real client IP (trusted proxy) ise Trusted Proxies profilinde tanımlı proxy'lerden gelen isteklerde gerçek istemci adresini başlıktan okur. İki değeri ayrı anahtarlarla loglamak, SIEM'de hem bağlantının hem de kullanıcının kaynağını izlemeyi sağlar.
