
Smarter by Design.Simpler for Business
UDP Flood
UDP Flood Nedir?
UDP Flood, UDP bandında kaynak başına saniyelik paket sayısını ölçer. İki kural taşır ve ikisi de aynı soruyu sorar: bir kaynak saniyede kaç paket gönderiyor?
Aradaki fark kapsamdır. Birinci kural bütün UDP trafiğine bakar ve genel bir tavan koyar. İkincisi yalnız DNS isteklerini ayırır ve onlara kendi tavanını uygular. DNS'in ayrı bir kuralı olmasının nedeni, hizmetin doğasıdır: küçük bir istekle büyük bir cevap üretebildiğinden, hem doğrudan hedef hem de başkalarına saldırmak için kullanılan bir araç olabilir.
2
Kural
Biri bütün UDP trafiğine, biri yalnız DNS isteklerine
500/s
Varsayılan UDP Tavanı
Kaynak başına saniyelik yeni UDP paketi sayısı
200
Varsayılan DNS Tavanı
Kaynak başına saniyelik DNS isteği sayısı
Hız
Ölçüm Tabanı
Saniyelik gönderim hızı; eşzamanlılık değil
2
Karantinaya Gönderebilen
İkisi de kaynağı karantinaya alabilir
2
Terfi İznine Tabi
İkisi de Mode Promotion izni olmadan yaptırıma terfi etmez
L4 DDoS Management'ta UDP Flood Kutusu
Kutu, UDP bandının gövdesindeki ilk kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde iki kural satırı bulunur.
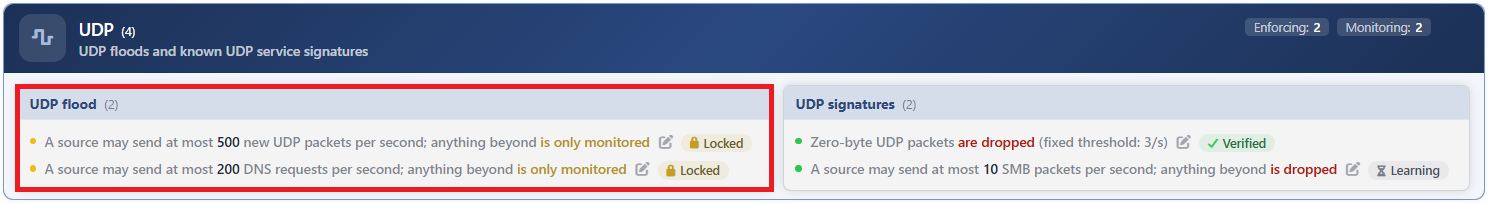 UDP - UDP Flood Kutusu
| Satır | Kural | Neyi sınırlar |
|---|---|---|
| 1 | UDP Flood: New-UDP Rate | Kaynak başına saniyelik yeni UDP paketi sayısı. |
| 2 | DNS Flood | Kaynak başına saniyelik DNS isteği sayısı. |
UDP Flood: New-UDP Rate
Bir kaynağın saniyede kaç yeni UDP paketi gönderebileceğini belirler. Ölçüm adres bazlıdır: her kaynak kendi sayacını taşır, bir adresin eşiği aşması diğerlerini etkilemez.
Kural yalnız cihaza yönelen trafikle sınırlı değildir; cihaz üzerinden geçirilen UDP trafiğine de uygulanır. Bilgi bandındaki tanımı şudur: (UDP flood) Ip based new udp packet limitation.
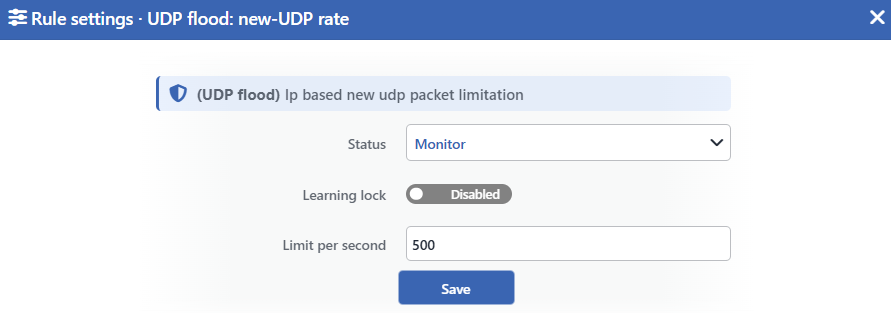 UDP Flood: New-UDP Rate Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> new UDP packets per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> new UDP packets per second; anything beyond is only monitored |
| Block | A source may send at most <limit> new UDP packets per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> new UDP packets per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 500
Kaynak başına saniyelik yeni UDP paket sayısını belirler. Varsayılan değer 500'dür. Yalnızca 1 ve üzeri tam sayı kabul edilir.
Öğrenme motorunun bu kural için önerebileceği en düşük değer 100'dür; elle girilen değerler bu alt sınıra tabi değildir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir. Doğrulama hatası varken buton pasiftir.
Limitin 1'e çekilmesi kuralı toptan engellemeye çevirir
Limit 1 yapıldığında eşik karşılaştırması anlamını yitirir ve kural, hız gözetmeksizin bütün yeni UDP paketlerine uygulanır. Yaptırım modunda bu, cihaza gelen ve cihaz üzerinden geçen bütün yeni UDP trafiğinin düşürülmesi demektir.
İzleme modunda ise aynı değer ölçümü sessizce durdurur: eşik karşılaştırması ortadan kalktığı için sayaç dolmaz, ancak arayüz kuralı hâlâ Monitor olarak gösterir.
Form 1 değerini kabul ettiğinden bu durum bir hata mesajı vermez.
Bu kural izleme modunda da ölçüm üretir
İzleme modunda kural yürürlüktedir; yalnız sonucu yoktur. Her kaynağın saniyelik gönderim hızı ölçülür; panodaki Floods sekmesinde en yüksek kaynak hızı, p95 değeri ve etkin kaynak sayısı yapılandırılmış limitle birlikte grafiklenir, ancak trafiğe dokunulmaz.
DNS Flood
Bir kaynağın saniyede kaç DNS isteği gönderebileceğini belirler. Bir öncekiyle aynı hız mantığını kullanır, ancak yalnız DNS hizmetine yönelen UDP trafiğini sayar; diğer UDP trafiği bu sayaca girmez.
Bilgi bandındaki tanımı şudur: (DNS flood) - IP based DNS limitation.
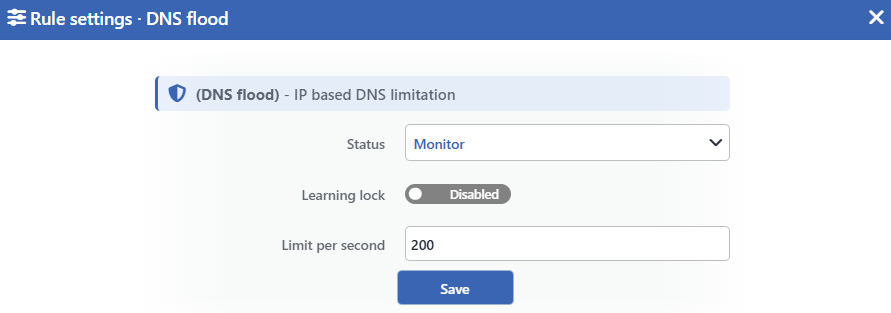 DNS Flood Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> DNS requests per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> DNS requests per second; anything beyond is only monitored |
| Block | A source may send at most <limit> DNS requests per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> DNS requests per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 200
Kaynak başına saniyelik DNS isteği sayısını belirler. Varsayılan değer 200'dür. Yalnızca 1 ve üzeri tam sayı kabul edilir.
Öğrenme motorunun bu kural için önerebileceği en düşük değer 50'dir; elle girilen değerler bu alt sınıra tabi değildir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir. Doğrulama hatası varken buton pasiftir.
Tek bir sayı iki ayrı sınır olarak uygulanır
Bu kural, girilen değeri iki farklı biçimde kullanır ve arayüz bunu tek bir alan olarak gösterir:
| Uygulanış | Ne ölçer | Hangi modlarda yazılır |
|---|---|---|
| Hız sınırı | Saniyede kaç DNS isteği geldiği. Kuralın ölçüm kaynağı budur. | İzleme ve yaptırım modlarında. |
| Eşzamanlılık sınırı | Aynı kaynaktan aynı anda kaç DNS akışının açık olduğu. | Yalnız yaptırım modlarında. |
Pratik sonucu şudur: 200 değeri hem "saniyede en çok 200 istek" hem de "aynı anda en çok 200 açık akış" anlamına gelir. İzleme modunda yalnız birincisi çalışır, dolayısıyla izlemeden yaptırıma geçildiğinde ölçümde hiç görünmemiş ikinci bir sınır devreye girer.
Eşzamanlılık sınırının düşürdüğü paketler ayrıca sayılmaz
Kuralın eşzamanlılık yarısı, Block modunda düşürdüğü paketler için bir sayaç taşımaz. Bunun iki sonucu vardır: bu paketler panodaki Dropped Traffic sekmesine yazılmaz ve tehdit durumunun tepki eksenine katkı vermez.
Bu nedenle kural Block modundayken gerçekte düşürülen DNS trafiği, panoda görünenden fazla olabilir. Quarantine modunda paket karantina kuralı üzerinden düşürüldüğü için sayaca yazılır.
Ölçüm ve Pano
İki kuralın ölçümü panoda Floods sekmesinde, kural başına ayrı bir L4 DDoS Rate — <kural> panelinde saniyelik değer olarak görüntülenir.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| UDP Flood: New-UDP Rate | Floods | Kaynak başına saniyelik yeni UDP paketi: en yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| DNS Flood | Floods | Kaynak başına saniyelik DNS isteği: en yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi; yalnız kuralın hız yarısı ölçülür | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
Panel yalnız kural açıkken sunulur
Ölçüm izleme modunda da üretilir; limit çizgisi Monitor modunda kesik, Block modunda düz, Quarantine modunda noktalı kesik görüntülenir. Kural Disabled yapıldığında ölçüm durur, grafikte boşluk oluşur ve Floods sekmesindeki paneli listeden çıkar. Quarantine ve Dropped Traffic sekmelerindeki seriler ise kural kapalıyken de sıfır değerle listede kalır.
IPv4 ve IPv6 ölçümleri tek seride birleşir: tepe ve p95 değerlerinde iki sürümün yükseği, kaynak sayısında toplamı yazılır. L4 DDoS Live View ekranında iki kural da Floods / Rate kartında yer alır.
Yaptırım modunda düşürülen paket sonraki sayaca ulaşmaz
Kurallar sırayla değerlendirilir: Reflection & Amplification ve DNS Flood kuralları UDP Flood: New-UDP Rate kuralından, DNS Flood kuralının eşzamanlılık yarısı da kendi hız ölçümünden önce çalışır. Block modunda düşürülen bir paket, sıradaki kuralın sayacına ulaşmaz.
Bu nedenle DNS Flood Block modundayken sınırı aşan DNS istekleri UDP Flood: New-UDP Rate panelinde görünmez; eşzamanlılık sınırına takılan istekler ise DNS Flood panelinin kendisinde de görünmez. İzleme ve Quarantine modlarında kural paketi o noktada durdurmadığından sonraki sayaç trafiği görmeye devam eder.
Kapsam ve Sınırlar
INFO
- İki kural da hız ölçer. Eşzamanlı bağlantı sayısını ölçen kural bu kutuda değil, Connection Abuse kutusundadır.
- İki kural da hem cihaza yönelen hem cihaz üzerinden geçirilen trafiğe uygulanır.
- İki kural da izleme modunda ölçüm üretir; ölçüm panodaki Floods sekmesinde grafiklenir.
- İkisi de Mode Promotion iznine tabidir; izin kapalıyken öğrenme motoru bunları yaptırıma terfi ettiremez. Kural izleme modundayken ve uygulanmayı bekleyen bir limit önerisi yokken satırda
Lockedrozeti görüntülenir. - Limitin 1 yapılması eşik karşılaştırmasını ortadan kaldırır; yaptırım modunda kural bütün trafiğe uygulanır, izleme modunda ölçüm durur.
- DNS kuralının değeri iki ayrı sınır olarak uygulanır ve eşzamanlılık yarısının Block modunda düşürdüğü paketler panoya yazılmaz.
- Dokunulmamış bir route tablosunda ikisi de katalog varsayılanıyla, yani izleme modunda doğar.
- Ölçümler IP sürümlerini ayırmaz. Bir kuralın sayacı IPv4 ve IPv6 trafiğini birlikte sayar.
- Muafiyet listesindeki kaynaklar bu kuralların hiçbirine takılmaz ve sayaçlarına da yazılmaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
