
Smarter by Design.Simpler for Business
Destination Port
Destination Port Koşulu Nedir?
Destination Port koşulu, TR7 üzerinde çalışan bir vService'e gelen isteklerin, hangi port numarasına yönlendirildiğine göre değerlendirilmesini sağlayan bir koşul tipidir.
Bu koşul, istemcinin erişmek istediği hedef port numarasını temel alır ve özellikle aynı vService üzerinde birden fazla port dinleyen mimarilerde kritik rol oynar.
Destination Port koşulu tek başına bir işlem gerçekleştirmez; yalnızca tanımlanan port eşleşmesi sağlandığında koşul sağlanmış kabul edilir ve bu koşula bağlı aksiyonların devreye girmesini sağlar.
Tek vService · birden fazla port
:80HTTPHTTPS'e yönlendir
:443HTTPSGüvenlik başlıkları
:8443YönetimIP allowlist + sıkı erişim
Aynı vService'e gelen istek, hangi hedef porta yöneldiğine göre ayrıştırılır ve her port için farklı politika uygulanabilir.
Destination Port Koşulunun Önemi
Modern uygulama mimarilerinde aynı servis, farklı portlar üzerinden farklı protokoller veya hizmetler sunabilir. Örneğin; 80 portu HTTP trafiği için, 443 portu HTTPS trafiği için, 8080 portu ise yönetim arayüzü için kullanılabilir.
Destination Port koşulu sayesinde;
- Aynı vService üzerinde farklı portlar için farklı politikalar uygulanabilir,
- Port bazlı erişim kontrolleri merkezi olarak yönetilebilir,
- Belirli portlara özel güvenlik kuralları tanımlanabilir,
- Port aralıklarına göre trafik yönlendirmesi yapılabilir.
Bu yönüyle Destination Port koşulu, TR7 üzerinde port bazlı trafik kontrolünün temel yapı taşlarından biridir.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir; hedef port bilgisi istek anında tespit edilir ve yanıt aşamasında da aynı değer üzerinden değerlendirilir.
Nasıl Eklenir?
Yeni bir Destination Port Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak Destination Port seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
Destination Port Koşulu Ekleme Formu
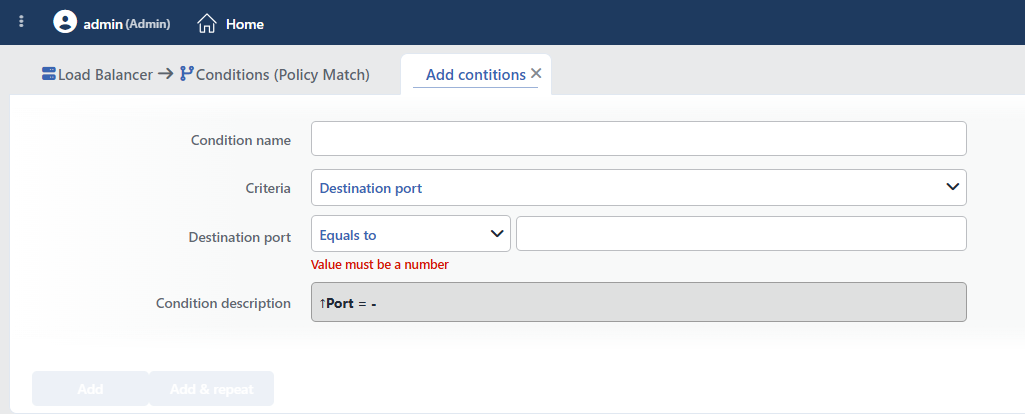 Destination Port Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden Destination Port seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Destination Port
Sayısal karşılaştırma operatörü ve değeri girilir. Form, operatörü Equals to (=) seçili ve değeri boş olarak açılır; girilen değer tamsayı olmalıdır.
| Operatör | Sembol | Açıklama |
|---|---|---|
| Less than | < | Değer küçük olmalı |
| Equals to | = | Değer tam olarak eşleşmeli |
| Greater than | > | Değer büyük olmalı |
| Range | - | Değer iki değer arasında olmalı |
TIP
Aralık operatörü (-) kullanıldığında iki sınır değeri de girilir ve her iki sınır dahil edilir. Örneğin 80-443 ifadesi 80, 81, ..., 443 portlarının tümünü kapsar.
TIP
İstemcinin eriştiği hedef port değeri, aksiyonlarda Hedef Port Numarası akıllı değişkeniyle kullanılabilir (ör. bir HTTP başlığının veya log alanının değeri olarak).
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Standart Portları Tanımlayın. 80 (HTTP), 443 (HTTPS), 8080 (alternatif HTTP) gibi standart portlar için koşullar tanımlayarak tutarlı politikalar oluşturun.
- Yönetim Portlarını İzole Edin. Yönetim arayüzleri için kullanılan portları (örn. 8443, 9090) ayrı koşullarla tanımlayın ve ek güvenlik politikaları uygulayın.
- Port Aralıklarını Dikkatli Kullanın. Geniş port aralıkları performans etkisi yaratabilir; mümkünse spesifik port tanımlarını tercih edin.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: HTTPS Trafiğine Güvenlik Başlıkları Ekleme
Kullanım Amacı: 443 portuna gelen HTTPS trafiğine güvenlik başlıkları ekleyerek tarayıcı seviyesinde ek güvenlik katmanı sağlamak ve modern güvenlik standartlarını (HSTS, CSP, X-Frame-Options) uygulamak.
Konfigürasyon: Destination Port → Equals to (=) 443
Aksiyon Önerileri:
- ✅ Manage HTTP Security Headers → HSTS, CSP, X-Frame-Options gibi güvenlik başlıkları otomatik olarak eklenir ve tarayıcı seviyesinde koruma sağlanır.
- ✅ Add HTTP Header →
X-HTTPS-Verified: trueheader'ı eklenir, Kurum Servislerinde HTTPS üzerinden geldiği işaretlenir. - ✅ Advanced Traffic Inspection → SSL/TLS versiyonları, cipher suite kullanımı ve HTTPS trafik istatistikleri toplanır.
Senaryo 2: Yönetim Portu Erişim Kontrolü
Kullanım Amacı: 8443 gibi yönetim portlarına sadece yetkili IP adreslerinden erişime izin vermek ve yetkisiz erişim denemelerini engellemek.
Konfigürasyon: Destination Port → Equals to (=) 8443
Aksiyon Önerileri:
- ✅ Block → Yetkili IP listesi dışındaki tüm erişim denemeleri 403 Forbidden ile engellenir (Source IP koşulu ile birlikte kullanılır).
- ✅ Advanced Traffic Inspection → Admin port erişim denemeleri, kaynak IP'ler ve erişim saatleri detaylı olarak loglanır.
Senaryo 3: Geliştirme Portlarını Production Ortamında Engelleme
Kullanım Amacı: Production ortamında geliştirme/test amaçlı portların (8080-8090) kullanılmasını engellemek ve yanlışlıkla açık bırakılan servisleri kapatmak.
Konfigürasyon: Destination Port → Range (-) 8080-8090
Aksiyon Önerileri:
- ✅ Block → 8080-8090 aralığındaki tüm portlara gelen istekler 403 Forbidden ile engellenir.
- ✅ Show Content → "Development ports are disabled in production environment" özel hata sayfası gösterilir.
