
Smarter by Design.Simpler for Business
OWASP Protection Level
OWASP Protection Level Nedir?
OWASP Protection Level, imza (OWASP) isabetlerinin biriken risk puanının bir isteği engellemeye dönüşeceği eşiği belirler. Her imzanın bir risk puanı vardır; istek denetlenirken tetiklenen imzaların puanları toplanır ve toplam, seçili düzeyin eşiğine ulaştığında istek Blocking modunda engellenir. Düzey sıkılaştıkça eşik düşer: engelleme için daha az isabet yeterli olur, buna karşılık temiz trafiğin yanlışlıkla engellenme olasılığı artar.
Beş düzey, en gevşekten en sıkıya şöyle sıralanır:
| Düzey | Temiz trafiği engelleme olasılığı | Davranış |
|---|---|---|
| Elementary | very low | En yüksek eşik: engelleme için çok sayıda imza isabetinin birikmesi gerekir; tek bir imza isabeti hiçbir zaman tek başına engellemez. |
| Normal | very low | Engelleme için birden çok yüksek riskli isabetin birikmesi gerekir. |
| Tight | very low | En yüksek riskli tek imza isabeti engelleme için yeterlidir. |
| Very Tight | low | Orta ve üzeri riskli tek imza isabeti engelleme için yeterlidir. Varsayılan düzeydir. |
| Aggressive | high | En düşük riskli tek imza isabeti bile engeller. En düşük riskli imzalar yalnızca bu düzeyde devrededir; diğer düzeylerde eşiğe tek başına hiçbir katkı sağlayamayacakları için çalıştırılmaz. |
Yapısal ihlaller düzeyden bağımsızdır
Path Check Fields denetimlerinin ürettiği yapısal ihlaller yüksek puanlıdır ve hangi düzey seçili olursa olsun tek bir ihlal engelleme eşiğini aşar. Koruma düzeyi yalnızca imza isabetlerinin birikme davranışını değiştirir.
Kapsam
Koruma düzeyi vService genelinde geçerlidir ve tüm host gruplarında ortaktır. WAF Mode host grubu başına değişebilirken koruma düzeyi host grubuna göre değişmez.
WAF Management'ta OWASP Protection Level Kartı
WAF Management ekranının Inspection & Blocking bölümündeki OWASP Protection Level kartı, seçili düzeyi ve temiz trafiği engelleme olasılığını tek cümleyle özetler; örneğin Very tight — Odds of blocking clean traffic: low. Aggressive düzeyinde olasılık ifadesi uyarı renginde vurgulanır. Kartın sağ üstündeki kalem ikonuna tıklandığında düzenleme ekranı açılır.
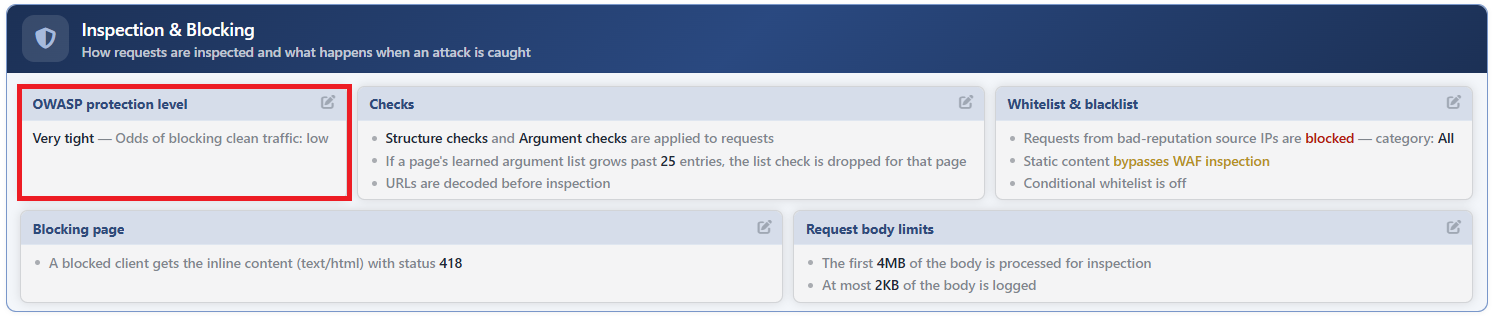 WAF Management - OWASP Protection Level Kartı
OWASP Protection Level Edit Ekranı
- WAF Management sekmesi açılır.
- Inspection & Blocking bölümündeki OWASP Protection Level kartının sağ üstündeki kalem ikonuna tıklanır; OWASP Protection Level başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
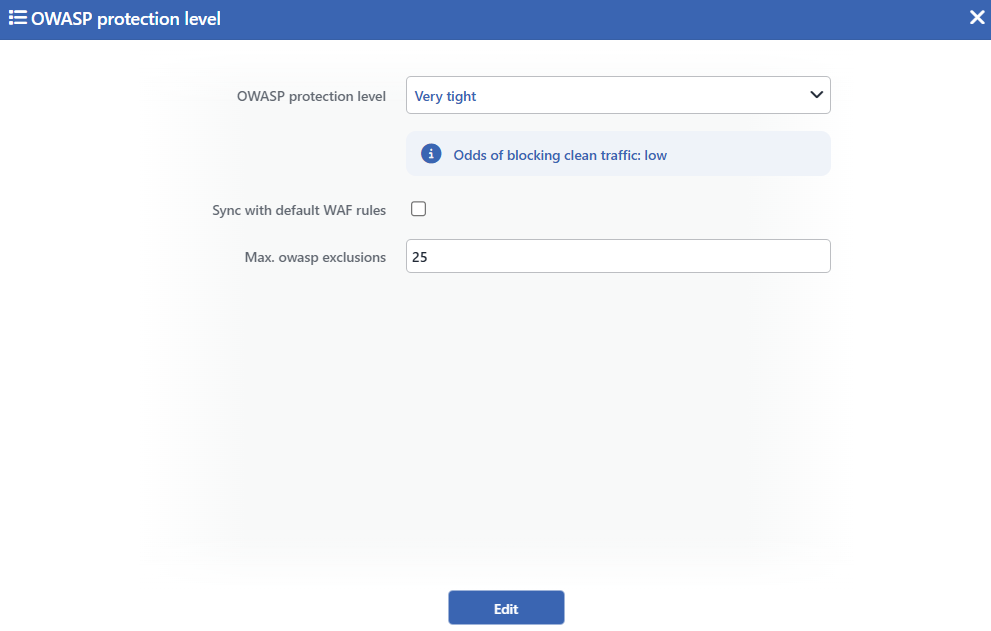 OWASP Protection Level Edit Ekranı
INFO
OWASP Protection Level Varsayılan: Very Tight
Açılır listeden beş düzeyden biri seçilir; liste Elementary'den Aggressive'e doğru sıralıdır. Seçimin altındaki bilgi satırı, seçilen düzeye göre Odds of blocking clean traffic metnini anında günceller. Varsayılan düzey Very Tight'tır:
| Seçenek | Anlamı |
|---|---|
| Elementary | En yüksek eşik: engelleme için çok sayıda imza isabetinin birikmesi gerekir; tek bir imza isabeti hiçbir zaman tek başına engellemez. |
| Normal | Engelleme için birden çok yüksek riskli isabetin birikmesi gerekir. |
| Tight | En yüksek riskli tek imza isabeti engelleme için yeterlidir. |
| Very Tight | Orta ve üzeri riskli tek imza isabeti engelleme için yeterlidir. |
| Aggressive | En düşük riskli tek imza isabeti bile engeller; en düşük riskli imzalar yalnızca bu düzeyde devrededir. |
INFO
Sync with Default WAF Rules
İşaretlenirse kayıt sırasında Are you sure to sync default WAF rules with Owasp protection level? onay sorusu sorulur; onaylandığında tüm host gruplarındaki Any Paths kuralı, seçilen düzeye uygun varsayılan tanımla yeniden kurulur. Aggressive düzeyinde sıkı set (daha dar uzunluk sınırları ve daha kısıtlı metot listesi), diğer tüm düzeylerde standart set kullanılır. Kalıcı bir ayar değildir; tek seferlik bir eşitleme tetiğidir ve form her açıldığında işaretsiz gelir.
Eşitleme, Any Paths kuralını varsayılan haline döndürür
Sync with Default WAF Rules onaylandığında, tüm host gruplarında Any Paths kuralı üzerindeki elle eklenmiş ve öğrenmeyle oluşturulmuş tüm denetimler (değişken kuralları dahil) silinir; varsayılan header kuralları varsayılan tanımlarıyla yeniden kurulur. Path'e özel kurallara dokunulmaz. İşlemin geri alma mekanizması yoktur.
INFO
Max. OWASP Exclusions Varsayılan: 25
Bir denetim noktasının OWASP Exclusions listesinde tutulabilecek en fazla istisna sayısı tanımlanır; alana en az 1 olmak üzere yalnızca tam sayı girilebilir, varsayılan değeri 25'tir. Öğrenme istisna listelerine yeni girişler ekleyebildiğinden bu sınır, listelerin kontrolsüz büyümesini engeller; istisna listesi sınırı aşan denetim noktasında OWASP taraması devre dışı bırakılır.
INFO
Edit
Edit butonuna tıklanarak değişiklikler kaydedilir; düzey değişikliği için ek bir onay sorulmaz (yalnızca Sync with Default WAF Rules işaretliyse yukarıdaki onay sorusu görünür). Kayıtla birlikte WAF yapılandırması otomatik olarak yeniden üretilip uygulanır.
Mod davranışı ve kayıtlar
Eşik karşılaştırması Blocking ve Monitor modlarında aynı biçimde hesaplanır: Blocking modunda eşiği aşan istek engellenir, Monitor modunda saldırı olarak raporlanır ancak istek geçirilir. Learning modunda puanlama engellemeye dönüşmez. OWASP Rules ekranında Monitor durumuna alınmış imzaların isabetleri kayda düşer ancak toplam puana katılmaz; engelleme eşiği aşılmadan yalnızca bu isabetlerle biten istekler, Event Logs kaydında Not blocked — Below the blocking threshold hükmüyle görünür. Aktif imzaların eşik altında kalan isabetleri ise tek başına kayıt üretmez.
