
Smarter by Design.Simpler for Business
Source IP
Source IP Koşulu Nedir?
Source IP koşulu, TR7 üzerinde çalışan bir vService'e gelen isteklerin, istemcinin kaynak IP adresine göre değerlendirilmesini sağlayan bir koşul tipidir.
Bu koşul, isteği gönderen istemcinin gerçek IP adresini temel alır ve coğrafi konum, ağ segmenti veya spesifik IP adreslerine göre trafik kontrolü sağlar.
Source IP koşulu tek başına bir işlem gerçekleştirmez; yalnızca tanımlanan IP eşleşmesi sağlandığında koşul sağlanmış kabul edilir ve bu koşula bağlı aksiyonların devreye girmesini sağlar.
Source IP Koşulunun Önemi
Modern güvenlik mimarilerinde istemci IP adresine göre erişim kontrolü temel bir gerekliliktir. TR7'nin Source IP koşulu, dört farklı eşleştirme yöntemi ile esnek ve güçlü bir kontrol mekanizması sunar.
Source IP koşulu sayesinde;
- Coğrafi bazlı erişim kontrolü ile ülke veya şehir bazında trafik yönetimi yapılabilir,
- IP whitelist/blacklist uygulamaları ile güvenlik politikaları oluşturulabilir,
- ASN bazlı filtreleme ile belirli internet servis sağlayıcıları veya bulut sağlayıcıları hedeflenebilir,
- Ağ segmentasyonu ile iç/dış trafik ayrımı yapılabilir,
- DDoS koruması için şüpheli coğrafyalardan gelen trafik sınırlandırılabilir.
Bu yönüyle Source IP koşulu, TR7 üzerinde coğrafi ve ağ bazlı trafik kontrolünün temel yapı taşlarından biridir.
Kaynak IP Tipi Seçenekleri
TR7, kaynak IP adresini dört farklı yöntemle değerlendirebilir:
Country
Ülke bazlı GeoIP eşleştirme
City
Türkiye il bazlı eşleştirme
Manual
Manuel IP/CIDR tanımları
ASN
Autonomous System Number
| Tip | Açıklama | Kullanım Senaryosu |
|---|---|---|
| Country | Ülke bazlı GeoIP eşleştirme | Uluslararası erişim kontrolü |
| City | Türkiye il bazlı eşleştirme | Yerel erişim politikaları |
| Manual | Manuel IP/CIDR tanımları | Whitelist/Blacklist |
| ASN | Autonomous System Number | ISP/Cloud provider filtreleme |
Her tip, farklı GeoIP veritabanları kullanarak istemci IP adresini değerlendirir ve eşleşme durumunda koşulu sağlanmış kabul eder.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Koşul, hem istek (At Request) hem yanıt (At Response) aşamasında kullanılabilir. Değerlendirilen adres istemcinin efektif kaynak IP'sidir: vService üzerinde Trusted Proxy yapılandırması kullanılıyorsa dört yöntemin tümü, proxy arkasındaki gerçek istemci IP'si üzerinden çalışır.
Nasıl Eklenir?
Yeni bir Source IP Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak Source IP seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
Source IP Koşulu Ekleme Formu
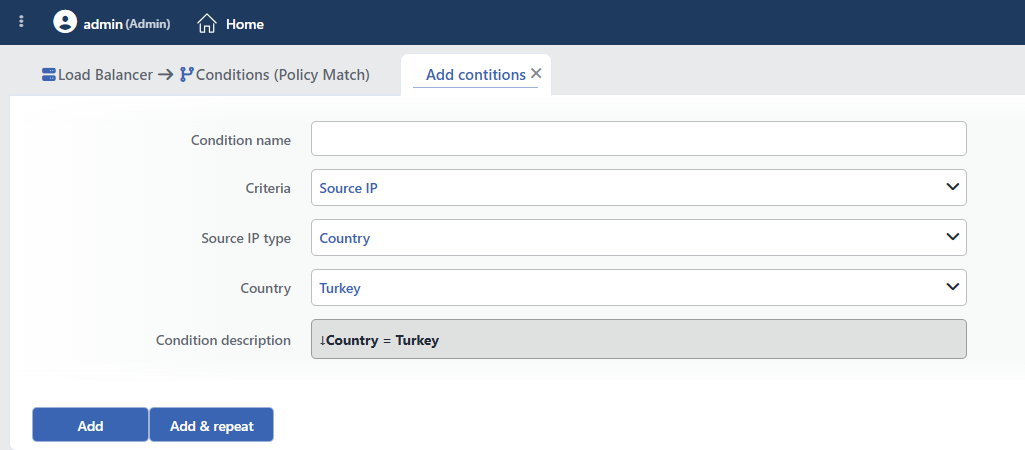 Source IP Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden Source IP seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
Source IP Type Zorunlu
Kaynak IP adresinin nasıl değerlendirileceğini belirler.
Country
Country seçildiğinde, istemcinin IP adresi GeoIP veritabanı kullanılarak ülke bazında değerlendirilir.
Özellikler:
- MaxMind GeoLite2 ülke veritabanı kullanılır
- 250 ülke/bölge (ISO 3166-1) + Yerel ağlar seçeneği
- IPv4 ve IPv6 adresler desteklenir
- Veritabanı, TR7 arayüzünden uygulanan IP DB güncelleme paketiyle güncellenir; güncelleme sonrası ilgili vService'ler otomatik olarak yeni veriyle çalışır
TIP
Yerel ağlar seçeneği; özel (RFC1918), loopback ve CGNAT gibi genel internete ait olmayan adresleri yakalar: iç ağ trafiğini ülke bazlı kurallardan ayırmak için kullanılır.
Kullanım Senaryoları:
- Yalnızca Türkiye'den erişime izin verme
- Belirli ülkelerden gelen trafiği engelleme
- Coğrafi bazlı içerik yönlendirme
City
City seçildiğinde, istemcinin IP adresi Türkiye'nin 81 ili bazında değerlendirilir.
Özellikler:
- Türkiye'nin 81 ili desteklenir; il listeden seçilir (varsayılan: Ankara)
- Plaka kodları ile eşleştirilir (01-81)
- Eşleştirme, yerel il haritası üzerinden yapılır ve yalnızca IPv4 adresleri kapsar
Kullanım Senaryoları:
- Bölgesel promosyon kampanyaları
- Yerel müşteri segmentasyonu
- Şehir bazlı erişim kısıtlamaları
WARNING
City seçeneği yalnızca Türkiye IP adresleri için çalışır. Yurtdışı IP adresleri için Country seçeneğini kullanın.
Manual
Manual seçildiğinde, IP adresleri doğrudan metin olarak girilir.
Desteklenen Formatlar:
| Format | Örnek | Açıklama |
|---|---|---|
| Tekli IPv4 | 192.168.1.100 | Tek bir IP adresi |
| Tekli IPv6 | 2001:db8::1 | Tek bir IPv6 adresi |
| CIDR IPv4 | 10.20.0.0/24 | 256 IP adresi (10.20.0.0 - 10.20.0.255) |
| CIDR IPv6 | 2001:db8::/32 | IPv6 subnet |
| Çoklu giriş | Her satıra bir IP | Birden fazla IP/CIDR |
| Yorum satırı | #10.10.10.100 | # ile başlayan satırlar yoksayılır |
Giriş Kuralları:
- Her satıra bir IP adresi veya CIDR bloğu yazılır
- Boşluk veya tab ile ayrılmış IP'ler de kabul edilir
#ile başlayan satırlar yorum olarak değerlendirilir; satır içi yorum desteklenmez (10.0.0.1 # notyazılmaz)- IPv4 ve IPv6 adresleri karışık kullanılabilir
- Alan üzerinde IP biçim doğrulaması yapılmaz: hatalı bir satır yapılandırma sorunlarına yol açabileceğinden girişler dikkatle yazılmalıdır
- Listedeki tüm satırlar yorumsa/boşsa koşul hiçbir zaman eşleşmez
# Ofis IP adresleri
203.0.113.10
203.0.113.11

# VPN çıkış noktaları
198.51.100.0/24

# Geçici olarak devre dışı
#192.0.2.50
ASN
ASN (Autonomous System Number) seçildiğinde, istemcinin IP adresi ait olduğu otonom sistem numarasına göre değerlendirilir.
ASN Nedir?
ASN, IANA tarafından atanan ve bir otonom sistemi (internet servis sağlayıcısı, büyük kuruluş veya bulut sağlayıcısı) tanımlayan benzersiz bir numaradır. BGP yönlendirmesinde kullanılır.
Kullanım Senaryoları:
- Bulut sağlayıcı trafiği: AWS, Azure, GCP IP'lerini tespit etme
- VPN/Proxy tespiti: Bilinen VPN sağlayıcılarını filtreleme
- ISP bazlı politikalar: Belirli ISP'lerden gelen trafiği yönetme
- Bot koruması: Data center IP'lerini ayırt etme
ASN, aranabilir listeden numara olarak seçilir (AS öneki olmadan; ör. Amazon AWS için 16509); değerlendirme MaxMind GeoLite2 ASN veritabanı üzerinden IPv4 + IPv6 için yapılır.
Yaygın ASN Örnekleri:
| ASN | Kuruluş |
|---|---|
| 16276 | OVH SAS |
| 13335 | Cloudflare |
| 15169 | |
| 16509 | Amazon AWS |
| 8075 | Microsoft Azure |
| 9121 | Türk Telekom |
Coğrafi Konum Doğruluğu
Country, City ve ASN seçenekleri coğrafi veritabanlarına dayanır:
- Veriler, TR7 arayüzünden uygulanan IP DB güncelleme paketiyle güncellenir; güncel tutulmaları operatör sorumluluğundadır.
- Mobil ve VPN kullanıcıları için konum doğruluğu düşebilir.
- Coğrafi veritabanı yüklenemez ya da okunamazsa koşul eşleşmez (trafik engellenmez).
Kritik güvenlik kararlarında GeoIP tek başına kullanılmamalı, ek doğrulama mekanizmalarıyla desteklenmeli ve mümkünse manuel IP listeleri tercih edilmelidir.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Whitelist Yaklaşımını Tercih Edin. Mümkünse "her şeyi engelle, sadece izin verilenlere aç" yaklaşımını kullanın. Bu, bilinmeyen tehditlerden korur.
- CIDR Notasyonunu Kullanın. Aynı ağdaki birden fazla IP için tek tek giriş yerine CIDR notasyonu kullanın (
192.168.1.0/24gibi). - Yorum Satırları Ekleyin. Manuel IP listelerinde her bloğun amacını açıklayan yorumlar ekleyin. Bu, bakımı kolaylaştırır.
- Düzenli Güncelleme Yapın. IP listeleri zamanla değişir. Whitelist/Blacklist'lerinizi düzenli olarak gözden geçirin.
- Test Ortamında Doğrulayın. Coğrafi koşulları test etmek için VPN veya proxy kullanarak farklı lokasyonlardan test edin.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: Geo-Blocking: Yalnızca Türkiye'den Erişim
Kullanım Amacı: Lisans veya yasal kısıtlamalar nedeniyle uygulamaya yalnızca Türkiye'den erişim sağlanması gereken durumlarda kullanılır.
Konfigürasyon: Source IP Type → Country · Country → Turkey
Aksiyon Önerileri:
- ✅ Block → Türkiye dışından gelen istekler engellenir ve 451 Unavailable For Legal Reasons yanıtı döndürülür.
- ✅ Show Content → Geo-blocking uyarı sayfası gösterilir ("Bu hizmet yalnızca Türkiye'de kullanılabilir").
- ✅ Advanced Traffic Inspection → Yurtdışı erişim denemeleri izlenir ve geo distribution analizi raporlanır.
Senaryo 2: Admin Panel IP Whitelist Koruması
Kullanım Amacı: Yönetim paneline yalnızca ofis IP adreslerinden erişime izin vererek güvenlik artırılır ve brute force saldırıları önlenir.
Konfigürasyon: Source IP Type → Manual · Manual IP List:
# Merkez ofis
203.0.113.0/28
# Şube ofisleri
198.51.100.10
198.51.100.11
Aksiyon Önerileri:
- ✅ Block → Whitelist dışı IP'lerden admin path'e erişim engellenir ve 403 Forbidden yanıtı döndürülür.
- ✅ Show Content → Yetkisiz erişim uyarı sayfası gösterilir ("Yetkisiz erişim - IT departmanı ile iletişime geçin").
- ✅ Advanced Traffic Inspection → Whitelist dışı admin erişim denemeleri güvenlik incelemesi için loglanır.
Senaryo 3: Yüksek Trafikli IP Bloklarına Rate Limiting
Kullanım Amacı: Belirli IP bloklarından gelen yoğun trafiği tespit edip bandwidth ve connection limiti uygulayarak kaynak tüketimini kontrol etmek.
Konfigürasyon: Source IP Type → Manual · Manual IP List:
# Yüksek trafik bloğu
192.168.100.0/24
10.20.30.0/24
Aksiyon Önerileri:
- ✅ Bandwidth Limitation → Yüksek trafikli IP blokları 5 Mbps throughput limiti ile sınırlandırılır.
- ✅ Quarantine → 10 dakikada 1GB'ı aşan IP'ler 30 dakika karantinaya alınır.
- ✅ Advanced Traffic Inspection → Trafik pattern analizi yapılır ve bandwidth consumption metrics raporlanır.
Senaryo 4: Cloud Provider Bot Detection (ASN Bazlı)
Kullanım Amacı: AWS, Azure, GCP gibi cloud provider'lardan gelen bot trafiğini tespit edip CAPTCHA challenge uygulayarak automated abuse'i önlemek.
Konfigürasyon: Source IP Type → ASN · ASN → 16509 (Amazon AWS)
Aksiyon Önerileri:
- ✅ Advanced Captcha → AWS IP'lerinden gelen isteklerde CAPTCHA challenge gösterilir (automated tool kontrolü).
- ✅ Bandwidth Limitation → Data center trafiği 10 Mbps ile sınırlandırılır.
- ✅ Advanced Traffic Inspection → Cloud-based bot activity ve scraping pattern'leri analiz edilir.
Senaryo 5: Bölgesel Kampanya ve İçerik Sunumu
Kullanım Amacı: İstanbul, Ankara gibi belirli şehirlerden gelen kullanıcılara bölgesel kampanya ve özel içerik sunmak için city-based routing uygulanır.
Konfigürasyon: Source IP Type → City · City → İstanbul (34)
Aksiyon Önerileri:
- ✅ Add HTTP Header →
X-Region: Istanbulheader eklenir, Kurum Servisi bölgesel içerik render'ı yapar. - ✅ Set Path → Ana sayfa
/istanbul-kampanyapath'ine yönlendirilir, bölgesel landing page gösterilir. - ✅ Advanced Traffic Inspection → Şehir bazlı trafik distribution ve regional engagement metrics raporlanır.
