
Smarter by Design.Simpler for Business
Edit
Edit Nedir?
Edit, IP Reputation Protection kartının bütün ayarlarını toplayan düzenleme penceresidir. Korumanın hangi modda çalışacağı, hangi trafiğin muaf tutulacağı ve kategori bazlı aksiyon kurallarının kendisi burada tanımlanır.
Diğer korumaların aksine gövdedeki kutunun ayrı bir düzenleme ekranı yoktur: kart üzerinde okunan Action Rules satırları da bu pencereden yazılır.
4
Ayar
Mod, iki biçimde tanımlanan whitelist ve aksiyon kuralları
Active
Varsayılan Mod
Koruma ilk andan itibaren yaptırım uygular; izlemeye almak operatörün kararıdır
En Az 1
Kural Satırı
Listede daima bir satır kalır; son satır arayüzden silinemez
Sürüklenebilir
Satır Sırası
İkinci satır eklendiğinde her satırda tutamak belirir; sıra önceliğin kendisidir
3 Tip
Whitelist Satırı
IP Address · IP Network (CIDR) · ASN (Autonomous System)
Koşul veya Liste
Muafiyet Tanımı
İki alan birbirinin alternatifi değildir; ikisinden biri tutan trafik muaf sayılır
IP Reputation Protection Kartında Edit Bağlantısı
Bağlantı, kartın sağ üst köşesindeki mod rozetinin hemen altındadır. Rozet yürürlükteki modu gösterir, bağlantı ise modun değiştirildiği pencereyi açar. Kartın sağ üstündeki iki bilgi satırı da (Whitelist, Whitelist Rules) bu penceredeki ayarların özetidir.
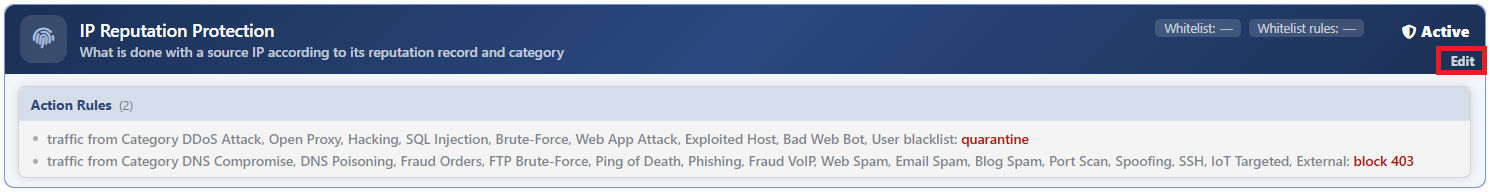 IP Reputation Protection Kartında Edit Bağlantısı
Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
- IP Reputation Protection kartının sağ üstündeki Edit bağlantısına tıklanır; Edit - IP Reputation Protection başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
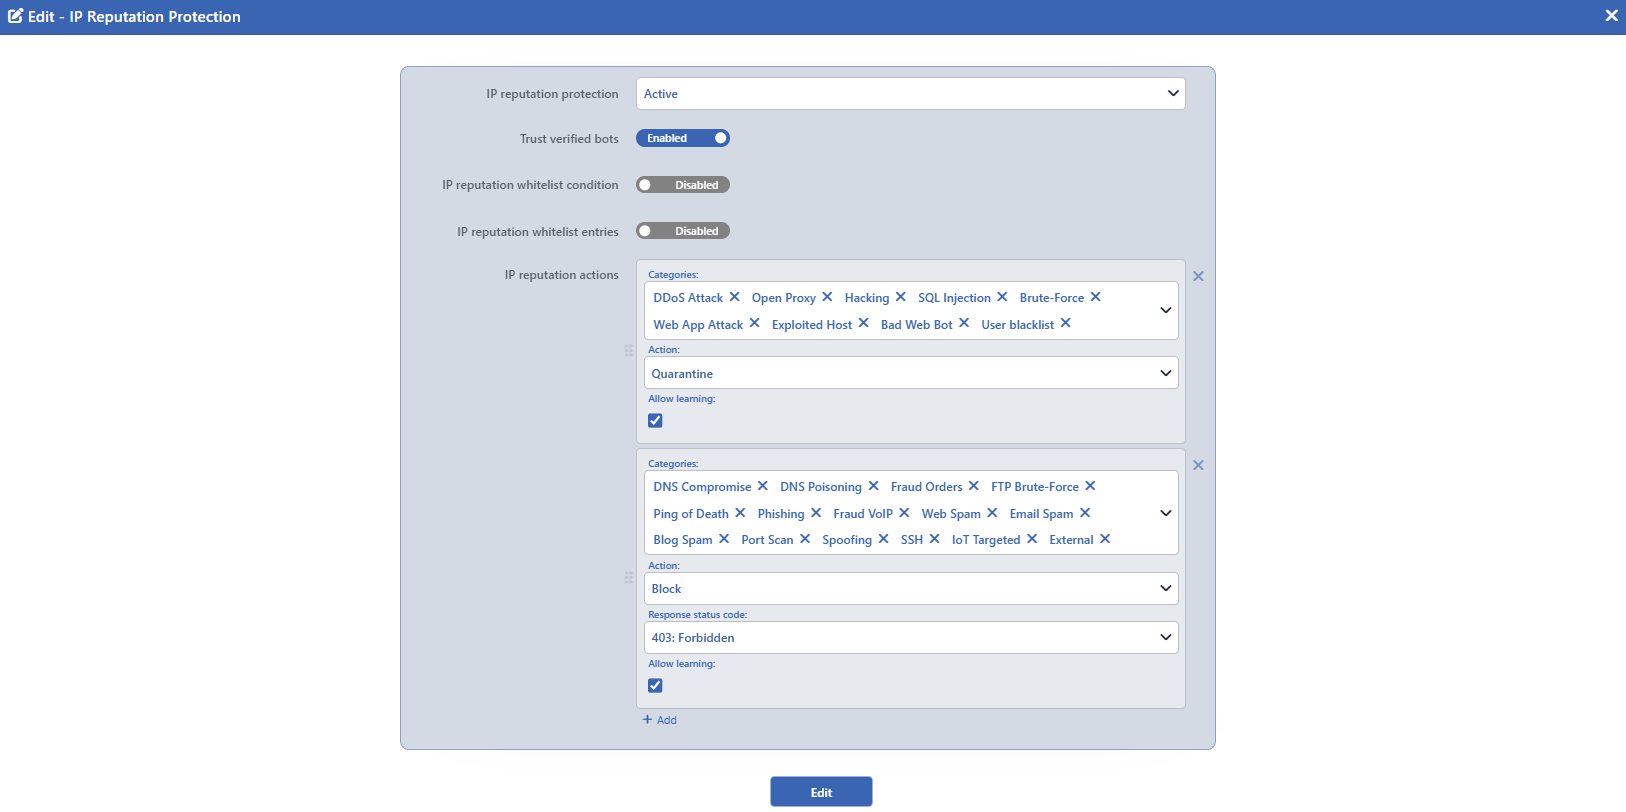 IP Reputation Protection Edit Ekranı
INFO
IP Reputation Protection Varsayılan: Active
Korumanın çalışma modu seçilir; varsayılan değeri Active'dir.
| Seçenek | Anlamı |
|---|---|
| Off | Koruma çalışmaz. Kurallar değerlendirilmez, kategori dağılımı toplanmaz. |
| Active | Kurallar uygulanır: eşleşen satırın aksiyonu trafiğe işler. |
| Monitor | Sınıflandırma yapılır ve olay üretilir, ancak hiçbir istek durdurulmaz. |
Off seçildiğinde formdaki diğer alanların bir bölümü gizlenir: Trust Verified Bots, IP Reputation Whitelist Condition ve IP Reputation Actions ekrandan kalkar. Bu pencereden yapılan kayıtta yazılmış değerleri silinmez, koruma yeniden açıldığında geri gelir. Aynı güvence dış arayüzlerden yapılan yazmalar için geçerli değildir: koruma kapalıyken oradan yapılan bir kayıt muafiyet tanımını ve kural listesini siler. IP Reputation Whitelist Entries listesi formda kalmayı sürdürür, ancak koruma kapalıyken muafiyet hiç değerlendirilmediği için girilen satırların bir etkisi olmaz.
Monitor seçiliyken alan etiketinin yanında bir bilgi ikonu belirir; ikonun üzerine gelindiğinde ve alana odaklanıldığında aynı metin görünür: Actions fire only while the pillar is Active — in Monitor everything here stays staged and no traffic is affected.
INFO
Trust Verified Bots Varsayılan: Açık
Doğrulanmış tarayıcı botlarının IP itibar kural listesinden muaf tutulup tutulmayacağı seçilir; varsayılan olarak açıktır. Topluluk kara listeleri tarayıcıları yalnızca tarama yaptıkları için sık sık raporlar; doğrulanmış bir tarayıcı ise sahibinin yayımladığı adres aralıklarından gelir ve kara listede yer alması bir tehdit işareti sayılmaz.
Doğrulama User-Agent başlığına bakılarak yapılmaz: botun geldiği adres aralığı, ağ tipi veri tabanındaki doğrulanmış bot grubuyla karşılaştırılır. Grup arama motoru tarayıcılarının yanı sıra yapay zekâ tarayıcılarını da kapsar (ör. Googlebot, Bingbot, Applebot, DuckDuckBot, OpenAI GPTBot ve ChatGPT-User, PerplexityBot). Anahtar açıkken böyle bir kaynak kural listesine girmez; Dashboard panelinde Trusted Bot olarak sayılır.
INFO
IP Reputation Whitelist Condition
Korumadan muaf tutulacak trafik bir koşulla tanımlanır. Anahtar Disabled konumundayken koşul yoktur; Enabled konumuna alındığında boş bir birleşik koşul açılır ve kriterler eklenir.
Seçilebilen koşullar bu alan için sınırlandırılmıştır: yalnızca istek aşamasında değerlendirilebilen ve vService'in protokolüne uyan kriterler listelenir. Koşulu sağlayan trafik kurallara hiç girmez.
INFO
IP Reputation Whitelist Entries
Aynı muafiyetin satır satır yazılan kısayol listesidir. Anahtar Disabled konumundayken liste boştur; Enabled konumuna alındığında satır eklenir.
Liste Type ve Value kolonlarından oluşur. Yeni satır Value kolon başlığındaki artı ikonuyla eklenir, satırlar satır sonundaki çöp kutusu ikonuyla silinir. Bir satırın tipi değiştirildiğinde satır yeniden kurulur ve önceki değer düşer; yalnızca IP Address ile IP Network (CIDR) arasındaki geçişte adres korunur ve maske 24 olarak gelir.
Her satır bir tip ve bir değer taşır:
| Tip | Değeri |
|---|---|
| IP Address | Tek bir adres. |
| IP Network (CIDR) | Bir adres ve ağ maskesi (varsayılan 24). |
| ASN (Autonomous System) | Otonom sistem numarası. Yalnızca rakam girilir; AS önekli bir değer kabul edilse de trafiğe uygulanmaz. |
Satırlar birbiriyle "veya" ilişkisindedir ve koşulla da "veya" ilişkisiyle birleşir: ikisinden biri eşleşen trafik muaf sayılır. Listenin tasarım sınırı 100 satırdır.
Bu liste, olay günlüğündeki tek satırlık muafiyet kısayolunun yazdığı listenin ta kendisidir: günlükten eklenen bir adres burada satır olarak görünür.
INFO
IP Reputation Actions
Kategori bazlı aksiyon kurallarının listesidir. + Add butonuyla yeni satır eklenir, satırın sağındaki çarpı ikonuyla silinir. Listede en az bir satır bulunur: tek satır kaldığında silme ikonu görüntülenmez, ikinci satır eklendiği anda geri gelir. + Add butonu listenin altındadır.
Satırlar listedeki sıralarına göre değerlendirilir; ikinci satır eklendiğinde satırların solunda bir tutamak ikonu belirir ve satırlar sürüklenerek yeniden sıralanabilir. Sıralama bir görünüm tercihi değil, kararın kendisidir.
Satırın alanları Kural Satırının Alanları başlığı altında açıklanmıştır.
Kural Satırının Alanları
IP Reputation Actions alanındaki + Add butonuna tıklandığında listeye yeni bir satır eklenir ve satırın alanları aşağıdaki gibi açılır. Buton her tıklanışta bir satır daha ekler.
Yeni satır bütün kategoriler seçili olarak açılır ve aksiyonu HTTP vService'lerde Block, L7 TCP vService'lerde Silent Drop'tur. Satır listenin sonuna eklendiği için, üstündeki satırların yakalamadığı her şeyi toplayan bir satır olarak doğar; kapsamı daraltmak için gereksiz kategoriler çıkarılır.
INFO
Categories
Satırın hangi itibar kategorilerini kapsadığı seçilir. Alan çoklu seçim yapar: seçilen her kategori bir çip olarak listelenir, çipin yanındaki çarpı ikonuyla çıkarılır ve çipler sürüklenerek yeniden sıralanabilir.
Seçilebilen 25 kategorinin tam listesi ve varsayılan kurallardaki yerleri IP Reputation Protection sayfasındadır. Kategorilerin içeriği (hangi adresin hangi kategoride olduğu) bu pencereden değil, IP Intelligence & Reputation ekranından yönetilir. Açılır listede önce 23 tehdit kategorisi, en sonda User Blacklist ve External girişleri yer alır.
Kategori listesi boş bırakılabilir; ancak kategorisi olmayan bir satır yapılandırmaya yazılmaz ve trafiğe uygulanmaz.
INFO
Action
Satır eşleştiğinde uygulanacak yaptırım seçilir; varsayılan değeri HTTP vService'lerde Block, L7 TCP vService'lerde Silent Drop'tur.
| Aksiyon | Ne yapar | Ek alanı |
|---|---|---|
| Silent Drop | Bağlantı cevap üretilmeden düşürülür. | Yok |
| Block | İstek seçilen durum koduyla reddedilir. | Block Status Code |
| Tarpit | İstek yavaşlatılarak tutulur. | Yok |
| Redirect | İstemci başka bir adrese yönlendirilir. | Redirect Location, Redirect Code |
| Show Content | Hazır bir içerik sayfası döndürülür. | Content Page, Status Code |
| Show Captcha | İstemci meydan okumaya yönlendirilir. | Yok |
| Quarantine | İstemci, ortak ceza kutusunda izlenen anahtarıyla karantinaya alınır. | Yok |
L7 TCP vService'lerde yalnızca Silent Drop ve Quarantine seçilebilir; HTTP'ye özgü aksiyonlar listeye hiç girmez.
Block Status Code Varsayılan: 403: Forbidden
Action alanında Block seçildiğinde görüntülenir. Döndürülecek HTTP durum kodu seçilir; varsayılan değeri 403: Forbidden'dır.
Redirect Location Varsayılan: /robots.txt
Action alanında Redirect seçildiğinde görüntülenir. Yönlendirme hedefi yazılır; alan akıllı değişken kabul eder ve varsayılan değeri /robots.txt'tir.
Redirect Code Varsayılan: 302
Action alanında Redirect seçildiğinde görüntülenir. Yönlendirme kodu seçilir; varsayılan değeri 302'dir.
Content Page
Action alanında Show Content seçildiğinde görüntülenir. Döndürülecek içerik sayfası seçilir; açılır listenin içindeki artı satırıyla listeden çıkmadan yeni bir içerik sayfası tanımlanır ve tanımlanan sayfa doğrudan bu alana atanır.
Status Code Varsayılan: 403
Action alanında Show Content seçildiğinde görüntülenir. İçerik sayfasıyla döndürülecek durum kodu seçilir; varsayılan değeri 403'tür.
INFO
Allow Learning
Satırın öğrenme motoruna açık olup olmadığını belirtir. Varsayılan kural listesinin iki satırı işaretli gelir, elle eklenen satırlar işaretsiz doğar.
Bu koruma için motor satır düzeyinde öneri üretmez: öğrenme yalnızca modun Monitor'den Active'e yükseltilmesini önerir. Bu nedenle işaret, kuralların işleyişini şu an etkilemez.
Meydan okuma ve karantina bu satırda yapılandırılmaz
Show Captcha ve Quarantine aksiyonları satırda hiçbir ek alan taşımaz. Meydan okumanın biçimi, karantinanın süresi ve izleme penceresi Captcha ve Quarantine kartlarında tanımlanır; her iki kart da üç koruma tarafından ortak kullanılır.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır.
Form hatalı bir değer taşıdığı sürece buton pasiftir: eksik ya da geçersiz bir whitelist satırı kaydı engeller ve satır numarasıyla birlikte uyarı verir.
Muafiyet izleme modunda da hesaplanır
Whitelist bir yaptırım değil, bir sınıflandırmadır: Monitor modunda da değerlendirilir. Muaf trafik olay günlüğünde ayrı bir muafiyet bayrağıyla görünür ve korumanın sayaçlarında ayrı bir kovaya yazılır.
Kapsam ve Sınırlar
INFO
- Bu pencere korumanın tamamını kapsar. Mod, muafiyet ve kural listesi tek ekrandan düzenlenir; kartın gövdesindeki kutunun ayrı bir düzenleme ekranı yoktur.
- Varsayılan mod Active'dir. Pencere ilk açıldığında koruma zaten yaptırım uyguluyor durumdadır.
- Kural listesi boş bırakılamaz. Son satır arayüzden silinemez; liste boş kaldığında varsayılan kurallar devreye girer.
- Kategorisiz satır kaydedilebilir ama çalışmaz. Form bu satırı kabul eder ve kart onu sayar; yapılandırmaya yazılmaz.
- Yeni satır bütün kategorilerle açılır. Satır listenin sonuna eklendiği için kapsam daraltılmasa bile üstündeki satırları etkisiz bırakmaz; yalnızca onların yakalamadığı her şeyi toplar. Aynı satır sürüklenerek yukarı taşınırsa altında kalan bütün satırlar erişilemez duruma gelir.
- Whitelist'in tasarım sınırı 100 satırdır. Sınır, olay günlüğündeki tek satırlık ekleme kısayolunda ve dış arayüzlerden yapılan yazmalarda uygulanır; bu pencereden yapılan kayıtta satır sayısı ayrıca denetlenmez.
- Bu pencere kategorilerin içeriğini değiştirmez. Adres listeleri, güncelleme periyodu ve harici besleme kaynakları IP Intelligence & Reputation ekranındadır.
- Whitelist tipleri korumaya göre değişir. Bu korumada yalnızca IP, CIDR ve ASN satırları tanımlanır; ülke ve istemci parmak izi tipleri diğer korumaların whitelist'lerine özgüdür.
- Kaydetme onay istemez.
Editbutonuna tıklandığı anda yapılandırma yazılır ve Load Balancer yapılandırmasının yeniden üretilmesi arka planda başlatılır. - Pencere yalnızca düzenleme yetkisi olan kullanıcılarda açılır. Kart salt-izleme yetkisiyle görüntülenir; Edit bağlantısı yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
