
Smarter by Design.Simpler for Business
Network vService
Network vService Nedir?
Network vService, TR7 üzerinde Layer 3/4 seviyesinde TCP, UDP ve IP trafiği için yük dengeleme sağlayan servis tipidir. DNS, SIP, NTP, Syslog gibi UDP servisleri, ham TCP bağlantıları ve IP seviyesinde trafik yönetimi için tasarlanmıştır.
Network vService, uygulama katmanı içeriğine bakmadan bağlantı (akış) düzeyinde dağıtım yapar; bu yaklaşım işlem yükünü düşük tutar. Dağıtım kararı akışın ilk paketinde verilir ve aynı akışın sonraki paketleri aynı Kurum Servisine iletilir. HTTP ve L7 TCP tiplerindeki uygulama katmanı özellikleri (SSL sonlandırma, koşullu yönlendirme, WAF, önbellek) bu tipte bulunmaz.
Network vService üç farklı yük dengeleme modu sunar: Direct Server Return, Route Mode ve SNAT. Her mod, farklı ağ topolojileri ve gereksinimler için uygundur.
Network vService ile neler yapılır?
- DNS, SIP, NTP, Syslog gibi UDP servislerinin yük dengelenmesi,
- Düşük işlem yüküyle bağlantı düzeyinde dağıtım,
- Direct Server Return modu ile asimetrik trafik akışı (yanıtlar TR7'yi atlar),
- Route Mode ve SNAT modları ile farklı ağ topolojilerine uyum,
- Port Range ile bir port aralığının tek vService ile yönetimi,
- ANY - L3 ile ICMP, GRE gibi TCP/UDP dışı IP protokollerinin dağıtımı.
L3/L4
Çalışma katmanı
Bağlantı düzeyinde yük dengeleme
TCP · UDP · ANY
Protokol desteği
TCP - L4 · UDP - L4 · ANY - L3
3 Mod
Yük dengeleme modu
Direct Server Return · Route Mode · SNAT
DSR
Asimetrik akış
Yanıt trafiği TR7'yi atlar
7
Yük dengeleme algoritması
Round-Robin'den Destination Hash'e
Port range
Port aralığı
Tek vService ile bir port aralığı yönetimi
SIP
Oturum sürekliliği
L4 persistence ve SIP persistence
Route table
Ağ segmentasyonu
Segment başına ayrı route tablosu
Neden Network vService?
Bazı servisler, uygulama katmanı proxy'si yerine doğrudan Layer 3/4 yük dengeleme gerektirir. Network vService bu ihtiyacı düşük işlem yüküyle karşılamak için tasarlanmıştır.
Yüksek Erişilebilirlik
Trafik birden fazla Kurum Servisi arasında dağıtılarak tek nokta arızası (SPOF) ortadan kaldırılır. Sağlık denetimleriyle arızalı sunucular otomatik olarak devre dışı bırakılır ve trafik kalan sağlıklı sunuculara yönlendirilir; sunucu yeniden sağlıklı hâle geldiğinde otomatik olarak yeniden trafiğe alınır.
Sağlık durumu, Port Range kapalı TCP - L4 ve UDP - L4 vService'lerde dağıtıma yansır; ANY - L3 ve Port Range etkin vService'lerde dikkate alınmaz. Sağlık denetimi tanımlı olmayan Kurum Servisi her zaman erişilebilir kabul edilir.
UDP Servisleri
DNS, NTP, Syslog, SNMP gibi birçok kritik servis UDP üzerinde çalışır. Bu servisler HTTP/L7 TCP tiplerinde desteklenmez; Network vService, UDP trafiğini birden fazla sunucu arasında dağıtarak hem performans hem yedeklilik sağlar.
Düşük İşlem Yükü
Paketler uygulama katmanında ayrıştırılmadan işlendiği için işlem yükü düşüktür. Direct Server Return modunda yanıt trafiği TR7'yi atladığından gecikmeye duyarlı servislerde TR7 üzerindeki yük azalır. Direct Server Return yalnızca Port Range kapalı TCP - L4 / UDP - L4 vService'lerde uygulanır; port aralığı gerektiren sunucularda trafik TR7 üzerinden yönlendirilir.
Esnek Ağ Topolojisi
Üç farklı LB modu (Direct Server Return, Route Mode, SNAT) sayesinde Network vService; sunucuların aynı L2 segmentinde olduğu, farklı subnet'lerde bulunduğu veya sunucu tarafında değişiklik yapılamayan senaryolara uyum sağlar.
Port Ayrımı Olmayan Protokoller
ANY - L3 protokolünde port ayrımı yapılmaz; ICMP, GRE gibi TCP/UDP dışı IP protokolleri de hedef adresi Kurum Servisine çevrilerek iletilir. Adres bütünlüğünü doğrulayan protokoller (ör. IPsec AH) bu yöntemle taşınamaz. Aynı istemcinin birden fazla akışının (ör. IKE ve ESP) aynı Kurum Servisine gitmesi için L4 Persistence açılır.
Desteklenen Özellikler
Network vService, Layer 3/4 yük dengeleme için aşağıdaki özellikleri sunar; uygulama katmanı özellikleri bu tipte bulunmaz.
| Kategori | Özellikler |
|---|---|
| Protokol | TCP - L4, UDP - L4, ANY - L3 (port ayrımı olmayan IP protokolleri) |
| LB Modları | Direct Server Return, Route Mode, SNAT |
| Algoritmalar | Round-Robin, Weighted Round-Robin, Least-Connection, Locality-Based Least-Connection, Weighted Least-Connection, Source Hash, Destination Hash |
| Oturum Sürekliliği | L4 persistence, SIP persistence |
| Esneklik | Port range, Route table seçimi |
| Kurum Servisi | Ağırlık ve bağlantı limiti (bağlantı limiti Port Range kapalı TCP - L4 / UDP - L4'te) |
| İzleme | Sağlık Denetimi |
Round-Robin ve Weighted Round-Robin dışındaki algoritmalar, LB Mode, SIP Persistence ve sağlık durumu yalnızca Port Range kapalı TCP - L4 / UDP - L4 vService'lerde uygulanır.
Kullanım Senaryoları
🌐 DNS Yük Dengeleme
DNS, UDP 53 üzerinden çalışır. Network vService, DNS trafiğini birden fazla sunucu arasında dağıtır; bağlantı düzeyinde işleme sayesinde işlem yükü düşük kalır.
📞 VoIP ve SIP
SIP, VoIP altyapısının temelidir. Network vService, UDP 5060 üzerindeki SIP sunucuları için yük dengeleme sağlar; L4 Persistence ile birlikte açılan SIP Persistence, aynı çağrının (Call-ID) mesajlarını aynı Kurum Servisine yönlendirir. SIP Persistence, Port Range etkin vService'lerde uygulanmaz.
⏱️ NTP, Syslog, SNMP
Altyapının kritik UDP servisleri için yüksek erişilebilirlik ve yük dengeleme sağlanır. Dağıtım akış başına yapıldığından, sabit kaynak portla sürekli gönderim yapan bir istemcinin trafiği aynı Kurum Servisinde kalır.
🎮 Oyun ve Medya Akışı
Gerçek zamanlı oyun sunucuları ve medya akışı düşük gecikme gerektirir. Direct Server Return modunda yanıtlar doğrudan istemciye gittiği için TR7 üzerindeki yük azalır. Direct Server Return yalnızca Port Range kapalı vService'lerde uygulanır; port aralığı gerektiren sunucularda trafik TR7 üzerinden yönlendirilir.
🔌 Ağ Katmanı Protokolleri
ICMP, GRE gibi TCP/UDP dışı IP protokolleri, ANY - L3 protokolünde port ayrımı olmadan yük dengelenir. Hedef adres her zaman Kurum Servisinin adresine çevrilir; SNAT IP seçilmişse kaynak adres de çevrilir.
Desteklenen Protokoller
Network vService, Layer 3/4 seviyesinde çalışır ve aşağıdaki protokol gruplarını destekler:
TCP - L4: Tek bağlantı üzerinden çalışan TCP tabanlı protokoller; özel port numaraları ve port aralıkları. SIP over TLS (5061) TCP - L4 ile taşınır; bu trafikte SIP Persistence kullanılmaz.
UDP - L4:
- DNS (53)
- NTP (123)
- SNMP (161 / 162)
- Syslog (514)
- TFTP (69; yalnızca Direct Server Return ile)
- SIP (5060)
- RADIUS (1812 / 1813)
- DHCP relay trafiği (67)
- Özel UDP protokolleri
ANY - L3: ICMP, GRE ve port kavramı olmayan diğer IP protokolleri (IPsec AH hariç).
En İyi Uygulamalar
- Senaryoya uygun mod seçilir. Yanıtların TR7'yi atlaması istenen senaryolarda Direct Server Return; sunucu tarafında değişiklik yapılamıyorsa SNAT; dönüş trafiğinin TR7 üzerinden aktığı topolojilerde Route Mode tercih edilir. ANY - L3 ve Port Range etkin vService'lerde mod seçimi uygulanmaz; trafik TR7 üzerinden yönlendirilir ve yalnızca SNAT IP seçilmişse kaynak adres çevrilir.
- DNS için Round-Robin kullanılır. DNS sorguları kısa ve bağımsızdır; Round-Robin basit ve etkili dağılım sağlar, persistence genellikle gerekmez.
- SIP için L4 persistence ile birlikte SIP persistence açılır. SIP persistence yalnızca L4 persistence etkinken çalışır ve yalnızca UDP - L4 vService'lerde açılır; SIP dışı UDP trafiği taşıyan bir vService'te açılmamalıdır, çünkü SIP olarak ayrıştırılamayan UDP paketleri düşürülür.
- L4 persistence uygulamaya göre açılır. Oturum tutarlılığı gereken servislerde anahtar açılır (süre alanı 5 dakika ile dolu gelir) ve süre uygulamaya göre ayarlanır; her yeni akışın seçilen algoritmaya göre dağıtılması istenen stateless servislerde (DNS, NTP) anahtar kapalı bırakılır.
- DSR için sunucu tarafı hazırlanır. Direct Server Return modunda paketin hedef adresi ve portu değiştirilmez: Kurum Servisleri TR7 ile aynı L2 segmentinde bulunur, vService frontend adresini yerel adres olarak kabul eder ancak bu adres için ağda ARP yanıtı vermez ve frontend portunda dinler. Bu hazırlık yapılmazsa paketler yanıtsız kalır; TR7 sunucu tarafı yapılandırmayı denetlemez.
- Port range yalnızca gerektiğinde açılır. Port range etkin vService'lerde dağıtım yalnızca Round-Robin / Weighted Round-Robin ile yapılır (başka bir algoritma seçilmişse Round-Robin uygulanır), LB Mode ve SIP Persistence uygulanmaz, Kurum Servisi sağlık durumu dağıtıma yansımaz ve Kurum Servisinin portu yerine istemcinin hedef portu kullanılır. SNAT IP seçilmediyse Kurum Servislerinin dönüş trafiği TR7 üzerinden akmalıdır.
- Sağlık denetimleri yapılandırılır. UDP servisleri için uygulama seviyesi denetimler tanımlanır (DNS için DNS türü, diğer UDP servisleri için UDP türünde UDP Scenario). Sağlık durumu yalnızca Port Range kapalı TCP - L4 / UDP - L4 vService'lerde dağıtıma yansır.
Nasıl Eklenir?
Yeni bir Network vService, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Load Balancer vService List → Add adımları takip edilir.
- Type alanından Network seçilir.
- vService için benzersiz bir Name girilir ve çalışacağı vDevice seçilir.
- Route Table ve Protocol seçimi yapılır; gerekiyorsa Port Range etkinleştirilir.
- Frontend IP ve Port yapılandırılır.
- Trafiğin yönlendirileceği Kurum Servisleri Default Backend Services alanından seçilir.
- LB Mode seçilir (Direct Server Return / Route Mode / SNAT); SNAT'ta SNAT IP belirlenir.
- Gerekiyorsa
Detailspanelinden LB Algorithm (algoritma, L4 Persistence, SIP Persistence) yapılandırılır. Savebutonuna tıklanarak vService eklenir.
vService listeleme ekranı ve genel vService yönetimi vService sayfasında yer alır; Network tipinin ekleme formu aşağıda tüm alanlarıyla anlatılır.
Network vService Ekleme Formu
Load Balancer → Load Balancer vService List → Add adımları takip edilerek yeni bir vService eklenir. Type alanından Network seçildiğinde aşağıdaki form görüntülenir.
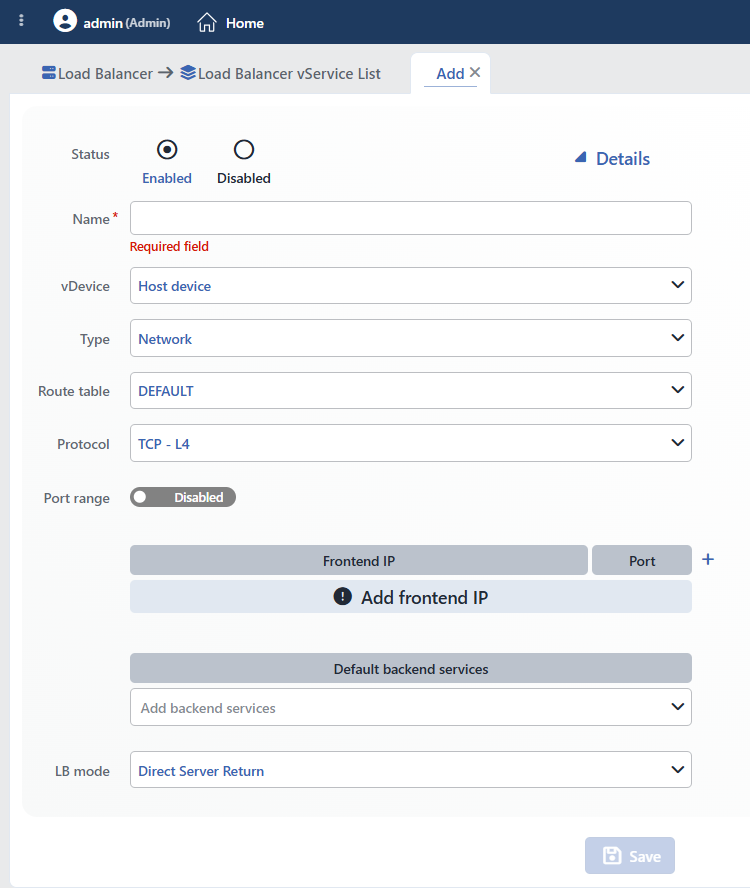 Network vService Ekleme Formu
INFO
Status
vService'in oluşturulduktan sonraki başlangıç durumunu belirler.
| Seçenek | Açıklama |
|---|---|
| Enabled | vService aktif olarak başlar. Konfigürasyon uygulandığında hemen trafik almaya başlar. Üretim ortamları için standart seçimdir. |
| Disabled | vService oluşturulur ancak Disabled olarak işaretlenir ve durum izleme ekranlarında listelenmez. Yapılandırma tamamlanmadan önce veya bakım süreçlerinde kullanılır. Manuel olarak Enable edilmesi gerekir. |
Devre dışı bırakma ve Frontend IP
TR7'de IP adresleri, vService'ten bağımsız yaşayan cihaz seviyesindeki ağ kaynaklarıdır; vService bu adresi yalnızca dinleme noktası olarak kullanır (bkz. Profil Bazlı IP Modeli). Bu nedenle vService Disabled yapıldığında, üzerinde tanımlı Frontend IP adresleri (Interface IP / VIP) otomatik olarak devre dışı kalmaz; arayüze bağlı olarak ağ katmanında yanıt vermeye devam eder.
Frontend IP adresinin de kapatılması gerekiyorsa, ilgili IP Interfaces List ekranından Disable (geçici) veya Delete IP (kalıcı) işlemiyle yönetilir.
Debug (koşullu loglama) yalnızca HTTP'de
Ayrı bir Debug mode durumu ve koşullu debug loglaması yalnızca HTTP tipi vService'lerde bulunur; Network tipinde Status yalnızca Enabled / Disabled seçeneklerini sunar.
INFO
Type Zorunlu
vService tipi olarak Network seçilir. Type, formun belirleyici (discriminator) alanıdır: seçilen tip, formun devamında ve Details panelinde hangi alanların/modüllerin görüneceğini belirler. Network, Layer 3/4 paket düzeyi dağıtım için optimize edilmiş, en yalın özellik setine sahip tiptir.
| Tip | Katman | Açıklama | Kullanım Alanı |
|---|---|---|---|
| HTTP | Uygulama (L7) | Tam HTTP farkındalığı; HTTP/1.1, HTTP/2, HTTP/3 (QUIC); SSL sonlandırma ve içerik tabanlı yönlendirme. | Web siteleri, API'ler, web uygulamaları |
| L7 TCP | Uygulama (L7) | HTTP olmayan TCP protokolleri için L7 işleme; SSL sonlandırma (TCP + TLS) desteği. | RDP, SQL, LDAP, SMTP, MQTT, özel TCP protokolleri |
| Network | Ağ (L3/L4) | Paket düzeyi dağıtım; TCP / UDP / ANY protokol, DSR / Route (NAT) / SNAT modları. | DNS, UDP servisleri, SIP, NTP, ham TCP/IP |
Network tipine özgü ve ortak alanlar
Yalnızca Network tipinde bulunan: Route Table ve SNAT IP alanları, Protocol seçimi (TCP / UDP / ANY), Port Range, LB Mode (Direct Server Return / Route Mode / SNAT) ve UDP / ANY protokol desteği.
Details panelinde Network yalnızca Report ve LB Algorithm (L4 persistence / SIP persistence dâhil) satırlarını içerir; raporlama yalnızca HTTP vService'lerde üretildiğinden Report kutusu bu tipte sonuç vermez.
Network'te bulunmayan (yalnızca L7 tiplerinde): SSL sonlandırma ve Certificate · koşullu yönlendirme (Conditional Backend Services / Content Switching) · SNI tabanlı yönlendirme · WAF · AGS · L7 DDoS & Threat Protection · IP İtibar · Önbellek · Sıkıştırma · Trusted proxy · X-Forwarded-For · Virtual hosting · HTTP/3 (QUIC) · Actions · SSL security · LOG · Notification · QOS · Bandwidth · vService limits · Timeout.
WARNING
Type, oluşturmanın en belirleyici kararıdır: mevcut bir vService düzenlenirken Type ve vDevice alanları kilitlidir, değiştirilemez. Doğru tip baştan belirlenmelidir: L3/L4 paket düzeyi dağıtım, UDP servisleri ve ham IP trafiği Network tipindedir.
Diğer vService tipleri ve tam karşılaştırma için: vService · HTTP (L7) · L7 TCP
INFO
Route Table
vService'in bağlanacağı route tablosu (network segmenti) seçilir. Her route tablosunun kendine ait IP adresleri ve yönlendirme kuralları vardır; Network vService, seçilen route tablosu üzerinden trafiği dinler ve yönlendirir. Varsayılan olarak sistemin DEFAULT route tablosu seçilidir.
Route table seçimi, formdaki seçenekleri doğrudan belirler:
- Frontend IP listesinde yalnızca seçilen route tablosuna ait adresler görüntülenir.
- LB mode = SNAT seçildiğinde SNAT IP listesi de aynı route tablosuyla sınırlanır.
- Backend Services seçicisinde yalnızca aynı route tablosundaki Kurum Servisleri listelenir.
- Route tablosu değiştirildiğinde seçili Frontend IP'ler, SNAT IP ve Kurum Servisleri temizlenir.
Farklı ağ segmentleri için ayrı route tabloları tanımlıysa, uygun olan seçilerek vService o segmentte çalıştırılır.
Route table yapılandırması Route Tables sayfasında yer alır.
INFO
Protocol
vService'in hangi protokol seviyesinde çalışacağını belirler. Varsayılan TCP - L4'tür (listenin ilk seçeneği). Seçilen protokol; yük dengeleme davranışını, kullanılabilir algoritmaları ve modları etkiler.
| Protokol | Katman | Açıklama | Kullanım Alanı |
|---|---|---|---|
| TCP - L4 (varsayılan) | Layer 4 | TCP bağlantıları için yük dengeleme | Genel TCP servisleri, port bazlı dağıtım |
| UDP - L4 | Layer 4 | UDP paketleri için yük dengeleme | DNS, NTP, Syslog, SIP, SNMP |
| ANY - L3 | Layer 3 | Port ayrımı olmadan tüm IP protokollerinin şeffaf dağıtımı | ICMP, GRE, IPsec, özel IP protokolleri |
ANY (L3) seçiminin etkileri
ANY seçildiğinde vService, belirli bir porta bağlı kalmadan tüm IP protokollerini ve portlarını şeffaf biçimde yönlendirir. Bu nedenle form şu şekilde kısıtlanır:
- Tüm frontend satırlarının Port değeri 0 yapılır ve alan devre dışı kalır (tüm portlar işlenir); sonradan eklenen satırlar da 0 ile açılır,
- Port Range ve SIP Persistence alanları gizlenir,
- LB Mode'da yalnızca Direct Server Return ve SNAT seçilebilir (Route Mode kullanılamaz),
- LB Algorithm Round-Robin'e çevrilir; yalnızca Round-Robin ve Weighted Round-Robin seçilebilir.
INFO
Port Range
Tek bir vService ile bir port aralığını yönetmek için kullanılan aç/kapa anahtarıdır (varsayılan Disabled). Yalnızca Protocol = TCP - L4 veya UDP - L4 iken görünür; ANY - L3 seçildiğinde gizlenir (tüm portlar zaten işlenir).
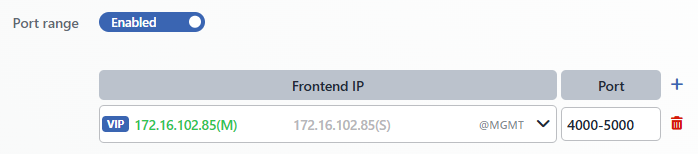 Port Range Yapılandırması
- Disabled (varsayılan): Port alanına yalnızca tek bir port girilir (ör.
53). - Enabled: Port alanına tek bir port aralığı girilir (ör.
4000-5000; başlangıç portu bitiş portundan küçük olmalıdır). Virgülle ayrılmış liste kabul edilmez; birden fazla port ya da aralık için her biri ayrı bir Frontend satırı olarak eklenir.
| Senaryo | Port |
|---|---|
| SIP ve RTP | 5060-5080 |
| Oyun sunucuları | 27000-27050 |
Port range etkinken dağıtım
Port range açık vService'lerde dağıtım yalnızca Round-Robin / Weighted Round-Robin ile yapılır, LB Mode seçimi uygulanmaz (trafik TR7 üzerinden yönlendirilir; SNAT IP seçilmişse kaynak adres çevrilir) ve Kurum Servisi sağlık durumu dağıtıma yansımaz. Aynı davranış ANY - L3 protokolünde de geçerlidir.
INFO
Frontend (Frontend IP · Port)
vService'in dinleyeceği IP adresi ve port numarasını tanımlar; tablo yalnızca Frontend IP ve Port kolonlarından oluşur, Protocol kolonu bu tipte yoktur. Seçilen Frontend IP, istemcilerden gelen trafiğin TR7 üzerinde karşılandığı uç noktayı temsil eder. Port başlığındaki (+) ikonu ile yeni frontend satırı eklenir (port 80, ANY protokolünde 0 ile açılır); her satır bağımsız bir dinleme noktası oluşturur. Form boş listeyle kaydı engellemez; ancak frontend adresi olmayan bir vService hiçbir zaman etkin olmaz.
Frontend IP
Listede yalnızca seçilen Route Table'a ait IP adresleri görüntülenir. Bu adreslerden biri seçilir:
| IP Tipi | Açıklama |
|---|---|
| Interface IP | Fiziksel veya sanal arayüze atanmış IP; listede Interface IP (arayüz) adres biçiminde görünür. Tek cihaz (standalone) kurulumda tek seçenektir. |
| VIP (Virtual IP) | Yüksek erişilebilirlik için kullanılır; Master/Slave rolüyle tanımlanır ve yalnızca cluster kurulumunda oluşturulabilir. Listede VIP (arayüz) adres biçiminde görünür. Ayrıntı Add IP Address (Cluster) sayfasında yer alır. |
Port
Dinlenecek port numarası girilir. Port Range etkinse tek port yerine bir aralık girilir.
| Port | Protokol | Kullanım |
|---|---|---|
| 53 | DNS | Domain Name System |
| 123 | NTP | Network Time Protocol |
| 514 | Syslog | Log toplama |
| 5060 | SIP | VoIP sinyalizasyon |
| 161 | SNMP | Ağ yönetimi |
ANY protokolünde port
Protocol olarak ANY seçildiğinde Port alanı devre dışı kalır; tüm portlardaki trafik vService tarafından işlenir.
INFO
Backend Services
Trafiğin yönlendirileceği hedeftir; form satırının etiketi Backend Services, tablonun başlığı Default Backend Services'tir. Network vService'te koşullu yönlendirme (Conditional backend services) desteklenmez: tablo başlığındaki + Conditional backend services butonu bu tipte görünmez ve tüm trafik buradaki hedeflere yönlendirilir.
Açılır listeden mevcut hedefler seçilir; birden fazla Kurum Servisi ve/veya Kurum Servisi Grubu birlikte seçilebilir. Birden fazla hedef seçildiğinde trafik, vService'in LB Mode, LB Algorithm ve L4 Persistence ayarlarına göre bunlar arasında dağıtılır; Kurum Servisinin ağırlığı ve bağlantı limiti dağıtımda kullanılır. Seçicideki Backend service ve Backend group butonlarıyla bu ekrandan ayrılmadan yeni Kurum Servisi veya Kurum Servisi Grubu tanımlanabilir. Liste boşken Add backend services metni görünür.
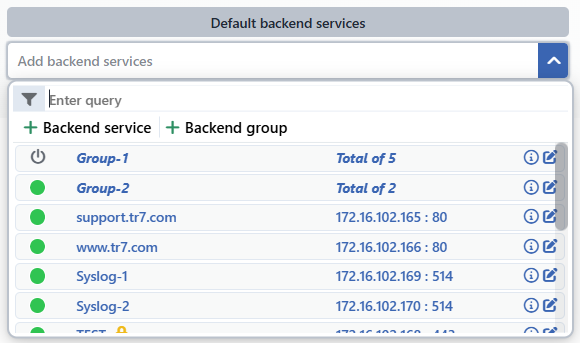 Kurum Servisi Seçimi
Kurum Servisi olmadan
Backend services boş bırakılırsa vService trafiği işleyemez.
INFO
LB Mode
Yük dengeleme modunu belirler; trafik akışını ve ağ yapılandırması gereksinimlerini etkiler. Varsayılan Direct Server Return'dür. Seçim yalnızca Port Range kapalı TCP - L4 / UDP - L4 vService'lerinde uygulanır; ANY - L3 ve Port Range etkin vService'lerde trafik her durumda TR7 üzerinden yönlendirilir (SNAT IP seçilmişse kaynak adres çevrilir).
Direct Server Return
Gelen trafik Kurum Servislerine iletilir; yanıtlar TR7'yi atlayarak doğrudan istemciye gönderilir (asimetrik akış). TR7 dönüş yolunda yer almadığından işlem yükü en aza iner ve en yüksek performans sağlanır. İstemci IP adresi Kurum Servisine olduğu gibi ulaşır.
Trafik akışı: İstemci → TR7 → Kurum Servisi · Kurum Servisi ⟶ (doğrudan) ⟶ İstemci
Gereksinim: Kurum Servisleri, vService'in frontend adresine gelen paketleri kabul edecek şekilde sunucu tarafında hazırlanmalıdır.
Route Mode
TR7 ağ geçidi olarak çalışır; paketler TR7 üzerinden geçer ve dönüş trafiği de TR7 üzerinden akar (simetrik). Kaynak (istemci) IP adresi korunur, Kurum Servisleri gerçek istemci IP'sini görür.
Trafik akışı: İstemci → TR7 → Kurum Servisi · Kurum Servisi → TR7 → İstemci
Gereksinim: Dönüş trafiği TR7 üzerinden akmalıdır. Protocol = ANY - L3 seçildiğinde bu mod kullanılamaz.
SNAT
TR7 trafiği Kurum Servislerine iletirken kaynak IP adresini seçilen SNAT IP ile değiştirir (simetrik akış). Böylece Kurum Servisleri yanıtı TR7 üzerinden döndürür ve sunucu tarafında özel yapılandırma gerekmez; ancak orijinal istemci IP adresi Kurum Servisine iletilmez.
Trafik akışı: İstemci → TR7 (kaynak IP → SNAT IP) → Kurum Servisi · Kurum Servisi → TR7 → İstemci
SNAT IP Zorunlu
SNAT seçildiğinde beliren zorunlu alandır. Kaynak IP olarak kullanılacak adres, seçilen Route Table'a ait IP'ler arasından seçilir.
Mod karşılaştırması:
| Mod | Avantaj | Dezavantaj |
|---|---|---|
| Direct Server Return | Yanıtlar TR7'yi atlar; istemci IP korunur | Sunucu tarafı hazırlık gerekir |
| Route Mode | İstemci IP korunur | Dönüş trafiği TR7 üzerinden akmalı; ANY protokolünde kullanılamaz |
| SNAT | Basit kurulum, sunucu değişikliği gerektirmez | Orijinal istemci IP kaybedilir |
INFO
Save
Save butonuna tıklanarak vService ekleme işlemi tamamlanır. Formda hatalı bir alan varken buton devre dışıdır; kayıt için ayrıca bir onay penceresi açılmaz ve kayıt hemen döner, yapılandırma arka planda kısa süre içinde uygulanır. Kaydetme sonrasında:
- vService, vServices listesine eklenir.
- Status Enabled ise vService aktif olur ve trafik almaya başlar.
- Cluster kurulumunda otomatik eşitleme açıksa yapılandırma eş cihaza aktarılır; manuel eşitleme modunda Sync All ile aktarılır.
- vService durumu izleme ekranlarında görünür hâle gelir.
Kayıt vService'i yeniden başlatır
Network vService'te her kayıt (ad değişikliği dâhil) vService'i yeniden başlatır; açık bağlantılar kesilir. HTTP ve L7 TCP vService'lerde yeniden yükleme kesintisizdir.
Details
Details anahtarı genel bölmenin sağ üstündedir; açıldığında yan panel görünür. Network vService için bu panel yalnızca Report ve LB Algorithm satırlarını içerir. Algoritma ya da persistence varsayılandan farklı olan mevcut bir vService açıldığında LB Algorithm kutusu kendiliğinden açık gelir; kutu kapatıldığında algoritma Round-Robin'e döner ve L4 persistence kapanır.
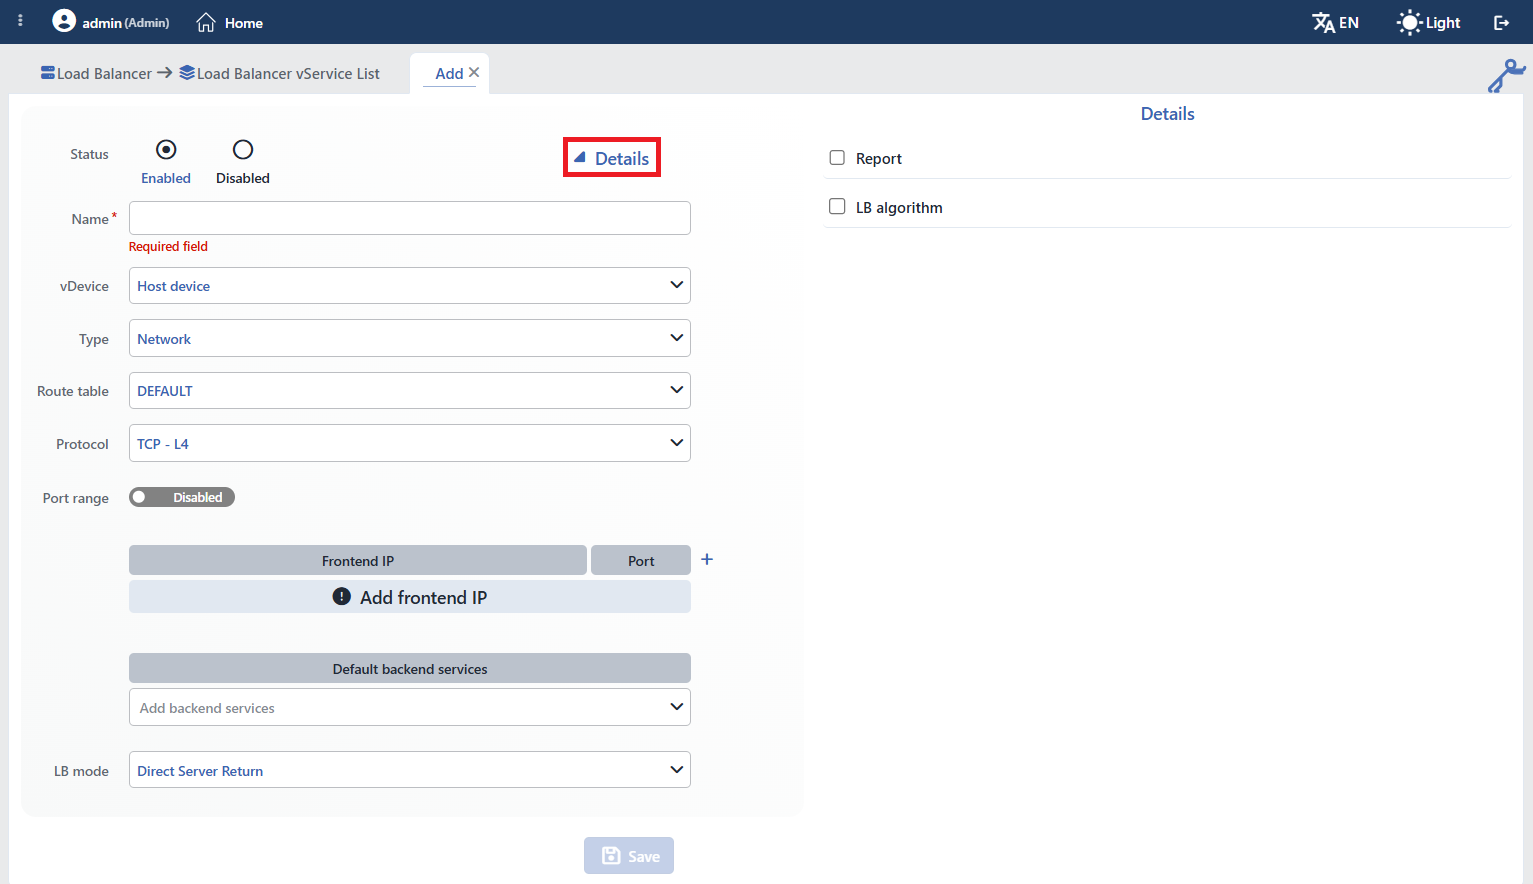 Network vService Details paneli
INFO
Report
Rapor profili seçicisi bu tipte de listelenir ve işaretlenebilir; ancak raporlama yalnızca HTTP vService'lerde üretilir. Network vService'e bağlanan rapor profili kaydedilmez ve rapor oluşturulmaz; rapor bölümlerinin tümü HTTP erişim kayıtlarından türetilir. Network vService için bağlantı, paket ve trafik istatistikleri vService izleme ekranlarından takip edilir.
Rapor profili yönetimi Reports sayfasında yer alır.
INFO
LB Algorithm
Paketlerin Kurum Servislerine hangi kurala göre dağıtılacağını belirleyen yük dengeleme algoritması ile oturum kalıcılığı ayarları bu bölümde yapılandırılır. Kutuda sırasıyla algoritma seçicisi, seçilen algoritmanın açıklamasını gösteren bilgi satırı, L4 Persistence ve SIP Persistence yer alır.
Algoritmalar
Network vService, paket düzeyi dağıtım için aşağıdaki algoritmaları seçicideki sırayla sunar. Varsayılan Round-Robin'dir.
| Algoritma | Açıklama | Önerilen Senaryo |
|---|---|---|
| Round-Robin | Paketleri sunuculara sırayla ve eşit dağıtır. | DNS, NTP gibi stateless servisler |
| Weighted Round-Robin | Sunucu ağırlıklarına göre oransal dağıtım yapar. | Farklı kapasiteli sunucular |
| Least-Connection | En az aktif bağlantıya sahip sunucuya yönlendirir. | TCP tabanlı servisler |
| Locality-Based Least-Connection | Aynı istemci IP'sini mümkün olduğunca aynı sunucuya yönlendirir; aşırı yükte en az bağlantılıya geçer. | Karma senaryolar |
| Weighted Least-Connection | Ağırlık başına en az bağlantı düşen sunucuyu tercih eder. | Farklı kapasiteli TCP sunucuları |
| Source Hash | Kaynak IP hash değerine göre sunucu seçer; aynı istemci hep aynı sunucuya gider. | Oturum kalıcılığı gereken durumlar |
| Destination Hash | Hedef IP hash değerine göre sunucu seçer. | Önbellek optimizasyonu |
Protokol kısıtı: Round-Robin ve Weighted Round-Robin tüm protokollerde kullanılabilir; diğer beş algoritma yalnızca TCP - L4 ve UDP - L4 protokollerinde, Port Range kapalıyken uygulanır. Protocol = ANY - L3 seçildiğinde yalnızca Round-Robin ve Weighted Round-Robin seçilebilir; Port Range etkinken de dağıtım yalnızca bu iki algoritmayla yapılır.
UDP ve Least-Connection
Least-Connection ailesi bağlantı kavramına dayanır; UDP gibi bağlantısız protokollerde etkisi sınırlıdır. UDP servislerinde Round-Robin veya Source Hash daha uygundur.
L4 Persistence
Layer 4 oturum kalıcılığını açıp kapatan Enabled / Disabled anahtarıdır (varsayılan Disabled). Açıldığında süre alanı (değer + birim) 5 dakika ile dolu gelir; bu süre boyunca aynı kaynak IP'den gelen paketler aynı Kurum Servisine yönlendirilir. Süre en az 1 birimdir; persistence, anahtar kapatılarak devre dışı bırakılır ve her yeni akış seçilen algoritmaya göre bağımsız değerlendirilir.
UDP ve Persistence
UDP bağlantısız bir protokoldür. L4 persistence, aynı kaynak IP'nin aynı sunucuya gitmesini sağlar ancak gerçek oturum takibi yapmaz; SIP trafiği için ek olarak SIP Persistence açılır.
SIP Persistence
SIP (Session Initiation Protocol) trafiği için oturum kalıcılığı sağlayan Enabled / Disabled anahtarıdır (varsayılan Disabled). Yalnızca L4 Persistence açıkken etki eder; etkinken paketler SIP olarak ayrıştırılır ve bir çağrıya ait mesajlar aynı Kurum Servisine yönlendirilir. SIP olarak ayrıştırılamayan UDP paketleri düşürüldüğünden yalnızca gerçek SIP vService'lerinde açılmalıdır. Protocol = ANY - L3 seçildiğinde bu alan gizlenir.
SIP ve UDP
SIP persistence, SIP/VoIP trafiğinin genellikle üzerinden aktığı UDP servisleri için tasarlanmıştır. TCP üzerinden SIP taşıyan ve uygulama katmanı işleme gereken senaryolarda L7 TCP vService değerlendirilebilir.
Sağlık durumu ve dağıtım
Port Range kapalı TCP / UDP vService'lerinde, sağlık denetimi tanımlı Kurum Servisleri TR7'nin merkezî sağlık denetim sonucuna göre dağıtıma alınır ya da çıkarılır; sağlık denetimi tanımlı olmayan Kurum Servisi her zaman erişilebilir kabul edilir. ANY - L3 ve Port Range etkin vService'lerde dağıtım sağlık durumunu dikkate almaz.
İlgili
- vService: ortak alanlar ve genel çalışma mantığı
- HTTP (L7) vService · L7 TCP vService: diğer tipler
- Kurum Servisleri · Backend Groups: yönlendirme hedefleri
- Profiller: rapor ve diğer profiller
