
Smarter by Design.Simpler for Business
L4 DDoS Protection Mode
L4 DDoS Protection Mode Nedir?
L4 DDoS Protection Mode, L4 DDoS Management ekranının en üstündeki karttır ve iki işi birden yapar: route tablosunun koruma durumunu tek kelimeyle özetler, gövdesinde de bütün kuralların ortaklaşa okunduğu ayarları üç kutuda toplar: kara liste, karantina süresi ve karantina log iletimi, muafiyet listesi ve kendi sunucularına güven.
Kartın seçtiği kelime bir tercih değil, bir ölçümdür. Route tablosundaki koruma kuralları tek tek gezilir, her birinin modu okunur ve sonuç üç kelimeden birine indirgenir.
Kartın kendi başlığı yoktur: başlık koltuğunu durum kelimesi, alt yazı koltuğunu da modülün tanım cümlesi doldurur. Bu sayfadaki ad, kartın ekranda taşıdığı bir etiket değil, bölüm içindeki adıdır.
Bu ekranda seçilen bir mod yoktur
WAF Mode ekranından farklı olarak burada elle seçilen bir çalışma modu bulunmaz. Karttaki Active, Monitoring ya da Not Active yazısı bir ayar değil, koruma kurallarının modundan türetilen bir okumadır. Modlar bu karttan değil, her kuralın kendi düzenleme penceresinden değiştirilir.
Kartın kendi kalem ikonu da yoktur: buradan düzenlenecek bir alan bulunmaz. Düzenleme, kartın içindeki kutulara aittir.
Active
Değerlendirilen kurallardan en az biri yaptırım uyguluyor
Kart yeşil görüntülenir ve altına açıklama cümlesi yazılmaz: yeşil bir durum kelimesinin altına ikinci bir "her şey yolunda" satırı eklenmez.
Monitoring
"No rule is blocking — rules are only monitoring."
Hiçbir kural yaptırım uygulamıyor, en az biri izliyor. Kart amber görüntülenir. Saldırılar ölçülür ve kaydedilir, ancak hiçbir paket düşürülmez.
Not Active
"This route table has no active DDoS protection."
Değerlendirilen kuralların tamamı kapalı. Kart kırmızı görüntülenir: bu durum bilinçli olarak bir kapalılık bildirimi değil, bir uyarı olarak sunulur.
L4 DDoS Management'ta Durum Kartı
Kart, ekranın birinci öğesidir. Sol tarafında durumun ikonu, adı ve değerlendirilen kural sayısı; altında modülün ne yaptığını anlatan tanım cümlesi; sağ üstünde mod dağılımı rozetleri yer alır. Kartın gövdesinde üç kutu bulunur.
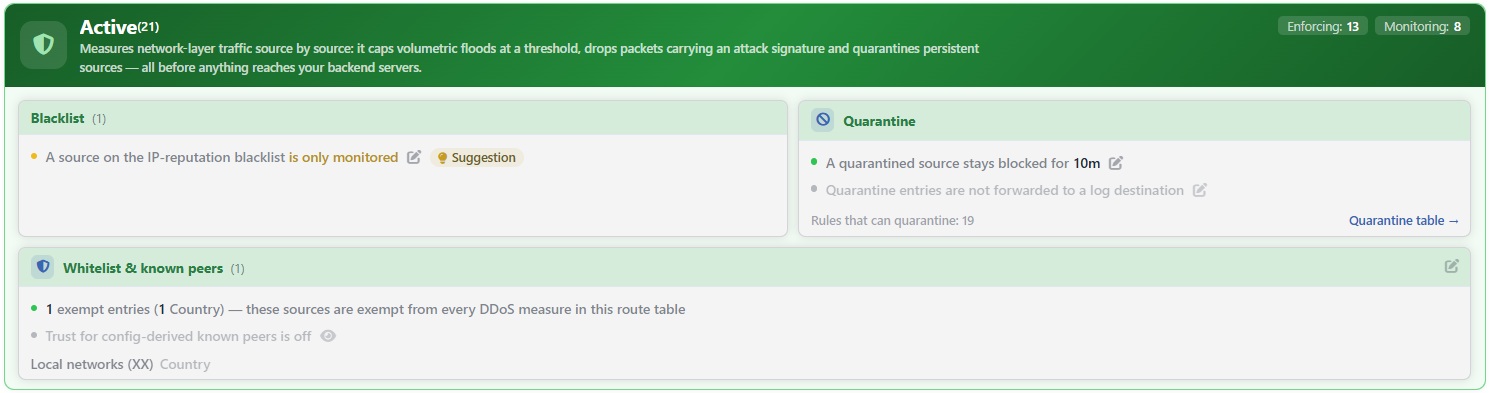 L4 DDoS Protection Mode Kartı
| Öğe | Anlamı |
|---|---|
| Durum ikonu ve adı | Kuralların modundan türeyen okuma: kalkan ikonuyla Active, göz ikonuyla Monitoring, uyarı üçgeniyle Not Active. |
| Sayı | Durum adının hemen bitişiğine küçük punto ile yazılır (Active(21)). Değerlendirmeye giren kural sayısıdır; kaç kuralın açık olduğunu değil, durumun kaç kuraldan hesaplandığını gösterir. |
| Tanım cümlesi | Modülün ne yaptığını özetleyen sabit metin. Kaynak kaynak ölçümden, eşik üstü sellerin kesilmesinden, saldırı imzası taşıyan paketlerin düşürülmesinden ve ısrarcı kaynakların karantinaya alınmasından söz eder; hepsinin Kurum Servislerine ulaşmadan önce yapıldığını vurgular. |
| Durum cümlesi | Yalnızca Monitoring ve Not Active durumlarında kartın gövdesine yazılan tek satırlık uyarı. Active durumunda hiç görüntülenmez. |
| Dağılım rozetleri | Kuralların mod dağılımı: Enforcing (yaptırım uygulayan), Monitoring (izleyen) ve Off (kapalı) sayıları. Sayısı sıfır olan rozet hiç görüntülenmez; üç rozetin toplamı her zaman durum adının yanındaki sayıya eşittir. |
Enforcing rozeti iki modu birlikte sayar
Bir kuralın düzenleme penceresi dört değer sunar: Disabled, Monitor, Block ve Quarantine. Rozet ise üç tanedir; Block ve Quarantine modundaki kuralların ikisi de Enforcing altında toplanır. Bunun nedeni ikisinin de trafiğe fiilen müdahale etmesidir: biri paketi doğrudan düşürür, diğeri kaynağı karantinaya alır. Disabled durumundaki kurallar da rozette Off başlığı altında sayılır.
Dördüncü değer her kuralda bulunmaz: Quarantine yalnızca karantinaya gönderebilen kurallarda sunulur. Kartın kendi Blacklist kutusu da bu kuralın dışındadır ve üç değerle sınırlıdır.
Hangi kuralın hangi modda olduğu rozetlerden değil, kuralın kendi bandındaki satırından okunur.
Durum Nasıl Hesaplanır?
Durum tek kuralla türetilir:
| Koşul | Sonuç |
|---|---|
| Değerlendirilen kurallardan en az biri Block ya da Quarantine modunda | Active |
| Hiçbiri yaptırım uygulamıyor, en az biri Monitor modunda | Monitoring |
| Değerlendirilen kuralların tamamı kapalı | Not Active |
Kural bilinçli olarak cömerttir: tek bir kuralın yaptırım uygulaması kartı Active'e taşımaya yeter. Bunun anlamı, "Active" yazısının bütün korumaların çalıştığını değil, trafiğe fiilen müdahale eden en az bir kural bulunduğunu göstermesidir.
Değerlendirmeye Giren Kurallar
Route tablosundaki bütün ayarlar bu hesaba girmez. Bir ayarın jüriye alınması için iki koşulu birden karşılaması gerekir: kendi ölçümünü üretiyor olmalı ve yaptırım basamaklarını (Off → Monitor → Block → Quarantine) kullanıyor olmalı.
| Dışarıda kalan | Neden |
|---|---|
| Quarantine Time, Quarantine Log Forwarding, DDoS Whitelist ve Trust Known Peers | Bunlar bir savunma değil, diğer kuralların okunduğu ortak koşullardır. Kendi ölçümleri de yoktur. |
| SYN Cookies ve Source Routing | Aç/kapa yapısındadır, mod basamaklarını kullanmaz. |
| Allow ICMP | Bir engelleme değil, bir izin anahtarıdır: değeri trafiği geçirir, durdurmaz. |
| Zombie TCP ve Smurf: TCP Reset Limit | Biri bağlantı zaman aşımı ayarı, diğeri hız sınırlı geçirme kuralıdır; düşürme yolları yoktur. |
Geriye kalan 18 kural hesabı belirler. Cihazın kendi yönetim portlarını koruyan üç kural yalnızca ana cihazın DEFAULT route tablosunda görüntülendiğinden, orada bu sayı 21 olur.
Sayının küçük olması eksiklik değildir
Aynı cihazın iki route tablosunda farklı sayılar okunması normaldir: yönetim erişimi kuralları yalnız DEFAULT route tablosunda görünür. Sayı, o route tablosunda değerlendirilebilir kuralların tamamını gösterir; kaçının açık olduğunu rozetler söyler.
Katalog varsayılanları ilk günden yürürlüktedir
Katalogda tanımlı varsayılanlar route tablosu oluşturulurken ve cihaz açılışındaki yapılandırma denetiminde tabloya yazılır ve o andan itibaren yürürlüktedir. Bu nedenle hiç dokunulmamış bir route tablosunda kart Not Active okumaz: imza sınıfı kuralların katalog varsayılanı büyük çoğunlukla engellemedir ve tek bir yaptırım kuralı kartı Active durumuna taşımaya yeter.
Bir kural üç yoldan biriyle bu varsayılandan ayrılır:
- kuralın kendi düzenleme penceresi açılıp başka bir mod seçilerek kaydedilir,
- öğrenme motorunun o kural için ürettiği bir öneri uygulanır,
- Learning şeridindeki bütün L4 DDoS ayarlarını varsayılana döndürme işlemi çalıştırılır; bu işlem Quarantine Log Forwarding dışındaki bütün alanları katalog değerine geri yazar.
Bir kural kaydedildiğinde route tablosunun bütün L4 DDoS alanları yeniden yazılır; değeri tanımsız kalan alanlar katalog varsayılanıyla doldurulur.
Karttaki Kutular
Kartın gövdesindeki üç kutu, kuralların ortaklaşa okuduğu ayarları taşır. Bunlar birer koruma katmanı değildir; her biri bütün kuralları farklı bir biçimde etkiler:
- Blacklist tek kurallık bir kutudur, ama kuralı diğerlerinden farklıdır: bir eşiği değil, cihaz genelinde tutulan itibar listesini kaynak olarak kullanır.
- Quarantine bir yaptırım değil, yaptırımın süresidir: karantinaya gönderebilen bütün kurallar aynı süreyi paylaşır. Kutu ayrıca karantina girişlerinin log hedeflerine iletimini taşır.
- Whitelist & Known Peers bir muafiyet listesidir: buradaki kaynaklar route tablosundaki L4 DDoS ölçümlerinin dışında kalır. Tek istisna kara liste kuralıdır; ülke girdileri onu atlatmaz ve muaf kaynaklar onun sayacında görünmeye devam eder.
Kutular her zaman bu sırayla dizilir.
| Kutu | İçeriği | Düzenleme kapısı |
|---|---|---|
| Blacklist | IP itibar kara listesindeki kaynaklara uygulanan mod. | Satırın kalem ikonu |
| Quarantine | Karantinaya alınan bir kaynağın ne kadar süre tutulacağı ve karantina girişlerinin gönderileceği log hedefleri. Alt bandında karantinaya gönderebilen kural sayısı ve canlı tabloya giden Quarantine table → bağlantısı bulunur. | Her iki satırın kendi kalem ikonu |
| Whitelist & Known Peers | Muafiyet girdileri ve yapılandırmadan türetilen kendi sunucularına güven. Başlığında girdi sayısı, gövdesinde girdilerin kendisi yer alır. | Kutunun sağ üstündeki kalem ikonu |
Öğrenme rozeti yalnız Blacklist satırında çıkar
Öğrenme motorunun önerileri kural satırlarına rozet olarak iliştirilir. Karttaki üç kutudan yalnız Blacklist bir koruma kuralı taşıdığından, rozet de yalnız orada görüntülenir. Karantina süresi ve muafiyet listesi birer koruma kuralı olmadığı için öneri üretmezler.
Kalem ikonunun yeri kutuya göre değişir
Blacklist ve Quarantine kutularında düzenleme satırın kendisine aittir: kalem, cümlenin hemen sağındadır ve her satır kendi penceresini açar.
Whitelist & Known Peers kutusunda ise kalem kutunun sağ üstündedir. Bunun nedeni iki satırın (muafiyet listesi ve eş güveni) tek bir kararın iki yüzü olmasıdır: ikisi de aynı düzenleyiciye açılır, bu yüzden satırların kendi kalemleri yoktur.
Kalem ikonları yalnızca Network alanında değiştirme yetkisi olan kullanıcılarda görüntülenir ve ağ yapılandırması kilitliyken hiçbiri görüntülenmez.
Uyarı ve toplu işlemler bu kartta değildir
Muafiyet listesinin boş olduğu uyarısı, kendi sunucularına güveni tek tıkla açan işlem ve bütün L4 DDoS ayarlarını varsayılana döndüren işlem bu kartta bulunmaz. Üçü de kartın hemen altındaki, arayüzde AI Learning başlığını taşıyan Learning şeridinde yer alır ve öğrenme motoru en az bir kez çalışmadan hiçbiri görüntülenmez.
Varsayılana döndürme işlemi öğrenme ayarlarını ve karantina log iletimi seçimini korur, ancak muafiyet listesini de sıfırlar.
Kapsam ve Sınırlar
INFO
- Kart bir ayar değil, bir okumadır. Durum kelimesi kuralların modundan hesaplanır; kartın kendi kalem ikonu, mod seçicisi ya da kaydetme işlemi yoktur.
- Değerlendirmeye giren kural sayısı route tablosuna göre değişir: yönetim erişimi kuralları yalnız ana cihazın DEFAULT tablosunda görünür.
- Rozetlerin toplamı her zaman üst simgedeki sayıya eşittir. Sıfır olan rozet görüntülenmediği için bir rozetin eksik olması bir hata değildir.
- Kutuların başlıkları kutu adlarıdır. Bunları gruplayan üst başlıklar arayüzde hiç görüntülenmez; kartın gövdesinde yalnız üç kutu görünür.
- Kartın ve kutuların çerçevesi hiçbir durumda sönmez. İçeriği boş olan bir satır yalnızca soluk görüntülenir: muafiyet listesi boşken, kendi sunucularına güven kapalıyken ve karantina log iletimi tanımlı değilken ilgili satırlar sönük görünür.
- Düzenleme Network alanında değiştirme yetkisi ister. Salt izleme yetkisiyle kart ve kutular görüntülenir, kalem ikonları görüntülenmez. Ağ yapılandırması eşitleme sırasında kilitliyken de düzenleme kapalıdır.
Alt Sayfalar
Blacklist
IP itibar kara listesindeki kaynaklara uygulanan mod, listenin kaynağı ve muafiyetle ilişkisi.
→
Quarantine
Karantina süresi, karantinaya gönderebilen kurallar ve karantinadan çıkış yolları.
→
Whitelist & Known Peers
Muafiyet girdileri, yerel ağ varsayılanı, kendi sunucularına güven ve muafiyetin etki alanı.
→
