
Smarter by Design.Simpler for Business
L4 DDoS Live View
L4 DDoS Live View Nedir?
L4 DDoS Live View, korumanın şu anda ne yaptığını gösterir: hangi kuralların baskı altında olduğunu, o anda kaç kaynağın karantinada bulunduğunu ve cihazın açık bağlantılarının nasıl dağıldığını tek ekranda toplar.
Bu, komşu sekmelerden ayrı bir sorudur. Dashboard geçmişi çizer ve "ne oldu" sorusunu yanıtlar; L4 DDoS Management yapılandırmayı gösterir ve "ne ayarlı" sorusunu yanıtlar; Quarantine History karantinaya girmiş kaynakların kalıcı kaydını tutar ve "kimler karantinaya alındı" sorusunu yanıtlar. Bu ekran ise yalnız şimdiyi gösterir ve tek eylem yüzeyidir: karantinaya alınmış bir kaynak buradan serbest bırakılır, muafiyet listesine eklenir ya da bir kuralın karantina listesi tümüyle boşaltılır.
Ekran on saniyede bir kendini tazeler. Tazeleme bir yayın değil, düzenli bir sorgudur: her turda o anki durum yeniden okunur ve önceki tur ile karşılaştırılarak yeni gelen kaynaklar işaretlenir.
10 sn
Tazeleme Aralığı
Sabittir; arayüzden değiştirilemez, yalnız açılıp kapatılır
24
İzlenen Kural
Ölçüm üreten kurallar dört aile kartına dağıtılır
5
Tablo Kolonu
Cluster kurulumunda kaynak cihaz kolonuyla altı
3
Satır İşlemi
Muafiyete ekleme, tek kaynağı çıkarma ve kuralı boşaltma
2500
Cihaz Başına Satır
Üstü kırpılır; sayaç gerçek toplamı yazmayı sürdürür
Yalnız Quarantine
Tabloyu Dolduran Mod
Block modundaki kurallar bu tabloya hiç satır yazmaz
Boş bir tablo "saldırı yok" demek değildir
Tablo yalnız Quarantine modundaki kuralların tuttuğu listeleri okur. Bir route tablosunda bütün kurallar Block modunda olsa ve saldırıyı düşürmeyi sürdürse bile tablo kalıcı olarak boş kalır; o durumda korumanın çalıştığını gösteren şey sayaç rozetleri ile aile kartlarıdır.
Ayrıca karantinaya hiç kaynak gönderemeyen kurallar vardır: Blacklist, özel adres aralığı kuralı, ölü bağlantı temizliği, TCP sıfırlama sınırı ve ICMP izni. Bunlar hangi modda olursa olsun tabloya satır yazmaz.
Karantina üyeliği route tablosunun karantina süresi dolduğunda kendiliğinden düşer. On dakika önce biten bir saldırının kaynakları listede artık bulunmaz.
L4 DDoS Live View'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden Route Tables & L4 DDoS seçilir.
- TR7 üzerinde tanımlı route tabloları listelenir.
- İzlenecek route tablosuna tıklanır; ekran, route tablosunun adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda L4 DDoS Live View sekmesine tıklanır.
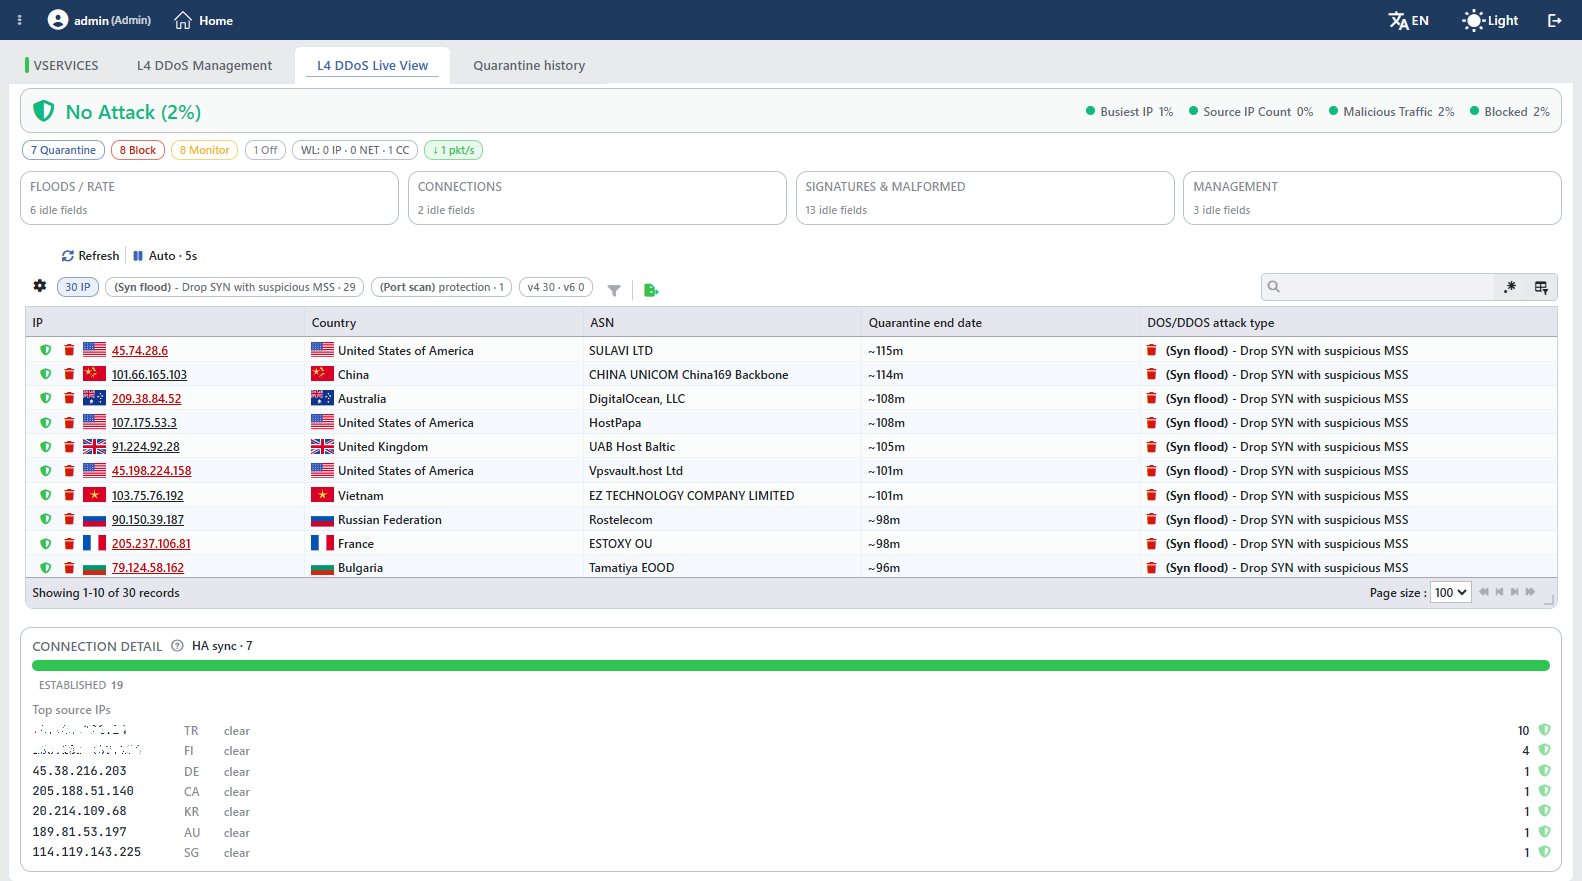 L4 DDoS Live View
Ekran yukarıdan aşağıya beş katmandan oluşur: tehdit şeridi, sayaç rozetleri, aile kartları, karantina tablosu ve bağlantı ayrıntısı paneli.
Tehdit Şeridi
Şeridin solunda kalkan ikonu, route tablosunun tehdit durumu ve parantez içinde genel baskı yüzdesi bulunur. Durum beş bandın biridir:
| Bant | Ne anlatır |
|---|---|
| No Attack | Ölçümler olağan aralıkta. |
| Low Activity | Bir yükselme var, henüz anlamlı değil. |
| Possible Attack | Tek bir eksen bile anlamlı biçimde yükselmiş; bu bant tek tanıklı yükselmenin tavanıdır. |
| Attack Detected | En az iki eksen aynı anda tanıklık ediyor. |
| Active Attack | En üst bant; iki eksen de üst sınıra dayanmış. |
Şeridin sağında en çok dört eksen rozeti yer alır ve her biri kendi yüzdesini taşır. Değeri sıfır olan eksen de %0 olarak görüntülenir; bir eksen yalnız onu besleyen bütün kurallar kapalı ya da okunamaz olduğunda, yani değeri hiç hesaplanamadığında gizlenir:
| Eksen | Neyi ölçer |
|---|---|
| Busiest IP | En yoğun tek kaynağın, kendi kuralının limitine göre doluluğu. |
| Source IP Count | Limiti aşan kaynakların, ölçüme giren kaynaklar içindeki genişliği. Ölçüme giren kaynak sayısı yirmiden azken değeri %0 okunur. |
| Malicious Traffic | Kötü niyetli sayılan trafiğin saniyelik hızı. |
| Blocked | Korumanın verdiği tepkinin büyüklüğü. |
Beşinci eksen bu ekranda bulunmaz
Tehdit hesabı L7 tarafıyla ortak bir taksonomi kullanır ve orada Load adında bir eksen daha vardır. L4 tarafında bu eksen için bir sayaç üretilmediğinden şeritte hiç görüntülenmez.
Okunan yüzde üç baskı ekseninin ortalamasıdır: Busiest IP, Source IP Count ve Malicious Traffic. Blocked ekseni ortalamaya girmez; yalnız yüzdeyi belirli bir tavana kadar yukarı çeker.
Şerit ile tablo farklı kaynaklardan beslenir
Tehdit şeridi, tablo ve kartlarla aynı turda tazelenir, ancak değerlerini onlarla aynı sorgudan almaz: beş saniyede bir yazılan izleme kayıtlarından okur. Bu nedenle şeritteki değer beş saniyeye kadar geride kalabilir.
Kayıt bir dakikadan uzun süredir tazelenmediyse şerit soluklaşarak verinin bayatladığını belirtir. Hiç kayıt bulunmuyorsa şerit tümüyle görüntülenmez. Cluster kurulumunda iki cihazın değerinden yüksek olanı gösterilir.
Genel baskı yüzde elliye ulaştığında şeride Check smart advisor → kısayolu eklenir ve ekranı L4 DDoS Management sekmesine taşır.
Sayaç Rozetleri
Şeridin altındaki satır, route tablosunun o anki duruşunu özetler. Rozetler bilgi amaçlıdır; tıklanamaz ve ayrıntı ipucu taşımaz.
| Rozet | Ne sayar | Ne zaman görünmez |
|---|---|---|
N Quarantine | Karantina modundaki kural sayısı. | Sayı sıfırken. |
N Block | Engelleme modundaki kural sayısı. | Sayı sıfırken. |
N Monitor | İzleme modundaki kural sayısı. | Sayı sıfırken. |
N Off | Kapalı kural sayısı. | Sayı sıfırken. |
WL: N IP · N NET · N CC | Muafiyet listesindeki girdilerin türlere göre dökümü: tek adres, ağ bloğu ve ülke. | Kural listesi hiç okunamadığında; o durumda rozet satırının tamamı görüntülenmez. |
peers on (N) | Türetilmiş eş sunucu sayısı. | Kendi sunucularına güven ayarı kapalıyken. |
↓ N pkt/s | Bütün kuralların düşürdüğü paketlerin saniyelik toplamı. | Değer henüz bilinmiyorken, örneğin ilk turda. |
Dört mod rozetinin toplamı her zaman 24'tür
Rozetler yaptırım basamaklarını da tek tek ayırmaz: açık durumdaki izin ve aç/kapa ayarları Block hanesinde sayılır. Ayrıca rozetler kural kataloğunun tamamını değil, ölçüm üreten kuralları sayar. Katalogdaki alanların sekizi telemetri üretmez ve bu sayıya girmez: karantina süresi, karantina log iletimi, muafiyet listesi, kendi sunucularına güven, SYN çerezi ayarı, kaynak yönlendirme ayarı ve kullanımdan kaldırılmış iki karantina alanı.
Aile Kartları
Rozetlerin altında dört kart bulunur ve izlenen 24 kural bu kartlara dağıtılır. Kart gövdesinin sonunda, o ailede o anda baskı görülmeyen kuralların sayısı N idle fields biçiminde yazar.
| Kart | Kaç kural | Hangi kurallar |
|---|---|---|
| Floods / Rate | 6 | Kaynak başına saniyelik hız ölçen kurallar: TCP el sıkışma seli, UDP seli, DNS seli, ICMP yankı sorgusu hızı, yansımalı büyütme ve SMB saldırısı. |
| Connections | 2 | Eşzamanlılık ölçen kurallar: kaynak başına açık bağlantı sayısı ve ölü bağlantı temizliği. |
| Signatures & Malformed | 13 | Paket biçimine ve itibar verisine bakan kurallar. |
| Management | 3 | Cihazın kendi yönetim portlarına açılan bağlantı tavanları. |
Bir kural ne zaman boşta sayılır?
Boşta sayılmanın ölçüsü baskıdır, trafiğin varlığı değil. Baskı, ölçülen değerin kuralın limitine oranıdır; limit taşımayan kurallarda hız üzerinden bir yaklaşık değer kullanılır.
Bir kural, baskısı limitinin yüzde ikisini aşmadığında boşta listelenir. Baskı görülse bile kapalı kurallar boşta kalır; bunun tek istisnası moddan bağımsız izlenen iki kuraldır: ICMP izni ile TCP sıfırlama sınırı.
Kartın boşta satırının üzerine gelindiğinde o ailedeki boşta kuralların adları listelenir.
Bir kural boşta değilse kart gövdesinde kendi satırıyla görüntülenir. Satırda kuralın adı, mod rozeti ve ölçülen değer bulunur; limiti olan kurallarda ayrıca baskıyı gösteren orantılı bir çubuk ile kaynak sayısı görüntülenir. Çubuğun rengi tehdit bantlarının rengiyle aynıdır. Satırlar baskıya göre büyükten küçüğe sıralanır.
Management kartı her route tablosunda görüntülenir
Kart, yalnız ana cihazın DEFAULT route tablosunda anlamı olan üç kuralı sayar. Buna karşılık kartın kendisi bütün route tablolarında görüntülenir ve o tablolarda da 3 idle fields yazar.
Bu üç kural mod rozetlerinin sayısına da girer. Başka bir route tablosunda bu kurallar hiçbir iş yapmaz ve karantinaya kaynak gönderemez.
Ekran Kontrolleri
Kartların altında iki kontrol bulunur; cluster kurulumunda bunlara kaynak cihaz seçicisi eklenir ve seçimin değişmesi tam tazeleme yapar.
| Kontrol | Ne yapar |
|---|---|
| Refresh | Bütün ekranı yeniden getirir; bağlantı ayrıntısı panelini tazeleyen işlemlerden biridir. |
Auto · <N>s | Otomatik tazelemeyi açar ve kapatır. Etiketteki sayı bir sonraki tazelemeye kalan saniyedir ve her saniye azalır (görseldeki Auto · 5s). Kapalıyken Auto off yazar. |
Otomatik tazeleme sabit aralıklıdır ve sekme gizlenince durur
Aralık 10 saniyedir ve arayüzden değiştirilemez. Tarayıcı sekmesi arka plana alındığında tazeleme durur ve kontrol Auto · idle okur; sekmeye dönüldükten yarım saniye sonra yeni bir tur başlar.
Bir turun cevabı aralığın yarısından uzun sürerse sıradaki tur atlanır; böylece yavaş bir cihazda istekler üst üste binmez.
Ekrandan çıkılıp geri dönüldüğünde otomatik tazeleme her zaman açık başlar; kapatılmış olması saklanmaz.
Cihaz tarafında iki buçuk saniyelik kısa bir önbellek bulunur: art arda kullanılan Refresh aynı okumayı döndürebilir.
Bağlantı ayrıntısı paneli otomatik tazelenmez
Otomatik turlar yalnız tehdit şeridini, kartları ve tabloyu getirir. Ekranın altındaki bağlantı ayrıntısı paneli yalnızca Refresh kullanıldığında, route tablosu değiştirildiğinde ya da cluster kaynağı değiştirildiğinde yenilenir; arada eski değerlerini gösterir.
Panelin başlığındaki soru işareti bu davranışı belirten bir ipucudur, tıklanabilir bir öğe değildir.
Karantina Tablosu
Tablo, o anda karantinada bulunan kaynakları listeler.
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
IP | Kaynağın adresi; ülkesi çözümlenebilen adreslerde ülke bayrağıyla birlikte. Adres tıklanabilir; bir IP Tag ile eşleşen adresin yanında ikonu görüntülenir. |
Country | Adresin çözümlenen ülkesi. Özel ağ aralıklarındaki adresler yerel ağ olarak işaretlenir. |
ASN | Adresin bağlı olduğu operatörün adı. Kolon başlığı numarayı ima etse de numara görüntülenmez; bilinmiyorsa tire görüntülenir. |
Quarantine end date | Karantinanın bitmesine kalan süre, tarih değil. İki dakikanın altında ~45s, iki saatin altında ~116m, kırk sekiz saatin altında ~3h, üstünde ~2d biçiminde yazılır; süresi geçmiş satırda tildesiz 0s okunur. Üzerine gelindiğinde gerçek bitiş zamanı görüntülenir. Süresi olmayan kayıtlarda tire görüntülenir. |
DOS/DDOS attack type | Kaynağı karantinaya gönderen kuralın adı. |
Cluster kurulumunda tablonun başına kaydı bildiren cihazın adını gösteren Source kolonu eklenir; cluster kurulumu dışında bu kolon bulunmaz.
Kalan süre yalnız tazelemeyle ilerler
Süre, tarayıcının saatinden değil, son turun sunucu zamanından hesaplanır. Bu nedenle otomatik tazeleme kapalıyken sayı yerinde durur ve ancak yeni bir tur geldiğinde azalır.
Durum Çipleri
Çipler de bilgi amaçlıdır ve tıklanamaz.
| Çip | Ne gösterir |
|---|---|
N IP | Karantinadaki toplam kaynak sayısı. Bütün kuralları, iki IP sürümünü ve cluster'da iki cihazı birlikte sayar; ipucunda kural başına döküm bulunur. |
<kural adı> · N | Üye sayısı en yüksek dört kural ve her birinin üye sayısı. |
+N | Listeye sığmayan kural sayısı; ipucunda tam döküm bulunur. |
v4 N · v6 N | Üyelerin IP sürümüne göre dağılımı. |
<cihaz> N · <cihaz> N | Cluster'da üyelerin cihazlara göre dağılımı. |
+N new | Önceki tura göre yeni gelen kaynak sayısı. |
⚠ N known IPs in quarantine | Kendi altyapısına ait olduğu bilinen kaynaklardan kaçının karantinaya düştüğü. Yanlış pozitif uyarısıdır. |
showing first N of M | Listenin kırpıldığını belirtir. |
Peer device unreachable | Cluster'da eş cihazdan cevap alınamadığını belirtir. |
Yeni gelen ve yanlış pozitif satırlar tabloda da işaretlenir
Önceki tura göre yeni gelen kaynakların satırı yeşile, kendi altyapısına ait olduğu bilinen kaynakların satırı kırmızıya çalar. İkisi birden geçerliyse kırmızı öncelik kazanır.
Satır renginden ayrı olarak IP kolonundaki adresin yazı rengi adresin IP itibar durumunu gösterir: IP Intelligence & Reputation kara listesindeki adres kırmızı, başka bir kara listedeki adres turuncu, bir beyaz listedeki adres yeşil yazılır. Bu durumların hiçbiri yoksa etiketli adres etiket rengiyle, etiketsiz adres varsayılan renkte yazılır.
Yeni gelen işareti ilk turda, route tablosu ya da cluster kaynağı değiştirildikten sonraki ilk turda ve önceki listenin boş olduğu durumda görüntülenmez; karşılaştırılacak bir önceki liste bulunmadığı için.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; durum çipleri bilgi amaçlıdır ve yukarıda anlatılmıştır, son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı hesabında saklanır.
Filter
Filter butonu, tabloyu süzmek için kullanılır. Dört başlıkta çoklu seçim sunar: Rule, Country (kart içinde arama yapılır), IP Tags (etiketsiz adresler için No Tags seçeneğiyle) ve IP Version; cluster kurulumunda bunlara Device eklenir. Panel kapalı başlar ve seçili filtre sayısı butonun üzerinde rozet olarak görüntülenir. Seçimler saklanmaz: ekrandan çıkılıp geri dönüldüğünde filtre boş açılır. Yalnız başlıkların sırası ve düzeni kullanıcı hesabında saklanır.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size. Kolon listesi varsayılan olarak o an görünen kolonlardan, veri kaynağı süzülmüş ve sıralanmış veriden oluşur.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır. Arama metni saklanmaz.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Page Information
Görüntülenen kayıt aralığı ile toplam kayıt sayısı yer alır: Showing N-M of T records. Tablo kaydırmalı olduğundan aralık o an ekranda duran satırları gösterir. Satırlar seçilemediği için seçili satır sayısı gösterilmez.
Page Size
Sayfada görüntülenecek maksimum kayıt sayısı seçilir. Varsayılan 100; seçenekler 20, 50 ve 100. Tümünü tek sayfada gösteren seçenek bulunmaz.
Tablo boşken ne yazar?
Karantinada hiçbir kaynak yoksa tablo gövdesinde No records to show okunur. Arama kutusuna girilen ifade hiçbir satırla eşleşmediğinde ise No results for the search query yazısı görüntülenir.
Soldaki sayı sayfa değil, görünen satır aralığıdır
Tablo kaydırmalı olduğundan soldaki aralık o an ekranda duran satırları gösterir. Sayfa boyutu 100 iken 15 kayıtlık bir listede Showing 1-10 of 15 records okunması olağandır: kayıtların tamamı ilk sayfadadır, ekranda o anda onu görünmektedir.
Cihaz başına 2500 satır getirilir
Liste kalan süresi en uzun olandan başlayarak sıralanır ve cihaz başına 2500 satırda kırpılır. Aynı sınır her karantina listesine, yani kural ve IP sürümü başına da uygulanır. Cluster'da iki cihazdan gelen listeler birleştirildiğinden üst sınır 5000 satırdır.
Kırpma olduğunda toplam sayaç gerçek sayıyı yazmayı sürdürür ve tablonun çip satırında kırpmayı belirten bir çip görüntülenir.
Kural karantina modundan çıkarıldığında satırları listeden düşer
Karantina üyeleri kuralın modundan bağımsız olarak cihazda tutulur ve kendi süreleri dolana kadar orada kalır. Kural karantina modundan çıkarıldığında ekran o listeyi okumayı bırakır: kaynaklar tablodan kaybolur ama engellenmeye devam etmez, süreleri dolana kadar kayıtta kalırlar. Kural yeniden karantina moduna alınırsa aynı kaynaklar listede yeniden görünür.
Bir kuralın listesini gerçekten boşaltmanın yolu, kural hâlâ karantina modundayken saldırı türü hücresindeki çöp kutusunu kullanmaktır. Kural moddan çıktıktan sonra satırları listelenmediği için tıklanacak bir ikon da kalmaz.
Satır İşlemleri
Adres hücresinde iki, saldırı türü hücresinde bir ikon bulunur.
| İkon | Nerede | Ne yapar |
|---|---|---|
| Adres hücresi | Kaynağı muafiyet listesine ekler ve karantinadan çıkarır. Adres muafiyet listesine tek tek girilmişse ikon pasiftir; muaf bir ağın ya da ülkenin kapsamındaki adreslerde etkin kalır. | |
| Adres hücresi | Yalnız o kaynağı karantinadan çıkarır. Cluster'da yalnız satırı bildiren cihazda çalışır. | |
| Saldırı türü hücresi | O kuralın karantina listesini tamamen boşaltır. |
Üç işlem de onay penceresi açmadan uygulanır
İkonların üzerindeki yazılar birer ipucudur, onay metni değildir. Tıklandığı anda işlem gönderilir ve geri alınamaz.
Kapsam farkı ayrıca dikkat ister. Tek kaynağı çıkarma yalnız satırı bildiren cihazda çalışır; bir kaynak cluster'da iki cihazda da karantinadaysa iki satırda da tıklanması gerekir. Kuralı boşaltma ise seçili kaynağa göre davranır ve cluster kurulumunda varsayılan seçim iki cihaz olduğundan tek tıkla ikisini birden boşaltır. Boşaltma her iki IP sürümünü de kapsar.
Karantinadan çıkarma ve kuralın listesini boşaltma işlemleri User Logs'a yazılır; muafiyete eklemenin kendisi yazılmaz, yalnız karantinadan çıkarma yarısı kaydedilir.
Muafiyete ekleme diğer L4 DDoS ayarlarını korur
Kalkan ikonu muafiyet listesini yazarken route tablosunun L4 DDoS kaydının tamamını, güncel değerleriyle birlikte gönderir. Modlar, limitler, karantina süresi, karantina log iletimi, öğrenme ayarları ve kural başına öğrenme kilitleri olduğu gibi kalır; yalnız muafiyet listesine yeni girdi eklenir.
Yazım cluster eşitlemesine girdiğinden muafiyet girdisi eş cihaza da taşınır. İşlemin karantinadan çıkarma yarısı ise yalnız satırı bildiren cihazda çalışır.
Muafiyet girdilerinin notu, tipi ve tam listesi Whitelist & Known Peers penceresinden düzenlenir.
Adrese tıklandığında kaynağın IP bilgi penceresi açılır. Adresin üzerinde yarım saniye beklendiğinde aynı görünüm ipucu olarak açılır; ipucunda raporlar ve butonlar gizlenir.
Connection Detail
Ekranın en altındaki panel, route tablosundaki açık TCP bağlantılarının anlık dağılımını gösterir. Panelin başlığında panel adı, açıklama ipucu ve HA sync çipi bulunur; altında üç parça yer alır: durum çubuğu, durum listesi ve en yoğun kaynaklar.
Durum çubuğu, bağlantıların hangi TCP durumunda olduğunu oranlı bir şeritle çizer; payı çok küçük olan durumlara görünür kalmaları için en az yüzde bir buçukluk bir dilim ayrılır. Çubuğun altındaki listede durum adı ve sayısı yazar; listede en fazla beş durum adlandırılır, geri kalanlar çubukta yerini korur ve üzerlerine gelindiğinde adıyla görüntülenir. Aşağıdaki tabloda yer almayan bir durum çıkarsa nötr renkle çizilir.
| Durum | Rengi | Ne anlatır |
|---|---|---|
| ESTABLISHED | Yeşil | Kurulu ve çalışan bağlantılar. |
| SYN_SENT · SYN_RECV | Kırmızı | El sıkışması tamamlanmamış bağlantılar. Sayının yükselmesi el sıkışma seline işaret eder. |
| FIN_WAIT1 · FIN_WAIT2 · CLOSE_WAIT · LAST_ACK · CLOSING | Amber | Kapanma aşamasındaki bağlantılar. Birikmeleri ölü bağlantı sorununa işaret eder. |
| TIME_WAIT | Sönük | Kapanmış ama tablodan henüz düşmemiş bağlantılar. |
Top source IPs listesi en çok bağlantı tutan kaynakları sıralar ve en fazla sekiz satır gösterir. Her satırda kaynağın adresi, ülke kodu, durum çipi ve bağlantı sayısı bulunur; muafiyet listesinde olmayan satırlara ayrıca bir kalkan ikonu eklenir.
| Durum çipi | Ne anlatır |
|---|---|
| quarantined | Kaynak o anda karantinada. |
| WL | Kaynağın adresi muafiyet listesine tek tek girilmiş. Muaf bir ağın ya da ülkenin kapsamındaki adresler bu çipi almaz. |
| peer | Kaynak, türetilmiş eş sunuculardan biri. |
| clear | Yukarıdakilerin hiçbiri. |
Bir kaynak birden çok tanıma uyuyorsa yukarıdaki sıra geçerlidir: karantina, muafiyet, eş sunucu, temiz.
Panelin kalkan ikonu karantinadan çıkarmaz
Muafiyet listesinde olmayan her satırda bir kalkan ikonu bulunur ve kaynağı muafiyet listesine ekler. İkonun ipucu tablodakiyle aynı metni taşısa da bu işlem karantina listesine dokunmaz: kaynak süresi dolana kadar listede kalır. Buna karşılık engelleme kuralı muafiyet listesindekileri dışarıda bıraktığından, kaynak muafiyete girdiği anda engellenmesi fiilen durur.
Bu ikon da tablodaki kalkanla aynı yazma yolunu kullanır: yalnız muafiyet listesine girdi eklenir, diğer L4 DDoS ayarları korunur.
Panel yalnız IPv4 kaynakları listeler
Durum çubuğu her iki IP sürümündeki bağlantıları sayar, ancak Top source IPs listesi ile başlıktaki sayaç yalnız IPv4 adreslerini toplar. IPv6 üzerinden gelen bağlantılar çubukta görünür, listede görünmez. Loopback ve cihaz içi adreslerle kurulan bağlantılar bütün listelerin dışında bırakılır.
Başlıktaki HA sync çipi, o anda kurulu bağlantısı bulunan farklı IPv4 adresinin sayısını verir. Çip yalnız sayı sıfırdan büyükken görüntülenir ve üzerine gelindiğinde en yoğun on adres sayılarıyla listelenir. Sayaç cihaz başına en çok 25 adres sayar; cluster kurulumunda iki cihazın listeleri birleştirildiğinden bu sayı elliye çıkabilir. Cluster eşitleme trafiği bu sayımın dışında tutulmaz; yalnız loopback ve cihaz içi adresler elenir.
Panelde henüz veri yoksa gövdede Updates on manual refresh yazısı görüntülenir. Bu yazı panelin otomatik turlarda güncellenmediğini belirtir: panel ekran açıldığında, Refresh butonuyla ve route tablosu ya da cluster kaynağı değiştiğinde yenilenir.
Kapsam ve Sınırlar
INFO
- Ekran yalnız izleme ve müdahale yüzeyidir; kuralların modu ve limitleri buradan değiştirilmez, L4 DDoS Management sekmesinden ayarlanır.
- Tabloyu yalnız Quarantine modundaki kurallar doldurur; boş tablo saldırı olmadığı anlamına gelmez.
- Otomatik tazeleme 10 saniyede birdir, arayüzden değiştirilemez ve her ziyarette açık başlar.
- Bağlantı ayrıntısı paneli yalnız elle tazelemeyle yenilenir.
- Üç satır işlemi de onay istemez. Karantinadan çıkarma ve liste boşaltma User Logs'a yazılır.
- Muafiyete ekleme kısayolu diğer L4 DDoS ayarlarını korur; yalnız muafiyet listesine girdi ekler.
- Tek kaynağı çıkarma tek cihazda, kuralı boşaltma seçili kaynaktaki bütün cihazlarda çalışır ve boşaltma iki IP sürümünü birden kapsar.
- Liste cihaz başına 2500 satırda kırpılır; sayaçlar gerçek toplamı yazar.
- Karantina sayıları iki IP sürümünü birlikte sayar; ayrımı yalnız IP sürümü çipi ve süzgeci verir.
- Management kartı her route tablosunda görüntülenir, ancak saydığı üç kural yalnız ana cihazın DEFAULT route tablosunda iş yapar; bölge cihazlarının DEFAULT tablosunda da çalışmazlar.
- Ekranın kullanımı Network alanında değiştirme yetkisi ister. İzleme yetkisiyle ekran açılır ve tehdit şeridi görüntülenir, ancak tablo ve kartlar dolmaz.
