Smarter by Design.Simpler for Business
TR7Enterprise Application Delivery & Security Platform
Two Arm Topology - Routed Backend, Two Arm Topology'nin sunucu kolunun bir geçiş ağı olduğu yerleşimdir (bütün vService adresleri tek bir yayın ağında; sunucu tarafında yalnızca TR7'ye ayrılmış, içinde sunucu bulunmayan ayrı bir ağ; Kurum Servisleri bu ağın arkasındaki farklı ağlarda ve TR7 onlara yönlendirmeyle ulaşır). TR7 hiçbir sunucu ağına doğrudan bağlanmaz; tek bir koldan, ağın yönlendirme noktası üzerinden hepsine erişir.
Sunucular kaç ayrı ağa dağılmış olursa olsun TR7 tarafındaki bağlantı sayısı değişmez: bir yayın kolu, bir geçiş kolu. Yeni bir sunucu ağı eklendiğinde TR7'ye yeni bir arayüz ya da adres verilmez, o ağa giden yolun tanımlanması yeterlidir. Çok sayıda sunucu ağı bulunan, yönlendirmenin merkezi bir noktada toplandığı veri merkezlerinin doğal yerleşimi budur.
 Two Arm Topology - Routed Backend
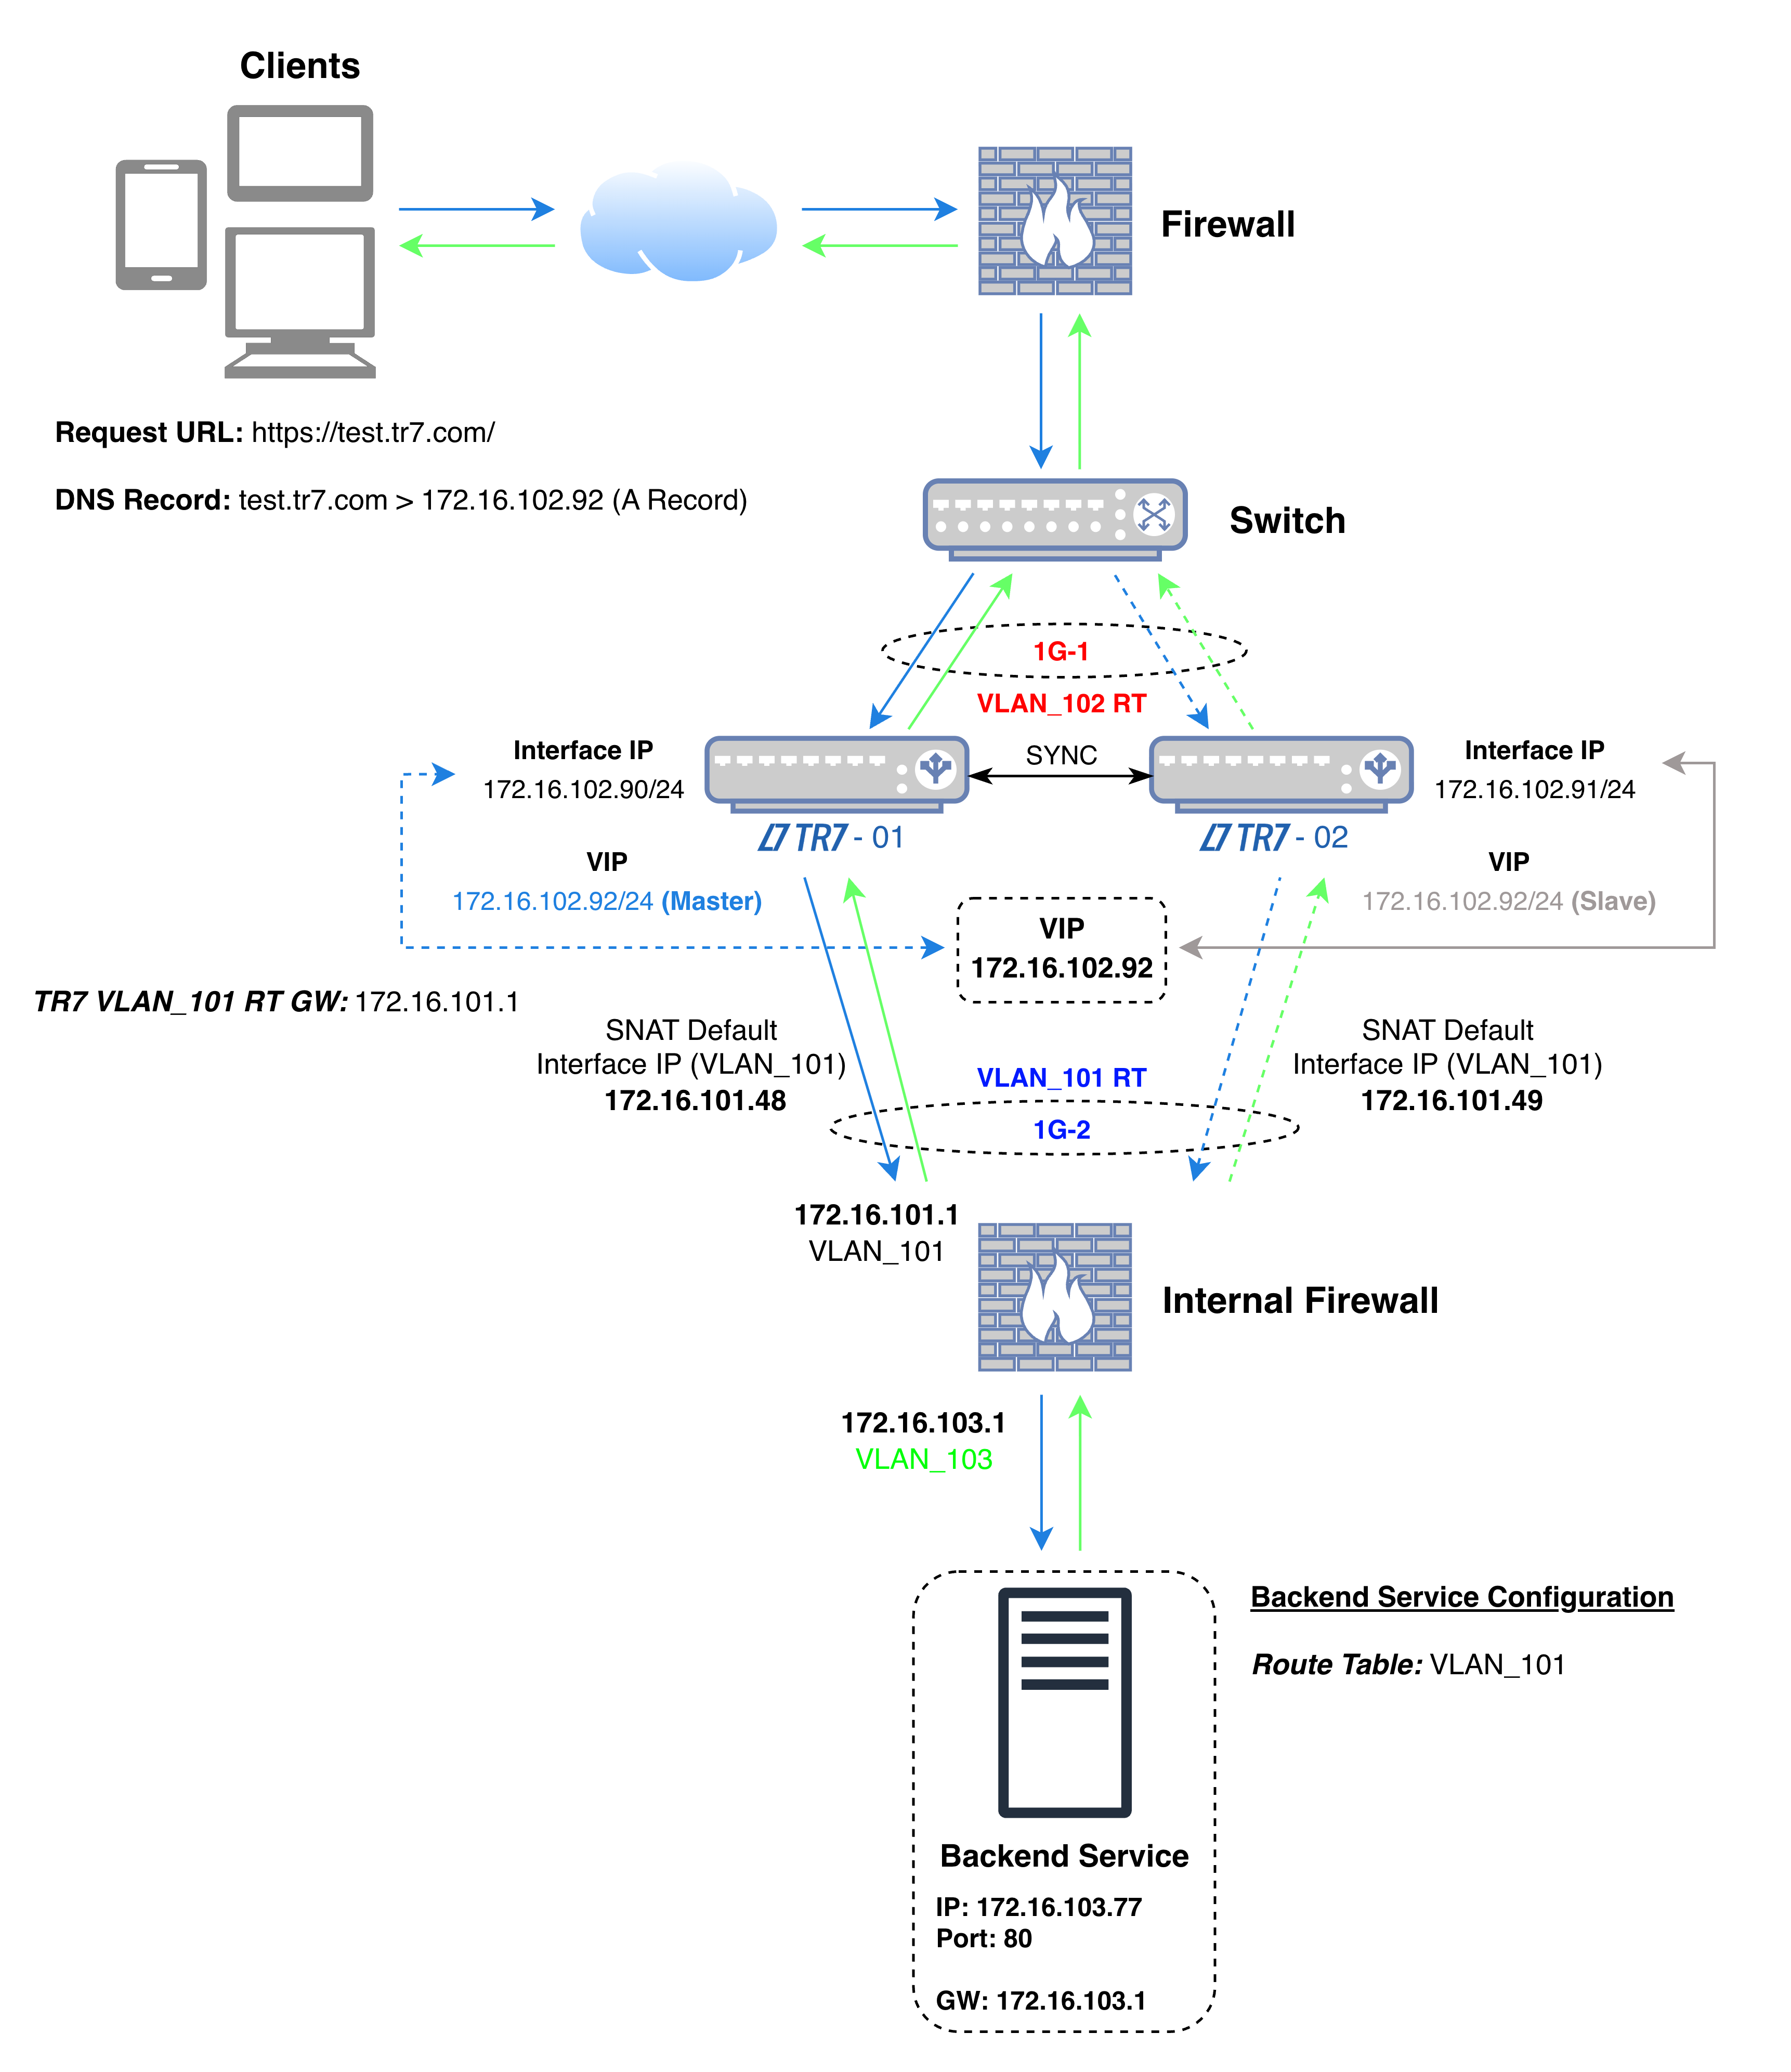
Şema trafiğin akışını gösterir: istemcinin bağlandığı VIP yayın ağındaki arayüzde (şemada 1G-1, VLAN_102), TR7'nin Kurum Servisine bağlanırken kullandığı adres ise geçiş ağındaki ikinci arayüzdedir (şemada 1G-2, VLAN_101). Kurum Servisi, yönlendirme noktasının (şemada Internal Firewall) arkasındaki farklı bir ağdadır (VLAN_103); TR7'nin bu ağda arayüzü yoktur.
Şemadaki örnekte Internal Firewall üzerinde, TR7 cihazlarının Kurum Servisine bağlanırken kullandığı 172.16.101.48 ve 172.16.101.49 adreslerinden Kurum Servisinin adresine ve portuna (172.16.103.77:80) erişime izin verilir. Hem uygulama trafiği hem sağlık denetimi bu adreslerden yapılır; Kurum Servisi bağlantının kaynağı olarak bu adresleri görür ve yanıtı aynı yoldan TR7'ye döndürür. Sağlık denetimi için bu, Kurum Servisinde Health Check Source IP alanı varsayılan değerindeyken geçerlidir; alanda başka bir adres seçildiğinde denetim o adresten yapılır.
Şemadaki örnekte bağlantının dört adımında paketlerin kaynak ve hedef bilgileri şöyledir (TR7-01 etkin cihazken):
| Adım | Yön | Kaynak IP | Kaynak Port | Hedef IP | Hedef Port |
|---|---|---|---|---|---|
| 1 | İstemci → TR7 | İstemci IP | Rastgele | 172.16.102.92 (VIP) | 443 |
| 2 | TR7 → Kurum Servisi | 172.16.101.48 (Interface IP) | Rastgele | 172.16.103.77 | 80 |
| 3 | Kurum Servisi → TR7 | 172.16.103.77 | 80 | 172.16.101.48 (Interface IP) | 2. adımın kaynak portu |
| 4 | TR7 → İstemci | 172.16.102.92 (VIP) | 443 | İstemci IP | 1. adımın kaynak portu |
| Renk | Anlamı |
|---|---|
| İstek | |
| Yanıt |
VIP diğer cihaza geçtiğinde 2. ve 3. adımdaki TR7 adresi 172.16.101.49 olur.
| Her sunucu ağına ayrı kol | Routed Backend ile |
|---|---|
| TR7'ye her sunucu ağı için bir arayüz ya da VLAN ve o ağdan bir adres tanımlanır. | TR7'de sunucu tarafı için tek bir kol ve tek bir ağ bulunur. |
| Yeni bir sunucu ağı, TR7'de yeni bir arayüz ve adres demektir. | Yeni bir sunucu ağı, Kurum Servisinin route tablosunda o ağa giden yolun bulunmasıyla kapsama alınır. |
| Sunucu ağları arasındaki erişim kuralları birden fazla noktada yönetilir. | TR7'den sunuculara giden trafik ağın yönlendirme noktasından geçer ve oradaki kurallarla yönetilir. |
| TR7 her sunucu ağının bir üyesidir. | TR7 sunucu ağlarının dışında kalır; sunucular onu yalnızca geçiş ağındaki adresiyle tanır. |
Sunucu, yanıtını TR7'nin adresine gönderdiği için dönüş yolu ağın olağan yönlendirmesiyle sağlanır: dönüş trafiği için ek bir yönlendirme kuralı ya da adres çevirisi gerekmez.
Uygulamalar farklı VLAN'lara ve ağlara dağılmışsa TR7 her birine ayrı ayrı bağlanmak yerine hepsine tek bir geçiş kolundan ulaşır.
Ağlar arası trafiğin bir çekirdek anahtar ya da güvenlik duvarı üzerinden geçmesi isteniyorsa TR7'nin sunuculara giden trafiği de aynı noktadan geçer.
Yeni sunucu ağları eklendikçe TR7'nin arayüz ve adres yapılandırması aynı kalır; yayın ağı ve geçiş ağı sabit iki nokta olarak korunur.
Bu yerleşimin gerektirdikleri
İstemci IP adresi sunucuda nasıl görünür?
Bu yerleşimde Kurum Servisi, bağlantının kaynağı olarak TR7'nin geçiş ağındaki adresini görür. Gerçek istemci adresi HTTP vService'lerde X-Forwarded-For başlığıyla, HTTP ve L7 TCP vService'lerde Kurum Servisinin desteklediği durumda Proxy Protocol ile iletilir; iki seçenek de varsayılan olarak kapalıdır.