
Smarter by Design.Simpler for Business
Whitelist & Known Peers
Whitelist & Known Peers Nedir?
Whitelist & Known Peers, route tablosundaki bütün L4 DDoS ölçümlerinin dışında kalacak kaynakları tanımlar. Buradaki bir adresten gelen trafik hiçbir eşiğe takılmaz, hiçbir imza denetiminden geçmez, karantinaya alınmaz ve sayaçlara yazılmaz.
Kutu iki ayrı muafiyet biçimini bir arada tutar:
- Whitelist: listeye yazılan girdiler: tek tek adresler, ağ blokları ve ülkeler. Girdilerin çoğu elle eklenir; sistem varsayılanı ve öğrenme motorunun eklediği girdiler de aynı listede durur ve kaynaklarını bir rozetle belirtir.
- Known Peers: yapılandırmadan kendiliğinden türetilen kaynaklar: cihazın kendi adresleri ve tanımlı Kurum Servisi sunucuları. Bunlar listeye yazılmaz; tek bir anahtarla toplu olarak muaf tutulur.
3
Girdi Tipi
IP · Network · Country
5
Ülke Tavanı
En fazla beş ülke muaf tutulabilir; adres ve ağ girdilerinde sınır yoktur
Local networks (XX)
Sistem Varsayılanı
Özel ve yerel adres aralıkları başlangıçta muaftır; silinebilir
Kapalı
Trust Known Peers
Varsayılan olarak kapalıdır; açılması bilinçli bir karardır
8
Kartta Görünen Girdi
Fazlası katlanır ve tıklanarak açılır
200
Not Uzunluğu
Girdiye eklenen açıklama bu uzunluğa kesilir
Muafiyet korumanın kapatılması demektir
Muaf bir kaynağın trafiği hiçbir L4 DDoS denetiminden geçmez. Bu kaynak bir sel üretse de, saldırı imzası taşıyan paket gönderse de durdurulmaz. Muafiyet bu nedenle bir "öncelik" değil, o kaynak için korumanın kapatılmasıdır.
Bunun iki istisnası vardır ve ikisi de Blacklist kuralına aittir: biri ölçüm, diğeri yaptırım tarafında. Aşağıda açıklanmıştır.
L4 DDoS Management'ta Whitelist & Known Peers Kutusu
Kutu, durum kartının gövdesindeki üçüncü ve en geniş kutudur. İki satır ve altlarında girdi listesi taşır.
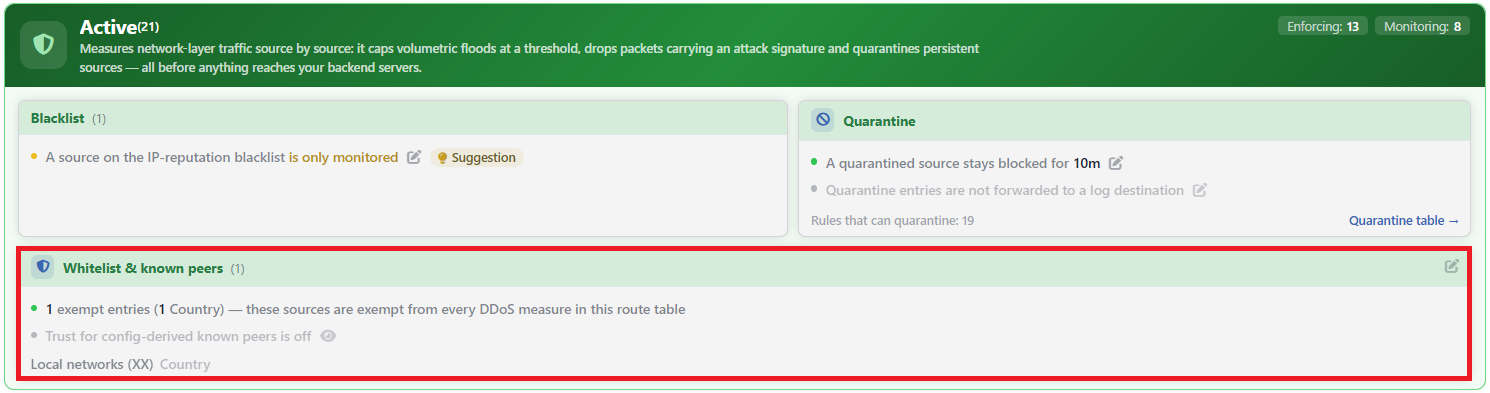 L4 DDoS Protection Mode - Whitelist & Known Peers Kutusu
| Öğe | Anlamı |
|---|---|
| Başlıktaki sayı | Tanımlı muafiyet girdisi sayısı. Liste boşken sayı hiç görüntülenmez. |
| Birinci satır | Girdi sayısını ve tip dağılımını özetler: <sayı> exempt entries (<dağılım>) — these sources are exempt from every DDoS measure in this route table. Liste boşken Whitelist is empty — no source is exempt yazar ve satır söner. |
| İkinci satır | Eş güveninin durumu. Kapalıyken Trust for config-derived known peers is off yazar ve satır söner; açıkken kaç kaynağın muaf olduğunu söyler. |
| Girdi listesi | Satırların altında, her girdi kendi tip etiketiyle birlikte listelenir. Sistem varsayılanı olan girdi soluk görüntülenir; girdiye not eklenmişse not, üzerine gelindiğinde ipucu olarak görüntülenir. |
| Kalem ikonu | Kutunun sağ üstündedir ve düzenleyiciyi açar. |
Kalem neden satırlarda değil?
İki satır tek bir kararın iki yüzüdür: hangi kaynaklar muaf tutulacak. İkisi de aynı düzenleyiciye açıldığı için satırların kendi kalem ikonları yoktur; düzenleme kutunun başlığından yapılır.
Bu, kartın diğer iki kutusundan farklıdır: Blacklist ve Quarantine kutularında kalem satırın kendisindedir.
Göz ikonu eş güveninden bağımsızdır
İkinci satırda, güven kapsamına giren en az bir kaynak türetilmişse bir göz ikonu görüntülenir. İkon, güven anahtarı kapalıyken de çıkar: türetilen kaynakların listesini göstermek için oradadır, muafiyetin açık olduğunu belirtmez.
İkona tıklandığında açılan pencerede her kaynağın adresi ve türü listelenir: cihazın kendi adresi ya da tanımlı bir Kurum Servisi sunucusu. Yalnız güven kapsamındaki kaynaklar listelenir; kapsam dışında kalan genel adresli sunucular burada görünmez.
DDoS Whitelist Ekranı
- L4 DDoS Management sekmesi açılır.
- Whitelist & Known Peers kutusunun sağ üstündeki kalem ikonuna tıklanır; muafiyetin bütün yüzeylerini tek pencerede toplayan DDoS Whitelist düzenleyicisi açılır.
- Aşağıdaki alanlar düzenlenir ve
OKbutonuyla onaylanır.
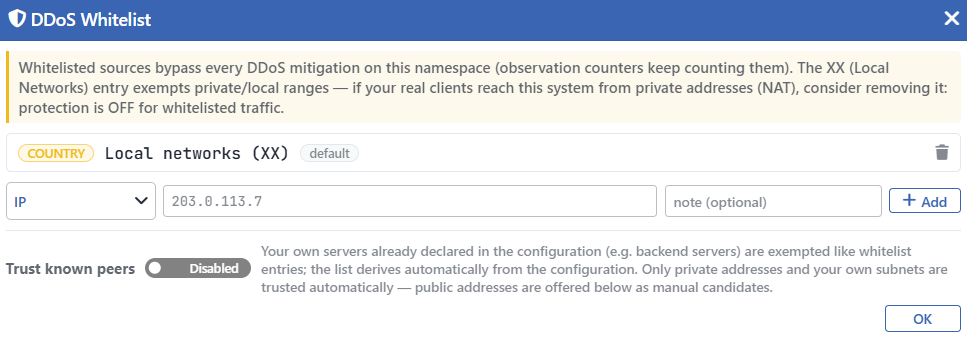 DDoS Whitelist Ekranı
Pencerenin en üstünde bir uyarı bandı bulunur. Band üç şey söyler: muaf kaynakların bütün L4 DDoS önlemlerini atladığını, ölçüm sayaçlarının bu kaynakları saymayı sürdürdüğünü ve yerel ağ girdisinin özel adres aralıklarını muaf tuttuğunu. Sonuncusu bir uyarıdır: gerçek istemciler sisteme özel adreslerden ulaşıyorsa (adres dönüştürme arkasından), o girdinin kaldırılması gerekir; aksi hâlde bütün istemci trafiği korumasız kalır.
Bandın sayaç cümlesi güncel değildir
Band, muaf kaynakların ölçüm sayaçlarında sayılmayı sürdürdüğünü söyler. Bu bilgi eskimiştir: muafiyet artık ölçümü de kapsar ve muaf kaynaklar kural telemetrisine yazılmaz. Tek istisna Blacklist kuralının sayacıdır, o gerçekten muaf kaynakları da sayar.
INFO
Girdi Listesi
Tanımlı muafiyetleri satır satır gösterir. Her satırda beş öğe bulunur:
| Öğe | İçeriği |
|---|---|
| Tip etiketi | Girdinin tipi: IP, NETWORK ya da COUNTRY. |
| Değer | Adres, ağ bloğu ya da ülke adı. Ülkelerde ad ve iki harfli kod birlikte yazılır. |
| Not | Girdiye not eklenmişse değerin yanında küçük punto ile görüntülenir. |
| Kaynak rozeti | Girdi elle eklenmediyse nereden geldiğini söyler: default (sistem varsayılanı) ya da advisor (öğrenme motoru). Elle eklenen girdilerde rozet bulunmaz. |
| Çöp kutusu ikonu | Girdiyi listeden çıkarır. |
INFO
Girdi Ekleme
Listenin altındaki satır yeni girdi ekler. Soldan sağa dört alan bulunur:
| Alan | İşlevi |
|---|---|
| Tip seçicisi | IP, Network ya da Country. |
| Değer | Tip Country ise ülke seçicisi, diğer tiplerde metin kutusu. Metin kutusunun ipucu tipe göre değişir. |
note (optional) | Girdiye isteğe bağlı bir açıklama ekler. 200 karaktere kesilir. |
+ Add | Girdiyi listeye ekler. Değer ve not alanlarında Enter ile de eklenebilir. |
Değer eklenirken doğrulanır. Geçersiz bir adres, listede zaten bulunan bir değer ya da beşinci ülkenin üstüne eklenen bir ülke hata mesajıyla reddedilir. Boş bir değerle ekleme yapılmaya çalışıldığında hiçbir şey olmaz.
Kabul edilen değerler düzeltilerek saklanır: ülke kodu büyük harfe çevrilir, ağ bloğu ise kendi ağ adresine indirgenir. Bu nedenle 10.20.1.5/16 olarak girilen bir blok listede 10.20.0.0/16 biçiminde görüntülenir.
Ülke seçicisinde daha önce eklenmiş ülkeler listeden düşer.
INFO
Trust Known Peers Varsayılan: Kapalı
Yapılandırmadan türetilen kendi kaynaklarını toplu olarak muaf tutar. Varsayılan olarak kapalıdır.
Türetme iki kaynaktan yapılır: cihazın kendi adresleri ve tanımlı Kurum Servisi sunucuları. Türetilen her kaynak muaf olmaz, ancak sınav yalnız Kurum Servisi sunucularına uygulanır: bunlardan yalnızca özel adres aralıklarında ya da route tablosunun kendi alt ağlarında olanlar kapsanır. Cihazın kendi adresleri bu sınavdan muaftır ve her hâlde güvenilir sayılır.
Genel adres taşıyan sunucular listede görünür ama kendiliğinden muaf tutulmaz: internetteki herhangi bir adres de aynı değeri taşıyabileceğinden, bunların muaf tutulması bilinçli bir karar sayılır ve elle eklenmeleri beklenir.
Anahtar yalnız buradan açılmaz: türetilmiş ama henüz muaf olmayan sunucular varsa Learning şeridinde tek tıkla güveni açan bir işlem de görüntülenir ve onay ister.
INFO
Yardımcı Listeler
Anahtarın altında üç liste bulunur: biri salt önizleme, ikisi tek tıkla ekleme kısayolu.
- Known Peers: güven kapsamına giren türetilmiş kaynaklar. Liste anahtarın durumundan bağımsız görüntülenir; anahtar kapalıyken yalnızca soluklaşır. Yani "o anda muaf olan" değil, "anahtar açılırsa muaf olacak" kümedir. Satırları tıklanabilir değildir.
- Public addresses in the configuration — not trusted automatically: genel adresli sunucular. Bir satıra tıklandığında ekleme satırı o adresle doldurulur.
- Your defined networks — click to add as a whitelist entry: route tablosunda tanımlı ağlar. Bunlara hiçbir zaman kendiliğinden güvenilmez: bir ağ bloğu komşularını da kapsar. Tıklandığında ekleme satırı o ağla doldurulur.
Tıklama yalnız değeri değil, tipi de ayarlar; kaynağın bir etiketi varsa ve not alanı boşsa etiketi not alanına yazar; kalan tek iş + Add butonuna basmaktır.
INFO
OK
Değişiklikleri kaydeder. Pencere içindeki ekleme ve silme işlemleri yerel kalır; hiçbir değişiklik bu buton kullanılmadan yürürlüğe girmez.
Muafiyetin Etki Alanı
Muafiyet, listedeki girdiler ile (güven açıksa) türetilen kaynakların birleşiminden oluşur ve route tablosundaki L4 DDoS zincirinin çok başında, yalnızca kara liste kurallarının ardında uygulanır. Bu nedenle kapsamı geniştir:
| Ne kapsanır | Sonuç |
|---|---|
| Hız ve eşzamanlılık sınırları | Muaf kaynak eşiklere hiç sayılmaz. |
| İmza denetimleri | Muaf kaynağın paketi imza eşleşmesi yapsa da düşürülmez. |
| Karantina | Muaf kaynak karantinaya alınmaz; karantinadaki bir kaynak muaf yapıldığında süresini beklemeden serbest kalır. |
| Ölçüm sayaçları | Muaf kaynak panolardaki kural telemetrisine yazılmaz. |
Kara liste kuralı muafiyetin yalnız bir bölümünü tanır
Blacklist kuralı, muafiyet listesinin tamamını değil yalnızca adres ve ağ girdilerini ile türetilen kendi sunucularını tanır. Muafiyet listesine eklenen bir ülke, o ülkedeki kara listeye girmiş bir kaynağı kurtarmaz.
Ayrıca bu kuralın ölçüm sayacı muafiyet denetiminin öncesinde çalışır: muaf bir adres kara listede de yer alıyorsa trafiği geçirilir ama sayaca yazılır.
Yerel Ağ Varsayılanı
Bir route tablosunun muafiyet listesi ilk kez oluşturulurken içine tek bir girdi konur: ekranda Local networks (XX) biçiminde görüntülenen ülke girdisi. Bu gerçek bir ülke değil, coğrafi veritabanının özel ve yerel adres aralıklarını temsil eden özel değeridir.
Amacı, ilk kurulumda iç ağdan gelen yönetim ve servis trafiğinin korumaya takılmamasıdır.
Bu girdi silinebilir ve geri gelmez
Girdinin çöp kutusu ikonu diğer girdilerle aynıdır; silinmesini engelleyen bir koruma yoktur. Silindikten sonra da kendiliğinden geri eklenmez: yalnızca elle eklenerek ya da bütün L4 DDoS ayarları varsayılana döndürülerek geri gelir.
Silmenin iki yönlü sonucu vardır. Adres dönüştürme arkasındaki gerçek istemcilerin korunması için gerekli olabilir; buna karşılık özel adres alanlarından gelen kaynakları denetleyen kural bu andan itibaren o kaynakları görmeye başlar. O kuralın varsayılanı izleme olduğundan hemen bir düşürme olmaz; kural yaptırım moduna alınmışsa düşürme de başlar.
Yerel ağ girdisi "liste dolu" saymaz
Öğrenme motoru, bir kuralı izlemeden yaptırıma terfi ettirmeden önce muafiyet listesinin doldurulmuş olup olmadığına bakar. Bu denetimde sistem varsayılanı dışındaki her girdi ve (güven anahtarı açıkken) türetilen kendi sunucuları sayılır; yerel ağ varsayılanı tek başına yeterli görülmez.
Denetimin sonucu kurala göre değişir. Sıradan kurallarda boş liste bir uyarıdır: öneriye iliştirilir ama terfiyi engellemez. Cihazın kendi yönetim portlarını koruyan kurallarda ise kesin bir engeldir: kendi adresi muaf değilken bu kuralların yaptırıma geçirilmesi yöneticinin cihaza erişimini kesebileceğinden, öneri görünür ama uygulanamaz.
Kapsam ve Sınırlar
INFO
- Muafiyet route tablosu başınadır. Bir tabloda tanımlanan girdiler diğer tablolara geçmez.
- Ülke girdisi en fazla beş tanedir. Adres ve ağ girdilerinde sayı sınırı yoktur.
- Kartta ilk sekiz girdi görünür, fazlası katlanır ve tıklanarak açılır.
- Kara liste kuralı ülke muafiyetini tanımaz ve ölçüm sayacı muaf kaynakları da sayar.
- Yerel ağ varsayılanı silinebilir ve kendiliğinden geri gelmez.
- Türetilen kaynakların hepsi muaf değildir. Genel adresli sunucular listede görünür ama güven anahtarı onları kapsamaz.
- Göz ikonu muafiyeti göstermez, yalnızca türetilen kaynakları listeler.
- Bütün L4 DDoS ayarlarının varsayılana döndürülmesi bu listeyi de sıfırlar: geriye yalnız yerel ağ girdisi kalır ve eş güveni kapanır. İşlem Learning şeridinden yürütülür ve onay penceresi bu sonucu ayrıca belirtir.
- Girdi değerleri düzeltilerek saklanır. Ülke kodu büyük harfe çevrilir, ağ bloğu kendi ağ adresine indirgenir.
- Düzenleme Network alanında değiştirme yetkisi ister. Salt izleme yetkisiyle kutu görüntülenir, kalem ikonu görüntülenmez. Ağ yapılandırması eşitleme sırasında kilitliyken de kalem ikonu görüntülenmez.
