
Smarter by Design.Simpler for Business
Logs
Logs Profili Nedir?
Logs, TR7 üzerinde çalışan vService'lerin erişim (tüm trafik) loglarının hangi formatla ve nereye gönderileceğini belirleyen bir yapılandırma profilidir.
TR7 mimarisinde log yönetimi profil bazlı olarak tasarlanmıştır. Bu yapı sayesinde log formatı, hedef sunucular ve örnekleme oranları merkezi olarak tanımlanabilir ve ilgili vService'lere atanarak uygulanabilir.
Log profilleri vService seviyesinde çalışır ve hem HTTP hem de L7 TCP vService trafiği için geçerlidir. Her protokol tipi için farklı log formatları ve içerikler desteklenir.
Sağladığı faydalar
- Erişim logları standart formatlarda (Apache, CEF, JSON) veya özel formatlarda üretilebilir.
- Loglar birden fazla syslog sunucusuna paralel olarak gönderilebilir.
- Yüksek trafik ortamlarında örnekleme ile log hacmi kontrol altına alınabilir.
- WAF olayları ve güvenlik bilgileri loglara entegre edilebilir.
Logs Profilinin Önemi
Application delivery mimarilerinde log yönetimi, yalnızca kayıt tutma işlevi değil; güvenlik izleme, performans analizi, sorun giderme ve uyumluluk gereksinimleri açısından kritik bir bileşendir.
Erişim logları; her isteğin kim tarafından, ne zaman, hangi kaynağa ve hangi sonuçla yapıldığını kaydeder. Bu bilgiler güvenlik olaylarının tespiti, performans darboğazlarının analizi ve operasyonel sorunların çözümü için vazgeçilmezdir.
TR7 üzerinde log profillerinin vService bazlı tanımlanabilmesi, farklı uygulamaların farklı loglama ihtiyaçlarına göre yönetilmesine olanak tanır. Güvenlik açısından kritik servisler detaylı JSON formatında loglanırken, yüksek trafikli servisler örnekleme ile optimize edilebilir.
Görünürlük
Güvenlik izleme
Saldırı girişimleri ve güvenlik olayları tespit edilir
Analiz
Performans & tanı
Yanıt süreleri ve darboğazlar incelenir
SIEM
Entegrasyon
CEF/JSON ile merkezi log yönetimi
Uyumluluk
Denetim kaydı
Denetim ve uyumluluk gereksinimleri karşılanır
Bu nedenle Logs Profilleri, TR7 üzerinde çalışan servislerin görünürlüğünü ve yönetilebilirliğini sağlayan temel yapı taşlarından biridir.
Varsayılan Logs Profili Davranışı
TR7 üzerinde bir vService'e Logs profili atanmadığında (LOG seçeneği kapalıyken), o vService için hiç erişim logu üretilmez; harici gönderimin yanı sıra cihaz üzerindeki dahili trafik logları da devre dışıdır.
Yerleşik Stream Log profili vService üzerinde devreye alındığında herhangi bir sunucuya log gönderimi yapılmaz; yalnızca ilgili vService için cihaz üzerindeki dahili trafik logları devreye alınmış olur. Güvenlik gereksinimleri, SIEM entegrasyonu veya yüksek trafik hacmi söz konusu olduğunda, log profillerinin uygulamaya özel olarak yapılandırılması ve gönderilmesi önerilir.
Desteklenen Log Formatları
TR7, farklı kullanım senaryolarına yönelik çeşitli log formatlarını destekler. Her format, belirli protokol tipleri ve kullanım amaçları için optimize edilmiştir.
HTTP vService tipi için desteklenen formatlar:
| Format | Açıklama | WAF Desteği |
|---|---|---|
| Standard | Apache CLF uyumlu temel format | – |
| Apache Combined | Standard + Referer + User-Agent | – |
| Apache VHost | VHost + Combined format | – |
| CEF | Common Event Format (SIEM entegrasyonu) | Evet |
| TR7 JSON | Detaylı JSON format (tüm alanlar) | Evet |
| TR7 WAF | Yalnızca WAF olay bilgisi | Evet |
| Manual | Özelleştirilebilir JSON/CEF/Line format | Evet |
L7 TCP vService tipi için desteklenen formatlar:
| Format | Açıklama |
|---|---|
| Standard | TCP bağlantı bilgileri ve zamanlama metrikleri |
| CEF | Common Event Format (SIEM entegrasyonu) |
| TR7 JSON | Detaylı JSON format (tüm TCP alanları) |
Her format hakkında detaylı bilgi, örnek log satırları ve alan açıklamaları ilgili format sayfasında yer alır.
Format listesi vService tipine göre filtrelenmez
Profil formundaki Line Format listesi her profilde aynıdır; formatın davranışını profilin atandığı vService tipi belirler. Apache Combined ve Apache VHost bir L7 TCP vService'e atandığında sessizce TCP Standard satırını üretir. TR7 WAF formatı, WAF profili olmayan bir vService'te (L7 TCP dahil) hiç log üretmez; hedef sunuculara da gönderim yapılmaz.
Log Gönderim Standartları
TR7, logları farklı syslog standartlarında gönderebilir. Hedef log sunucusunun beklediği formata göre uygun standart seçilmelidir. Varsayılan olarak genellikle local kullanılır.
| Standart | Açıklama |
|---|---|
| local | Syslog header'ı olmadan, yalnızca log içeriği gönderilir |
| rfc3164 | BSD Syslog formatı, eski sistemlerle uyumlu |
| rfc5424 | Modern Syslog formatı, yapılandırılmış veri desteği |
| priority | Yalnızca priority header'ı ile gönderim |
| raw | Ham log satırı, herhangi bir header olmadan |
Önerilen Kullanım Senaryoları
Log profilleri yapılandırılırken uygulama türü, güvenlik gereksinimleri ve trafik hacmi birlikte değerlendirilmelidir.
TIP
SIEM Entegrasyonu
Güvenlik olaylarının merkezi izlenmesi gerektiğinde:
- CEF veya TR7 JSON formatı önerilir.
- WAF profili olan vService'lerde WAF alanları otomatik olarak loglara eklenir.
TIP
Performans Analizi
Yanıt süreleri ve Kurum Servisi performansının izlenmesi gerektiğinde:
- TR7 JSON formatı tüm zamanlama metriklerini içerir.
TIP
Yüksek Trafik Ortamları
Log hacminin kontrol altına alınması gerektiğinde:
- Örnekleme (Sampling) değeri yapılandırılarak log sayısı azaltılabilir.
- Örneğin örnekleme değeri 10 olarak ayarlandığında her 10 istekten biri loglanır.
- Standard format daha az veri üretir.
TIP
Uyumluluk Gereksinimleri
Denetim ve uyumluluk için detaylı kayıt gerektiğinde:
- TR7 JSON formatı tüm istek ve yanıt detaylarını içerir.
- Örnekleme kullanılmamalı, tüm istekler loglanmalıdır.
- Log saklama süresi ve bütünlüğü harici sistemlerde yönetilmelidir.
Operasyonel En İyi Uygulamalar
- Profil bazlı yönetim kullanılır. Farklı güvenlik ve loglama gereksinimlerine sahip servisler için ayrı profiller tanımlanır; kritik uygulamalarda detaylı JSON, yüksek trafikli servislerde örneklemeli standard format kullanılabilir.
- SIEM entegrasyonunda CEF ya da JSON tercih edilir. Bu formatlar yapılandırılmış veri sağlar ve otomatik ayrıştırmayı kolaylaştırır.
- WAF loglarını ayrı tutmayı değerlendirin. Güvenlik olaylarının ayrı analizi gerektiğinde, WAF profili olan vService'ler için ayrı bir log profili (TR7 WAF formatı) oluşturulabilir.
- Yüksek trafikte örnekleme kullanılır. Saniyede binlerce istek alan vService'lerde tüm isteklerin loglanması gereksiz yük oluşturur; örneklemeyle log hacmi kontrol altına alınır.
- Birden fazla log hedefi yapılandırın. Kritik sistemlerde logların birden fazla sunucuya gönderilmesi tek nokta arıza riskini azaltır.
- Log Standardı hedef sisteme göre seçilir. Modern sistemlerde
rfc5424, eski sistemlerderfc3164tercih edilir. - "Used in" bilgisi kontrol edilmeden değişiklik yapılmaz. Bir profil, canlı ortamda hangi vService'lerde kullanıldığı bilinmeden güncellenmemelidir; değişiklik tüm bağlı servisleri anında etkiler.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Nasıl Eklenir?
Yeni bir Logs profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Profiles → Logs → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- Uygulama ve servis gereksinimlerine uygun değerler yapılandırılır.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, bir veya birden fazla vService üzerinde kullanılabilir.
Profilleri Listeleme Ekranı
Load Balancer → Profiles → Logs yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Logs Profillerinin listesine ulaşılır. Yerleşik Stream Log profili bu listede yer almaz; yalnızca vService profil seçicisinde sunulur. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
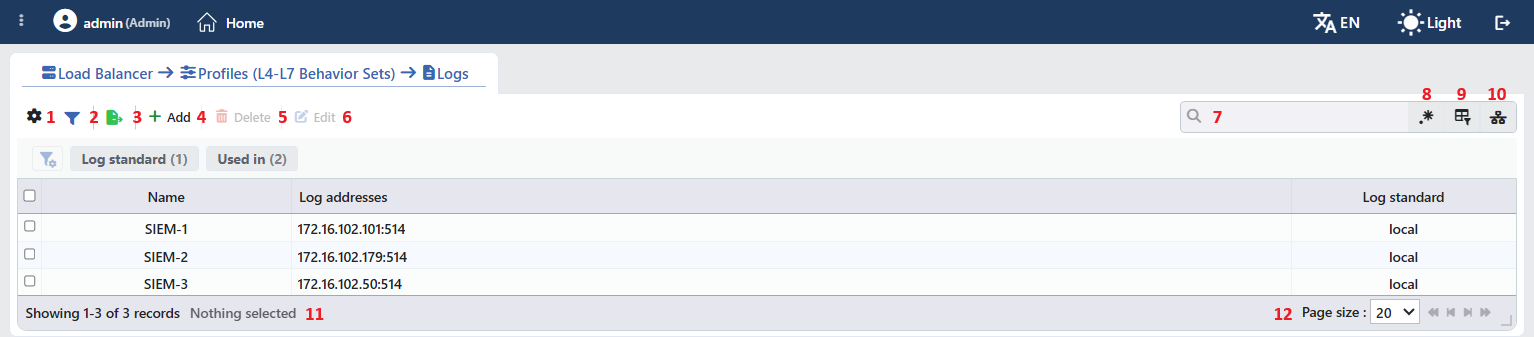 Log Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Name | Profilin adı. |
| Log Addresses | Log sunucusu adresleri IP:port biçiminde virgülle ayrılmış olarak listelenir; örnekleme tanımlıysa adresin yanında "(Sampling: N)" eki bulunur. Tam liste hücrenin üzerine gelindiğinde de görünür. |
| Log Standard | Seçilen log standardının ham değeri (local, rfc3164, rfc5424, priority, raw); tanımsızsa -. |
Seçilen satır formatı kolonlarda değil, profil önizlemesinde görüntülenir. Varsayılan olarak gizlenen kolon bulunmaz; kolon seçicisinde bu üç kolon yer alır. Tablo açılışta sıralanmamıştır; bir kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; üç kolon da varsayılan olarak açıktır. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır; buton etkin filtre sayısını rozetle gösterir. Şeritte iki kart bulunur: Log Standard ve Used in. Kart başlığında filtre adı ile değer sayısı yer alır; karta tıklandığında değerler satır sayılarıyla altında listelenir. Used in kartı profilin kullanıldığı vService adlarını listeler; hiçbir vService'te kullanılmayan profiller için Unused Entries seçeneği bulunur. Seçimler kart şeridinin altında, tablonun hemen üstünde kapatılabilir etiketler olarak görüntülenir.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez. Silinen profili kullanan vService'lerde loglama tamamen durur: harici gönderimle birlikte cihaz üzerindeki dahili trafik logu da kapanır ve yerleşik profile geri dönülmez. Silmeden önce önizleme panelindeki Used in sekmesi kontrol edilmelidir.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Sütun bazlı arama ya da kullanım filtresi etkinken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lere bağlı olduğunu filtrelemek için kullanılır; seçilen vService'te kullanılan profiller listelenir, hiçbir vService'te kullanılmayanlar için Unused Entries seçeneği bulunur. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected). Filtre şeridinde seçim yapılmışsa aynı satıra uygulanan filtre sayısı ile gösterilen/toplam satır bilgisi eklenir.
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Varsayılan 20; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta profil simgesi, profilin adı ve Log profile alt başlığı, sağ üstte ise tek bir işlem bulunur.
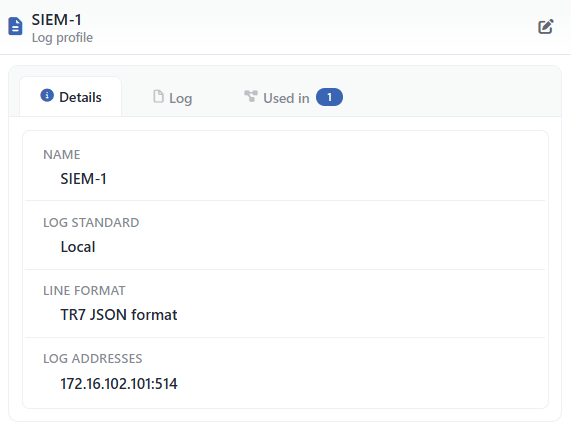 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; sonuncusu yalnızca profili kullanan bir vService varsa görüntülenir:
Details
Profilin ayarlarını satır satır listeler (aşağıdaki tablo).
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profilin kullanıldığı vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir; profili kullanan bir vService yoksa sekme hiç görüntülenmez.
Details sekmesindeki satırlar sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Name | Profilin adı. | Her zaman |
| Log Standard | Local, RFC 3164, RFC 5424, Priority ya da Raw. | Her zaman |
| Line Format | Seçilen satır formatının adı (ör. TR7 JSON Format). | Satır formatı standart dışındaysa |
| Manual Log Line Format | Elle tanımlanan satır formatı; smart değişkenler etiketleriyle gösterilir. | Satır formatı Manual ise |
| Manual Log Entries | Her giriş ayrı satırda anahtar: değer biçiminde. | Satır formatı elle CEF ya da elle JSON ise ve en az bir giriş varsa |
| Log Addresses | Log sunucusu adresleri IP:port biçiminde. | Her zaman |
"Used in" sekmesi mutlaka kontrol edilmelidir
Used in sekmesi, profilin hangi vService'lerde aktif olduğunu gösterir. Canlı ortamda profil ayarlarında yapılacak güncellemeler tüm bağlı servisleri anında etkileyeceğinden, değişiklik öncesi olası servis etkilerinin değerlendirilmesi kritik öneme sahiptir.
Profil Ekleme Formu
Load Balancer → Profiles → Logs → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Logs profili eklenir.
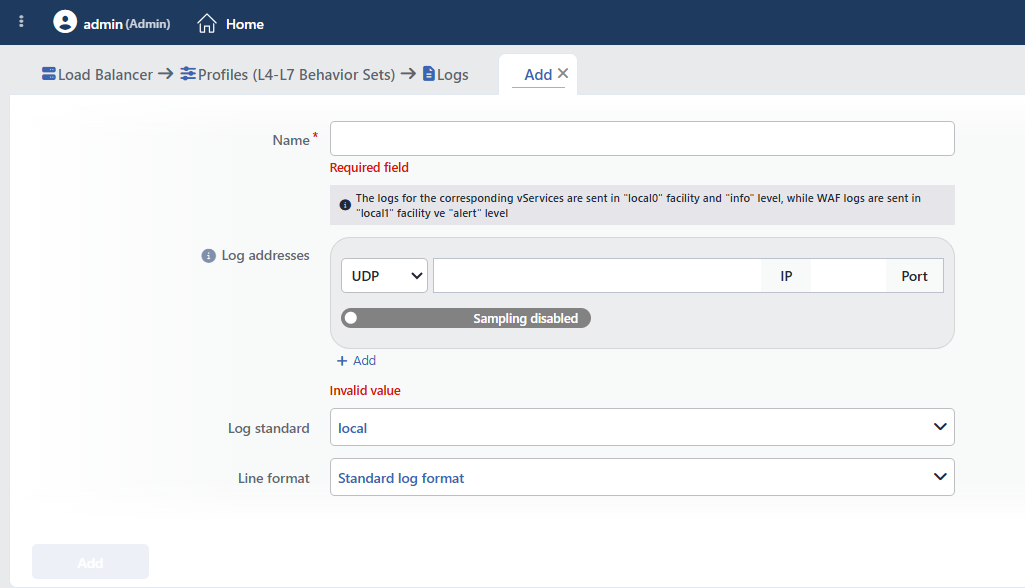 Log Profili Ekleme Formu
INFO
Name Zorunlu
Oluşturulacak profile benzersiz bir isim girilir. Kullanılmakta olan bir isim girildiğinde form Name is used uyarısı verir ve kayıt tamamlanmaz.
INFO
Log Addresses
Logların gönderileceği harici log (syslog) veya SIEM sunucularının bağlantı bilgileri tanımlanır. En az bir adres zorunludur; alan etiketinin yanındaki (+) butonuna tıklanarak birden fazla sunucu tek bir profil içinde tanımlanabilir. Her adres satırında şu kontroller bulunur:
- Protocol: log iletimi için kullanılacak protokol seçilir: UDP (varsayılan) veya TCP. Motorun TCP log iletimini desteklemediği sürümlerde TCP seçilse bile gönderim UDP'ye düşürülür ve bu durum bildirimle raporlanır.
- IP: logların gönderileceği harici log/SIEM sunucusunun IP adresi girilir; alan adı da kabul edilir.
- Port: hedef log sunucusunun dinlediği port bilgisi girilir Varsayılan: 514.
- Sampling: varsayılan olarak kapalıdır. Açılıp bir değer girildiğinde o adrese giden loglar seyreltilir: her 10 logdan yalnızca bir tanesi (girilen sıradaki) gönderilir.
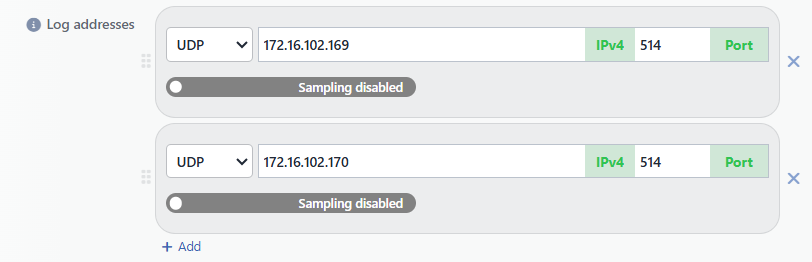 Birden Fazla Log Adresi Ekleme
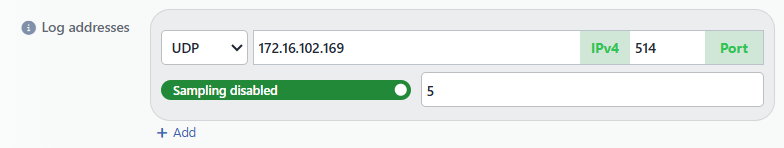 Sampling Ayarı
WARNING
Sampling alanına 10'dan büyük değer girilmemelidir; form kabul etse de 10 üzeri değerler geçerli bir örnekleme üretmez.
Anahtarın etiketi değişmez
Sampling anahtarı açıldığında etiket Sampling disabled olarak kalır; anahtarın açık olduğu, göstergenin konumundan ve yanında beliren değer alanından anlaşılır.
INFO
Log Standard Varsayılan: local
TR7, logları farklı syslog standartlarında gönderebilir. Hedef log sunucusunun beklediği formata göre uygun standart seçilmelidir. Seçenekler listede bu yazımla görüntülenir:
| Standart | Açıklama |
|---|---|
| local | Syslog header'ı olmadan, yalnızca log içeriği gönderilir |
| rfc3164 | BSD Syslog formatı, eski sistemlerle uyumlu |
| rfc5424 | Modern Syslog formatı, yapılandırılmış veri desteği |
| priority | Yalnızca priority header'ı ile gönderim |
| raw | Ham log satırı, herhangi bir header olmadan |
INFO
Line Format Varsayılan: Standard log format
Log sunucusuna gönderilecek logların satır formatı seçilir. Listedeki seçenekler sırasıyla: Standard Log Format, Apache Combined Log Format ( Standard + Referrer + User Agent ), Apache VHost Log Format ( Vhost + Standard + Referrer + User Agent ), CEF Format, TR7 JSON Format, TR7 WAF Log, Manual JSON Format, Manual CEF Format, Manual Log Line Format.
Manual Log Line Format seçildiğinde forma Manual Log Line Format düzenleyicisi, Manual JSON Format veya Manual CEF Format seçildiğinde Manual Log Entries tablosu eklenir.
Formatların içerikleri, WAF desteği ve ayrıntıları için yukarıdaki Desteklenen Log Formatları bölümünde yer alır.
vService'e Nasıl Eklenir?
Logs profili, bir vService'e aşağıdaki adımlar takip edilerek atanır.
1
Adım 1 vServices ekranına git
TR7 web arayüzünden Load Balancer → Load Balancer vService List yolu izlenir.
2
Adım 2 vService'in düzenleme ekranını aç
Profilin ekleneceği vService'e sağ tıklayıp Edit seçilir; veya vService'in üzerine tıklanıp sağda açılan pencereden Edit ikonuna tıklanır.
3
Adım 3 LOG özelliğini etkinleştir
vService'in düzenleme ekranının sağındaki Details panelinde LOG seçeneği işaretlenerek özellik devreye alınır. İşaretlendiğinde kayıtlı ilk Logs profili, hiç profil tanımlı değilse yerleşik Stream Log seçilir. Stream Log herhangi bir sunucuya gönderim yapmaz; yalnızca ilgili vService için cihaz üzerindeki dahili trafik loglarını etkinleştirir.
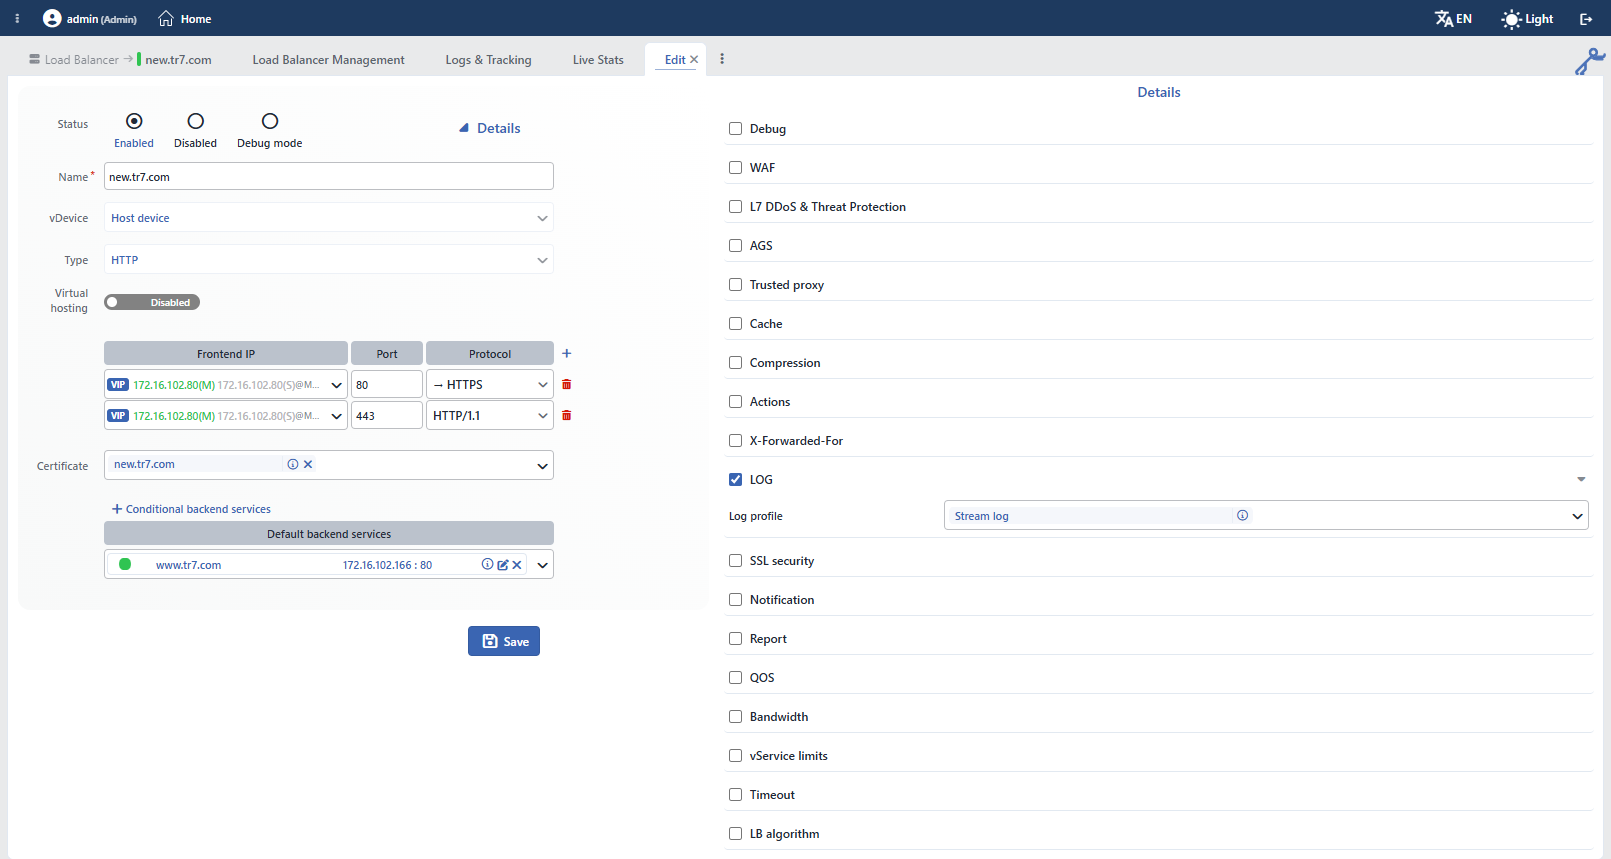 vService Düzenleme Ekranında LOG Seçimi
4
Adım 4 Profil seç veya yenisini ekle
Farklı bir profil kullanmak için satırın yanındaki ok işaretine tıklanır ve genişleyen bölümdeki Log profile listesinden seçim yapılır; listenin ilk sırasında Stream Log yer alır.
İstenirse Add butonuna tıklanarak vService düzenleme ekranı üzerinden yeni bir profil de eklenebilir.
5
Adım 5 Kaydet
Save butonuna tıklanarak değişiklikler kaydedilir; yapılandırma vService'e uygulanırken "vService düzenleniyor" bildirimi görüntülenir.
