
Smarter by Design.Simpler for Business
Network Type Group Control
Network Type Group Control Nedir?
Network Type Group Control, trafiği geldiği ağın tipine göre değerlendiren bloktur. Country Control ile aynı kural yapısını kullanır; tek farkı kapsamın ülke değil ağ tipi grubu olmasıdır.
Ağ tipi grubu, adresin hangi tür ağdan geldiğini söyler: bulut ve barındırma sağlayıcıları, içerik dağıtım ağları, anonimlik ağları, mobil operatör ağları ve ev kullanıcısı ağları ayrı gruplarda toplanır. Doğrulanmış tarayıcı botlarının (arama motorları ve kimliği adres aralığından doğrulanabilen benzeri istemciler) aralıkları da kendi grubunu oluşturur. Böylece "veri merkezinden gelen trafiği sınırla, ev kullanıcılarına dokunma" gibi bir ayrım tek satırla kurulabilir.
Blok iki farklı işi birden yapabilir. Bir satıra limit yazıldığında grup bazlı bir hız sınırı kurulur; limit boş bırakıldığında satır bir üyelik kuralına dönüşür ve grup eşleştiği anda aksiyon doğrudan uygulanır.
Satırlar ilk eşleşene göre işler: yukarıdan aşağıya değerlendirilir ve eşleşen ilk satır kararı verir.
Kural Listesi
Tek Eşik Değil
Blok bir liste tutar; her satır kendi kapsamını, limitini ve aksiyonunu taşır
İlk Eşleşen
Değerlendirme Modeli
Satırlar sırayla denenir, eşleşen ilk satır kararı verir
Dinamik
Grup Listesi
Gruplar cihazın ağ tipi veri tabanından okunur, sabit liste değildir
Bandwidth Limit
Ek Aksiyon
Trafik engellenmeden bant genişliği sınırlanabilir
1 Dakika
Varsayılan Pencere
Bütün kural satırları için ortaktır
Blok Yerel
Muafiyet
Muaf gruplar yalnız bu bloğu atlar; kaynak ve toplam limitler uygulanmaya devam eder
Grup listesi cihazın veri tabanından gelir
Ülke listesinin aksine ağ tipi grupları sabit bir liste değildir: gruplar, cihazın ağ tipi veri tabanından okunur ve veri tabanı güncellendikçe değişebilir.
L7 DDoS Protection'ta Network Type Group Control Kartı
L7 DDoS Protection kartının gövdesindeki blok, tek bir cümle yerine kural satırlarını listeler. Her satır kendi cümlesine çevrilir; kapsanan grupların adları cümlenin içinde tek tek yazılır. Ülke bloğundaki bayrak şeridinin ağ tipi karşılığı yoktur. Kartta ayrıca Exempt Network Groups satırı listelenir; beşten fazla muaf grup varsa kalanlar bir +N çipine katlanır. Hiç kural tanımlı değilse kart Rules: — yazar.
Kartın sağ üstündeki kalem ikonuna tıklandığında düzenleme ekranı açılır.
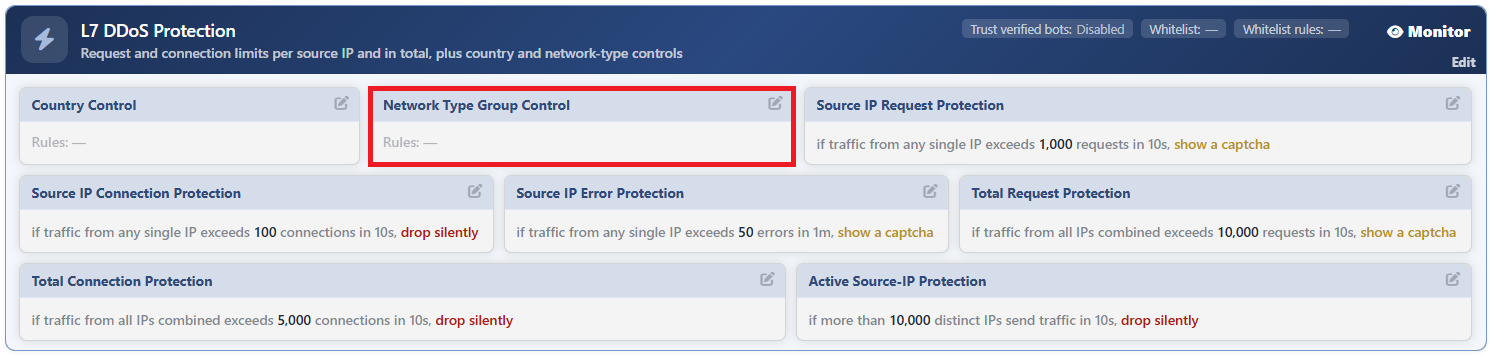 L7 DDoS Protection - Network Type Group Control Kartı
Satırların cümleye çevrilme biçimi:
| Satır | Cümle |
|---|---|
| Limitli, Each Remaining (Individually) | if traffic from any single network type exceeds <limit> <metrik> in <pencere>, <aksiyon> |
| Limitli, In Set | if traffic from network type <gruplar> exceeds <limit> <metrik> in <pencere>, <aksiyon> |
| Limitli, Not in Set | if traffic from outside network type <gruplar> exceeds <limit> <metrik> in <pencere>, <aksiyon> |
| Limitsiz (üyelik kuralı) | traffic from network type <gruplar>: <aksiyon> |
Aksiyonun parametresi varsa cümleye eklenir: engellemede ve içerik göstermede durum kodu, yönlendirmede yönlendirme kodu, bant sınırlamada Mbit değeri. Yönlendirme adresi cümleye yazılmaz; cümlenin üzerine gelindiğinde ipucu olarak görünür.
Network Type Group Control Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
- L7 DDoS Protection kartının gövdesindeki Network Type Group Control bloğunun sağ üstündeki kalem ikonuna tıklanır; Edit - Network Type Group Control başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
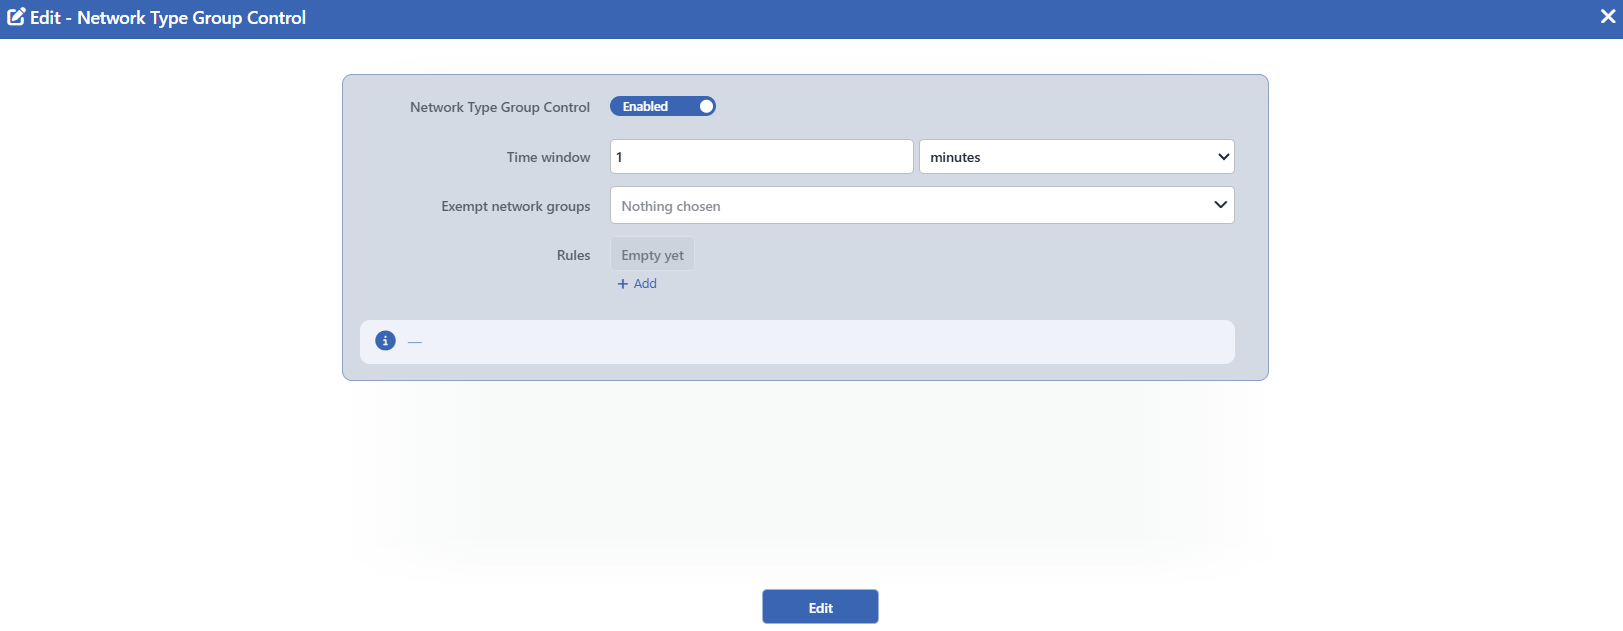 Network Type Group Control Edit Ekranı
INFO
Network Type Group Control Varsayılan: Açık
Bloğun açık olup olmadığını belirler; varsayılan olarak açıktır: yapılandırma kaydedildiğinde anahtar açık olarak yazılır. Kural listesi boşken blok açık olsa da hiçbir şey yapmaz: boş liste meşru bir durumdur ve bloğu öğrenme motoruna bırakmanın yoludur.
Kapatıldığında blok kartı ekrandan kalkmaz: soluklaşır ve üzerinde Disabled rozeti görünür.
INFO
Time Window Varsayılan: 1 minute
Kural satırlarındaki sayaçların hangi süre boyunca biriktirileceği tanımlanır; bütün satırlar için ortaktır. Değer bir sayı ve birim çiftiyle girilir; birim olarak seconds, minutes veya hours seçilebilir. Varsayılan değeri 1 minute'tır; en az 1 saniye, en fazla 1 saat tanımlanabilir.
INFO
Exempt Network Groups Varsayılan: Boş
Bu bloğun kurallarından muaf tutulacak ağ tipi grupları işaretlenir; varsayılan olarak boştur. Muaf grupların trafiği kural satırlarına hiç girmez ve satırların sayaçlarını da beslemez.
Muafiyet yalnızca bu bloğa işler: listelenen gruplar kaynak bazlı limitlere, toplam limitlere ve sert tavanlara tabi olmayı sürdürür. Korumanın tamamından muaf tutmak için kartın kendi whitelist ayarı kullanılır; ayrıntı: Edit.
INFO
Rules
Ağ tipi grubu kurallarının listesidir. + Add butonuyla yeni satır eklenir, satırın sağ üstündeki çarpı ikonuyla silinir. Liste boş bırakılabilir; boşken listenin yerinde Empty yet yazısı görünür. Kart tarafında ise Rules: — yazar.
Satırlar sırayla değerlendirilir ve eşleşen ilk satır kararı verir. Bu nedenle dar kapsamlı satırlar geniş kapsamlı satırların üstünde tutulmalıdır.
Satır alanları aşağıda ayrı ayrı açıklanmıştır.
Kural Satırının Alanları
Rules alanındaki + Add butonuna tıklandığında listeye yeni bir kural satırı eklenir ve satırın alanları aşağıdaki gibi açılır. Buton her tıklanışta bir satır daha ekler; listeye istenildiği kadar kural yazılabilir. Satırlar listedeki sıralarına göre değerlendirilir; ikinci satır eklendiğinde satırların solunda bir tutamak ikonu belirir ve satırlar sürüklenerek yeniden sıralanabilir. Sıralama bir görünüm tercihi değil, kararın kendisidir. Bir satır, sağ üstündeki çarpı ikonuyla listeden kaldırılır.
Yeni satır hazır değerlerle açılır: eşleşme Each Remaining (Individually), metrik Request, limit 2000 ve aksiyon Block. L7 TCP vService'lerde metrik alanı bulunmaz ve yeni satır Silent Drop aksiyonuyla açılır.
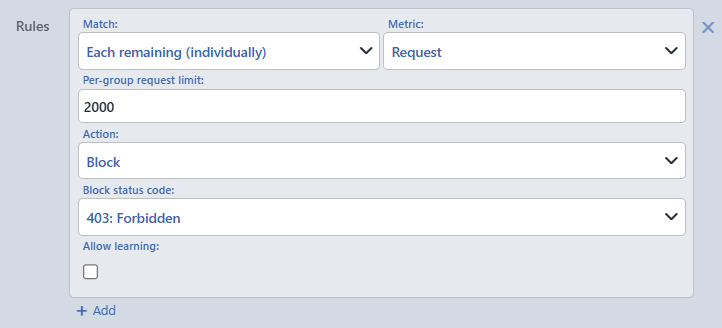 Network Type Group Control Kural Satırı
INFO
Match Varsayılan: Each Remaining (Individually)
Satırın hangi ağ tipi gruplarını kapsadığını belirler; varsayılan değeri Each Remaining (Individually)'dir.
| Seçenek | Anlamı |
|---|---|
| Each Remaining (Individually) | Belirli bir grup listesi yoktur: geriye kalan her grup kendi sayacıyla ayrı ayrı değerlendirilir. Kendisinden önceki limitli set satırlarının sahiplendiği gruplar bu satırın sayacına hiç girmez. Limitsiz set satırları için ayrıca bir hariç tutma yazılmaz; onlar zaten sıra önceliğiyle kararı verdiği için alttaki satıra ulaşılmaz. |
| In Set | Yalnızca seçilen gruplar kapsanır ve hepsi tek bir ortak sayacı paylaşır. |
| Not in Set | Seçilen grupların dışında kalan trafik kapsanır; bu da tek ortak sayaçla sayılır. |
Ayrım limitin anlamını değiştirir: Each Remaining satırında limit grup başına, In Set ve Not in Set satırlarında listenin tamamı için geçerlidir.
Network Type Groups
Match alanında In Set ya da Not in Set seçildiğinde görüntülenir. Satırın kapsadığı ağ tipi grupları seçilir; Each Remaining satırında grup seçimi yapılmaz.
INFO
Metric Varsayılan: Request
Satırın neyi sayacağı seçilir: Request ya da Connection; varsayılan değeri Request'tir. Alan yalnızca HTTP vService'lerde görünür; L7 TCP vService'lerde metrik zorunlu olarak bağlantıdır.
INFO
Limit
Satırın eşiği tanımlanır. Alana en az 1 olmak üzere yalnızca tam sayı girilebilir; boş bırakılabilir.
Alanın etiketi satırın durumuna göre değişir ve limitin kime ait olduğunu söyler:
| Durum | Etiket |
|---|---|
| Boş | Limit (empty = direct action on every match) |
| Each Remaining | Per-group <metrik> limit |
| In Set / Not in Set | Set-total <metrik> limit (one shared counter) |
Limit boş bırakıldığında satır bir üyelik kuralına dönüşür: sayaç tutulmaz, aksiyon eşleşen her isteğe doğrudan uygulanır.
INFO
Action
Satır tetiklendiğinde uygulanacak yaptırım seçilir; varsayılan değeri HTTP vService'lerde Block, L7 TCP vService'lerde Silent Drop'tur.
| Seçenek | Ne yapar |
|---|---|
| Silent Drop | İstek cevapsız bırakılır. |
| Block | Tanımlı durum koduyla engellenir. |
| Redirect | Tanımlı adrese yönlendirilir. |
| Show Content | Seçilen içerik profilinden bir sayfa ve durum kodu döndürülür. |
| Show Captcha | Kaynak, paylaşılan meydan okumaya yönlendirilir. |
| Bandwidth Limit | Trafik engellenmez, bant genişliği sınırlanır. |
Geo bloklarının kümesinde Tarpit ve Quarantine bulunmaz: bir set limiti tek bir kaynağı değil bir topluluğu kapsar. L7 TCP vService'lerde küme Silent Drop ve Bandwidth Limit ile sınırlıdır.
Seçilen aksiyona göre satırda ek alanlar belirir: Block için Block status code (varsayılan 403), Redirect için Redirect location (varsayılan /robots.txt) ve Redirect code (varsayılan 302), Show Content için Content page ve Status code (varsayılan 403), Bandwidth Limit için Bandwidth limit (Mbit/s) (varsayılan 10).
INFO
Allow Learning Varsayılan: Kapalı
Satırın sahipliğini belirler; varsayılan olarak kapalıdır.
- Kapalıyken satır operatöre aittir: öğrenme motoru satırın yapısına dokunmaz, kapsamını ve aksiyonunu değiştirmez.
- Açıkken motor satırı yapısal olarak dönüştürebilir: kapsamını değiştirebilir, başka bir satırla birleştirebilir ya da kaldırabilir. Motorun kendi kurduğu satırlar bu anahtar açık olarak doğar.
Anahtar kapalıyken de motor satırın sayısı için öneri üretmeyi sürdürür ve öneri kartta görünmeye devam eder; operatör dilerse elle uygular. Otomatik modda ise kapalı satır sayısıyla birlikte dondurulur: motor onu kendiliğinden değiştirmez.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır.
Formun altındaki cümleler canlıdır
Alanların altındaki bilgi kutusu, kartta görünecek cümleleri yazarken kurar: her kural satırı için bir cümle üretilir ve alanlar değiştikçe anında güncellenir. Hiç kural yokken kutuda — yazar.
Kapsam ve Sınırlar
INFO
- Her iki vService tipinde de bulunur. L7 TCP'de metrik seçicisi kalkar ve aksiyon kümesi Silent Drop ile Bandwidth Limit'e iner.
- Grup listesi sabit değildir. Ağ tipi grupları cihazın veri tabanından okunur; veri tabanı güncellendiğinde liste değişebilir.
- Blok varsayılan olarak açıktır. Kural listesi boşken açık olması bir sorun değildir: boş liste bloğu öğrenme motoruna bırakır.
- Satırlar ilk eşleşene göre işler. Sıralama bir tercih değil, kararın kendisidir.
- Bant sınırlama zinciri kesmez. Bant sınırlayan bir satır isteği sonlandırmaz ve ilk eşleşen zincirine hiç girmez: ne aynı listedeki alttaki satırları ne de alttaki blokları durdurur.
- Muafiyet yalnızca bu bloğa işler. Muaf gruplar kaynak ve toplam limitlere, sert tavanlara tabi olmayı sürdürür.
- Yalnızca Active modda yaptırım uygulanır. Monitor modunda sayaçlar işler ve olay üretilir, ancak hiçbir istek durdurulmaz.
- Kalem ikonu yetkiye bağlıdır. Blok kartı salt-izleme yetkisiyle görüntülenir; düzenleme penceresini açan kalem ikonu yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir. Üst katmandaki L7 DDoS Protection koruması Off iken de kalem ikonu görünmez.
- Üyesiz bir set satırı çalışmaz. In Set ya da Not in Set seçilmiş ama hiçbir grup işaretlenmemiş bir satır yapılandırmaya yazılır ve kartta cümlesi görünür, ancak trafiğe hiç uygulanmaz. Set satırlarında gruplar alanının doldurulması gerekir.
- Yapısal öneri uygulandığında blok anahtarı da açılır. Öğrenme motorunun önerdiği kural satırları uygulandığında blok kapalıysa açılır ve motorun güvenilir saydığı üyeler muafiyet listesine eklenir.
- Metrik seçimi sayımın birimini değiştirir. Request her isteği ayrı sayar; Connection bağlantı başına sayar ve HTTP'de sayaç bağlantının yalnızca ilk isteğinde artar. Kalıcı bağlantı kullanan istemcilerde iki metrik çok farklı sonuç verir.
