
Smarter by Design.Simpler for Business
WAF Mode
WAF Mode Nedir?
WAF Mode, WAF'ın bir vService üzerindeki çalışma modunu belirler: trafik yalnızca öğrenilecek mi, saldırılar yalnızca izlenecek mi, yoksa fiilen engellenecek mi? Mod, WAF korumasının en üst düzey anahtarıdır ve WAF Management ekranının en tepesindeki renkli mod şeridinde gösterilir.
Mod, vService'in bütününe değil host grubuna atanır. Tek (varsayılan) host grubuyla çalışan bir vService'te bu, pratikte vService'in modudur; Virtual Host Groups tanımlandığında ise her alan adı grubu kendi modunda çalışabilir: örneğin api.site.com Blocking modundayken beta.site.com Learning modunda kalabilir. Mod gibi öğrenilen sayfa tipleri de gruba özeldir: her host grubu kendi WAF Rules (Page Types) listesini ve öğrenme kurulumunu ayrı tutar.
Learning Mode
"Learning mode — rules are not enforced yet"
Kurallar henüz uygulanmaz. Tüm trafik denetlenir ve öğrenme günlüğüne yazılır; site yapısı (sayfa tipleri) bu kayıtlardan öğrenilir. Hiçbir istek engellenmez.
Monitor Mode
"Attacks are only monitored, not blocked"
Kural seti tam kapasite çalışır: istekler denetlenir, puanlanır ve saldırılar raporlanır, ancak engellenmez. Bloklamaya geçmeden önce kuralların gerçek trafikte provasıdır.
Blocking Mode
"Attacks are blocked"
Tam koruma: saldırı puanı eşiği aşan istekler engellenir ve istemciye engelleme sayfası döndürülür. Tespit edilen saldırılar loglanır ve raporlanır.
WAF koruması ilk etkinleştirildiğinde vService Learning modunda başlar; önerilen ilerleyiş öğrenmeden provaya, provadan korumaya geçmektir (bkz. Önerilen Yaşam Döngüsü).
WAF Management'ta Mod Şeridi
WAF Management ekranının en üstünde, her host grubu için bir mod kartı yer alır. Kartın rengi ve ikonu grubun modunu yansıtır (Learning mavi, Monitor turuncu, Blocking kırmızı); başlığın yanında modu özetleyen cümle gösterilir. Tek host grubu varken kart doğrudan modu anlatır; birden fazla grup varken her grup kendi adıyla ve kendi renginde ayrı bir kart alır, varsayılan grup listenin sonunda Default Host Group olarak görünür.
 WAF Mode Şeridi - Default
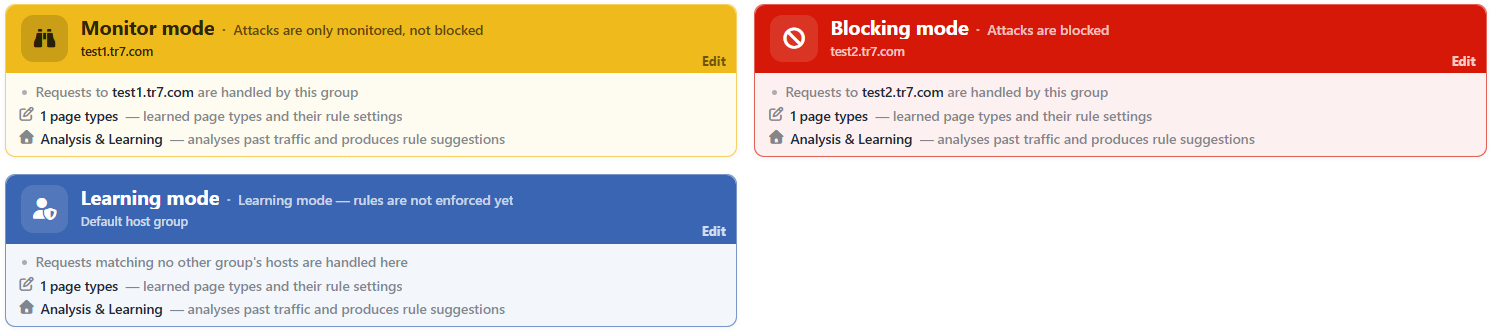 WAF Mode Şeridi - Multiple Virtual Host Groups
Mod kartının altında, o host grubunun öğrenme durumuna açılan iki satır bulunur:
| Satır | Anlamı |
|---|---|
| N Page Types: learned page types and their rule settings | Grubun öğrenilmiş sayfa tipi (kural) sayısını gösterir; satırın yanındaki kalem ikonuna tıklandığında grubun Page Types görünümü açılır. |
| Analysis & Learning: analyses past traffic and produces rule suggestions | Geçmiş trafiği analiz edip kural önerileri üreten Analysis & Learning akışını başlatır; baştaki ev ikonu mevcut analizlerin listesini açar. Tamamlanmış ama henüz uygulanmamış bir analiz varsa satırda New rozeti, uygulandıysa Applied rozeti görünür. |
Karışık modlar
Host grupları farklı modlarda çalışıyorsa tek bir birleşik şerit gösterilmez; her grup kendi kartını taşır. Ekranın altındaki Virtual Host Groups kutusu ise dağılımı özetler: "Requests are evaluated in N host groups, each with its own WAF mode — 2 Blocking, 1 Learning" gibi. Aynı özet, vService listelerindeki WAF Mode kolonunda da kullanılır.
WAF Mode Edit Ekranı
- WAF Management sekmesi açılır.
- Mod kartının sağ üstündeki Edit butonuna tıklanır; host grubu düzenleme ekranı açılır.
- WAF Mode alanından yeni mod seçilir ve
Editbutonuyla onaylanır.
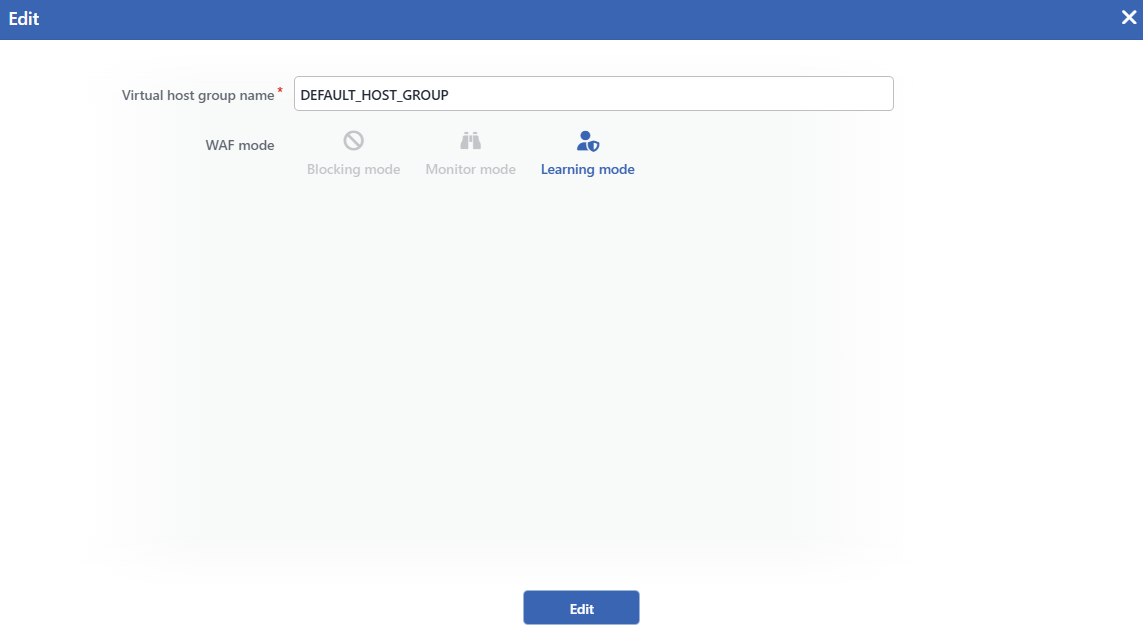 WAF Mode Düzenleme Ekranı
Yukarıdaki ekran, varsayılan host grubunun düzenleme ekranıdır; bu grupta yalnızca iki alan yer alır. Bir Virtual Host Group eklenirken ya da mevcut bir grup düzenlenirken forma Virtual Host Patterns alanı da eklenir. Gruplar Virtual Host Groups ekranından yönetilir.
INFO
Virtual Host Group Name
Host grubunun adı girilir (zorunlu alan). Varsayılan grup, adı ne olursa olsun arayüzde her zaman Default Host Group olarak gösterilir.
INFO
WAF Mode
Host grubunun çalışma modu, üç ikonlu seçimden biriyle belirlenir:
- Blocking Mode: saldırılar engellenir; tam koruma modu.
- Monitor Mode: saldırılar yalnızca izlenir ve raporlanır, engellenmez.
- Learning Mode: kurallar uygulanmaz; tüm trafik öğrenme günlüğüne yazılır.
Yeni bir host grubu eklenirken vService'in varsayılan modu önseçili gelir. Modların çalışma anı davranışları için bkz. Modların Çalışma Anı Davranışı.
INFO
Virtual Host Patterns
Bir Virtual Host Group eklenirken ya da mevcut bir grup düzenlenirken formda görüntülenir; varsayılan host grubunun düzenleme ekranında yer almaz.
Grubun karşılayacağı alan adı desenleri girilir; en az bir desen zorunludur ve * joker karakteri desteklenir (ör. *.site.com). İstekler Host başlığına göre desenlerle eşleştirilir; hiçbir desene uymayan istekler ve Host başlığı taşımayan istekler varsayılan gruba düşer.
Varsayılan grup için desen tanımlanmaz
Varsayılan host grubu, diğer gruplarla eşleşmeyen tüm istekleri karşıladığı için bir eşleşme desenine ihtiyaç duymaz. Bu nedenle düzenleme ekranında Virtual Host Patterns alanı bulunmaz.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır.
Moda geçmeden önce
Blocking moduna geçiş, o andaki kural setini gerçek trafiğe uygulamaya başlar. Sitenin yeterince öğrenildiği (Learning Coverage yüksek) ve Monitor modunda yanlış pozitif üretilmediği doğrulanmadan Blocking moduna geçilmesi önerilmez.
Modların Çalışma Anı Davranışı
Üç modun bir isteğe yaptıkları yan yana:
| Davranış | Learning | Monitor | Blocking |
|---|---|---|---|
| İmza taramaları çalışır | ✓ (koşulsuz) | ✓ | ✓ |
| Yapısal / argüman denetimleri | - | ✓ | ✓ |
| Saldırı puanı hesaplanır | - | ✓ | ✓ |
| Eşiği aşan istek engellenir | - | - | ✓ |
| Denetim zaman aşımına uğrarsa istek engellenir | ✓ | ✓ | ✓ |
| Saldırı kaydı (Event Log / SIEM) üretilir | - | ✓ | ✓ |
| Öğrenme günlüğüne yazılır | ✓ (her istek aday) | - | - |
| Dashboard serisi | Learning | Monitor / Clean | Blocked / Clean |
Learning Mode
İstekler denetlenir (imza taramaları çalışır) ancak puan biriktirilmez ve hiçbir istek engellenmez. Her istek; yol, metot, sorgu, başlıklar, gövde ve tarama sırasında eşleşen imzalarla birlikte öğrenme günlüğüne yazılır. Analysis & Learning, bu günlüğü işleyerek sitenin sayfa tiplerini ve kural önerilerini üretir. Öğrenme günlüğü akıllı örneklemeyle yazılır: her istek aday olsa da aynı istek şeklinden belirli bir sayının üzerine çıkıldığında fazlalık istekler günlüğe yazılmaz, seyreltilerek örneklenir. Örnekleme oranı Dashboard'daki Learning Log Sampling panelinden izlenir. Bu moddaki trafik, saldırı içerse bile Dashboard'da Learning serisinde sayılır.
Learning modunda imza taraması diğer iki moddan daha geniş çalışır: alan bazlı OWASP anahtarları ve tanımlı OWASP istisnaları uygulanmaz, bütün imzalar koşulsuz denenir. Bunun amacı öğrenme günlüğünün eksiksiz olmasıdır; buna karşılık günlükte, Monitor ya da Blocking modunda hiç eşleşmeyecek imzalara ait kayıtlar da yer alabilir.
Monitor Mode
WAF, Blocking modundaki ile birebir aynı denetimi yapar: imza taramaları, yapısal/argüman denetimleri ve puanlama tamdır; engelleme kararı da hesaplanır, ancak uygulanmaz. Eşiği aşan istekler geçirilir, bunun yerine tam saldırı ayrıntısıyla bir saldırı kaydı üretilir (Event Logs, SIEM ve imza sayaçları beslenir) ve istek Dashboard'da Monitor serisine düşer. Bu, kural setinin canlı trafikte risksiz provasıdır.
Monitor modunda üretilen kayıtların tamamı Blocking modunda engellenecek istekler değildir. İki ayrı kayıt türü aynı seride toplanır: engelleme eşiğini gerçekten aşan istekler ve yalnızca OWASP Rules ekranında Monitor durumuna alınmış bir imzanın eşleştiği, puanı eşiğin altında kalan istekler. İkinciler Blocking modunda da engellenmez. Event Logs ekranında bu ayrım açıkça yazılır: birinciler Not blocked — Monitor mode, ikinciler Not blocked — Below the blocking threshold olarak görüntülenir.
Blocking Mode
Tam koruma modudur. Saldırı puanı, OWASP Protection Level ile belirlenen engelleme eşiğine ulaşan istekler engellenir; istemciye Blocking Page ayarlarındaki içerik ve durum kodu (varsayılan 418) döndürülür. Engellenen istekler Dashboard'da Blocked serisinde izlenir.
Güvenli taraf: denetim tamamlanamazsa mod dinlenmez
Bir isteğin WAF denetimi (ör. aşırı büyük ya da karmaşık bir istekte) zaman aşımına uğrar ve tamamlanamazsa, istek güvenli tarafta kalınarak engellenir (fail-closed).
Bu engelleme moddan bağımsızdır. Karar, taramanın sonuç üretip üretmediğine bakılarak verilir; host grubunun Learning ya da Monitor modunda olması bu isteği kurtarmaz. Yani yalnızca prova amacıyla Monitor moduna alınmış bir host grubunda da, öğrenme aşamasındaki bir grupta da gerçek istemciye engelleme yanıtı dönebilir.
Bu istekler ayrı bir timeouted sınıfında sayılır ve Dashboard panellerine girmez. Event Logs kaydı da üretilmez: tarama yarıda kesildiği için WAF kaydını yazan aşamaya hiç ulaşılmaz. İstek yalnızca Debug Logs satırında ve SIEM'e gönderilen veride görünür.
Modun kapsamı dışında kalanlar
Whitelist & Blacklist ekranının beyaz liste tarafındaki istekler (statik içerik ve beyaz liste koşulu) WAF denetimine hiç girmediğinden mod onları etkilemez. Kara liste ise denetimi atlatmaz: kara listedeki bir kaynaktan gelen istek WAF denetiminden geçer, kara liste eşleşmesi saldırı puanına eklenir ve sonuç moda tabidir; Learning modundaki bir host grubunda kara listeye takılan istek de engellenmez. Learning Methods altındaki Teacher trafiği hangi modda olursa olsun engellenmez (engellenecek istekleri Teacher serisinde raporlanır); Conditional Learning koşullarına uyan istekler de moddan bağımsız olarak öğrenme kapsamında değerlendirilir.
WAF Mode ve Öğrenme Yöntemleri Farkı
WAF Mode ile Learning Methods sıkça karıştırılır; ikisi farklı katmanlardır:
- Learning Mode bir çalışma modudur: host grubunun tamamı öğrenme durumundadır, kurallar uygulanmaz ve tüm trafik öğrenilir.
- Öğrenme yöntemleri (Conditional Learning, Teacher, AI Learning) ise istek bazlı öğrenme kanallarıdır: vService hangi modda olursa olsun, tanımlı koşula/kimliğe uyan istekler öğrenme kapsamına alınır. İki kanalın işleyişi birbirinden farklıdır:
- Teacher trafiği öğrenme günlüğüne yazılmaz. Öğretici kimliğiyle gelen istek engellenmez ve yakalanan saldırı kayıtları üzerinden yanlış pozitif temizliğini besler.
- Conditional Learning koşuluna uyan istekler ise hangi modda olursa olsun birebir Learning modundaki gibi işlenir: denetim sonuçları uygulanmaz ve istek öğrenme günlüğüne yazılır. Bu nedenle Blocking modundaki bir vService'in panosunda da Learning serisi dolabilir.
Ayrıca mod, OWASP Rules ekranındaki imza durumlarından (Active / Monitor / Disabled) bağımsızdır: imza bazında Monitor durumu tek bir imzanın davranışını, WAF Mode ise host grubunun bütününü belirler.
Önerilen Yaşam Döngüsü
01 · LearningSite öğrenilirTrafik öğrenme günlüğüne yazılır; sayfa tipleri ve kural önerileri oluşur. Learning Coverage %100'e yaklaşana kadar beklenir.
02 · MonitorKurallar prova edilirKural seti engelleme yapmadan gerçek trafikte çalışır; yanlış pozitifler Monitor serisi ve Event Logs ile ayıklanır.
03 · BlockingKoruma devredeSaldırılar engellenir; izleme Dashboard panelleri ve WAF Report ile sürer.
- Learning: WAF etkinleştirildiğinde vService bu modda başlar. Trafik öğrenilirken Dashboard'daki Learning panellerinden ilerleme izlenir; Analysis & Learning ile kural önerileri üretilip uygulanır.
- Monitor: Kurallar hazır olduğunda moda geçilir; engelleme yapılmadan kuralların gerçek trafikteki davranışı doğrulanır. Bu süreçte Event Logs takip edilir; yanlış pozitif üreten kayıtlar buradan incelenip ilgili istekler WAF'a öğretilir.
- Blocking: Prova temizse koruma açılır. Yeni bölümler/uygulamalar eklendiğinde, yalnızca ilgili alan adını kapsayan bir Virtual Host Group Learning modunda tutularak döngü site bütününü etkilemeden tekrarlanabilir.
Yeni açılan grup sıfırdan öğrenir
Yeni bir Virtual Host Group eklendiğinde, varsayılan grubun öğrenilmiş sayfa tipleri ve kuralları bu gruba kopyalanmaz; grup boş bir kural setiyle doğar ve kendi öğrenme sürecini baştan yaşar. Bu nedenle yeni grubun Learning modunda geçireceği süre, sitenin ilk öğrenme süresinden kısa olmayabilir.
Kapsam ve Sınırlar
INFO
- Modu değiştirmek WAF alanında değiştirme yetkisi gerektirir. Yetkisi olmayan kullanıcı mod kartlarını ve dağılımı görür, ancak düzenleme girişini kullanamaz.
- Değişiklik birkaç saniye içinde uygulanır. Kaydedilen mod, trafik motoruna kesintisiz (hitless) yeniden yükleme ile yansır; açık bağlantılar kopmaz ve ayrı bir onay ya da yeniden başlatma adımı bulunmaz.
- Mod yalnızca host grubu düzeyinde yaşar. vService genelinde ayrı bir çalışma modu yoktur; ekranlarda görünen vService düzeyindeki değer, yeni açılacak grupların başlangıç değeridir.
- Grup adı vService içinde benzersiz olmalıdır. Aynı adı taşıyan ikinci bir grup kaydedilemez.
