
Smarter by Design.Simpler for Business
IP Log Masking
IP Log Masking Aksiyonu Nedir?
IP Log Masking aksiyonu, istemci IP adreslerini log kayıtlarında maskelenmiş olarak gösterir. Bu aksiyon, KVKK/GDPR gibi veri koruma düzenlemelerine uyum çalışmalarında kullanılır.
Bu aksiyon yalnızca istek (request) aşamasında çalışır ve istemci kaynak IP adresini belirtilen CIDR maskesi ile değiştirir.
IP Log Masking Aksiyonunun Önemi
IP adresleri, KVKK ve GDPR kapsamında kişisel veri olarak kabul edilir. Bu nedenle, log dosyalarında IP adreslerinin tam olarak saklanması yasal sorunlara yol açabilir.
IP Log Masking aksiyonu;
- KVKK/GDPR uyumluluğu sağlar,
- IP adreslerinin son oktetlerini maskeler,
- Coğrafi analiz yapılabilecek kadar bilgi korur,
- Bireysel kullanıcı takibini engeller,
- Log dosyalarında veri minimizasyonu sağlar.
Bu nedenle IP Log Masking aksiyonu, veri koruma uyumluluğu için kritik bir bileşendir.
CIDR Maskeleme Nasıl Çalışır?
CIDR (Classless Inter-Domain Routing) maskesi, IP adresinin kaç bitinin korunacağını belirler. Kalan bitler sıfırlanır.
IPv4 için örnekler:
| Orijinal IP | CIDR Maskesi | Sonuç | Açıklama |
|---|---|---|---|
172.16.101.111 | /24 | 172.16.101.0 | Son oktet maskelenir |
172.16.101.111 | /16 | 172.16.0.0 | Son 2 oktet maskelenir |
172.16.101.111 | /8 | 172.0.0.0 | Son 3 oktet maskelenir |
Maskeleme IPv4 adresleri içindir
Maske değeri yapılandırmaya tek bir IPv4 maskesi olarak yazılır. Bunun iki sonucu vardır:
- IPv6 istemcilerin adresi maskelenmez; bu adresler loglara olduğu gibi yazılmaya devam eder.
- Maske değeri olarak 32'den büyük bir sayı girilirse üretilen yapılandırma geçersiz olur ve yüklenemez.
Bu nedenle alan yalnızca 0–32 aralığında kullanılmalıdır. IPv6 trafiği alan bir vService'te maskelemenin gerçekten uygulandığı, örnek bir istekle log kaydı üzerinden doğrulanmalıdır.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Çalışma Anı
İstek Anı (On Request)
Cevap Anı (On Response)
Nasıl Eklenir?
Yeni bir IP Log Masking Aksiyonu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Actions → Add adımları takip edilir.
- Aksiyon için benzersiz ve açıklayıcı bir isim girilir.
- Action Type olarak IP Log Masking seçilir.
- Aksiyona ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak aksiyon eklenir.
IP Log Masking Aksiyonu Ekleme Formu
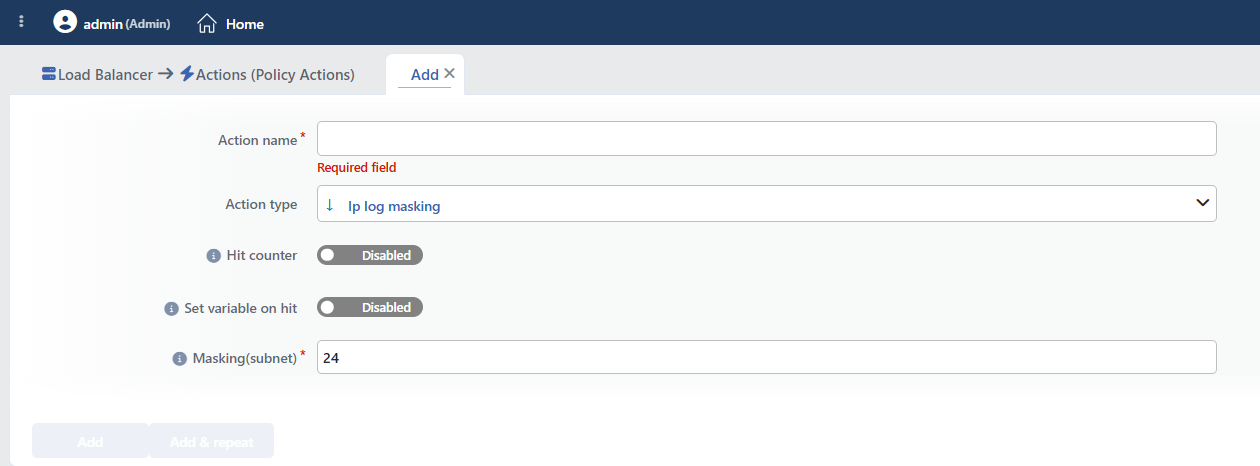 IP Log Masking Aksiyonu Ekleme Formu
INFO
Hit Counter Varsayılan: Kapalı
Hit Counter, aksiyonun her çalışmasını sayar (aksiyonun kendi koşuluyla birlikte değerlendirilir; Deny gibi sonlandırıcı aksiyonlarda bile sayım kaybolmaz). Aksiyon bazlı hız ve toplamlar, vService panosundaki Action Hits sekmesinde ve canlı istatistik ekranında görüntülenir; listelerde ayrıca bir kolon olarak görünmez. Sayaç kümülatiftir; elle sıfırlama arayüzü yoktur: sayılan aksiyon kümesi değiştiğinde veya vService yeniden yüklendiğinde sıfırdan başlar, geçmiş ise panoda hız (hit/s) olarak korunur.
Bu aksiyon koşul almadığından sayaç, vService'e gelen her istekte artar.
INFO
Set Variable on Hit
Aksiyon her çalıştığında değeri atanacak bir değişken adı girilebilir (isteğe bağlı; varsayılan boş). Ad; harf, rakam ve alt çizgiden oluşabilir (en fazla 32 karakter). Aksiyon tetiklendiğinde değişken 1 değerine atanır ve aynı vService'teki diğer koşul ve aksiyonlarda %TR7VAR(ad) akıllı değişkeniyle okunarak zincirleme davranışlar kurulabilir.
INFO
Masking(subnet) Zorunlu Varsayılan: 24
IP adresine uygulanacak CIDR maskesi değeri. Bu değer, IP adresinin kaç bitinin korunacağını belirler.
Kullanılması gereken aralık: 0 - 32
Form 128'e kadar değer kabul eder; ancak 32'den büyük değerler geçerli bir yapılandırma üretmez.
IPv4 için yaygın değerler:
| Değer | Maskeleme | Korunan Bilgi |
|---|---|---|
24 | Son 8 bit | Ağ + subnet bilgisi |
16 | Son 16 bit | Sadece ağ bilgisi |
8 | Son 24 bit | Sadece sınıf bilgisi |
INFO
Form Butonları
Add
Add butonuna tıklanarak aksiyon ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile aksiyon ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir aksiyon daha eklenebilir.
 Aksiyon Eklendi
Maskelemenin Kapsamı
Aksiyon, log satırına özel bir filtre değildir: isteğin kaynak adresini maskelenmiş değerle değiştirir. Değişiklik, aksiyonun vService aksiyon listesindeki sırasında uygulanır. WAF taraması, Bot/DDoS ve IP itibar değerlendirmesi, karantina ve trafik takibi ile koşulların okuduğu kaynak adres bu noktadan önce belirlenir ve gerçek adresi kullanır; kaynak adresi bu noktadan sonra okuyan bileşenler maskelenmiş adresi görür.
Kurum Servisine giden X-Forwarded-For başlığı da maskelenir
vService'te Add X-Forwarded-For Header seçeneği açıksa, başlık isteğin iletildiği andaki kaynak adresten üretilir ve bu adres o noktada zaten maskelenmiştir. Yani Kurum Servisi de maskelenmiş adresi görür.
Uygulamanın gerçek istemci adresine ihtiyacı varsa, adresi taşıyan başlık bu aksiyondan önce sıralanmış bir Add HTTP Header aksiyonuyla eklenmelidir.
INFO
Maskelenen ve Maskelenmeyen Kayıtlar
| Kayıt veya Bileşen | Maskelenir mi? |
|---|---|
| Log profiliyle Syslog/SIEM'e gönderilen log satırı¹ | ✅ Evet |
| Arayüzdeki HTTP trafik logları ve Debug logları¹ | ✅ Evet |
| vService Report kayıtları¹ | ✅ Evet |
Kurum Servisine giden X-Forwarded-For başlığı | ✅ Evet (çoğu zaman istenmez) |
| Bu aksiyondan sonra sıralanan aksiyonlarda %SRCIP | ✅ Evet |
| Trafik Koruma (Bot/DDoS) olay kayıtları | ⚠️ Kısmen; izleme ve sinyal kayıtları maskelenir, engelleme, yönlendirme, içerik gösterme ve sessiz düşürme kayıtları gerçek adresi tutar |
| IPFIX Log Sending ile gönderilen kayıtlar | ❌ Hayır |
| WAF olay logları | ❌ Hayır |
| Canlı istatistik ekranlarındaki kaynak IP tabloları | ❌ Hayır |
| Karantina kayıtları, ülke, DDoS ve trafik takip sayaçları | ❌ Hayır |
| Koşullarda kullanılan Source IP kriteri (ülke ve ASN dahil) | ❌ Hayır; gerçek adres değerlendirilir |
¹ Yalnızca maskeleme adımına ulaşan istekler için geçerlidir. Trafik Koruma tarafından ya da aksiyon listesinde maskelemeden önce sıralanan Deny, Show Content veya Redirect aksiyonlarıyla sonlandırılan istekler gerçek adresle kaydedilir. WAF tarafından engellenen isteklerin log satırında maskelenmiş adres görünür; WAF olay logu ise gerçek adresi tutar.
Veri koruma yükümlülükleri değerlendirilirken maskelenmeyen kayıtların da kapsama alınması gerekir; maskeleme tek başına tüm kayıtlarda anonimleştirme sağlamaz.
INFO
Güvenlik Kararları Etkilenmez
Kaynak IP koşulu, ülke/ASN koşulları, WAF, Trafik Koruma ve karantina anahtarları gerçek istemci adresini kullanmaya devam eder; maskeleme bu kontrolleri körleştirmez.
Tek istisna Blacklist IP Category koşuludur: bu koşul kaynak adresi doğrudan okur ve maskeleme aksiyonundan sonra sıralanan bir kuralda kullanılırsa maskelenmiş adresle arama yapar; bu durumda liste eşleşmesi sessizce başarısız olur. Bu koşulu kullanan kurallar, maskeleme aksiyonundan önce sıralanmalıdır.
Aksiyon sırası belirleyicidir
Maskeleme, kural akışında bulunduğu noktada uygulanır. Bu aksiyondan sonra çalışan aksiyonların %SRCIP akıllı değişkeni maskelenmiş adresi, önce çalışanlar ise gerçek adresi verir.
Yalnızca belirli bir başlık veya içerikte maskelenmiş adres gerekiyorsa, kaynak adresi hiç değiştirmeyen IPMASK akıllı fonksiyonu (ör. %SRCIP.IPMASK(24)) daha isabetli bir çözümdür.
WARNING
IP Log Masking aksiyonu koşul gerektirmez ve tanımlandığı vService üzerinde koşulsuz (Always) olarak uygulanır.
Koşulsuz çalışan aksiyonlar, trafik içeriğine bağlı değerlendirme yapmadan, ilgili vService üzerindeki tüm trafiği veya davranışı doğrudan etkiler.
Canlı ortamlarda, bu tür aksiyonların devreye alınması öncesinde hedef servis davranışlarının ve olası etkilerin dikkatle değerlendirilmesi önerilir. Aksi durumda, beklenmeyen servis davranışları veya operasyonel sorunlar oluşabilir.
Log Çıktısı Karşılaştırması
Maskeleme öncesi (orijinal IP):
 Orijinal IP: 172.16.101.111
Maskeleme sonrası (/24 maskesi):
 Maskelenmiş IP: 172.16.101.0
TIP
- Orijinal:
172.16.101.111 - Maskelenmiş:
172.16.101.0
Son oktet (111) sıfırlanarak kişisel tanımlama engellenmiş, ancak ağ bilgisi korunmuştur.
Operasyonel ve Güvenli Kullanım Önerileri
- KVKK/GDPR için /24 Kullanın.
/24maskesi, bireysel kullanıcı takibini engellerken coğrafi analiz ve ağ sorun giderme için yeterli bilgi sağlar. Bu değer yaygın olarak kabul edilen standarttır. - Daha güçlü anonimleştirme için /16 kullanılır. Daha yüksek gizlilik gerektiren durumlarda
/16maskesi seçilir; ancak bu, coğrafi analizleri zorlaştırabilir. - Maske Değerini 0–32 Aralığında Tutun. Daha büyük değerler geçerli bir yapılandırma üretmez; IPv6 istemcilerin adresi ise maskelenmez.
- Birden Fazla Maskeleme Eklemeyin. vService başına sayı sınırı yoktur; ikinci bir maskeleme aksiyonu zaten maskelenmiş adrese uygulanır ve beklenmeyen sonuç üretir.
- X-Forwarded-For de Maskelenir. Kurum Servisine iletilen
X-Forwarded-Forbaşlığı da maskelenmiş adresi taşır. Gerçek adresin uygulamaya iletilmesi gerekiyorsa, bunu yapan Add HTTP Header aksiyonu aksiyon listesinde maskeleme aksiyonundan önce sıralanmalıdır. - Log tutma politikasıyla birlikte kullanılır. IP maskeleme tek başına yeterli olmayabilir; log saklama süreleri ve log erişim politikaları da KVKK/GDPR gereksinimlerine göre düzenlenir.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili aksiyonun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: KVKK/GDPR Uyumluluğu için Standart IP Anonimleştirme
Problem: E-ticaret sitesi KVKK/GDPR kapsamında denetleniyor. Log dosyalarında tam IP adresleri (192.168.1.105) tutulduğu tespit ediliyor ve bu kişisel veri saklama olarak değerlendiriliyor. Yasal yaptırım riski var.
Çözüm: /24 CIDR maskesiyle IP adreslerinin son okteti maskelenir; bireysel kullanıcı takibi engellenirken ağ bilgisi korunur.
Konfigürasyon: Masking (Subnet) → 24
Sonuç:
- ✅ KVKK/GDPR uyumluluk → IP adresleri anonimleştirilir, yasal risk ortadan kalkar.
- ✅ Coğrafi analiz → Ağ ve subnet bilgisi korunur (192.168.1.0), genel konum analizi yapılabilir.
- ✅ Güvenlik izleme → Ağ bazlı güvenlik analizleri devam eder.
- ❌ Bireysel takip → Son oktet sıfırlanır, kullanıcı bazlı izleme yapılamaz.
Senaryo 2: Sağlık Uygulaması Yüksek Gizlilik Gereksinimleri
Problem: Sağlık uygulaması hassas hasta verilerini işliyor ve log dosyalarında IP adresleri daha yüksek seviyede anonimleştirilmeli. /24 maskesi yeterli gizlilik sağlamıyor, daha güçlü koruma gerekiyor.
Çözüm: /16 CIDR maskesi ile IP adreslerinin son iki oktetini maskeleyerek daha güçlü anonimleştirme sağlayın.
Konfigürasyon: Masking (Subnet) → 16
Sonuç:
- ✅ Yüksek gizlilik → Son iki oktet sıfırlanır (192.168.0.0), bireysel ve subnet takibi engellenir.
- ✅ HIPAA/KVKK → Sağlık verisi gizlilik standartlarını karşılar.
- ✅ Ağ sınıfı bilgisi → ISP ve genel ağ bilgisi korunur.
- ❌ Subnet analizi → Subnet detayları kaybolur, detaylı ağ analizi yapılamaz.
Senaryo 3: Kısıtlı Erişimli Log Toplayıcıya Anonim Kayıt Gönderme
Problem: Log kayıtları kurum dışındaki bir analiz platformuna aktarılıyor. Platform sözleşmesi kişisel veri aktarımına izin vermiyor, ancak trafik hacmi ve coğrafi dağılım analizinin sürmesi gerekiyor.
Çözüm: Maskeleme ile dışarı çıkan kayıtlardaki istemci adresleri ağ seviyesine indirilir.
Konfigürasyon: Masking(subnet) → 24
Sonuç:
- ✅ Dışarı aktarılan kayıtlar → İstemci adresleri ağ seviyesinde anonimleştirilir.
- ✅ Analiz → Coğrafi dağılım ve hacim analizleri etkilenmez.
- ⚠️ Kapsam → WAF logları, IPFIX kayıtları ve karantina kayıtları gerçek adresi tutmaya devam eder; bu kayıtların dışarı aktarımı ayrıca kısıtlanmalıdır.
Senaryo 4: Maskeleme ile Birlikte Gerçek Adresi Uygulamaya İletme
Problem: Loglarda anonimleştirme isteniyor, ancak uygulamanın oturum güvenliği için gerçek istemci adresine ihtiyacı var. Maskeleme açıldığında X-Forwarded-For başlığı da maskelenmiş adresi taşıdığından uygulama tarafındaki kontroller bozuluyor.
Çözüm: Gerçek adresi taşıyan başlık, maskeleme aksiyonundan önce sıralanan ayrı bir aksiyonla eklenir.
Konfigürasyon:
- Add HTTP Header →
X-Client-IPbaşlığı, değeri fx üzerinden istemci adresi akıllı değişkenine bağlanır (aksiyon listesinde maskelemeden önce) - IP Log Masking → Masking(subnet) →
24
Sonuç:
- ✅ Uygulama →
X-Client-IPbaşlığından gerçek adresi okur. - ✅ Log kayıtları → Maskelenmiş adresi içerir.
- ⚠️ Sıra → İki aksiyonun listedeki sırası bu düzende olmalıdır; ters sırada başlık da maskelenmiş adresi taşır.
