
Smarter by Design.Simpler for Business
SSL Version
SSL Version Koşulu Nedir?
SSL Version koşulu, istemci ile TR7 arasındaki bağlantıda kullanılan TLS/SSL protokol versiyonunu değerlendirerek trafik yönlendirme ve manipülasyon kararları almak için kullanılan bir koşul tipidir.
TLS handshake sırasında, istemci ve sunucu ortak bir protokol versiyonu üzerinde anlaşır.
Bu koşul, TLS handshake sonrasında belirlenen protokol versiyonu bilgisini kullanarak güvenlik politikalarının uygulanabilmesine olanak tanır.
TIP
Bu koşul yalnızca TR7'nin ilgili vService'de SSL Offloading/Termination yapıldığı durumlarda kullanılabilir.
SSL Version Koşulunun Önemi
TLS/SSL protokol versiyonu, bağlantının güvenlik seviyesini doğrudan etkiler. Eski versiyonlar bilinen güvenlik açıklarına sahiptir.
SSL Version koşulu sayesinde;
- Güvensiz protokol versiyonları (SSLv2, SSLv3, TLSv1) tespit edilip engellenebilir,
- PCI DSS ve güvenlik uyumluluk gereksinimleri karşılanabilir,
- Eski istemcilere uyarı sayfaları gösterilebilir,
- Protokol versiyon dağılımı istatistikleri toplanabilir,
- Modern TLS kullanan bağlantılara öncelik verilebilir.
TLS/SSL Version Güvenlik Durumu:
| Versiyon | Durum | Açıklama |
|---|---|---|
| TLSv1.3 | ✅ Güvenli | Modern ve önerilen versiyon |
| TLSv1.2 | ✅ Güvenli | Yaygın kullanımda, güvenli |
| TLSv1.1 | ⚠️ Deprecated | 2021'de deprecated, kullanılmamalı |
| TLSv1 | ❌ Güvensiz | Bilinen açıklar (BEAST, POODLE) |
| SSLv3 | ❌ Güvensiz | POODLE açığı, kullanılmamalı |
| SSLv2 | ❌ Güvensiz | Birçok kritik açık, kesinlikle kullanılmamalı |
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Nasıl Eklenir?
Yeni bir SSL Version Koşulu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Conditions → Add adımları takip edilir.
- Criteria olarak SSL version seçilir.
- Koşula ait ilgili konfigürasyonlar yapılandırılır.
Addbutonuna tıklanarak koşul eklenir.
SSL Version Koşulu Ekleme Formu
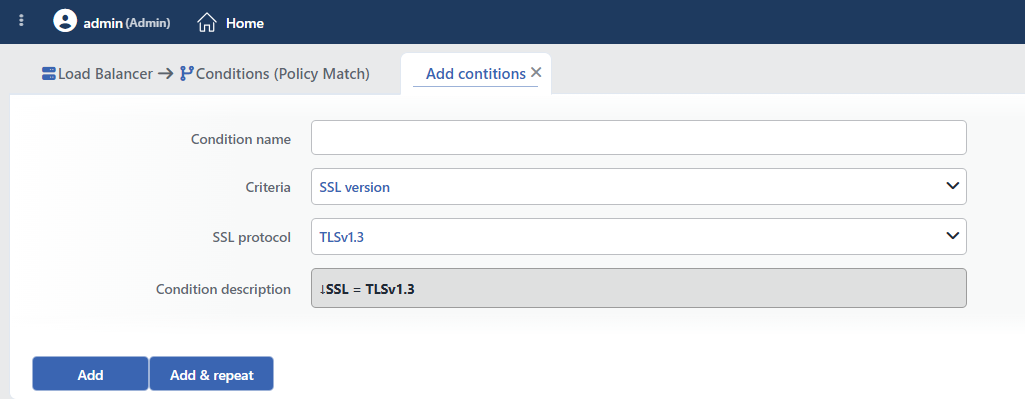 SSL Version Koşulu Ekleme Formu
INFO
Condition Name
Oluşturulacak koşul için isteğe bağlı bir isim girilebilir.
Bu alan, özellikle aşağıdaki senaryolarda önemlidir:
- Aynı vService altında çok sayıda koşul tanımlandığında,
- Benzer kriterlere sahip koşulların ayırt edilmesi gerektiğinde,
- Koşulun hangi iş kuralını temsil ettiğinin hızlıca anlaşılması istendiğinde.
Bu alan boş bırakıldığında, TR7 ilgili koşulun içeriğini analiz ederek Condition Description alanında otomatik ve açıklayıcı bir isim oluşturur. Oluşturulan bu açıklama, koşul listelerinde isim olarak kullanılır.
INFO
Criteria Zorunlu
Koşulun tipini belirleyen alandır; aranabilir açılır listeden SSL version seçilir. Bu seçim, formda görüntülenecek alanları belirler. Kriter, koşul kaydedildikten sonra değiştirilemez: farklı bir kritere ihtiyaç duyulursa yeni bir koşul tanımlanır. Listedeki tüm kriterler ve kapsamları için Conditions sayfasındaki kriter kataloğuna bakılabilir.
INFO
SSL Protocol Zorunlu
Tespit edilecek TLS/SSL protokol versiyonu listeden seçilir. Alan tek seçimlidir ve eşleşme tam metindir: birden fazla versiyon denetlenecekse her versiyon için ayrı koşul tanımlanır. Serbest metin/desen girilemez.
Mevcut Protokol Versiyonları:
| Versiyon | Güvenlik | Kullanım Önerisi |
|---|---|---|
| TLSv1.3 | ✅ Yüksek | Önerilen, modern istemciler |
| TLSv1.2 | ✅ İyi | Yaygın, güvenli |
| TLSv1.1 | ⚠️ Deprecated | Engellenmeli |
| TLSv1 | ❌ Güvensiz | Engellenmeli |
| SSLv3 | ❌ Güvensiz | Kesinlikle engellenmeli |
| SSLv2 | ❌ Güvensiz | Kesinlikle engellenmeli |
WARNING
TLSv1.3 bazı eski istemciler tarafından desteklenmez. Uyumluluk gereksinimleri için TLSv1.2 minimum olarak kabul edilebilir.
WARNING
vService'in TLS güvenlik profili, izin verilen minimum sürümü el sıkışma aşamasında zaten uygular: profilin reddettiği sürümlerle bağlantı hiç kurulamaz ve bu koşul değerlendirilmeye ulaşmaz. Koşul, yalnızca profilin izin verdiği sürümler arasında ayrım yapmak için kullanılır (ör. TLSv1.2'ye izin verilirken bu istemcileri işaretlemek).
TIP
Koşul yalnızca SSL sonlandırma yapılan vService'lerde değer üretir; SSL'siz vService'te sessizce eşleşmez ("SSL var mı" ayrımı için hazır If SSL is terminated koşulu kullanılabilir). Kullanılan protokol sürümü, aksiyonlarda Gelen bağlantıdaki TLS protokol bilgisi (TLSv1 vb.) akıllı değişkeniyle yazdırılabilir.
INFO
Condition Description
Girilen kriter ve değerler doğrultusunda TR7 tarafından otomatik olarak oluşturulur.
Bu açıklama;
- Koşulun hangi değer için geçerli olduğunu,
- Hangi kriter üzerinden çalıştığını,
- Listeleme ekranlarında koşulun hızlıca anlaşılmasını
sağlayacak şekilde sistem tarafından dinamik olarak üretilir.
INFO
Form Butonları
Add
Add butonuna tıklanarak koşul ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile koşul ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir koşul daha eklenebilir.
 Koşul Eklendi
Operasyonel Kullanım Önerileri
- Eski Protokolleri Engelleyin. SSLv2, SSLv3 ve TLSv1 kullanan bağlantıları tespit edip engelleyin veya uyarı gösterin.
- PCI DSS Uyumluluğu. PCI DSS 3.2+ gereksinimleri için TLSv1.1 ve altını engelleyin. Minimum TLSv1.2 zorunlu tutun.
- Kademeli Geçiş. Eski protokol kullanan istemcilere önce uyarı gösterin, belirli bir süre sonra tamamen engelleyin.
- Monitoring için Kullanın. Hangi versiyonların kullanıldığını izleyerek, eski istemci oranını takip edin.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili koşulun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: SSLv3 ve TLSv1.0 Engelleme (POODLE Koruması)
Kullanım Amacı: POODLE ve BEAST güvenlik açıklarına sahip eski protokol versiyonlarını (SSLv3, TLSv1) tespit edip engelleyerek güvenliği artırmak.
Konfigürasyon: SSL Protocol → TLSv1 (SSLv3 için ayrı bir koşul tanımlanır; ikisi kuralda OR ile birleştirilir). Bu senaryo, vService'in TLS profili bu sürümlere izin veriyorsa anlamlıdır.
Aksiyon Önerileri:
- ✅ Block → Güvensiz protokol kullanan bağlantılar engellenir ve 426 Upgrade Required yanıtı döndürülür.
- ✅ Show Content → Tarayıcı güncelleme uyarı sayfası gösterilir ("Your browser uses an insecure protocol. Please upgrade.").
- ✅ Advanced Traffic Inspection → Eski protokol kullanım denemeleri izlenir ve legacy protocol exposure analizi raporlanır.
Senaryo 2: PCI DSS Uyumluluk Zorunluluğu (TLS 1.2+ Minimum)
Kullanım Amacı: PCI DSS 3.2+ standartlarına uygunluk için TLSv1.1 ve altı protokolleri tespit edip engelleyerek compliance gereksinimlerini karşılamak.
Konfigürasyon: SSL Protocol → TLSv1.1
Aksiyon Önerileri:
- ✅ Block → PCI DSS uyumsuz protokoller engellenir ve 403 Forbidden yanıtı döndürülür ("PCI DSS requires TLS 1.2+").
- ✅ Show Content → Compliance uyarı sayfası gösterilir ("This service requires TLS 1.2 or higher for PCI DSS compliance").
- ✅ Advanced Traffic Inspection → PCI DSS violation attempts izlenir ve compliance audit raporları oluşturulur.
Senaryo 3: TLSv1.3 Önceliklendirme ve Performans Optimizasyonu
Kullanım Amacı: TLSv1.3 kullanan modern istemcileri tespit edip optimize edilmiş Kurum Servislerine yönlendirerek performans avantajı sağlamak.
Konfigürasyon: SSL Protocol → TLSv1.3
Aksiyon Önerileri:
- ✅ Add HTTP Header →
X-TLS-Version: 1.3veX-Modern-Client: trueheader'ları eklenir, Kurum Servisi modern protocol tespiti yapar. - ✅ Advanced Traffic Inspection → TLSv1.3 adoption rate ve version distribution analizi raporlanır.
Senaryo 4: Kademeli Protokol Geçişi (Deprecation Warnings)
Kullanım Amacı: TLSv1.1 gibi yakında kaldırılacak protokolleri kullanan istemcilere uyarı vererek kademeli geçiş sağlamak.
Konfigürasyon: SSL Protocol → TLSv1.1
Aksiyon Önerileri:
- ✅ Add HTTP Header →
X-TLS-Deprecation: TLSv1.1 will be disabled on 2025-12-31header eklenir, Kurum Servisi deprecation warning gösterebilir. - ✅ Show Content → Geçiş bildirimi banner'ı gösterilir ("TLS 1.1 support ending soon. Please upgrade.").
- ✅ Advanced Traffic Inspection → Deprecated protocol usage trends ve migration progress tracking raporlanır.
Senaryo 5: Güvenlik Monitoring ve Incident Detection
Kullanım Amacı: SSLv2/SSLv3 gibi ancient protocol kullanım denemelerini tespit edip güvenlik incident tracking yapmak ve tekrarlayan denemeleri engellemek.
Konfigürasyon: SSL Protocol → SSLv3 (SSLv2 için ayrı bir koşul tanımlanır). Not: TLS profili bu sürümleri reddediyorsa denemeler el sıkışmada düşer ve bu koşula hiç ulaşmaz.
Aksiyon Önerileri:
- ✅ Advanced Traffic Inspection → Ancient protocol attempts izlenir ve critical security incident olarak raporlanır.
- ✅ Block → Potansiyel saldırı denemeleri engellenir ve 403 Forbidden yanıtı döndürülür.
- ✅ Quarantine → Bu koşulla eşleşen IP adresleri 60 dakika karantinaya alınır (deneme sayısına göre eşik gerekiyorsa Quarantine aksiyonunun kendi takip koşulu kullanılır).
