
Smarter by Design.Simpler for Business
LDAP
LDAP Nedir?
LDAP, kullanıcının giriş formuna yazdığı kullanıcı adı ve parolayı Active Directory ya da OpenLDAP gibi bir kurumsal dizinde doğrulayan Authentication Providers türüdür. Doğrulama Search and Bind ya da Direct Bind yöntemiyle yapılır; başarılı girişte kullanıcının öznitelikleri (e-posta, görünen ad, kimlik) ve isteğe bağlı olarak grup üyelikleri dizinden çekilir. Bağlantı ayarları (adres, port, TLS) Authentication Servers ekranındaki bir LDAP ya da LDAPS sunucu profilinden alınır.
Nasıl çalışır?
- Authentication Servers ekranında LDAP ya da LDAPS protokollü bir sunucu profili tanımlanır.
- Bu ekranda Provider Type olarak LDAP seçilir; sunucu, doğrulama yöntemi ve arama ayarları girilir.
- Profil, erişim akışına giriş formundan sonra Authentication Provider adımı olarak eklenir.
- Kullanıcı adı ve parola dizinde doğrulanır; öznitelikler otomatik eşlemeyle oturuma yazılır ve akış success ya da fail geçişinden devam eder.
Operasyonel En İyi Uygulamalar
- Bağlantı testi. Profil kaydedildikten sonra önizlemedeki Test Connection ile bağlantı, servis hesabı girişi ve bir test kullanıcısının girişi doğrulanmalıdır.
- LDAPS tercih edilmeli. Parolalar dizine iletildiğinden sunucu profili mümkünse LDAPS protokollü olmalıdır.
- Servis hesabı en az yetkiyle. Search and Bind yöntemindeki servis hesabı yalnızca okuma yetkisine sahip olmalıdır.
- Grup kısıtı. Yalnızca belirli bir grubun erişmesi isteniyorsa Bind Restriction Filter ile doğrulama o grupla sınırlanmalıdır.
- Kilitleme. Parola doğrulayan bu türde Account Lockout Policies atanmalıdır.
Nasıl Eklenir?
Yeni bir LDAP sağlayıcısı, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Authentication → Authentication Providers → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir; Provider Type olarak LDAP seçilir.
- Authentication Server, doğrulama yöntemi ve arama ayarları girilir.
Addbutonuna tıklanarak profil eklenir.
Profil Ekleme Formu
AGS → Authentication → Authentication Providers → Add adımları takip edilerek Provider Type alanında LDAP seçildiğinde form aşağıdaki alanlarla açılır. LDAP türünün alanları başlıklı bölümlerde toplanır: Authentication Method, Search Configuration (Search and Bind) ya da Template Configuration (Direct Bind), Attribute Retrieval ve Group Membership.
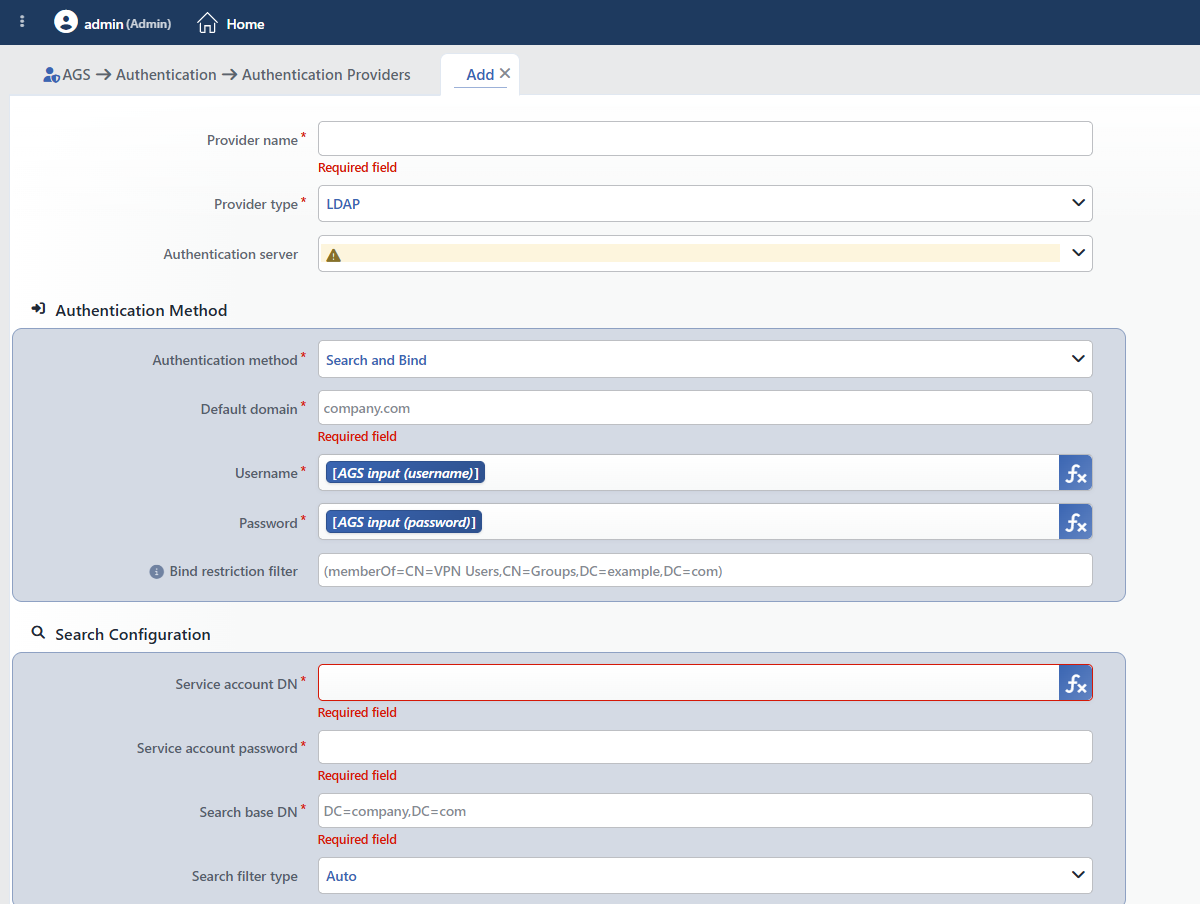 LDAP Seçiliyken Form
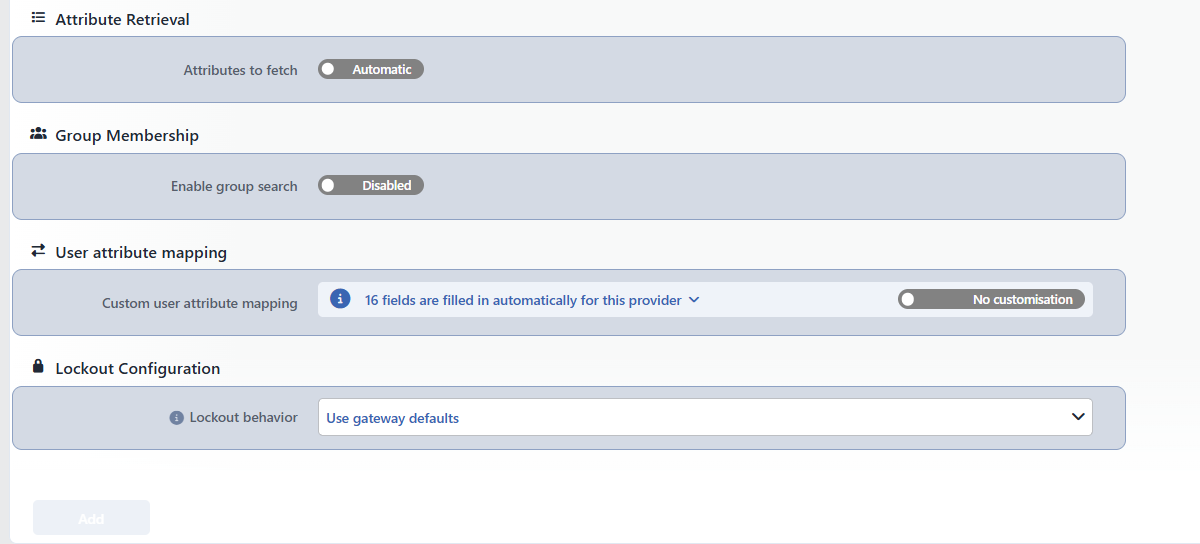 LDAP Formunun Devamı
INFO
Provider Name Zorunlu
Profilin adı; listede, akış şemasındaki adım seçiminde, oturum listesinde ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
Provider Type Zorunlu
Sağlayıcı türü; bu sayfada LDAP seçilidir. Tür değiştirildiğinde yalnızca yeni türün alanları görüntülenir ve kaydedilir; tür düzenleme formunda da değiştirilir.
INFO
Authentication Server
Authentication Servers ekranındaki sunucu profilleri listelenir; LDAP ya da LDAPS protokollü bir profil seçilmelidir. Seçici protokole göre süzmez, bu protokoller dışındaki bir profil de seçilebilir ve kayıt kabul edilir. Tanımlı profil varsa listedeki ilk profil seçili gelir; hiç profil tanımlı değilse alan boş açılır ve alanda uyarı simgesi görüntülenir. Alan şemada zorunludur, ancak formda zorunlu işareti ve Required field uyarısı görüntülenmez. Açılan listenin üstündeki + Add satırıyla sayfadan ayrılmadan yeni bir profil tanımlanır ve alanda seçili gelir.
Authentication Method
INFO
Authentication Method Zorunlu Varsayılan: Search and Bind
Kullanıcının dizinde nasıl doğrulanacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Search and Bind | TR7 önce bir servis hesabıyla dizine bağlanıp kullanıcıyı arar, bulunan DN ile kullanıcının parolasını dener; kullanıcıların farklı OU'larda bulunduğu dizinler için uygundur. |
| Direct Bind | Kullanıcı adı bir şablonla DN'ye çevrilir ve doğrudan bağlanılır; servis hesabı gerekmez. |
INFO
Default Domain Zorunlu
Kullanıcı adında alan adı yoksa eklenecek varsayılan alan adı (company.com).
INFO
Username Zorunlu
Dizine gönderilecek kullanıcı adı ifadesi. Alan, giriş formundan gelen değeri taşıyan AGS input (username) değişkeniyle (%AGS_USER_INPUT(username)) dolu gelir; ƒx simgesiyle başka bir smart değişken seçilir.
INFO
Password Zorunlu
Dizine gönderilecek parola ifadesi. Alan, giriş formundan gelen değeri taşıyan AGS input (password) değişkeniyle (%AGS_USER_INPUT(password)) dolu gelir; ƒx simgesiyle başka bir smart değişken seçilir.
INFO
Bind Restriction Filter
Doğrulamayı ek bir LDAP filtresiyle sınırlar ((memberOf=CN=VPN Users,CN=Groups,DC=example,DC=com) gibi); kullanıcı arama filtresiyle birleştirilir. Alan her iki doğrulama yönteminde de görüntülenir; Direct Bind yönteminde kullanıcı araması yapılmadığından filtrenin bu yöntemde nasıl uygulandığı arayüzden anlaşılmaz.
Search Configuration
Yalnızca Search and Bind yönteminde görüntülenir.
INFO
Service Account DN Zorunlu
Dizinde arama yapacak servis hesabının DN'i (CN=Service Account,CN=Users,DC=company,DC=com); smart değişken destekli alandır.
INFO
Search Filter Type Varsayılan: Auto
| Seçenek | Anlamı |
|---|---|
| Auto | Dizin türüne göre uygun filtre kullanılır. |
| Custom | Custom Search Filter alanı görüntülenir ve filtre elle yazılır. |
Custom Search Filter Zorunlu (Custom)
Kullanıcı arama filtresi; (sAMAccountName=%AGS_USER_INPUT(username)) biçiminde yazılır. Alanın yer tutucusundaki çift süslü parantezli örnek biçim kopyalanmamalıdır; çalışan söz dizimi %AGS_USER_INPUT(...) biçimidir.
Template Configuration
Yalnızca Direct Bind yönteminde görüntülenir.
INFO
Bind Template Varsayılan: UPN (user@domain)
Kullanıcı adının DN'ye çevrilme biçimi seçilir:
| Seçenek | Anlamı |
|---|---|
| UPN (user@domain) | kullanici@alan biçimi; Active Directory için yaygındır. |
| NetBIOS (domain\user) | ALAN\kullanici biçimi; Active Directory için. |
| UID | uid=kullanici,<User Container> biçimi; OpenLDAP için. |
| CN | cn=kullanici,<User Container> biçimi. |
| Custom | Custom Bind Pattern alanındaki kalıp kullanılır. |
User Container Zorunlu (UID, CN)
UID ve CN şablonlarında kullanıcıların bulunduğu kap (ou=users).
Custom Bind Pattern Zorunlu (Custom)
Custom şablonda bağlanma kalıbı (uid=%AGS_USER_INPUT(username),ou=people,dc=corp,dc=local biçiminde). Alanın yer tutucu metni çift süslü parantezli bir söz dizimi gösterir; bu söz dizimi bu alanda geçerli değildir, değerler Custom Search Filter alanındaki gibi %AGS_USER_INPUT(...) ile yazılmalıdır.
Attribute Retrieval
INFO
Attributes to Fetch Varsayılan: Automatic
Dizinden çekilecek öznitelikler. Automatic konumunda AGS'nin varsayılan öznitelik kümesi kullanılır; Choose konumuna alındığında etiket girişi yedi öznitelikle (mail, displayName, memberOf, objectGUID, entryUUID, uid, sAMAccountName) dolu gelir; yazarken öneri listesi açılır, öznitelikler eklenip çıkarılır.
Group Membership
INFO
Enable Group Search Varsayılan: Disabled
Kullanıcının grup üyeliklerinin ayrıca sorgulanmasını açar.
Group Search Base
Grup aramasının başlayacağı DN (OU=Groups,DC=company,DC=com).
Group Filter
Grup arama filtresi; varsayılan değer (&(objectClass=group)(member=<dn>)) biçimindedir ve <dn> yer tutucusu (çift süslü parantez içinde dn) doğrulanan kullanıcının DN'iyle değiştirilir.
User Attribute Mapping
INFO
Custom User Attribute Mapping Varsayılan: No customisation
Sağlayıcı yanıtındaki alanların oturum özniteliklerine nasıl eşleneceği yönetilir. Alanın solundaki bilgi çubuğu, bu tür için otomatik eşlenen alan sayısını gösterir: 16 fields are filled in automatically for this provider. Çubuktaki ok simgesine tıklandığında otomatik eşlenen 16 satır ve her birinin JSONata ifadesi listelenir.
Sağdaki anahtar Customised konumuna alındığında AGS Attribute ve Source Attribute tablosu görüntülenir: sol kolonda oturum özniteliği (öneri listesiyle), sağ kolonda sağlayıcı yanıtı üzerinde değerlendirilen JSONata ifadesi girilir. Anahtar açıldığında çubuğun sağında satır ekleyen + Add bağlantısı belirir. Otomatik satırla aynı özniteliği hedefleyen özel satır otomatik olanı geçersiz kılar (replaced below rozeti) ve bilgi çubuğunun metni, kaç otomatik satırın değiştirildiğini de söyleyen … fields are filled in automatically; you replace … of them biçimine döner. AGS'nin standart öznitelikleri dışında bir ad girildiğinde bu öznitelik vService'te özel kullanıcı alanı olarak tanımlanır; _ ile başlayan adlar gizli alan sayılır ve özel kullanıcı alanı üretmez.
Lockout Configuration
INFO
Lockout Behavior Varsayılan: Use gateway defaults
Bu sağlayıcıdaki başarısız denemelerin hangi kilitleme politikalarıyla sayılacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Use Gateway Defaults | vService'in Default Lockout Policies listesindeki politikalar kullanılır. |
| Replace Defaults | Yalnızca Lockout Policies alanında seçilen politikalar kullanılır. |
| Add to Defaults | vService'in varsayılan politikalarına ek olarak Lockout Policies alanında seçilenler de kullanılır. |
| No Lockout | Bu sağlayıcıda başarısız denemeler sayılmaz, kilitleme yapılmaz. |
Lockout Policies
Replace Defaults ya da Add to Defaults seçiliyken görüntülenir; Account Lockout Policies ekranındaki hazır ve tanımlı politikalar seçilir.
Test Connection
Bir sunucuya bağlı LDAP sağlayıcısının önizleme başlığındaki Test connection butonu, cihazdan gerçek bir bağlantı denemesi yapar. Açılan pencerede Bind Test anahtarı bulunur: kapalıyken sunucuya bağlantı (Search and Bind yönteminde ayrıca servis hesabı girişi) denenir; açıldığında Test Username ve Test Password alanları zorunlu olur ve girilen kullanıcının girişi de denenir.
Sonuç, çalıştırılan aşamalar için ayrı ayrı gösterilir (Connection, Service account sign-in, User sign-in; her satırda sunucu adresi ve milisaniye cinsinden süre); satırın sonunda aşamaya ait açıklama ya da hata metni yazılır. Test, sunucu profilinin route tablosundan yapılır, en fazla 25 saniye sürer ve kullanıcı işlem kaydına yazılmaz.
