
Smarter by Design.Simpler for Business
L7 DDoS Protection
L7 DDoS Protection Nedir?
L7 DDoS Protection, vService'e gelen trafiği hacim üzerinden sınırlayan koruma katmanıdır. Tek bir kaynağın ya da bütün kaynakların birlikte ürettiği istek ve bağlantı sayısını belirli bir zaman penceresinde ölçer; tanımlı limit aşıldığında isteği meydan okumaya yönlendirir, sessizce düşürür ya da seçilen başka bir yaptırımı uygular. Ölçüm ve yaptırım, trafik Kurum Servislerine ulaşmadan önce yapılır.
Koruma tek bir eşikten ibaret değildir: kartın gövdesinde sekiz ayrı kontrol bulunur. Her kontrol kendi metriğini, kendi zaman penceresini, kendi limitini ve kendi aksiyonunu taşır; birbirinden bağımsız açılıp kapatılabilir. Aralarındaki fark yalnızca eşik değeri değildir, neye baktıklarıdır: bir bölümü tek bir adresi izler, bir bölümü bütün trafiği toplar, bir bölümü ise sayıya hiç bakmadan trafiğin nereden geldiğini sorar.
| Kontrol | Neye bakar |
|---|---|
| Country Control | Trafiğin geldiği ülke. Eşik değil, kural listesi taşır: seçilen ülkeler için ayrı limit ve aksiyon tanımlanır, limitsiz bir satır ise doğrudan üyelik kuralına dönüşür. |
| Network Type Group Control | Trafiğin geldiği ağın tipi: bulut ve barındırma sağlayıcıları, içerik dağıtım ağları, anonimlik ağları, mobil operatör ve ev kullanıcısı ağları. Ülke kontrolüyle aynı kural yapısını kullanır. |
| Source IP Request Protection | Tek bir adresin belirli bir pencerede ürettiği istek sayısı. Klasik tek kaynaklı sel için ilk savunma hattıdır. |
| Source IP Connection Protection | Tek bir adresin açık tuttuğu bağlantı sayısı. İstek üretmeden bağlantı tüketen yavaş saldırıları yakalar. |
| Source IP Error Protection | Tek bir adresin aldığı 4xx istemci hatası sayısı. Hacimden bağımsız olarak tarama ve deneme yanılma davranışını yakalar: az sayıda ama sürekli hata alan bir istemci diğer limitlere hiç takılmayabilir. |
| Total Request Protection | Bütün kaynakların birlikte ürettiği istek sayısı. Tek tek hiçbir adresin limiti aşmadığı dağıtık yüklerde devreye girer. |
| Total Connection Protection | Bütün kaynakların birlikte tuttuğu bağlantı sayısı. Kurum Servislerinin bağlantı kapasitesini korur. |
| Active Source-IP Protection | Aynı anda trafik üreten farklı adres sayısı. Hacmi değil, trafiğin genişliğini ölçer. |
Bu kontrollerden yedisi aynı soruyu farklı ölçeklerde sorar: "ne kadar?" Active Source-IP Protection ise ayrı bir eksende durur ve "kaç yerden?" diye sorar. Fark, dağıtık bir saldırıda ortaya çıkar: on binlerce adresin her biri saniyede yalnızca birkaç istek gönderdiğinde hiçbir kaynak bazlı limit tetiklenmez, toplam limitler ise meşru bir kampanya trafiğiyle aynı görünebilir. Bu durumda anormal olan tek şey aynı anda trafik üreten farklı adres sayısının olağan seviyesinin çok üstüne çıkmasıdır; bu kontrol tam olarak onu ölçer ve bu nedenle diğerlerinin göremediği bir saldırı biçimini yakalar.
Ülke ve ağ tipi kontrolleri de diğerlerinden ayrılır: ikisi de bir eşik değil, sıralı bir kural listesi taşır ve limit yazılmadığında sayıya hiç bakmadan karar verebilir. Böylece "şu ülkelerden gelen trafiği hiç kabul etme" ile "şu ülkelerden gelen trafiği dakikada bin istekle sınırla" aynı yapıyla ifade edilir.
8
Limit Bloğu
Ülke ve ağ tipi kontrolleri, kaynak IP başına üç limit, toplam iki limit ve etkin kaynak sayısı
3
Ölçüm Ekseni
Tek kaynak · bütün kaynaklar birlikte · aynı anda trafik üreten farklı kaynak sayısı; ülke ve ağ tipi blokları bunun yerine üye ya da küme başına sayar
İlk Eşleşen
Değerlendirme Modeli
Bloklar en özelden en genele sıralıdır; eşleşen ilk blok kararı verir
8
Aksiyon Seçeneği
Sessizce düşürmeden meydan okumaya, bant sınırlamadan karantinaya; seçenek kümesi bloktan bloğa daralır
İki Kademe
Limit ve Sert Tavan
Sert tavan dört blokta tanımlanabilir ve varsayılan olarak kapalıdır; açıldığında limit ile tavan arası ayrı, tavan üstü ayrı yaptırım alır
Monitor
Varsayılan Mod
Koruma ilk anda gözlem yapar; engelleme operatörün kararıyla açılır
İki Katmanlı
Muafiyet
Korumanın tamamından muaf tutma ve yalnızca tek bir bloktan muaf tutma ayrı ayrı tanımlanır
Öğrenmeli
Eşikler Önerilir
Motor altı sayısal bloğun eşiğini trafikten hesaplar; ülke ve ağ tipi kuralları ayrı bir üreteçle işlenir
Her Tipte
HTTP ve L7 TCP
Bağlantı blokları ile etkin kaynak bloğu her iki tipte; kaynak IP istek, kaynak IP hata ve toplam istek blokları HTTP'ye özgüdür
Active
Limitler uygulanır
Bloklar ölçüm yapar ve eşik aşıldığında tanımlı aksiyon uygulanır. Ceza kutusu ve meydan okuma yalnızca bu modda doldurulur.
Monitor
Ölçer, müdahale etmez
Varsayılan moddur. Bloklar ölçüm yapmayı ve olay üretmeyi sürdürür, ancak hiçbir istek durdurulmaz. Yapılandırma bu modda da yazılabilir ve saklanır.
Off
Koruma çalışmaz
Kart ve blokları soluklaşır: yazılmış yapılandırma ekranda okunmaya devam eder, yalnızca uygulanmaz.
Mod bu karttan değiştirilir
Şeridin en üstündeki durum bandı üç korumanın birleşik okumasını verir; L7 DDoS Protection'ın kendi modu bu kartın sağ üstündeki mod rozetiyle gösterilir ve altındaki Edit bağlantısından değiştirilir. Ayrıntı: Edit.
Bot/DDoS Management'ta L7 DDoS Protection Kartı
Kart, Bot/DDoS Management ekranının üçüncü bandıdır: durum bandı ve öğrenme şeridinin altında, koruma kartlarının ilkidir. Başlığında korumanın adı ve bir tanım cümlesi, sağ üstünde güven ve muafiyet bilgileri ile mod rozeti, gövdesinde sekiz blok kartı yer alır.
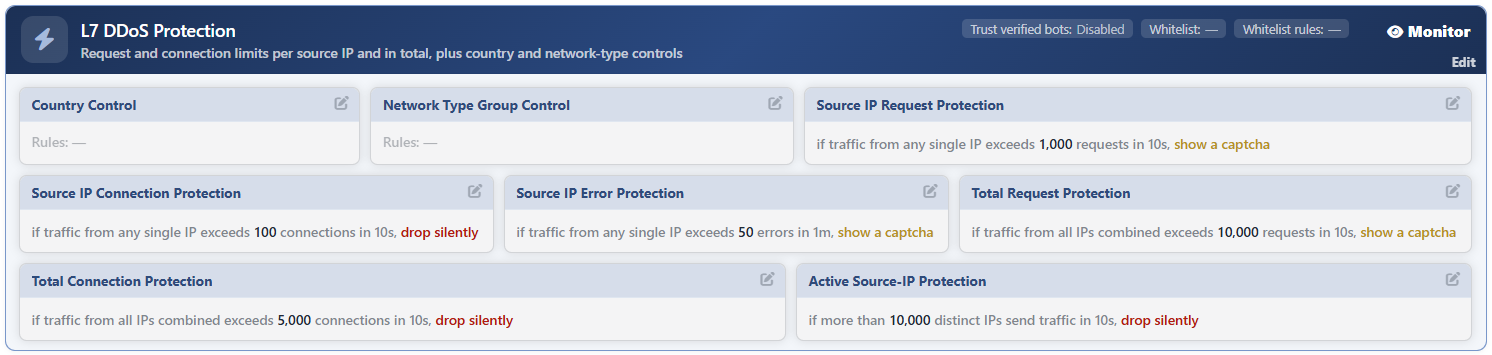 Bot/DDoS Management - L7 DDoS Protection Kartı
Kartın anatomisi:
| Bölüm | Ne gösterir |
|---|---|
| Başlık | Korumanın adı ve tek satırlık tanımı: Request and connection limits per source IP and in total, plus country and network-type controls |
| Trust Verified Bots | Doğrulanmış arama motoru botlarının kaynak bazlı limitlerden muaf tutulup tutulmadığı. Varsayılan olarak Disabled. |
| Whitelist | Korumanın tamamından muaf tutulacak trafiği tanımlayan koşul. Tanımlı değilse — yazar. |
| Whitelist Rules | Koşulun yanındaki kısayol listesinde tanımlı satır sayısı. Boşsa — yazar. |
| Mod rozeti | Korumanın kendi modu: Active, Monitor ya da Off. Rozetin altındaki Edit bağlantısı korumanın genel ayarlarını açar. |
| Blok kartları | Sekiz limit bloğu. Her kart kendi cümlesini ve kendi kalem ikonunu taşır. |
Kapalı blok kaybolmaz
Bir blok kapatıldığında kartı ekrandan kalkmaz: soluklaşır ve üzerinde Disabled rozeti görünür, yazılmış limit ve aksiyon okunmaya devam eder. Aynı şey koruma Off iken bütün bloklar için geçerlidir. Yapılandırılmış ama çalışmayan bir bloğun görünür kalması bilinçli bir tercihtir: ekran, kaydın gerçekte ne içerdiğini gizlemez.
Bloklar Hangi Sırayla Değerlendirilir?
Bloklar birbirinden bağımsız eşikler değildir; ilk eşleşen kazanır kuralıyla, en özelden en genele doğru sıralı olarak değerlendirilir. Karttaki görsel sıra, çalışma anındaki değerlendirme sırasının aynısıdır: operatörün yukarıdan aşağıya okuduğu şey, motorun da önce baktığı şeydir.
| Sıra | Blok | Ölçtüğü |
|---|---|---|
| 1 | Country Control | Ülke kurallarına göre trafik; kural satırları kendi içinde de ilk eşleşene göre işler. |
| 2 | Network Type Group Control | Ağ tipi gruplarına göre trafik (barındırma sağlayıcısı, mobil operatör gibi). |
| 3 | Source IP Request Protection | Tek bir kaynak adresin istek sayısı. |
| 4 | Source IP Connection Protection | Tek bir kaynak adresin bağlantı sayısı. |
| 5 | Source IP Error Protection | Tek bir kaynak adresin aldığı 4xx istemci hatası sayısı. |
| 6 | Total Request Protection | Bütün kaynakların birlikte ürettiği istek sayısı. |
| 7 | Total Connection Protection | Bütün kaynakların birlikte ürettiği bağlantı sayısı. |
| 8 | Active Source-IP Protection | Aynı anda trafik üreten farklı kaynak adres sayısı. |
Ekran, yapılandırma formu ve motorun kendisi aynı sırayı izler; sıra değiştirildiğinde üçü birlikte değiştirilir.
Blok Cümlesi Nasıl Okunur?
Her blok, ayarlarını tek bir cümleye indirir. Cümle üç parçadan oluşur: kimin ölçüldüğü, ne kadarının yeterli sayıldığı ve ne yapılacağı. Limit değeri kalın, zaman penceresi soluk, aksiyon ise kendi renginde yazılır (yaptırım sertleştikçe renk koyulaşır).
| Blok tipi | Cümle kalıbı |
|---|---|
| Kaynak bazlı | if traffic from any single IP exceeds <limit> <metrik> in <pencere>, <aksiyon> |
| Toplam | if traffic from all IPs combined exceeds <limit> <metrik> in <pencere>, <aksiyon> |
| Etkin kaynak | if more than <limit> distinct IPs send traffic in <pencere>, <aksiyon> |
| Sert tavanı olan blok | Cümlenin sonuna noktalı virgülle eklenir: over <tavan> <metrik>, <aksiyon> |
Ülke ve ağ tipi kontrollerinde tek bir cümle yerine kural satırları listelenir; hiç satır yoksa kart Rules: — yazar.
Varsayılan Değerler
| Blok | Varsayılan limit | Varsayılan pencere | Varsayılan aksiyon |
|---|---|---|---|
| Country Control | Kural yok | 1 dakika | Kural başına seçilir; yeni satır Block ile açılır |
| Network Type Group Control | Kural yok | 1 dakika | Kural başına seçilir; yeni satır Block ile açılır |
| Source IP Request Protection | 1.000 istek | 10 saniye | Show Captcha |
| Source IP Connection Protection | 100 bağlantı | 10 saniye | Silent Drop |
| Source IP Error Protection | 50 hata | 1 dakika | Show Captcha |
| Total Request Protection | 10.000 istek | 10 saniye | Show Captcha |
| Total Connection Protection | 5.000 bağlantı | 10 saniye | Silent Drop |
| Active Source-IP Protection | 10.000 kaynak | Sabit ölçüm penceresi | Silent Drop |
Neden bazı bloklar meydan okumaya, bazıları sessiz düşürmeye ayarlıdır?
İstek sayan bloklarda varsayılan aksiyon kurtarılabilir bir yaptırımdır: gerçek bir ziyaretçi meydan okumayı çözüp yoluna devam edebilir. Bağlantı sayan bloklarda ise varsayılan Silent Drop'tur; meydan okuma ve engelleme sayfası HTTP'ye özgü cevaplar olduğundan bu bloklar L7 TCP vService'lerde de çalışabilmek için sessiz düşürmeyi kullanır. Böylece limit kademesi kurtarılabilir kalırken, sert tavan kademesi geri dönüşü olmayan yaptırımı üstlenir.
Dokunulmamış blok kapalı sayılmaz
Blok anahtarlarının varsayılan değeri açıktır: yapılandırma kaydedildiğinde anahtarlar açık olarak yazılır ve bloklar varsayılan limitleriyle çalışır. Koruma Monitor modundayken bu bloklar ölçüm yapar ve olay üretir; yalnızca yaptırım uygulanmaz. Bir bloğun gerçekten kapalı olması için operatörün onu elle kapatması gerekir.
Edit
Kartın mod rozetinin altındaki Edit bağlantısı, korumanın blok bazlı olmayan genel ayarlarını açar: çalışma modu, doğrulanmış botlara güven ve iki katmanlı muafiyet tanımı. Blokların limitleri bu ekranda değil, her bloğun kendi kalem ikonuyla açılan ekranında düzenlenir.
| Ayar | Ne yapar |
|---|---|
| DDoS Protection | Korumanın modunu belirler: Active, Monitor ya da Off. |
| Trust Verified Bots | Doğrulanmış arama motoru botlarını kaynak bazlı limitlerden muaf tutar. Varsayılan olarak kapalıdır: erişilebilirlik adına bir tarama fırtınası da tavan altında tutulur. |
| DDoS Whitelist Condition | Korumanın tamamından muaf tutulacak trafiği koşulla tanımlar. |
| DDoS Whitelist Entries | Aynı muafiyetin satır satır yazılan kısayol listesi; satırlar birbiriyle "veya" ilişkisindedir. |
Ayrıntı: Edit.
İki muafiyet katmanı birbirinin yerine geçmez
Bu ekrandaki muafiyet koruma geneline işler: listelenen trafik hiçbir bloğun limitine takılmaz. Ülke ve ağ tipi kontrollerinin kendi içinde ayrıca blok-yerel bir muafiyet listesi vardır; oradaki muafiyet yalnızca o bloğun kural satırlarını atlatır, kaynak ve toplam limitleri ile sert tavanlar uygulanmaya devam eder.
Karttaki Bloklar
Gövdedeki sekiz kartın her biri kendi kalem ikonuyla düzenlenir ve kendi ayrıntı sayfasına sahiptir.
| Blok | Kapsamı |
|---|---|
| Country Control · Network Type Group Control | Kural listesi taşıyan iki blok: eşik değil, üyelik ve oran kuralları tanımlanır. Diğer bloklarda bulunmayan Bandwidth Limit aksiyonu yalnızca bu ikisinde seçilebilir. |
| Source IP … üç blok | Tek bir kaynak adresi ölçen bloklar. Kaynak IP limitlerinin sert tavanı sabit olarak karantinadır. |
| Total … iki blok | Bütün trafiği birlikte ölçen bloklar. |
| Active Source-IP Protection | Trafiğin hacmini değil genişliğini ölçer: aynı anda kaç farklı adresin trafik ürettiğini sayar. |
Country Control
Ülke bazlı kural satırları tanımlanır. Her satır hangi ülkeleri kapsadığını, hangi metriği saydığını, limitini ve aksiyonunu taşır; limit yazılmadığında satır bir üyelik kuralına dönüşür ve ülke eşleştiği anda aksiyon uygulanır. Satırlar ilk eşleşene göre işler. Blok, kendi muafiyet listesini de taşır.
Ayrıntı: Country Control.
Network Type Group Control
Ülke kontrolünün ağ tipi karşılığıdır: bulut ve barındırma sağlayıcıları, içerik dağıtım ağları, Tor çıkış düğümleri, mobil operatör ve ev kullanıcısı ağları gibi gruplar için aynı kural yapısı kullanılır.
Ayrıntı: Network Type Group Control.
Source IP Request Protection
Tek bir kaynak adresin belirli bir pencerede ürettiği istek sayısını sınırlar. Yalnızca HTTP vService'lerde bulunur.
Ayrıntı: Source IP Request Protection.
Source IP Connection Protection
Tek bir kaynak adresin açtığı bağlantı sayısını sınırlar. HTTP ve L7 TCP vService'lerin ikisinde de bulunur.
Ayrıntı: Source IP Connection Protection.
Source IP Error Protection
Tek bir kaynak adresin aldığı 4xx istemci hatası sayısını sınırlar; tarama ve deneme yanılma davranışını hacimden bağımsız olarak yakalar. Sunucu kaynaklı 5xx hataları sayılmaz ve bloğun sert tavanı yoktur. Yalnızca HTTP vService'lerde bulunur.
Ayrıntı: Source IP Error Protection.
Total Request Protection
Bütün kaynakların birlikte ürettiği istek sayısını sınırlar: tek tek hiçbir adres eşiği aşmasa da toplam yükü tavan altında tutar. Yalnızca HTTP vService'lerde bulunur.
Ayrıntı: Total Request Protection.
Total Connection Protection
Toplam bağlantı sayısının karşılığıdır; her iki vService tipinde de bulunur.
Ayrıntı: Total Connection Protection.
Active Source-IP Protection
Trafiğin genişliğini ölçer: sabit bir ölçüm penceresinde kaç farklı kaynak adresin trafik ürettiğini sayar. Her adresin tek tek az istek gönderdiği dağıtık saldırılar, hacim eşiklerine takılmadan bu blokta yakalanır. Kendi zaman penceresi alanı yoktur.
Ayrıntı: Active Source-IP Protection.
Kapsam ve Sınırlar
INFO
- Varsayılan mod Monitor'dür. Koruma ilk anda ölçer ve olay üretir, ancak hiçbir isteği durdurmaz; engelleme operatörün kararıyla açılır.
- Bloklar varsayılan olarak açıktır. Yapılandırma kaydedildiğinde anahtarlar açık olarak yazılır; bir bloğu kapatmak operatörün kararıdır.
- İlk eşleşen kazanır. Bir istek en özel bloğun kararıyla sonuçlanır; alttaki daha genel bloklar aynı istek için yeniden değerlendirilmez. Sert tavanlar ve bant sınırlayan kural satırları bu zincirin dışındadır.
- Üç blok yalnızca HTTP'dedir. Kaynak IP istek, kaynak IP hata ve toplam istek blokları L7 TCP vService'lerde bulunmaz; bağlantı blokları ile etkin kaynak bloğu her iki tipte de çalışır.
- Meydan okuma ve engelleme sayfası HTTP'ye özgüdür. L7 TCP vService'lerde seçilebilir aksiyon, kaynak ve toplam bloklarında yalnızca Silent Drop; ülke ve ağ tipi bloklarında Silent Drop ile Bandwidth Limit'tir. Karantina bu tipte yalnızca kaynak IP sert tavanının sabit yaptırımı olarak devreye girer.
- Sert tavan varsayılan olarak tanımlı değildir. Dört blokta bulunur ancak alan boş gelir; ikinci kademe yalnızca operatör bir değer yazdığında ve koruma Active modda çalışırken devreye girer.
- Sert tavanlar da whitelist'e tabidir. Zincirin dışında olmaları muafiyetsiz oldukları anlamına gelmez: kartın whitelist tanımına uyan trafik tavanlara da takılmaz.
- Kaynak IP sert tavanının aksiyonu seçilemez. Tavan aşıldığında uygulanan yaptırım her zaman karantinadır; toplam blokların sert tavanı ise sessiz düşürmedir.
- Ceza kutusu ve meydan okuma yalnızca Active modda dolar. İzleme modunda seçili aksiyon uygulanmaz.
- Kalem ikonları yetkiye bağlıdır. Kart ve blokları salt-izleme yetkisiyle görüntülenir; düzenleme yüzeyleri yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
