
Smarter by Design.Simpler for Business
Audit Logs
Audit Logs Nedir?
Audit Logs, AGS erişim denetimi etkin bir vService'te AGS motorunun yazdığı denetim olaylarının listelendiği sekmedir. Kullanıcının erişim akışında attığı her önemli adım bir olay olarak kaydedilir: kimlik doğrulama denemesi ve sonucu, OAuth akışının başlaması ve dönüşü, MFA kodunun gönderilmesi ve doğrulanması, kilitleme politikası uyarıları, form bilgilerinin alınması, erişim izni ve akışta oluşan hatalar.
Her satır bir olayı temsil eder ve olayın zamanını, önem seviyesini, olay kodunu, oturum kimliğini, istemcinin IP adresini ve tarayıcısını, kullanıcı adını ve olay mesajını gösterir. Olayın bağlamı (hangi akış adımında, hangi işçi süreçte üretildiği) ve olaya özgü ek veriler önizleme panelinde JSON olarak incelenir.
Ekran "bu kullanıcı neden giriş yapamadı?" ya da "bu oturum hangi adımlardan geçti?" sorularına yanıt verir. Sessions ve Lockout sekmeleri anlık durumu gösterirken Audit Logs geçmişe dönük kaydı tutar: olaylar cihazın kayıt deposuna saat saat yazılır ve seçilen zaman aralığına göre okunur.
Kalıcı
Geçmiş Kayıt
Olaylar saat bazında diske yazılır; Disk Management temizliği kapsamındadır
Last 24 Hour(s)
Varsayılan Aralık
Hazır aralıklar, özel süre ya da tarih aralığı seçilir
500
Line Limit
Her cihazdan okunan en fazla olay sayısı; cluster'da cihaz başına ayrı
4 Seviye
Level
error · warn · success · info seviyeleri renkle ayrışır
12 Kart
Filtre Şeridi
Olay, oturum, kullanıcı, IP, etiket, tarayıcı ve ülke bazında süzme
JSON
Context · Data
Olayın bağlamı ve ek verisi önizlemede tam hâliyle
Cluster
Tek Birleşik Liste
İki cihazın olayları tek listede, zamana göre sıralanarak
Syslog
Aynı Kaynak
Log Forwarding hedeflerine iletilen olaylar bu kayıtlardır
Audit Logs'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden AGS-Enabled vServices seçilir.
- TR7 üzerinde tanımlı, AGS erişim denetimi etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda Audit Logs sekmesine tıklanır.
Sekme, Load Balancer alanında izleme yetkisi bulunan kullanıcılara koşulsuz görüntülenir; olaylar Load Balancer görme yetkisiyle listelenir. Ekran salt okunurdur ve kayıt üzerinde değişiklik yapan bir işlem içermez.
Audit Logs Listeleme Ekranı
Audit Logs sekmesi açıldığında, seçili zaman aralığındaki denetim olayları tablo hâlinde listelenir. Liste ekran açıldığında bir kez getirilir ve kendiliğinden yenilenmez.
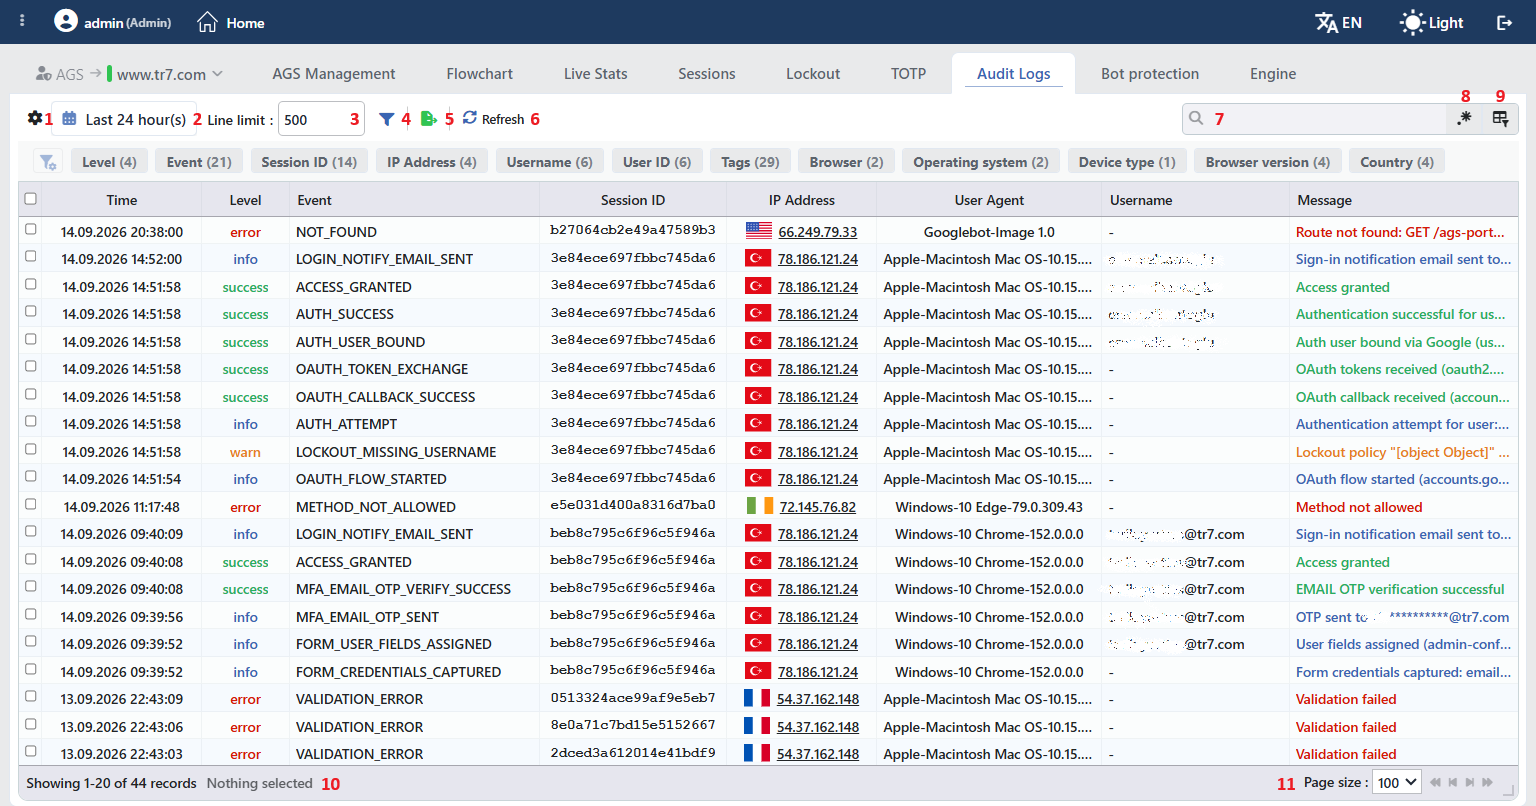 Audit Logs Listeleme Ekranı
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Source | Olayı kaydeden cihazın adı. (Yalnız cluster kurulumunda) |
| Time | Olayın tarihi ve saati. |
| Level | Olayın önem seviyesi, renkli olarak (aşağıdaki tablo). |
| Event | AGS motorunun olay kodu (ör. AUTH_SUCCESS). |
| Session ID | Olayın ait olduğu oturumun kimliği. |
| IP Address | İstemcinin IP adresi, ülke bayrağıyla. Üzerine gelindiğinde adresin itibar özeti, tıklandığında <ip> details başlıklı IP bilgi penceresi açılır; adres yoksa -. |
| User Agent | İstemcinin tarayıcı bilgisi, Vendor-Model OS-Sürüm Tarayıcı-Sürüm biçiminde kısaltılarak (ör. Windows-10 Chrome-152.0.0.0). Tanınmayan istemcilerde araç ya da bot adı (ör. Googlebot-Image 1.0) veya ham metin yazılır; üzerine gelindiğinde ham User Agent metni gösterilir. |
| Username | Olay anında bilinen kullanıcı adı; henüz bilinmiyorsa -. |
| Message | AGS motorunun olay mesajı, olayın seviye rengiyle. Üzerine gelindiğinde mesajın tamamı gösterilir. |
Aşağıdaki kolonlar varsayılan olarak gizlidir ve kolon seçicisinden eklenir:
| Kolon | Açıklama |
|---|---|
| User ID | Kimlik doğrulama sağlayıcısının kullanıcıya verdiği kimlik (ör. Google hesaplarında goog_ önekli değer); yoksa -. |
| Tags | Olayın etiketleri, virgülle ayrılarak (ör. access, granted, success); yoksa -. |
Satırlar zamana göre en yeni olay üstte olacak şekilde listelenir.
Level
| Level | Görünüm | Anlamı |
|---|---|---|
| error | Kırmızı, kalın | Akışta oluşan hata (ör. bulunamayan adres, izin verilmeyen metot, doğrulanamayan istek). |
| warn | Turuncu | Akışı durdurmayan ancak dikkat gerektiren durum (ör. kilitleme politikasının değerlendirilemediği adım). |
| success | Yeşil | Başarıyla tamamlanan adım (ör. kimlik doğrulama, OTP doğrulama, erişim izni). |
| info | Mavi | Bilgi amaçlı adım (ör. deneme başlangıcı, kod gönderimi, bildirim e-postası). |
Tabloda renk tanımı olmayan bir seviye renksiz görüntülenir.
Event
Event kolonu AGS motorunun olay kodunu gösterir. Kodların çoğu olayın ait olduğu alanı belirten bir önekle başlar; aşağıdaki tablo ekran görüntüsündeki olaylardan derlenmiş örneklerdir ve olay kodlarının tam listesi değildir.
| Alan | Örnek olaylar | Anlamı |
|---|---|---|
| Kimlik doğrulama | AUTH_ATTEMPT, AUTH_SUCCESS, AUTH_USER_BOUND | Kimlik doğrulama denemesi, başarılı doğrulama ve doğrulanan kullanıcının sağlayıcı üzerinden (ör. Google) oturuma bağlanması. |
| OAuth | OAUTH_FLOW_STARTED, OAUTH_CALLBACK_SUCCESS, OAUTH_TOKEN_EXCHANGE | Sağlayıcıya yönlendirme, sağlayıcıdan dönüş ve belirteçlerin alınması. |
| MFA | MFA_EMAIL_OTP_SENT, MFA_EMAIL_OTP_VERIFY_SUCCESS | E-posta ile tek kullanımlık kod gönderimi ve kodun doğrulanması. |
| Kilitleme | LOCKOUT_MISSING_USERNAME | Kullanıcı adı kapsamlı bir kilitleme politikasının, kullanıcı adı henüz bilinmeyen bir adımda değerlendirilememesi. |
| Form | FORM_CREDENTIALS_CAPTURED, FORM_USER_FIELDS_ASSIGNED | Giriş formundan bilgilerin alınması ve kullanıcı alanlarının atanması. |
| Erişim | ACCESS_GRANTED | Kullanıcıya erişim izni verilmesi. |
| Bildirim | LOGIN_NOTIFY_EMAIL_SENT | Giriş bildirimi e-postasının gönderilmesi. |
| İstek hataları | NOT_FOUND, METHOD_NOT_ALLOWED, VALIDATION_ERROR | AGS sayfalarına gelen, bulunamayan adres, izin verilmeyen metot ya da doğrulanamayan istekler. |
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Düzen kullanıcı bazında saklanır.
Time Range
Olayların okunacağı zaman aralığı seçilir; varsayılan Last 24 Hour(s). Hazır aralık ve Custom Duration seçimi kullanıcı bazında saklanır. Açılan pencerede hazır aralıklar bulunur: Last 5 Minutes, Last 15 Minutes, Last 30 Minutes, Last 1 Hour, Last 3 Hours, Last 12 Hours, Last 1 Day, Last 3 Days, Last 7 Days, Last 1 Month ve Last 3 Months. Custom Duration ile dakika, saat, gün, hafta ya da ay cinsinden özel bir süre; Custom Date Range seçildiğinde aralık dünün 00:00'ından bugünün 00:00'ına kadar doldurulur; Start ve End alanlarına DD.MM.YYYY HH:mm biçiminde tarih ve saat yazılır ya da alanın yanındaki takvim simgesiyle açılan takvimden seçilir, takvim görünümü Done butonuyla kapatılır. Aralık çözünürlüğü bir dakikadır.
Geçersiz bir aralık girildiğinde pencerede Invalid range uyarısı görüntülenir ve Refresh butonu pasif kalır. Aralık değiştirildiğinde liste kendiliğinden yenilenmez; yeni aralık Refresh ile uygulanır.
Line Limit
Her cihazın kayıt deposundan okunacak en fazla olay sayısı girilir; varsayılan 500; alan boş bırakıldığında 500 kullanılır. Cluster kurulumunda sınır her cihaza ayrı uygulanır; listede sınırın iki katına kadar olay görüntülenir. Sınır dolduğunda okuma durur: saatler en yeniden eskiye doğru, her saatin olayları ise o saatin başından itibaren okunur. Bu nedenle sınırın dolduğu saatin son olayları ve daha eski saatler listede yer almaz; aralıktaki bütün olayların listelenmesi için Line Limit değeri aralıktaki olay sayısından büyük tutulur. Değer kullanıcı bazında saklanır ve bir sonraki Refresh ile uygulanır.
Filter
Filtre panelini açar ve kapatır; panel varsayılan olarak açık gelir. Filtreler tablonun üstünde kart şeridi hâlinde listelenir ve kartın yanındaki sayı, o ölçüt için bulunan farklı değer adedidir. Kartların sırası sürüklenerek değiştirilir ve yapılan seçimler saklanır. Kullanılabilen filtre ölçütleri:
| Filtre | Açıklama |
|---|---|
| Level | Olayın önem seviyesi, tablodaki renkleriyle. |
| Event | Olay kodu. |
| Session ID | Oturum kimliği; kart içinde arama yapılır. Bir oturumun geçtiği tüm adımları sırayla görmek için kullanılır. |
| IP Address | İstemcinin IP adresi, ülke bayrağıyla; kart içinde arama yapılır. |
| Username | Kullanıcı adı; kart içinde arama yapılır. |
| User ID | Kullanıcı kimliği; kolon gizli olsa da kart bulunur. |
| Tags | Olay etiketleri; bir olayın her etiketi ayrı sayılır. Kolon gizli olsa da kart bulunur. |
| Browser | User Agent metninden çıkarılan tarayıcı adı. |
| Operating System | User Agent metninden çıkarılan işletim sistemi. |
| Device Type | User Agent metninden çıkarılan cihaz tipi (Desktop, Mobile, Tablet, Console, Smart TV, Wearable, Embedded). |
| Browser Version | Tarayıcının ana sürümü. |
| Country | İstemci IP adresinin ülkesi. Özel ve yerel adreslerde ülke bilgisi bulunmaz. |
| IP Tags | İstemci adresine uyan IP Tags etiketleri; etiketsiz adresler No Tags seçeneğinde toplanır. |
Cluster kurulumunda bu kartlara olayı kaydeden cihazı gösteren Source kartı eklenir.
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Refresh
Refresh butonuna tıklanarak olaylar seçili Time Range ve Line Limit değerleriyle kayıt deposundan yeniden getirilir; getirilen liste öncekinin yerine geçer. Getirme sürerken buton pasif kalır ve dönen bir simge gösterir.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır.
Column Based Search
Tabloda bulunan bilgilerde sütun bazlı arama yapmak için kullanılır.
Page Information
Filtre ve aramadan sonra kalan olay sayısı ile ekranda görüntülenen satır aralığına ait bilgiler yer alır: Showing N-M of T records ve seçili satır sayısı (N selected, seçim yokken Nothing selected). Toplam, kayıt deposundaki tüm olayların değil Time Range ve Line Limit ile getirilen olaylardan filtrelere uyanların sayısıdır. Satırlar seçilebilir ancak bu ekranda seçimle çalışan bir işlem bulunmaz.
Page Size
Sayfada görüntülenecek maksimum olay sayısı seçilir. Varsayılan 100; seçenekler 50, 100, 250, 500 ve All. Seçim saklanmaz.
Sağ tık menüsü bulunmaz
Audit Logs tablosunda satırlara özel bir sağ tık menüsü tanımlı değildir; kayıtlar yalnızca incelenir ve dışa aktarılır.
Seçilen Olayın Önizlemesi
Listede bir satıra tıklandığında ekranın sağında olayın önizlemesi açılır. Başlıkta olayın seviyesini gösteren ikon (error için kırmızı çarpı, warn için turuncu uyarı üçgeni, success için yeşil onay, info için mavi bilgi ikonu) ve olay kodu, altında olayın zamanı ile kullanıcı adı (yoksa kullanıcı kimliği) bulunur. Alt başlığın yanındaki ikonu olayın Session ID değerini panoya kopyalar; oturum kimliği olmayan olaylarda satırın liste içi kimliği kopyalanır. Başlıkta işlem butonu bulunmaz.
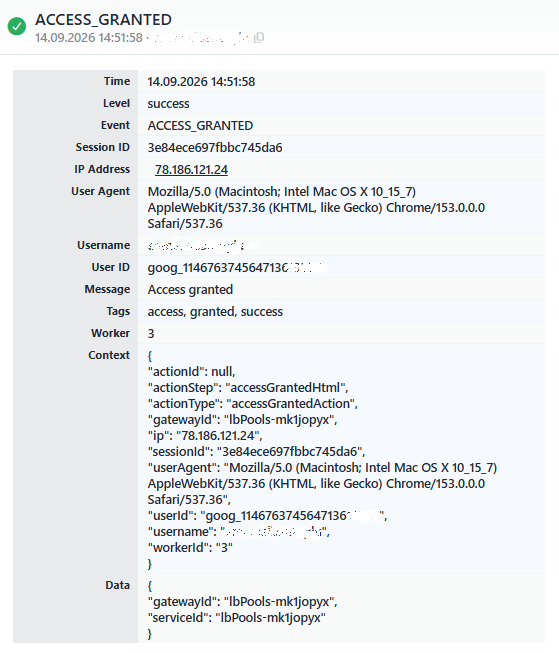 Seçilen Olayın Önizlemesi
Paneldeki bilgi satırları sırasıyla aşağıdaki gibidir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Source | Olayı kaydeden cihazın adı. | Cluster kurulumu |
| Time | Olayın tarihi ve saati. | Her zaman |
| Level | Önem seviyesi. | Her zaman |
| Event | Olay kodu. | Her zaman |
| Session ID | Oturum kimliği; yoksa -. | Her zaman |
| IP Address | İstemcinin IP adresi; tıklandığında IP bilgi penceresi açılır. | IP bilgisi varsa |
| User Agent | İstemcinin kısaltılmamış User Agent metni; yoksa -. | Her zaman |
| Username | Kullanıcı adı; yoksa -. | Her zaman |
| User ID | Kullanıcı kimliği; yoksa -. | Her zaman |
| Message | Olay mesajı. | Her zaman |
| Tags | Olay etiketleri; yoksa -. | Her zaman |
| Action | Olayı üreten akış adımının adı; yanındaki ikonu adımın ayarlarını düzenleme butonu olmadan gösterir. | Olay bir akış adımında üretildiyse |
| References | Olayın ilişkili olduğu kayıtların listesi (ör. politika ya da sağlayıcı), her biri adı ve ikonuyla. | İlişkili kayıt varsa |
| Worker | Olayı işleyen AGS motoru işçi sürecinin numarası. | Her zaman |
| Context | Olayın bağlamı, JSON olarak (ör. akış adımı actionId, actionStep, actionType; vService kimliği gatewayId; istemci ip, userAgent; oturum sessionId; kullanıcı userId, username; işçi süreç workerId). Alanlar olay türüne göre değişir. | Her zaman |
| Data | Olaya özgü ek veri, JSON olarak (ör. gatewayId, serviceId). İçerik olay koduna göre değişir. | Her zaman |
Kapsam ve Sınırlar
INFO
- Kayıtlar cihaz başına tutulur. Her cihaz kendi AGS motorunun olaylarını saat bazında kendi kayıt deposuna yazar; cluster kurulumunda ekran iki cihazın olaylarını tek listede birleştirir ve Source kolonuyla ayırır. Cluster'daki diğer cihaz yanıt vermediğinde liste yalnız yanıt veren cihazın olaylarıyla getirilir.
- Saklama disk yönetimi kapsamındadır. Denetim kayıtları Disk Management ekranındaki otomatik disk temizliği kapsamındadır (varsayılan %90 ve 12 ay) ve File Management listesinde AGS Audit Logs tipiyle ay bazında elle silinir.
- Yalnızca motorun olayları listelenir. TR7 yönetim arayüzünde yapılan işlemler (ör. Revoke Session(s), Clear Lockouts, Reset TOTP, Restart Engine) bu ekrana değil User Logs ekranına yazılır.
- Liste aralık ve sınırla getirilir. Zaman aralığı ve Line Limit değişiklikleri Refresh ile uygulanır; yoğun trafikli bir vService'te sınır, aralıktaki olay sayısına göre yükseltilir.
- Kayıt dosyası olmayan saatler atlanır. vService'e hiç erişim olmamışsa ya da seçilen aralıkta olay üretilmemişse liste boş gelir.
- SIEM iletimi aynı kayıtları kullanır. vService'in AGS ayarlarında Audit Log Forwarders olarak seçilen Log Forwarding hedeflerine iletilen olaylar bu kayıtlardır; iletim sınırını aşan olaylar da bu ekranda görünmeye devam eder. success seviyesindeki olaylar hedefe bilgi düzeyinde iletilir.
- Ekranın göstermedikleri. Olay kodlarının açıklamalı kataloğu, olayların seviyesini değiştirme ve kayıt silme bu ekranda yer almaz; Session ID değeri Sessions sekmesine bağlantı taşımaz.
