
Smarter by Design.Simpler for Business
Malformed Packets
Malformed Packets Nedir?
Malformed Packets, bir paketin açık bir oturumu, gerçek bir kaynak adresi ve dayatılmamış bir yolu olup olmadığını denetler; Packet Integrity bandının dört kuralını birlikte taşır.
Kutunun dört kuralı da aynı soruyu farklı yerden sorar: bu paket olduğunu iddia ettiği şey olabilir mi? Bir paket açık bir oturumun parçası olduğunu ima ediyorsa böyle bir oturum var mıdır; taşıdığı kaynak adresi o adresten gelmiş olabilir mi; izleyeceği yolu kendisi mi dayatmaktadır. Cevabı hayır olan paketler için meşru bir açıklama yoktur.
Bu yüzden kutudaki hiçbir kuralda eşik bulunmaz: bir hız tavanı aşılmasını beklemeye gerek yoktur, ilk paket zaten kuralı ihlal etmektedir.
4
Kural
Oturumsuz paket · kendi adresini takınma · özel adres aralığı · kaynak yönlendirme
Yok
Ayarlanabilir Değer
Dördünde de limit ya da eşik alanı bulunmaz
2
Karantinaya Gönderebilen
Özel adres aralığı kuralında karantina hiç sunulmaz
1
Terfi İzninden Muaf
Kendi adresini takınan paket kuralı imza kesinliği taşır
Yalnız IPv4
Özel Adres Kuralının Kapsamı
IPv6 trafiği için bu kural hiç yazılmaz
1
Ölçüm Üretmeyen
Kaynak yönlendirme ayarının panoda paneli yoktur
L4 DDoS Management'ta Malformed Packets Kutusu
Kutu, Packet Integrity bandının tek kutusudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde dört kural satırı bulunur.
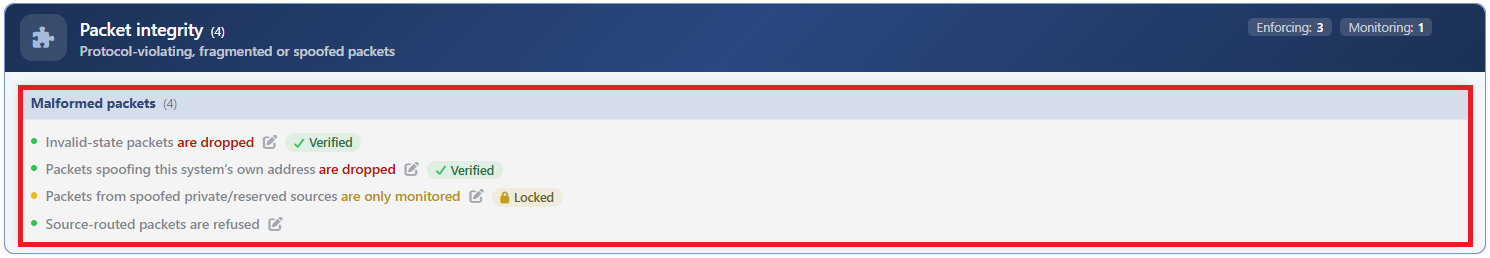 Packet Integrity - Malformed Packets Kutusu
| Satır | Kural | Neyi yakalar |
|---|---|---|
| 1 | Invalid Packets | Açık bir oturumla ilişkilendirilemeyen paketler. |
| 2 | LAND / Self-Spoof | Cihazın kendi adresini kaynak gösteren, dışarıdan gelen paketler. |
| 3 | Martians | Özel ve ayrılmış adres aralıklarından geldiğini iddia eden paketler. |
| 4 | (Source routing) - Refuse source-routed packets | İzleyeceği yolu kendi içinde taşıyan paketler. |
Invalid Packets
Açık bir oturumla ilişkilendirilemeyen paketleri yakalar. Bilgi bandındaki tanımı şudur: (Protocol validation) - Drop invalid packets.
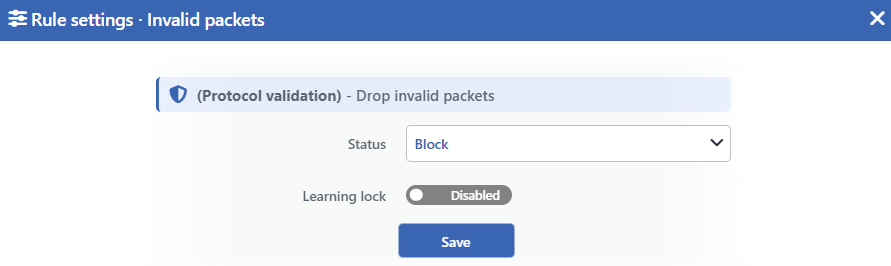 Invalid Packets Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Invalid-state packets are not monitored |
| Monitor | Invalid-state packets are only monitored |
| Block | Invalid-state packets are dropped |
| Quarantine | Invalid-state packets are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Oturum takibi neyi geçersiz sayar?
Cihaz, üzerinden geçen her akışı bir durum tablosunda izler. Bir paket bu tablodaki hiçbir kayıtla eşleşmiyor ve yeni bir akış başlatacak biçimde de gelmemişse geçersiz sayılır.
Bunun en yaygın nedenleri, kapanmış bir bağlantıya ait gecikmiş paketler, tablodan düşmüş uzun süreli oturumların devamı ve saldırıda kullanılan uydurma paketlerdir. Kural yaptırıma alınmadan önce izleme modunda bir süre gözlenmesi, ağdaki meşru gecikmeli trafiğin görülmesini sağlar.
LAND / Self-Spoof
Dışarıdan gelen ancak kaynak adresi olarak cihazın kendi adreslerinden birini taşıyan paketleri yakalar. Bilgi bandındaki tanımı şudur: (LAND / Self-Spoof) - Drop outside packets claiming this system's own address.
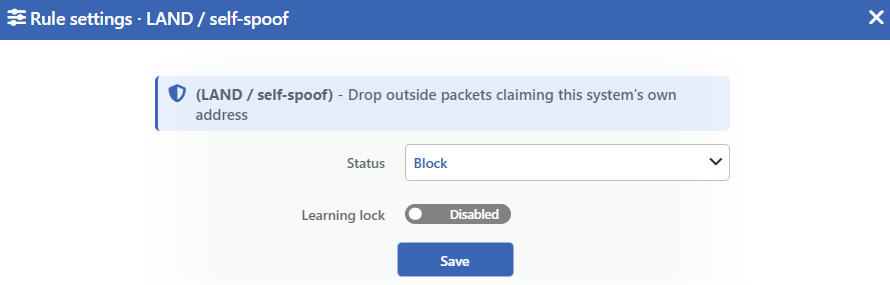 LAND / Self-Spoof Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Packets spoofing this system's own address are not monitored |
| Monitor | Packets spoofing this system's own address are only monitored |
| Block | Packets spoofing this system's own address are dropped |
| Quarantine | Packets spoofing this system's own address are dropped and their sources are quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Bu kural bandın terfi izninden muaf tek kuralıdır
Saldırganın cihazın kendi adresini kaynak göstermesinin meşru bir karşılığı yoktur; kural bu nedenle imza kesinliği taşıyan sınıfa konmuştur.
Sonucu şudur: öğrenme motoru bu kuralı, Mode Promotion izni kapalıyken de izlemeden yaptırıma terfi ettirmeyi önerebilir. Geriye dönük deneme ve güven eşiği koşullarının bu kuralda işletilmemesi ise muafiyetten değil, kuralın eşik ölçmemesinden gelir: eşiği olmayan kurallar yanlış pozitif riski taşımayan sınıfta sayılır ve izleme modundaki kural için motor doğrudan yaptırıma geçiş önerir. Aynısı Invalid Packets ve Martians kuralları için de geçerlidir; tek fark, bu iki kuralın terfisinin Mode Promotion iznine bağlı kalmasıdır.
Martians
Özel ve ayrılmış adres aralıklarından geldiğini iddia eden paketleri yakalar. Bilgi bandındaki tanımı şudur: (Martians) - Spoofed private/reserved source addresses.
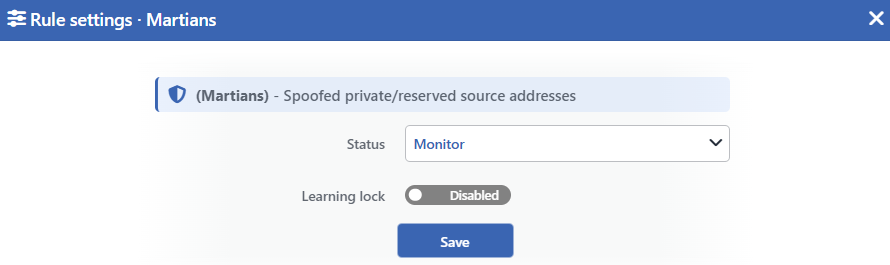 Martians Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Bu kuralda üç değer sunulur; karantina seçeneği bulunmaz:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Packets from spoofed private/reserved sources are not monitored |
| Monitor | Packets from spoofed private/reserved sources are only monitored |
| Block | Packets from spoofed private/reserved sources are dropped |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Kuralın kapsadığı adres aralıkları
Kural beş kaynak aralığını tanır ve bu liste sabittir:
| Aralık | Kullanımı |
|---|---|
10.0.0.0/8 | Özel ağ adresleri |
172.16.0.0/12 | Özel ağ adresleri |
192.168.0.0/16 | Özel ağ adresleri |
100.64.0.0/10 | Operatör düzeyinde adres çevirimi için ayrılmış aralık |
169.254.0.0/16 | Bağlantı yerel adresleri |
Kural yalnız IPv4 trafiğinde çalışır; IPv6 için hiç yazılmaz.
Varsayılan muafiyet girdisi bu kuralın kapsamını büyük ölçüde daraltır
Muafiyet listesi, dokunulmamış bir route tablosunda XX (local networks) girdisiyle gelir. Bu girdi altı IPv4 aralığını muaf tutar: 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16, 169.254.0.0/16, 192.0.2.0/24 ve 0.0.0.0/8. Kuralın tanıdığı beş aralığın dördü bu listede yer alır.
Muafiyet listesi kuraldan önce uygulandığından, girdi listede durduğu sürece kural bu dört aralıktan gelen paketleri düşürmez ve onlar için sayaç üretmez. Kuralın beşinci aralığı olan 100.64.0.0/10 ise muafiyetin dışındadır; oradan gelen kaynaklar yaptırım modunda düşürülür ve sayılır. Kuralın bütün kapsamıyla çalışması isteniyorsa ilgili muafiyet girdisi Whitelist & Known Peers penceresinden kaldırılır.
Bu kaldırma, özel adres aralıklarından gelen bütün trafiği bandın diğer kurallarının da denetimine açar; iç ağdan hizmet veren bir route tablosunda önce izleme modunda gözlenmesi yerinde olur.
Source Routing
Yolunu kendi içinde taşıyan paketlerin reddedilip reddedilmeyeceğini belirler. Bilgi bandındaki tanımı şudur: (Source routing) - Refuse source-routed packets. Bu kuralın kısa bir adı bulunmadığından düzenleme penceresinin başlığında da aynı uzun tanım görüntülenir.
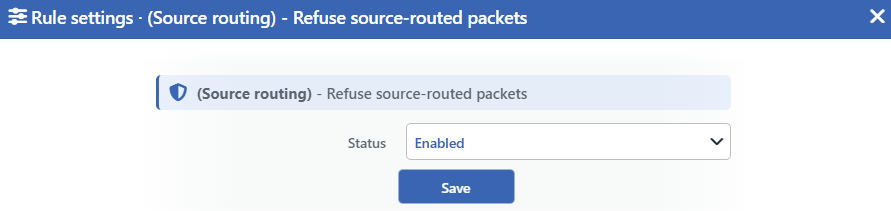 Source Routing Düzenleme Ekranı
INFO
Status
Kuralın açık olup olmadığını seçer. İki değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Enabled | Source-routed packets are refused |
| Disabled | Source-routed packets are accepted |
Disabled değerinde cümlenin tamamı amber görüntülenir: kural kapalı olduğunda paketler kabul edildiği için bu bir güvenlik uyarısıdır.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Bu kuralda öğrenme kilidi bulunmaz
Kural bir güvenlik duvarı kuralı yazmaz; işletim sistemine bir duruş yazar ve ölçüm üretmez. Ölçümü olmadığı için öğrenme motorunun görüş alanına hiç girmez.
Bunun üç görünür sonucu vardır: düzenleme penceresinde Learning Lock anahtarı bulunmaz, satırda hüküm rozeti görüntülenmez ve panoda kurala ait bir panel yer almaz.
Kaynak yönlendirme nedir?
Kaynak yönlendirme, paketin izleyeceği yolu göndericinin paketin içine yazmasıdır. Protokolün ilk tasarımında tanılama için düşünülmüştür; bugünkü kullanımı ise trafiği güvenlik denetimlerinin etrafından dolaştırmak ve cevabın saldırganın seçtiği yoldan dönmesini sağlamaktır.
Bu nedenle ayarın varsayılanı reddetmektir ve bu değer, yapılandırma hiç yazılmamış bir route tablosunda da geçerlidir. Ayar hem IPv4 hem IPv6 için birlikte uygulanır.
Ölçüm ve Pano
Kutunun ölçüm üreten üç kuralı panoda Suspicious Packets sekmesinde görüntülenir.
| Kural | Suspicious Packets | Quarantine | Dropped Traffic | IP sürümü |
|---|---|---|---|---|
| Invalid Packets | Var | Var | Var | IPv4 ve IPv6 tek seride birleşir |
| LAND / Self-Spoof | Var | Var | Var | IPv4 ve IPv6 tek seride birleşir |
| Martians | Var | Yok | Var | Yalnız IPv4 |
| Source Routing | Yok | Yok | Yok | Ölçüm üretmez |
Düşürme sayacı yalnız yaptırım modlarında beslenir
Kuralların düşürdüğü paket hacmi ayrı bir sayaçta tutulur ve bu sayaç yalnız Block ile Quarantine modlarında oluşur. İzleme modunda paketin kendisi sayılır, ancak düşürülen bir paket olmadığı için düşürme sayacı boş kalır.
Bu nedenle Dropped Traffic sekmesindeki sıfır değer "saldırı yok" demek değildir; kuralın izleme modunda olduğu anlamına da gelebilir.
Karantina kuralın kendi kapsamından daha geniş keser
Bir kaynak bu kuralların biriyle karantinaya alındığında, o kaynağın trafiği yalnız ilgili kural için değil, route tablosunun tamamında kesilir: hem cihaza yönelen hem cihaz üzerinden geçirilen yeni bağlantılar durur.
Cihaza yönelen trafikte kesinti yalnız yeni bağlantılara uygulanır; karantina anında kurulu olan oturumlar süreleri boyunca devam eder. Cihaz üzerinden geçirilen trafikte ise kurulu oturumlar da kesilir. Karantina süresi route tablosundaki bütün kurallarla ortaktır.
Kapsam ve Sınırlar
INFO
- Hiçbir kuralda ayarlanabilir bir eşik yoktur; karar paketin kendisine bakılarak verilir.
- Üç kural hem cihaza yönelen hem cihaz üzerinden geçirilen trafiği kapsar; kaynak yönlendirme ayarı ise route tablosunun ağ yığınının tamamına uygulanır.
- Özel adres aralığı kuralında karantina seçeneği hiç sunulmaz ve kural yalnız IPv4 trafiğinde çalışır.
- Varsayılan muafiyet girdisi özel adres aralığı kuralının kapsamını büyük ölçüde daraltır; girdi kaldırılmadan kural yalnız
100.64.0.0/10kaynaklarında iş yapar. - Kendi adresini takınan paket kuralı terfi izninden muaftır; diğer ikisi Mode Promotion iznine tabidir.
- Kaynak yönlendirme ayarı ölçüm üretmez, öğrenme kilidi taşımaz ve panoda paneli yoktur.
- Dokunulmamış bir route tablosunda üç kural yaptırımda, özel adres aralığı kuralı izlemede doğar.
- Muafiyet listesindeki kaynaklar ölçüm üreten üç kurala takılmaz ve ölçümlerine de yazılmaz; kaynak yönlendirme ayarı muafiyet listesini tanımaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
