
Smarter by Design.Simpler for Business
Source IP Request Protection
Source IP Request Protection Nedir?
Source IP Request Protection, tek bir kaynak adresin belirli bir zaman penceresinde ürettiği istek sayısını sınırlar. Ölçüm adres bazlıdır: her kaynak kendi sayacını taşır, bir adresin eşiği aşması diğerlerini etkilemez. Tek bir istemcinin ürettiği istek selini, trafiğin bütününü kısıtlamadan durdurmanın yoludur.
Blok yalnızca HTTP tipindeki vService'lerde bulunur; istek sayımı L7 TCP vService'lerde yapılmaz.
Kaynak Bazlı
Adres Başına Sayaç
Her kaynak adres kendi sayacını taşır; biri aşınca yalnız o cezalanır
1.000
Varsayılan Limit
10 saniyelik pencerede tek bir adresin gönderebileceği istek sayısı
Show Captcha
Varsayılan Aksiyon
Kurtarılabilir yaptırım: gerçek ziyaretçi meydan okumayı çözüp devam eder
İki Kademe
Limit ve Sert Tavan
Tavan açıldığında limit ile tavan arası ayrı, tavan üstü ayrı yaptırım alır
Quarantine
Sert Tavan Yaptırımı
Tavanın aksiyonu seçilemez; aşan kaynak doğrudan ceza kutusuna alınır
Yalnız HTTP
vService Tipi
İstek sayımı L7 TCP vService'lerde yapılmaz
L7 DDoS Protection'ta Source IP Request Protection Kartı
L7 DDoS Protection kartının gövdesindeki blok, ayarını tek bir cümleye indirir: if traffic from any single IP exceeds <limit> requests in <pencere>, <aksiyon>. Limit değeri kalın, zaman penceresi soluk, aksiyon ise kendi renginde yazılır. Sert tavan tanımlıysa cümlenin sonuna noktalı virgülle ikinci bir kademe eklenir.
Kartın sağ üstündeki kalem ikonuna tıklandığında düzenleme ekranı açılır.
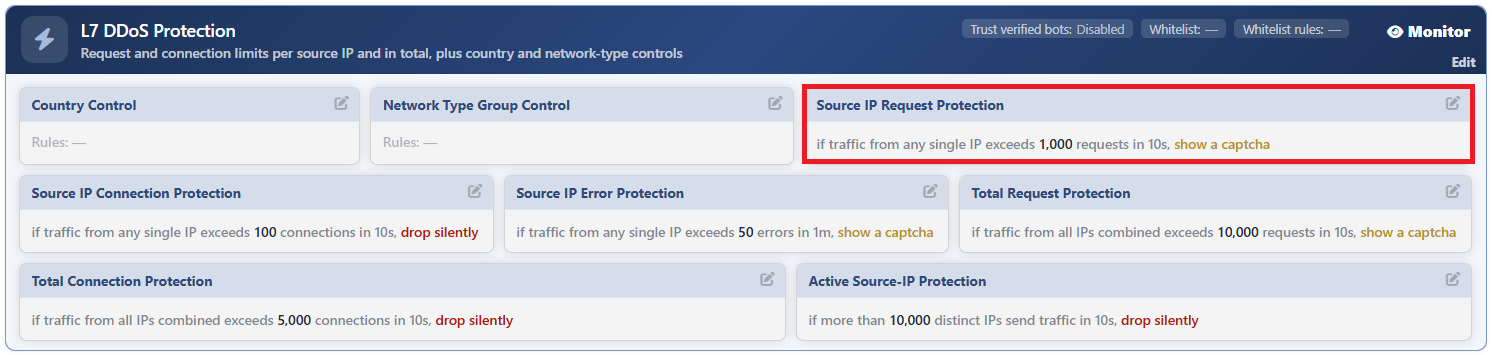 L7 DDoS Protection - Source IP Request Protection Kartı
Source IP Request Protection Edit Ekranı
- Bot/DDoS Management sekmesi açılır.
- L7 DDoS Protection kartının gövdesindeki Source IP Request Protection bloğunun sağ üstündeki kalem ikonuna tıklanır; Edit - Source IP Request Protection başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
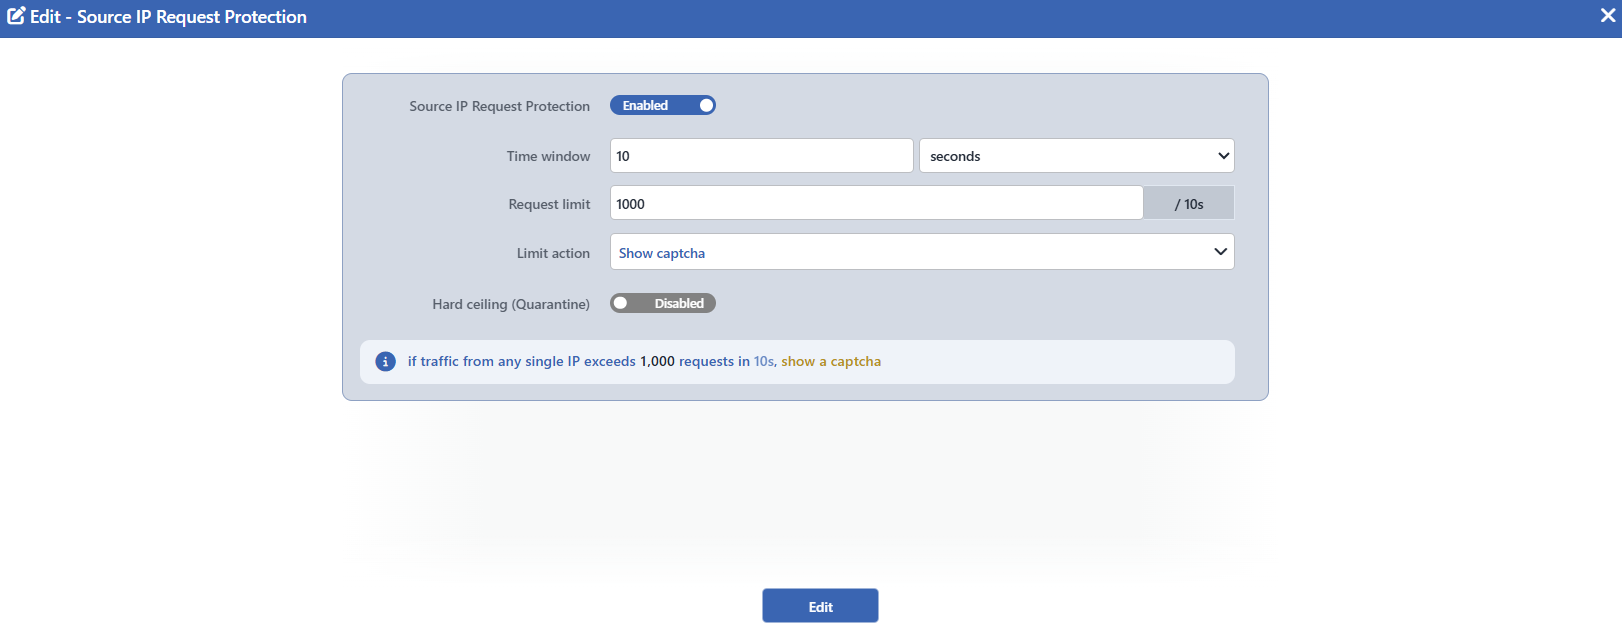 Source IP Request Protection Edit Ekranı
INFO
Source IP Request Protection Varsayılan: Açık
Bloğun açık olup olmadığını belirler; varsayılan değeri açıktır ve koruma etkinleştirildiğinde oluşturulan yapılandırma kaydına bu değer yazılır. Açıkken blok, koruma Monitor modundayken bile ölçüm yapar ve olay üretir; kapalı olması için anahtarın elle kapatılması gerekir.
Kapatıldığında formdaki diğer bütün alanlar (zaman penceresi, limit, aksiyon ve varsa sert tavan) gizlenir.
Kapatıldığında blok kartı ekrandan kalkmaz: soluklaşır ve üzerinde Disabled rozeti görünür, yazılı değerler okunmaya devam eder.
INFO
Time Window Varsayılan: 10 seconds
Sayacın hangi süre boyunca biriktirileceği tanımlanır. Değer bir sayı ve birim çiftiyle girilir; birim olarak seconds, minutes veya hours seçilebilir. Varsayılan değeri 10 seconds'dır; en az 1 saniye, en fazla 1 saat tanımlanabilir.
Pencere, limit alanının sağındaki son ekte de tekrarlanır: alan / 10s gibi bir etiketle limitin hangi süreye ait olduğunu gösterir.
INFO
Request Limit Varsayılan: 1000
Pencere içinde tek bir kaynak adresin kaç istek üretebileceği tanımlanır; varsayılan değeri 1000'dir. Alana en az 1 olmak üzere yalnızca tam sayı girilebilir. Sayaç bu değeri aştığında blok tetiklenir.
INFO
Limit Action Varsayılan: Show Captcha
Limit aşıldığında uygulanacak yaptırım seçilir; varsayılan değeri Show Captcha'tır.
| Seçenek | Ne yapar |
|---|---|
| Silent Drop | İstek cevapsız bırakılır, bağlantı sessizce düşürülür. |
| Block | Tanımlı durum koduyla engellenir. |
| Tarpit | İstek bekletilerek yavaşlatılır. |
| Redirect | Tanımlı adrese yönlendirilir. |
| Show Content | Seçilen içerik profilinden bir sayfa ve durum kodu döndürülür. |
| Show Captcha | Kaynak, paylaşılan meydan okumaya yönlendirilir. |
Bu blokta Tarpit de seçilebilir; Quarantine seçeneği bulunmaz.
Seçilen aksiyona göre formda ek alanlar belirir: Block için Block status code (varsayılan 403), Redirect için Redirect location (varsayılan /robots.txt) ve Redirect code (varsayılan 302), Show Content için Content page ve Status code (varsayılan 403). Show Captcha bu formda ek alan taşımaz: meydan okumanın görünümü Captcha kartından yönetilir.
INFO
Hard Ceiling (Quarantine) Varsayılan: Tanımsız
İkinci ve daha sert kademedir; varsayılan olarak tanımlı değildir. Açıldığında alan, bloğun varsayılan limitinin iki katıyla (2000) dolar; limit alanına yazılmış güncel değer bu ön dolguyu değiştirmez, gereken değer elle yazılır. Tavanın yaptırımı seçilemez: bu blokta her zaman Quarantine'dır ve alanın etiketinde de bu ad yazar.
Tavan açıkken Limit Action yalnızca limit ile tavan arasındaki bölgede çalışır; sayaç tavanı aştığında karar tavanın yaptırımına geçer. Bu iki kademeli ayrım yalnızca Active modda kurulur: Monitor modunda tavan ayrı bir kademe olarak işlemez. Kart cümlesine bu ikinci kademe noktalı virgülle eklenir: …; over <tavan> requests, <aksiyon>.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; Load Balancer yapılandırması otomatik olarak yeniden üretilip uygulanır. İşlem kullanıcı günlüğüne değişiklik özetiyle yazılır.
Formun altındaki cümle canlıdır
Alanların altındaki bilgi kutusu, kartta görünecek cümleyi yazarken kurar: limit, pencere ve aksiyon değiştikçe cümle anında güncellenir. Kaydetmeden önce ayarın ekranda nasıl okunacağı buradan görülür.
Doğrulanmış botlar bu bloktan muaf tutulabilir
L7 DDoS Protection kartının Trust Verified Bots ayarı açıkken, doğrulanmış arama motoru botları bu bloğun limitine takılmaz. Muafiyet kaynak bazlı bloklara özgüdür: toplam limitler ve etkin kaynak sayısı bu ayardan etkilenmez. Bot doğrulaması User-Agent başlığına değil, botun geldiği ağ aralığına bakılarak yapılır.
Kapsam ve Sınırlar
INFO
- Yalnızca HTTP vService'lerde bulunur. L7 TCP vService'lerde blok formda hiç görünmez.
- Blok varsayılan olarak açıktır. Yapılandırma kaydedildiğinde anahtar açık olarak yazılır; kapatmak operatörün kararıdır.
- Yalnızca Active modda yaptırım uygulanır. L7 DDoS Protection Monitor modundayken sayaçlar işler, olay üretilir ve kart cümlesi okunur; ancak hiçbir istek durdurulmaz.
- İlk eşleşen kazanır. Bir istek daha üstteki bir blokta karara bağlanmışsa bu blok o istek için yaptırım üretmez. Sert tavanın karantina damgası bunun istisnasıdır: tavanı aşan kaynak, isteği başka bir blok karara bağlamış olsa da ceza kutusuna alınır.
- Kalem ikonu yetkiye bağlıdır. Blok kartı salt-izleme yetkisiyle görüntülenir; düzenleme penceresini açan kalem ikonu yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir.
- Sert tavanın yaptırımı sabittir. Tavan aşıldığında kaynak her zaman karantinaya alınır; aksiyon seçilemez.
