
Smarter by Design.Simpler for Business
Live Stats
Live Stats Nedir?
Live Stats, Bot/DDoS koruması etkin bir vService'in o anki durumunu saniyede bir yenilenen bir panoda gösteren sekmedir. vService'i taşıyan trafik motorunun sağlığı, üç korumanın sonuç dağılımı, bot skorlarının bant dağılımı, hangi tespit faktörlerinin ve hangi limit kurallarının tetiklendiği, kaynak adres başına düşen yük ve trafiğin geldiği ülkeler tek ekranda, canlı olarak izlenir.
Ekran "şu anda ne oluyor?" sorusuna yanıt verir. Bir saldırı dalgası başladığında yaptırım kutularının yükselişi, hangi kuralın tetiklendiği, skorların hangi banda kaydığı ve yükü kaç farklı adresin ürettiği aynı anda görülür. Bir kartın değeri değiştiğinde kart kısa bir vurguyla parlar ve değerin yanına yön oku basılır; artan bir metrik yeşil, azalan kırmızı okla gösterilir. Ok yaklaşık bir buçuk saniye sonra kendiliğinden kaybolur.
Canlı izleme cihazın kendi üzerinde çalışır: veriler doğrudan trafik motorundan okunur, harici bir toplayıcıya, ajana veya analitik ürüne gerek duyulmaz. Yayın yalnızca ekran açıkken kurulur; başka bir sekmeye geçildiğinde veya oturum kapandığında abonelik sonlandırılır.
1 sn
Canlı Yenileme
Veriler saniyede bir yenilenir; aralık 1, 5, 10 veya 30 saniye olarak seçilir
7 Bölüm
Tek Ekranda
Frontend, koruma sonuçları, bot bantları, dağılım tabloları, karantina, kaynak istatistikleri ve canlı trafik
15
Sonuç Kartı
Dört toplayıcı, üç koruma merceği ve sekiz yaptırım kartı
46 + 25 + 10
Dağılım Satırı
Tespit faktörleri, itibar kategorileri ve limit kuralları eksiksiz listelenir
4 Bant
Bot Skoru
Clean · Suspicious · Bot · Bad Bot saniyelik oranlarla izlenir
10 sn
Kaynak IP Penceresi
Aktif adres sayısı, tepe ve yüzdelik değerler on saniyelik pencerede ölçülür
Harita
Canlı Trafik
Trafiğin ülke dağılımı ve o an en çok yük üreten yirmi kaynak adres
Cluster
Cihaz Başına Pano
Cluster kurulumunda her cihazın verisi kendi kolonunda, karıştırılmadan gösterilir
Yerleşik
Ajan Gerektirmez
Veriler doğrudan trafik motorundan okunur; harici toplayıcı gerekmez
Live Stats mi, Dashboard mı
İki ekran aynı kelime dağarcığını kullanır ancak farklı soruları yanıtlar. Live Stats anlık durumu gösterir: veriler saklanmaz, zaman aralığı seçilmez, ekranda görünen her zaman "şu an"dır. Dashboard ise aynı metrikleri zamana yayar ve arşivler: geçmişe dönük eğilim ve karşılaştırma oradan okunur.
Live Stats'a Erişim
- Left Monitor Panel açılır.
- Sol üstteki kategori sekmelerinden Bot/DDoS Protected vServices seçilir.
- TR7 üzerinde tanımlı, Bot/DDoS koruması etkin vService'ler listelenir.
- İzlenecek vService'e tıklanır; ekran, vService'in adını taşıyan Dashboard sekmesiyle açılır.
- Açılan ekranda Live Stats sekmesine tıklanır.
Sekme, Load Balancer alanında izleme yetkisi bulunan kullanıcılara görüntülenir ve koruma yapılandırmasından bağımsız olarak her zaman yer alır. Ekran açıldığı anda canlı yayın başlar ve ilk veri beklemeden gelir.
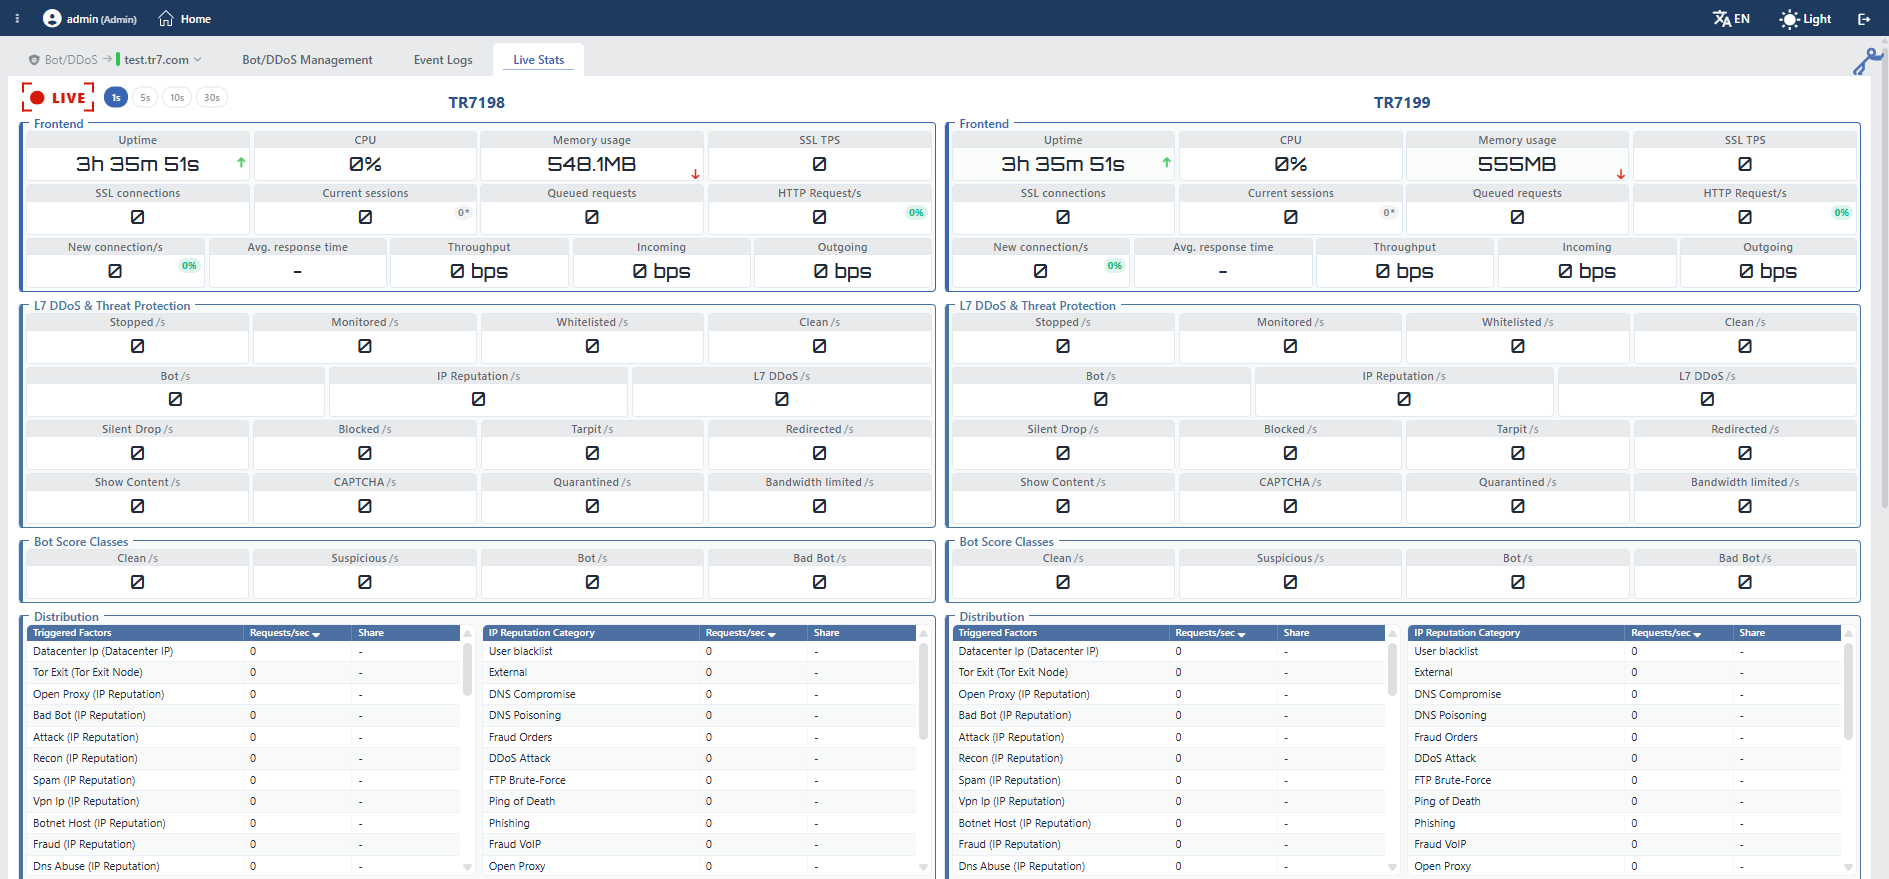 Bot/DDoS Live Stats
Ekran Kontrolleri
Panonun sol üstünde iki kontrol bulunur:
- LIVE göstergesi yayını durdurur ve yeniden başlatır. Gösterge dört hâl alır: abone olunmamışken sönük bir daire, abone olunmuş ancak ilk veri henüz gelmemişken dönen bir bekleme işareti, veri akarken nabız gibi atan bir daire, son güncellemenin üzerinden beş saniye geçtiğinde ise durdurma işareti görüntülenir.
- Yanındaki 1s, 5s, 10s, 30s çipleriyle yenileme aralığı seçilir; varsayılan değer 1 saniyedir. Seçim kullanıcı bazında saklanır ve sonraki oturumlarda korunur. Tercih vService tipine göre ayrı tutulur: HTTP ve L7 TCP vService'ler bir tercihi, Network (L4) vService'ler ayrı bir tercihi paylaşır. Network vService'lerde sayaçlar saniyede bir tazelenemediği için aralık 5 saniyenin altına inmez; 1 saniye çipi görünür kalır ama etkisizdir. Aralık değiştirildiğinde yayın kısa bir kesintiyle yeniden kurulur; bu sırada oranlar bir kez sıfır okunur.
Cluster kurulumunda pano, her bölümü cihaz başına ayrı bir kolonda gösterir ve kolonların üstünde cihaz adları yer alır; tekil kurulumda kolon başlığı yazılmaz. Değerler cihazlar arasında toplanmaz: her cihaz kendi soketinden kendi verisini alır ve yalnızca kendi üzerinden geçen trafiği gösterir. Eş cihaza ulaşılamadığında o cihazın kolonu ekrandan kalkmaz; kartlar - ya da 0 okur ve ekranda ayrıca bir uyarı görüntülenmez.
Canlı yayının süresi
Bir canlı yayın oturumu yaklaşık 30 dakika sürer; süre denetimi dakikada bir çalıştığı için yayın 30 ile 31 dakika arasında kendiliğinden sonlanır. Ekranda değerler son okundukları hâlde kalır ve yenilenmez.
Sonlanma sunucudan bildirilmez: gösterge etkin görünmeye devam eder, yalnızca nabız durur ve simge durdurma işaretine döner. İzlemeye devam edilecekse sayfa yenilenmeli ya da LIVE göstergesi önce kapatılıp yeniden açılmalıdır. Yenileme aralığının değiştirilmesi de yayını yeniden kurar ve bu süreyi baştan başlatır.
Frontend
Bölümde vService'in trafik motoruna ve frontend'ine ait anlık durum kartlar hâlinde özetlenir. Kartların hiçbiri cihaz genelini göstermez; sistem kartları da yalnızca o vService'in kendi trafik motoruna aittir.
| Kart | Gösterdiği |
|---|---|
| Uptime | Trafik motorunun kesintisiz çalışma süresi. |
| CPU | vService'in trafik motorunun anlık işlemci meşguliyeti (%). |
| Memory Usage | vService'in trafik motorunun anlık bellek kullanımı. |
| SSL TPS | Saniyedeki TLS el sıkışma sayısı. Yalnızca frontend adreslerinden en az biri TLS sonlandırıyorsa görüntülenir. |
| SSL Connections | Açık TLS bağlantısı sayısı. Aynı koşula bağlıdır. |
| Current Sessions | O anda açık istemci oturumu sayısı. İpucunda tepe değeri ve tanımlı üst sınır görüntülenir. HTTP vService'lerde ayrıca bir rozet taşır: Kurum Servislerine o an devam eden istek sayısı. |
| Queued Requests | Sıraya alınmış istek sayısı. |
| HTTP Request/s | Saniyedeki HTTP istek sayısı. L7 TCP vService'lerde bu kartın yerini Rate Max alır. |
| New Connection/s | Saniyede kurulan yeni bağlantı sayısı. |
| Avg. Response Time | Ortalama yanıt süresi. Yalnızca HTTP vService'lerde bulunur; ipucunda görülen en yüksek değer yazar. |
| Throughput | Toplam veri akış hızı. |
| Incoming · Outgoing | Gelen ve giden veri hızı. Sıkıştırma tanımlıysa bu iki kartın yanında sıkıştırma öncesi ve sonrası hacmi karşılaştıran kartlar da yer alır. |
| Cache | Önbellek tanımlıysa görüntülenen isabet ve kaçırma sayaçları. |
Yüzde rozetleri limitin doluluğunu gösterir
Bazı kartların sağ üstünde renkli bir yüzde rozeti bulunur. Rozet, ölçülen değerin ilgili L7 DDoS bloğunun yumuşak limitine oranıdır; rengi bu doluluğa göre belirlenir ve oran yükseldikçe kırmızıya doğru kayar. İpucunda limit, sert tavan, ölçüm penceresi ve korumanın çalışma modu yazar.
Rozet, o bloğun açık olduğu anlamına gelmez: kapalı bir bloğun kartında da varsayılan limit üzerinden hesaplanmış bir rozet görünür. Bloğun gerçekten çalışıp çalışmadığı ipucundaki mod bilgisinden (Off / Monitor / Active) okunur.
L7 DDoS & Threat Protection
Bölüm, üç korumanın verdiği kararların saniyelik dağılımını gösterir. On beş kart üç kümede toplanır.
Toplayıcı kartlar trafiğin nasıl bölündüğünü özetler:
| Kart | Anlamı |
|---|---|
| Stopped /s | Bir yaptırıma uğrayan isteklerin toplamı. |
| Monitored /s | İzleme modunda değerlendirilen, yaptırıma uğramayan istekler. |
| Whitelisted /s | Muafiyet tanımına uyan ya da doğrulanmış bot olduğu için geçirilen istekler. |
| Clean /s | Yukarıdakilerin hiçbirine girmeyen istekler. |
Koruma mercekleri kararı hangi korumanın verdiğini gösterir: Bot /s, IP Reputation /s ve L7 DDoS /s. Her mercek, o korumanın kendi yedi yaptırım sonucunu ve kendi izleme damgalarını toplar.
Yaptırım kartları hangi aksiyonun uygulandığını tek tek verir: Silent Drop /s, Blocked /s, Tarpit /s, Redirected /s, Show Content /s, CAPTCHA /s, Quarantined /s ve Bandwidth Limited /s.
Bant sınırlama sayımı yalnızca L7 DDoS merceğinin kendi bandında tutulur; Bandwidth Limited /s kartı ise toplayıcı banttan okuduğu için değeri sıfır kalır. Uygulanan bant sınırlamaları Event Logs ekranından ve L7 DDoS merceğinin ipucundaki dökümden izlenir.
Kartlar toplanırken dikkat edilmesi gerekenler
- Toplayıcı dört kart ayrık bir bölümlemedir. Her istek bunlardan yalnızca birine sayılır; dördünün toplamı değerlendirilen trafiğin tamamını verir. Meydan okuma sayfasının kendi yardımcı istekleri hiçbir karta sayılmaz, bu yüzden dördünün toplamı Frontend bölümündeki istek sayısının altında kalabilir.
- Stopped, sekiz yaptırım kartından yedisinin toplamıdır. Bandwidth Limited bu toplama dâhil değildir: bant sınırlama isteği sonlandırmayan bir kaplama olduğu için ayrık bölümlemenin dışındadır ve aynı istek ayrıca başka bir kovaya da sayılabilir.
- Üç koruma merceği toplanamaz. Bantlar üst üste biner: aynı isteğe iki koruma birden itiraz ettiyse ikisinin de sayacı artar. Bu üç kartın toplamı Stopped ile Monitored toplamından büyük olabilir; hangi korumanın kararı uyguladığı yalnızca toplayıcı kartlardan okunur.
- Koruma mercekleri yaptırımın yanında izlemeyi de sayar. Her mercek, o korumanın yedi yaptırım sonucuna kendi izleme damgalarını ekler; bu yüzden izleme modundaki bir koruma da bu kartlarda rakam üretir. Geçen, muafiyet alan ve doğrulanmış bot istekleri merceğe girmez.
Döküm ipucu yalnızca birden çok bileşeni toplayan kartlarda bulunur: Stopped, Whitelisted ve üç koruma merceği. Monitored ile Clean tek sayaç okuduğu için dökümleri yoktur.
Bot Score Classes
Bölüm, hesaplanan bot skorlarının bant dağılımını saniyelik oranlarla verir.
| Kart | Skor aralığı |
|---|---|
| Clean /s | 0–39 |
| Suspicious /s | 40–59 |
| Bot /s | 60–84 |
| Bad Bot /s | 85–100 |
Bu dört kart istek sayar ve ayrık bir bölümlemedir. Bölüm, Bot Protection kapalı olsa bile görüntülenir; o durumda dört kart da sıfır okur.
Distribution
Bölüm üç tabloyu tek çerçevede toplar. Tablolar ayrı birer başlık taşımaz; kimliklerini ilk kolon başlıklarından alırlar. Ekran dar kaldığında üçüncü tablo alt satıra kayar ve ayrı bir panel gibi görünür.
Her tablo, ancak arkasındaki sayaç tablosu kurulmuşsa yer alır. Kaynağı olmayan bir boyut sıfırlarla dolu bir tablo olarak değil, hiç görünmeyerek kendini belli eder.
| Tablo | Neyi listeler | Satır sayısı |
|---|---|---|
| Triggered Factors | Bot skorunu üreten tespit faktörleri | 46 |
| IP Reputation Category | İtibar veri tabanındaki kategoriler | 25 |
| DDoS Rule | L7 DDoS limit kuralları | 10 |
Üç tablo da aynı üç sütunu taşır: satırı adlandıran ilk sütun ile Requests/sec ve Share. Listeler eksiksizdir: o anda hiç tetiklenmeyen satırlar da sıfır değeriyle listede kalır, böylece sıralama sabit kalır ve karşılaştırma kolaylaşır. Sütun başlığına tıklanarak sıralama değiştirilir; tablolar varsayılan olarak orana göre azalan sıradadır.
Share kolonu canlı karışımı gösterir
Share, bir satırın o tablodaki toplam orana oranıdır; kümülatif bir pay değildir. Tablodaki bütün satırlar sıfırsa kolonda 0% değil - yazar.
Triggered Factors tablosu faktör tetiklenmelerini sayar, istekleri değil: tek bir istek birden çok faktör tetikleyebildiği için satırların toplamı saniyedeki istek sayısını aşabilir. Bot Score Classes ise istek sayar; iki bölüm bu nedenle doğrudan karşılaştırılmaz.
Triggered Factors satırlarında faktör adının yanında parantez içinde üst faktör ailesi yazar (Open Proxy (IP Reputation) gibi). Parantez yalnızca faktörün kendisinden ayrı bir ailesi olduğunda basılır; tek başına duran faktörler adlarıyla listelenir. Bu aile, bot skorlama ağacındaki gruptur; aynı ekrandaki IP Reputation Category tablosuyla karıştırılmamalıdır. İkincisi, adresin itibar listelerinde kayıtlı olduğu kategoriyi sayar.
DDoS Rule tablosunun on satırı limit bloklarına karşılık gelir: Source IP Request Rate, Source IP Connection Rate, Source IP Error Rate, Total Request Rate, Total Connection Rate, Active Source Count, Country Rules, Network Type Rules, Hard Ceiling (Requests) ve Hard Ceiling (Connections). Ülke ve ağ tipi kuralları tek satırda toplanır: kaç kuralın tanımlı olduğundan bağımsız olarak hepsinin tetiklenmeleri aynı satıra yazılır. Kural bazlı ayrıntı Event Logs ekranından okunur.
Tabloların koşulları birbirinden farklıdır
Üç tablonun sayaçları aynı koşula bağlı değildir:
| Tablo | Sayaçlar ne zaman çalışır |
|---|---|
| Triggered Factors | Bot Protection Active ya da Monitor modundayken. Koruma Off iken tablo yer almaz. |
| IP Reputation Category | IP Reputation Protection Active ya da Monitor modundayken. Koruma Off iken tablo yer almaz. |
| DDoS Rule | Yalnızca L7 DDoS Protection Active modundayken. Koruma izleme modundayken de kapalıyken de tablo yer almaz. |
Yani izleme modu ilk iki tabloyu besler, üçüncüsünü beslemez: L7 DDoS Protection izleme modundayken hangi limitin tetiklendiği bu ekrandan değil, Event Logs ekranından okunur.
Panonun alt yarısında sırasıyla karantina, kaynak adres istatistikleri ve canlı trafik bölümleri yer alır.
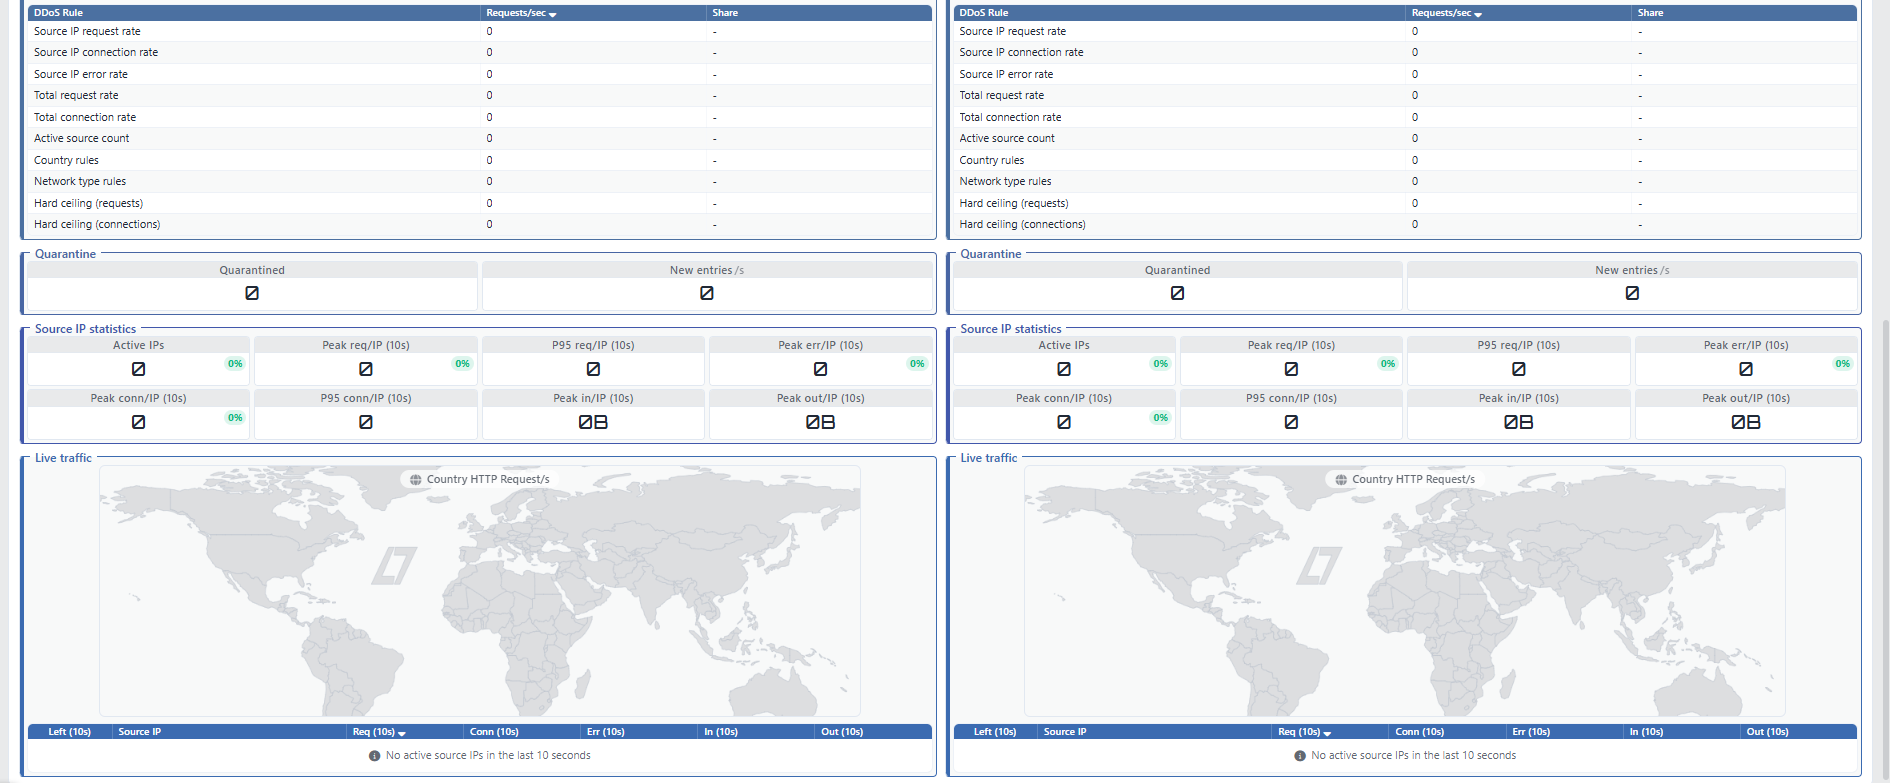 Bot/DDoS Live Stats - Panonun Alt Yarısı
Quarantine
Bölüm iki kart taşır:
| Kart | Gösterdiği |
|---|---|
| Quarantined | Ceza kutusunda o an bulunan kayıt sayısı. Bir oran değil, anlık doluluktur. |
| New entries /s | Ceza kutusundaki bir aktörden saniyede gelen istek sayısı. |
"New entries" kutuya girişi saymaz
Adına rağmen bu kart, saniyede kaç yeni aktörün kutuya eklendiğini göstermez: kutudaki aktörlerden gelen her isteği sayar. Aynı sayaç L7 DDoS & Threat Protection bölümündeki Quarantined /s kartını da besler, bu yüzden iki kart her zaman aynı değeri gösterir.
Kutuya kaç yeni kayıt girdiği panoda hiçbir kartta yer almaz. Ceza kutusuna girişler Event Logs ekranından izlenir. Bu bölümdeki Quarantined kartı ise kutunun doluluğunu gösterir: içeride kaç kayıt olduğunu söyler.
Bölüm yalnızca ceza kutusu kurulduğunda görünür
Ceza kutusu üç korumanın ortaklaşa kullandığı tek bir kutudur; kutuyu dört ayrı yapılandırmadan herhangi biri kurar:
- Bot Protection kural listesinde
Quarantineaksiyonlu bir satır varsa, - IP Reputation Protection kural listesinde
Quarantineaksiyonlu bir satır varsa, - L7 DDoS Protection sert tavanı karantinaya alacak biçimde tanımlıysa,
- Captcha kartında başarısız denemeler için karantina açıksa.
Dördü de ilgili korumanın Active modunda olmasını gerektirir: izleme modundaki bir koruma kutuyu kurmaz. Hiçbiri geçerli değilse bu bölüm ekranda yer almaz. Bir aktörün kutuya hangi koruma yüzünden düştüğü kutunun kendi kaydında tutulur ve Event Logs ekranından okunur.
Yapılandırmaya bağlı olarak bu bölümün yanında iki bölüm daha yer alabilir. Panodaki gerçek sıra Captcha → Quarantine → Waiting Room biçimindedir: meydan okuma tanımlıysa Captcha bölümü karantinanın üstünde (gösterilen, çözülen ve başarısız olan meydan okuma sayıları), bekleme odası tanımlıysa Waiting Room bölümü karantinanın altında yer alır (içerideki ve kuyruktaki ziyaretçi sayısı ile kabul ve kuyruğa alma oranları). Bekleme odası yalnızca HTTP vService'lerde bulunur.
Source IP Statistics
Bölüm, yükün kaynak adresler arasında nasıl dağıldığını on saniyelik bir pencerede özetler. Bu kartlar oran değil, pencere içi ham sayımlardır.
| Kart | Gösterdiği |
|---|---|
| Active IPs | Pencerede en az bir metriği sıfırdan büyük olan farklı adres sayısı. |
| Peak Req/IP (10s) | Tek bir adresin ürettiği en yüksek istek sayısı. |
| P95 Req/IP (10s) | İstek sayısının 95. yüzdelik değeri. |
| Peak Err/IP (10s) | Tek bir adresin aldığı en yüksek hata sayısı. |
| Peak Conn/IP (10s) | Tek bir adresin kurduğu en yüksek bağlantı sayısı. |
| P95 Conn/IP (10s) | Bağlantı sayısının 95. yüzdelik değeri. |
| Peak In/IP (10s) · Peak Out/IP (10s) | Tek bir adresin ürettiği en yüksek gelen ve giden veri miktarı. |
L7 TCP vService'lerde istek ve hata ölçen üç kart bulunmaz; bölüm beş kartla yer alır.
Bu bölümün kartları da Frontend kartlarıyla aynı yüzde rozetini taşır: rozet, ölçülen değerin ilgili kaynak adres limitine oranını gösterir.
Tepe ve yüzdelik değerlerin okunması
Peak değerleri gerçek maksimumdur. P95 değerleri ise ölçek bağımsız bir histogramdan hesaplanan kestirimlerdir; yaklaşık yüzde iki bağıl hata taşırlar ve tam yüzdelik değer olarak okunmamalıdır.
İki değerin birlikte okunması yükün biçimini söyler: tepe değeri yüksek ama yüzdelik değeri düşükse yükü tek bir adres üretiyordur; ikisi birbirine yakınsa yük tabana yayılmıştır.
Live Traffic
Bölümde bir dünya haritası ve altında canlı bir kaynak adres tablosu bulunur.
Harita, trafiğin kaynak ülkelere dağılımını renk yoğunluğuyla gösterir. Başlığı HTTP vService'lerde Country HTTP Request/s, L7 TCP vService'lerde Country Connection/s olur. Harita sürüklenebilir ve yakınlaştırılabilir; harita üzerinde gösterilemeyen kaynaklar altta çip olarak özetlenir.
Harita bütün trafiği gösterir
Buradaki harita bir saldırı haritası değildir: korumaların karar verdiği istekleri değil, vService'e gelen bütün trafiği ülkelere göre dağıtır. Saldırı kırılımı için Dashboard ve Event Logs kullanılır.
Haritanın altındaki tablo, o an en çok yük üreten kaynak adresleri listeler:
| Kolon | Gösterdiği |
|---|---|
| Left (10s) | Adresin on saniyelik etkinlik penceresinden kalan pay; halka biçiminde gösterilir. |
| Source IP | Kaynak adres, ülke bayrağıyla. Üzerine gelindiğinde adres bilgisi açılır. |
| Req (10s) · Conn (10s) · Err (10s) | Pencere içindeki istek, bağlantı ve hata sayıları. İstek ve hata kolonları yalnızca HTTP vService'lerde bulunur. |
| In (10s) · Out (10s) | Pencere içindeki gelen ve giden veri miktarı. |
Tablo en fazla yirmi satır gösterir ve bu sınır değiştirilemez. Satırlar HTTP vService'lerde varsayılan olarak istek sayısına göre azalan sıradadır; istek kolonu bulunmayan L7 TCP vService'lerde varsayılan bir sıralama uygulanmaz. Kolon başlığına tıklanarak sıralama değiştirilir, ancak bu yalnızca gelen yirmi satırı yeniden dizer ve daha derin veri getirmez. Pencerede hiç etkin adres yoksa tabloda No active source IPs in the last 10 seconds yazar.
Kapsam ve Sınırlar
INFO
- Veriler saklanmaz. Live Stats yalnızca anlık durumu gösterir; geçmişe dönük inceleme için Dashboard kullanılır.
- Zaman aralığı seçilemez. Tek pencere kontrolü yenileme aralığıdır.
- Oranlar seçilen aralıktan bağımsız olarak saniyeliktir. 30 saniyelik aralık seçmek değerleri büyütmez; yalnızca panonun kaç saniyede bir tazelendiğini ve oranın hangi pencere üzerinden düzleştirildiğini değiştirir. Ani dalgalanmaların görülmesi için kısa, eğilimin okunması için uzun aralık uygundur.
- Kaynak IP istatistikleri sabit on saniyelik penceredir ve yenileme aralığından etkilenmez.
- Kural ve host bazlı kırılım yoktur. Sayaçlar vService genelindedir; kural düzeyinde inceleme Event Logs üzerinden yapılır.
- Panellerden başka bir ekrana geçilmez. Kartlar ve tablo satırları bağlantı taşımaz. Ekranda tıklanabilen öğeler yalnızca LIVE göstergesi, yenileme aralığı çipleri, tablo kolon başlıkları, harita ve kaynak adres bilgisidir.
- Cluster'da kolonlar toplanmaz. Her cihaz kendi verisini gösterir; iki kolonun değerleri elle toplanarak cihaz geneli okunmaz.
- Trafik motoru yeniden yapılandırıldığında sayaçlar sıfırlandığı için o ana denk gelen yenilemede oranlar bir kez sıfır okunabilir. Aynı durum yenileme aralığı değiştirildiğinde de yaşanır.
- Okuma hatası ile trafiğin olmaması her yerde ayırt edilemez. Frontend ve kaynak istatistikleri kartlarının bir bölümü okuma yapılamadığında
-gösterir; Uptime, Throughput, Incoming ve Outgoing ise okuma olmasa da0yazar. Koruma sonuçları, bot bantları ve dağılım tabloları da aynı durumda0okur. - Yenileme aralığının bir maliyeti vardır. Her yenileme trafik motoruna ayrı okumalar açar; yoğun bir vService'te 5 ya da 10 saniyelik aralık daha güvenlidir.
