
Smarter by Design.Simpler for Business
Authentication Providers
Authentication Providers Nedir?
Authentication Providers, AGS erişim akışında kullanıcının kim olduğunu doğrulayan adımın profilleridir. Kullanıcı giriş formuna kimlik bilgilerini girdiğinde ya da harici bir kimlik sağlayıcısına yönlendirildiğinde, bu profil doğrulamanın nerede ve nasıl yapılacağını belirler: kurumsal dizin (LDAP / Active Directory), OAuth2 ya da OpenID Connect sağlayıcısı, SAML 2.0 kimlik sağlayıcısı, RADIUS sunucusu, HTTP tabanlı bir servis, mevcut bir web giriş formu, TR7 üzerindeki yerel kullanıcı veritabanı ya da bir AGS portalı.
Profil, AGS etkin bir vService'in erişim akışında Authentication Provider adımı olarak kullanılır; doğrulama sonucu success ya da fail geçişiyle akışın sonraki adımına aktarılır. Sağlayıcının döndürdüğü kullanıcı bilgileri (kullanıcı adı, e-posta, görünen ad, gruplar…) otomatik eşleme ve isteğe bağlı özel eşlemeyle oturum özniteliklerine dönüşür. LDAP, HTTP ve RADIUS türleri bağlantı ayarlarını Authentication Servers ekranındaki bir sunucu profilinden alır; Local Database türü Local Databases ekranındaki bir veritabanına bağlanır.
Bu sayfa bütün türlerde ortak olan listeleme ekranını, önizlemeyi ve form alanlarını anlatır; her türün kendine özel alanları Provider Type Seçenekleri tablosundaki alt sayfalarda yer alır.
9
Sağlayıcı Türü
OAuth2 · OpenID Connect · SAML 2.0 · LDAP · HTTP · Local Database · RADIUS · Portal · Web Form
14
Hazır OAuth Sağlayıcısı
e-Devlet, Google, Microsoft, GitHub, Apple, GitHub Enterprise, GitLab, Keycloak, Okta, Auth0, X (Twitter), LinkedIn, Facebook, Yandex
Otomatik
Öznitelik Eşlemesi
Sağlayıcı yanıtındaki alanlar oturum özniteliklerine kendiliğinden eşlenir; özel eşleme eklenir
Test
Bağlantı ve Keşif
LDAP bağlantı testi, OIDC uç nokta keşfi, SAML meta veri içe aktarma
Lockout
Kilitleme Davranışı
Sağlayıcı bazında hesap kilitleme politikaları: devral, değiştir, ekle ya da kapat
success / fail
Akış Geçişleri
Doğrulama sonucu akış şemasında iki çıkışla sonraki adıma bağlanır
Nasıl çalışır?
- Sağlayıcı profili bu ekranda tanımlanır: Provider Type seçilir, türe göre bağlantı bilgileri (sunucu profili, istemci kimliği, uç nokta adresleri, arama filtreleri…) girilir.
- Profil, AGS etkin vService'in erişim akışına Authentication Provider adımı olarak eklenir; giriş formundan gelen kullanıcı adı ve parola
%AGS_USER_INPUT(username)ve%AGS_USER_INPUT(password)değişkenleriyle sağlayıcıya iletilir, OAuth2, OpenID Connect, SAML ve Portal türlerinde kullanıcı harici sağlayıcıya ya da portala yönlendirilir. - Sağlayıcının yanıtı değerlendirilir: başarılıysa kullanıcı bilgileri otomatik eşleme ve Custom User Attribute Mapping kurallarıyla oturum özniteliklerine yazılır ve akış success, aksi hâlde fail geçişinden devam eder.
- Başarısız denemeler Lockout Behavior ayarına göre sağlayıcıya özel ya da vService'in varsayılan kilitleme politikalarıyla sayılır.
Provider Type Seçenekleri
| Provider Type | Doğrulama yöntemi | Ek gereksinim |
|---|---|---|
| OAuth2 | Kullanıcı harici sağlayıcının yetkilendirme sayfasına yönlendirilir; erişim belirteciyle kullanıcı bilgisi uç noktasından kimlik alınır. | Namespace; hazır sağlayıcı ya da özel uç noktalar |
| OpenID Connect | OAuth2 ile aynı akış; kimlik, imzası doğrulanan ID belirtecinden okunur (JWKS). | Namespace; JWKS adresi keşfedilir |
| SAML 2.0 | Kullanıcı kimlik sağlayıcısının (IdP) tek oturum açma adresine yönlendirilir; imzalı SAML yanıtı doğrulanır. | IdP sertifikası ve adresleri (meta veriden içe aktarılır) |
| LDAP | Kullanıcı adı ve parola, seçilen LDAP sunucusunda Search and Bind ya da Direct Bind yöntemiyle doğrulanır; öznitelik ve grup bilgisi çekilir. | Authentication Server (LDAP ya da LDAPS) |
| HTTP | Kullanıcı bilgileri seçilen HTTP sunucusuna bir istekle gönderilir; başarı durum kodu, çerez, yönlendirme ya da JSONata koşuluyla belirlenir. | Authentication Server (HTTP ya da HTTPS) |
| Local Database | Kullanıcı adı ve parola, TR7 üzerindeki yerel kullanıcı veritabanında doğrulanır. | User Database |
| RADIUS | Kullanıcı adı ve parola PAP ya da CHAP ile RADIUS sunucusunda doğrulanır. | Authentication Server (RADIUS) |
| Portal | Kimlik, portal modunda çalışan başka bir AGS vService'inden (portal) alınır. | Portal Gateway |
| Web Form | Kullanıcı bilgileri mevcut bir web uygulamasının giriş formuna gönderilir; başarı HTTP türündeki koşullarla belirlenir. | Namespace; giriş formu adresi ve alanları |
Operasyonel En İyi Uygulamalar
- Önce sunucu ve veritabanı profilleri. LDAP, HTTP ve RADIUS türleri için Authentication Servers, Local Database türü için Local Databases profili önceden tanımlanmalıdır; her iki alan formdan ayrılmadan da eklenir.
- Harici sağlayıcılarda keşif ve meta veri. OpenID Connect'te Fetch Endpoints from Issuer, SAML'de Import Metadata kullanılmalıdır; elle yazılan adreslerdeki hatalar giriş akışını sessizce bozar.
- Kilitleme davranışı. Harici sağlayıcılarda (OAuth2, OpenID Connect, SAML) kilitleme genellikle sağlayıcı tarafında yapılır; Lockout Behavior için No Lockout ya da Use Gateway Defaults seçilmelidir. Parola alan türlerde (LDAP, RADIUS, Local Database, HTTP, Web Form) Account Lockout Policies atanmalıdır.
- Silmeden önce akış kontrolü. Silme onayı kullanım yerlerini göstermez; sağlayıcıyı kullanan vService akışları önizlemedeki Used in sekmesinden kontrol edilmelidir.
- Gizli bilgiler. İstemci gizli anahtarı ve servis hesabı parolası düzenleme formunda maskeli olarak dolu gelir; profiller yalnızca gerekli kullanıcıların erişebildiği cihazlarda tutulmalıdır.
Nasıl Eklenir?
Yeni bir Authentication Providers profili, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlarla eklenir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- AGS → Authentication → Authentication Providers → Add adımları takip edilir.
- Profil için benzersiz ve açıklayıcı bir isim girilir.
- Provider Type seçilir ve türe göre görüntülenen alanlar doldurulur.
Addbutonuna tıklanarak profil eklenir.
TIP
Hızlı arama ile sayfaya ulaşma
Menüde adım adım gezmek yerine, ekranın sol alt köşesindeki arama çubuğu kullanılarak ilgili sayfaya doğrudan ulaşılır. Arama çubuğu Windows'ta Alt + T, macOS'ta Opt + T kısayolu ile açılır; ardından aranan özelliğin adının yazılması yeterlidir.
Oluşturulan profil, AGS etkin vService'lerin erişim akışında Authentication Provider adımının profil seçicisinde kullanılır. Profil, bu seçicinin yanındaki ekleme simgesiyle akış düzenleyicisinden ayrılmadan da tanımlanır.
Authentication Providers Listeleme Ekranı
AGS → Authentication → Authentication Providers yolu izlenerek TR7 cihazı üzerinde ekli olan tüm Authentication Providers profillerinin listesine ulaşılır. Bu ekran üzerinden profil ekleme, düzenleme ve silme işlemleri yapılır.
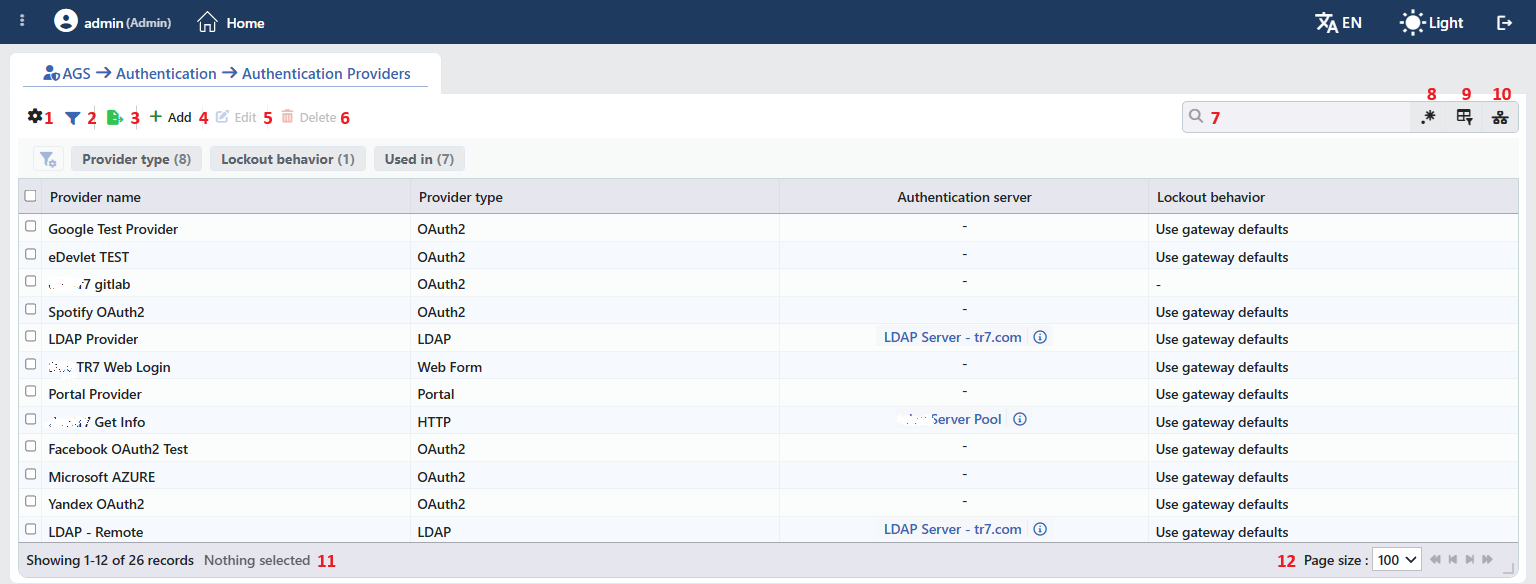 Authentication Providers Profillerini Listeleme Formu
Tablo varsayılan olarak şu kolonlarla açılır:
| Kolon | Açıklama |
|---|---|
| Provider Name | Profilin adı. |
| Provider Type | Sağlayıcı türü. |
| Authentication Server | Bağlı sunucu profili; yanındaki bilgi simgesiyle profilin özeti açılır. Yalnızca sunucu kullanan türlerde (LDAP, HTTP, RADIUS) dolu, diğerlerinde -. |
| Lockout Behavior | Kilitleme davranışı (ör. Use Gateway Defaults). Değeri boş olan kayıtlarda - görüntülenir; bu kayıtlarda da vService varsayılanları uygulanır. |
Varsayılan olarak gizlenen kolon bulunmaz. Tablo açılışta sıralanmamıştır; kolon başlığına tıklandığında önce azalan, sonra artan sıralama uygulanır, üçüncü tıklamada sıralama kalkar.
Araç çubuğundaki öğeler soldan sağa aşağıdaki sırayla yer alır; son iki öğe (Page Information ve Page Size) tablonun altındaki bilgi şeridinde bulunur.
Columns
Tabloda hangi kolonların gösterileceği seçilir; dört kolonun dördü de açık gelir. Aynı panelde kolonlar sürüklenerek yeniden sıralanır ve kolon başına hizalama seçilir; Fit rows to the page butonuyla satır yüksekliği sayfaya sığdırılır, Reset butonuyla kolon düzeni varsayılana alınır. Elle genişletilmiş bir kolonun yanındaki genişlik rozetine tıklandığında kolon otomatik genişliğe döner.
Filter
Filter butonu, listede gösterilen profilleri belirli kriterlere göre süzmek için kullanılır. Filtre şeridinde üç kart bulunur; kart adının yanındaki sayı, listedeki profillerde o kart için bulunan farklı değer sayısını gösterir. Used in kartında bu sayıya, hiç kullanılmayan profil bulunmasa da her zaman eklenen Unused Entries girdisi de dâhildir:
| Kart | Süzdüğü |
|---|---|
| Provider Type | Sağlayıcı türüne göre. |
| Lockout Behavior | Kilitleme davranışına göre. |
| Used in | Profilleri kullanan vService'ler ve hiçbir yerde kullanılmayan profilleri listeleyen Unused Entries değeri. |
Export
Export butonuna tıklanarak tablo Excel, CSV veya PDF olarak dışa aktarılır. Açılan pencerede Filename, Format ve Data Source ile dışa aktarılacak Columns belirlenir; kalan alanlar biçime göre görüntülenir: CSV'de CSV Separator, Excel'de Excel Sheet Name, PDF'te Page Orientation ve Page Size.
Add
Add butonuna tıklanarak yeni bir profil oluşturma formu Add sekmesinde açılır.
Edit
Edit butonuna tıklanarak seçili profilin düzenleme formu Edit sekmesinde açılır. Buton yalnızca tek bir profil seçildiğinde etkinleşir.
Düzenleme formu ekleme formuyla aynıdır; Provider Type dâhil bütün alanlar değiştirilir ve formun altındaki buton Edit adını taşır. Tür değiştirildiğinde önceki türün alanları profilden silinir. Gizli alanlar (istemci gizli anahtarı, servis hesabı parolası, Apple özel anahtarı) formda kayıtlı değerleriyle gelir. Değişiklik onay istemeden kaydedilir ve profili kullanan vService'lere yeniden yüklenir.
Delete
Bir veya birden fazla profil seçilip Delete butonuna tıklandığında ilgili profiller silinir. Silmeden önce "Are you sure?" onayı istenir.
WARNING
Kullanımda olan bir profil de silinebilir ve onay penceresi kullanım yerlerini göstermez.
Profili kullanan erişim akışlarındaki adım silinmez; adım artık var olmayan bir profile işaret eder. Ayar tuvalinde No provider profile selected uyarısı görünür, akış düzenleyicisinde adım açıldığında profil seçimi listedeki ilk sağlayıcıya geçer; akış düzenlenerek geçerli bir sağlayıcı seçilmelidir. Oturum listesi ve metriklerde sağlayıcı adı yerine profil kimliği görünür. Silme işlemi kullanıcı işlem kaydına yazılır.
Search
Tablodaki tüm bilgilerde arama yapmak için kullanılır.
RegExp Search
Tabloda bulunan tüm bilgilerde düzenli ifade (RegExp) ile arama yapmak için kullanılır. Kullanım filtresi etkinken ve kolon bazlı arama açıkken bu buton gizlenir.
Column Based Search
Tabloda bulunan bilgilerde kolon bazlı arama yapmak için kullanılır.
Usage Filter
Profillerin hangi vService'lerin akışında kullanıldığını filtrelemek için kullanılır. Filtre etkinken arama kutusunun yerini seçici alır; simgeye yeniden tıklandığında arama kutusu geri döner.
Page Information
Tanımlı toplam profil sayısı ile listede görüntülenen profil sayısına ait bilgiler yer alır: Showing N-M of T records ve seçili profil sayısı (N selected, seçim yokken Nothing selected).
Page Size
Sayfada görüntülenecek maksimum profil sayısı seçilir. Bu ekranda varsayılan 100; seçenekler 5, 10, 20, 50, 100, 200, 500 ve All.
Sağ Tık Menüsü
Bir satıra sağ tıklandığında, başlığında profilin adı bulunan bir menü açılır. Menüdeki iki işlem de yalnızca sağ tıklanan profile uygulanır; listede yapılmış seçim menüyü etkilemez.
| İşlem | Ne yapar |
|---|---|
| Edit | Profilin düzenleme formunu Edit sekmesinde açar; araç çubuğundaki Edit butonunun açtığı formun aynısıdır. |
| Delete | Sağ tıklanan profili siler; araç çubuğundaki silme ile aynı onay sorusu görüntülenir. |
Seçilen Profilin Önizlemesi
Listede bir satıra tıklandığında ekranın sağında profilin önizlemesi açılır; seçili satıra yeniden tıklandığında panel kapanır. Başlıkta sağlayıcı simgesi, profilin adı ve Authentication Provider alt başlığı, sağ üstte ise işlemler bulunur.
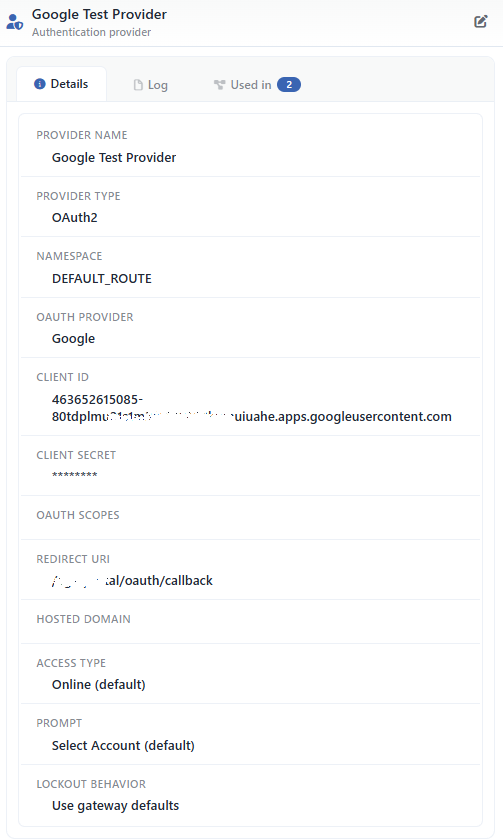 Seçilen Profilin Önizlemesi
| İşlem | Ne yapar |
|---|---|
| Test Connection | Yalnızca bir sunucuya bağlı LDAP türündeki profillerde görüntülenir; ayrıntı LDAP sayfasındadır. |
| Edit | Profilin düzenleme formunu Edit sekmesinde açar. |
Panelde üç sekme bulunur; Used in yalnızca profil en az bir vService'in akışında kullanılıyorsa görüntülenir:
Details
Profilin ayarlarını türe göre satır satır listeler; parola ve gizli anahtar alanları `********` olarak gösterilir.
Log
Profil üzerindeki kullanıcı işlemlerini (ekleme, düzenleme, silme) zaman çizelgesi olarak listeler.
Used in
Profili akışında kullanan AGS etkin vService'leri listeler. Sekme adının yanındaki rozet kullanım sayısını gösterir.
Details sekmesinde bütün türlerde ortak olan satırlar şunlardır; türe özel satırlar ilgili alt sayfada listelenir:
| Satır | Açıklama | Görünme koşulu |
|---|---|---|
| Provider Name | Profilin adı. | Her zaman |
| Provider Type | Sağlayıcı türü. | Her zaman |
| Türe özel satırlar | Seçili türün alanları (ör. OAuth2'de Namespace, OAuth Provider, Client ID). | Türe göre |
| Custom User Attribute Mapping | AGS özniteliği ← kaynak öznitelik satırları. | Tablo doluysa |
| Lockout Behavior | Kilitleme davranışı. | Her zaman |
| Lockout Policies | Seçili kilitleme politikaları. | Replace Defaults ya da Add to Defaults seçiliyken ve en az bir politika seçiliyken |
Profil Ekleme Formu
AGS → Authentication → Authentication Providers → Add adımları takip edilerek TR7 cihazı üzerine yeni bir Authentication Providers profili eklenir. Formun üstünde Provider Name ve Provider Type, ortasında seçilen türe göre değişen alanlar, en altta bütün türlerde bulunan User Attribute Mapping ve Lockout Configuration bölümleri yer alır. Türe özel alanlar Provider Type Seçenekleri tablosundaki alt sayfalarda anlatılır.
INFO
Provider Name Zorunlu
Profilin adı; listede, akış şemasındaki adım seçiminde, oturum listesinde ve loglarda profili tanımlar. Ad cihazda benzersiz olmalıdır; aynı adla ikinci bir profil kaydedilmez ve Name is used uyarısı görüntülenir. Boş bırakıldığında Required field uyarısı görüntülenir.
INFO
Provider Type Varsayılan: LDAP
Sağlayıcı türü seçilir; tür değiştirildiğinde yalnızca yeni türün alanları görüntülenir ve kaydedilir:
| Seçenek | Alt sayfa |
|---|---|
| OAuth2 | OAuth2 |
| OpenID Connect | OpenID Connect |
| SAML 2.0 | SAML 2.0 |
| LDAP | LDAP |
| HTTP | HTTP |
| Local Database | Local Database |
| RADIUS | RADIUS |
| Portal | Portal |
| Web Form | Web Form |
INFO
User Attribute Mapping
Sağlayıcı yanıtındaki alanların oturum özniteliklerine nasıl eşleneceğini yönetir. Bölümün üstündeki bilgi çubuğu, seçili tür ve sağlayıcı için kaç alanın otomatik eşlendiğini yazar (N fields are filled in automatically for this provider); çubuk açıldığında otomatik satırlar ve her birinin JSONata ifadesi görülür. Otomatik eşleme LDAP, HTTP, SAML, bütün hazır ve özel OAuth sağlayıcıları ve Local Database için bulunur; RADIUS, Web Form ve Portal türlerinde otomatik eşleme yoktur, her öznitelik elle eşlenir.
Custom User Attribute Mapping Varsayılan: No customisation
Alanın solundaki bilgi çubuğu, seçili tür için otomatik eşlenen alan sayısını verir ve üç metinden biriyle yazılır: otomatik eşleme varken … fields are filled in automatically for this provider, özel bir satır otomatik olanı geçersiz kıldığında … fields are filled in automatically; you replace … of them, otomatik eşlemesi olmayan türlerde (RADIUS, Web Form, Portal) No automatic mapping for this provider - every attribute has to be mapped below. İlk iki durumda çubuğun metnine tıklandığında otomatik satırlar ve ifadeleri açılır; her satırın sağındaki JSONATA çipiyle ifade salt okunur biçimde JSONata çalışma alanında incelenir.
Anahtar Customised konumuna alındığında çubuğun sağında satır ekleyen + Add bağlantısı belirir ve AGS Attribute ile Source Attribute tablosu görüntülenir: sol kolonda oturum özniteliği, sağ kolonda sağlayıcı yanıtı üzerinde değerlendirilen JSONata ifadesi girilir. Sol kolonun öneri listesi AGS'nin standart alanlarının yanında cihazdaki AGS etkin vService'lerde tanımlı özel kullanıcı alanlarını da içerir; liste dışında serbest metin de yazılır. Sağ kolondaki ifadeler satır satır söz dizimi denetiminden geçer, hatalı ifade varken form gönderilmez. Otomatik satırla aynı özniteliği hedefleyen özel satır otomatik olanı geçersiz kılar (replaced below rozeti). AGS'nin standart öznitelikleri dışında bir ad girildiğinde bu öznitelik vService'te özel kullanıcı alanı olarak tanımlanır; _ ile başlayan adlar gizli alan sayılır ve özel kullanıcı alanı üretmez.
Türe özgü JSONata bağlamları ve örnek ifadeler ilgili sağlayıcı alt sayfalarında anlatılır.
INFO
Lockout Behavior Varsayılan: Use gateway defaults
Lockout Configuration bölümünde yer alır; bu sağlayıcıdaki başarısız denemelerin hangi kilitleme politikalarıyla sayılacağı seçilir:
| Seçenek | Anlamı |
|---|---|
| Use Gateway Defaults | vService'in Default Lockout Policies listesindeki politikalar kullanılır. |
| Replace Defaults | Yalnızca Lockout Policies alanında seçilen politikalar kullanılır. |
| Add to Defaults | vService'in varsayılan politikalarına ek olarak Lockout Policies alanında seçilenler de kullanılır. |
| No Lockout | Bu sağlayıcıda başarısız denemeler sayılmaz, kilitleme yapılmaz. |
Lockout Policies
Replace Defaults ya da Add to Defaults seçiliyken görüntülenir; Account Lockout Policies ekranındaki tanımlı politikaların yanında hazır Default Username Lockout, Default IP Lockout, Default MFA Lockout ve Default Username + IP Lockout politikaları da listelenir.
Çalışma Mekanizması
INFO
- Dağıtım. Sağlayıcı profilleri AGS etkin her vService'in erişim motoruna aktarılır; ekleme, düzenleme ve silme sonrasında yapılandırma yeniden uygulanır ve düzenlenen profil ilgili motorlarda yenilenir.
- Akış adımı. Profil, akış şemasında Authentication Provider adımıyla çağrılır; OAuth2 ve OpenID Connect sağlayıcıları vService'in
/oauth, diğer türler/authyolu üzerinden çalışır (aynı türden birden fazla adımda-2,-3ekleri kullanılır). Sonuç success ya da fail geçişiyle akışa döner. - Kullanıcı girdisi. Parola alan türlerde
%AGS_USER_INPUT(username)ve%AGS_USER_INPUT(password)değişkenleri giriş formundan gelen değerleri taşır; LDAP, HTTP, RADIUS, Web Form ve Local Database alanlarında akış değişkenleri kullanılır. - Öznitelik eşlemesi. Otomatik eşleme kuralları tür ve sağlayıcıya göre seçilir; özel eşleme satırları otomatik olanların üzerine yazar. Eşlenen öznitelikler oturum boyunca akış adımlarında, kural ve şablonlarda kullanılır.
- Ağ. OAuth2, OpenID Connect ve Web Form istekleri profilin Namespace route tablosundan; LDAP, HTTP ve RADIUS istekleri bağlı sunucu profilinin route tablosundan çıkar.
- Kilitleme. Lockout Behavior, bu sağlayıcıdaki başarısız denemeler için hangi kilitleme politikalarının işleyeceğini belirler; No Lockout seçildiğinde denemeler sayılmaz.
- Cluster. Profiller LB yapılandırmasıyla cihazlar arasında eşitlenir.
- Loglar. Ekleme, düzenleme ve silme User Logs ekranında authentication provider nesnesi olarak izlenir; bağlantı testi ve uç nokta keşfi kullanıcı işlem kaydına yazılmaz.
Kapsam ve Sınırlar
INFO
- Lisans. Ekran AGS lisansına bağlıdır; ayrıntılar için Products & Licensing sayfasına bakılmalıdır.
- Yetki. AGS ekranları Load Balancer yetki alanına bağlıdır; yetkisi olmayan kullanıcıda sayfa yerine You don't have access to this page kartı görüntülenir.
- Ad benzersizdir. Aynı adı taşıyan ikinci bir profil kaydedilmez.
- Hazır profil yoktur. Hazır OAuth sağlayıcıları bir profil değil, profil içinde seçilen ayar kümeleridir.
- Tür kısıtları. Apple yalnızca OpenID Connect türünde; RADIUS, Web Form ve Portal türlerinde otomatik öznitelik eşlemesi yok; Portal türünde yalnızca portal modundaki vService kaydedilir.
- Bağlantı testi yalnızca LDAP'ta. Diğer türler gerçek bir girişle doğrulanır.
- Giriş butonunun görünümü formda ayarlanmaz. Profilin buton metni, simgesi ve rengi şemada bulunur ve doldurulduğunda önizlemede görüntülenir, ancak ekleme ve düzenleme formunda bu alanlar yer almaz.
- Silme referans denetimi yapmaz; kullanımdaki profil de silinir.
Kullanım Yerleri
| Kullanım Yeri | Alan | Amaç |
|---|---|---|
| AGS etkin vService → Flowchart | Authentication Provider adımı → profil seçici | Giriş adımının bu profille doğrulanması; success ve fail geçişleri |
| AGS etkin vService → AGS Management | Authentication ve User Identity bölümleri | Akıştaki sağlayıcıların ve kilitleme davranışının özeti; eşlenen özniteliklerin özeti |
| AGS etkin vService → Sessions | Sağlayıcı kolonu | Oturumun hangi sağlayıcıyla açıldığı |
| AGS etkin vService → Live Stats | Sağlayıcı bazlı doğrulama sayaçları | Profil başına başarılı ve başarısız giriş metrikleri |
