
Smarter by Design.Simpler for Business
Global Event Log
Global Event Log Nedir?
Global Event Log, cihaz üzerindeki tüm Bot/DDoS korumalı vService'lerin olaylarını tek tabloda toplayan ekrandır. Görünümü ve çalışma mantığı Event Logs ile aynıdır: aynı kolonlar, aynı araç çubuğu, aynı iki katmanlı filtreleme ve aynı dört sekmeli önizleme kullanılır. Farkı kapsamıdır.
| Event Logs | Global Event Log | |
|---|---|---|
| Nereden açılır | Bir vService'in Bot/DDoS ekranından | Configuration Menu'den |
| Kapsanan trafik | Yalnızca o vService | Bot/DDoS koruması etkin tüm vService'ler |
| Ek kolon | - | vService |
| Ek filtre sekmesi | - | vService |
| Sunucu filtresine eklenen alan | - | vService kapsam seçicisi |
| Varsayılan satır sınırı | 1.000 | 5.000 |
| Satır sınırının üst değeri | 20.000 | 50.000 |
| Okuma biçimi | Tek vService'in saatlik dosyaları | Tüm vService'lerin dosyalarında zaman dilimli tarama |
| Erişim | Load Balancer alanında değiştirme yetkisi | Load Balancer alanında izleme yetkisi ve kısıtsız vService kapsamı |
Ekranın değeri, bir saldırının yalnızca tek bir uygulamayı mı hedeflediğini yoksa cihaz genelinde mi dolaştığını tek bakışta göstermesidir. Aynı kaynak adresin farklı vService'lerde bıraktığı izler tek listede yan yana gelir; bir kuralın ya da bir bot faktörünün bütün uygulamalarda kaç kez tetiklendiği tek sorguyla görülür.
Bu, bir soruşturmanın başlangıç noktasını değiştirir. Cihaz üzerindeki her vService'in log ekranını tek tek gezmek yerine tek bir tablodan başlanır; arama, hangi uygulamanın etkilendiği daha bilinmeden yapılabilir.
Tek Tablo
Cihazın Tamamı
Bot/DDoS koruması açık bütün vService'lerin olayları tek listede
UID
Kimlikle Doğrudan Erişim
İsteğin kimliği yeterli; hangi vService olduğu bilinmeden bulunur
Çapraz İzleme
Aynı Aktör, Çok Servis
Bir adresin bütün uygulamalarda bıraktığı iz yan yana görünür
Tek Tık
Servise Geçiş
vService adına tıklanarak o servisin Bot/DDoS panosu açılır
5.000
Varsayılan Satır Sınırı
Cihaz geneli tarama için vService ekranının beş katı
Dilimli
Tarama Modeli
Aralık en yeniden en eskiye doğru katlanarak büyüyen dilimlerle taranır
Kapsam Uyarısı
Eksik Tarama Gizlenmez
Tarama aralığın tamamına ulaşamazsa nereye kadar geldiği listenin üstünde yazar
Ayrı Ayarlar
Kendi Görünümü
Kolon düzeni, filtreler ve seçimler vService ekranından bağımsız saklanır
Anlatımın tamamı Event Logs sayfasındadır
Kolonlar, Action değerleri, Pillar kolonu, süreklilik freni, araç çubuğu, sunucu filtresi alanları, filtre şeridi grupları ve önizleme sekmelerinin tamamı Event Logs sayfasında anlatıldığı gibidir. Bu ekranda tabloya bir kolon, filtre şeridine bir grup, sunucu filtresine bir alan ve gelişmiş filtreye bir alan eklenir; hepsi aşağıda anlatılmıştır. Sayfanın geri kalanı yalnızca cihaz geneli çalışmaya özgü davranışı ele alır.
Ne İşe Yarar?
Elde yalnızca bir istek kimliği varken En sık kullanım
Bir kullanıcı ya da uygulama ekibi "isteğim engellendi" diye başvurduğunda elde çoğu zaman yalnızca istek kimliği bulunur. Sunucu filtresindeki Request Unique ID alanına bu kimlik girildiğinde, hangi vService'in etkilendiği bilinmeden kayda doğrudan ulaşılır.
Bir aktörü cihaz genelinde izlemek Soruşturma
Bir kaynak adresin, ağ tipinin ya da ülkenin yalnızca tek bir uygulamayı mı denediği yoksa bütün servislerde mi dolaştığı; Client IP, Country ve Network Type gruplarıyla tek ekranda görülür. Dağılım geniş çıkıyorsa adres, tek bir vService'in muafiyet listesi yerine cihaz geneli kara listeye alınır.
Bir kuralın gerçek etkisini ölçmek Yapılandırma bakımı
İzleme modunda bırakılmış bir yapılandırmanın bütün vService'lerde ne yapacağı, Action ve Rule gruplarından okunur. Bir eşiğin yalnızca tek bir uygulamada mı yanlış pozitif ürettiği yoksa cihaz geneli bir sorun mu olduğu buradan anlaşılır. Gruplardaki sayılar çekilmiş satırlar üzerinden hesaplandığı için, satır sınırının kestiği bir aramada bunlar dönem toplamı değil örneklem sayısıdır.
Olay sonrası kırılım çıkarmak Raporlama
Bir saldırı dalgasının ardından Triggered Factors, Bot Class ve IP Reputation gruplarıyla cihaz geneli kırılım çıkarılır ve tablo Excel, CSV ya da PDF olarak dışa aktarılır. Dışa aktarma varsayılan olarak görünen sayfayı değil, filtrelenmiş ve sıralanmış kayıtların tamamını içerir.
Nasıl Erişilir?
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Bot/DDoS → Global Event Log adımları takip edilir.
Ekran, Load Balancer yetkisi bulunmayan kullanıcılara gösterilmez. Yetkisi belirli vService'lerle sınırlandırılmış kullanıcılarda ise menüde hiç görüntülenmez ve sunucu tarafı bu kullanıcıların isteklerini kapsam denetimiyle reddeder. Tek bir vService'in olaylarına bakmak için o vService'in kendi Event Logs sekmesi kullanılır.
Yetki koşulu vService ekranından farklıdır
Tek bir vService'in Event Logs sekmesinde log çekimi Load Balancer alanında değiştirme yetkisi gerektirir. Bu ekranda ise izleme yetkisi yeterlidir; buna karşılık hesabın vService kapsamı kısıtsız olmalıdır. Yani belirli vService'lere kilitlenmiş bir hesap, bu ekranı hiç açamaz; kendi vService'lerinin loglarını ancak değiştirme yetkisi de varsa tek tek görebilir.
Logları Listeleme Ekranı
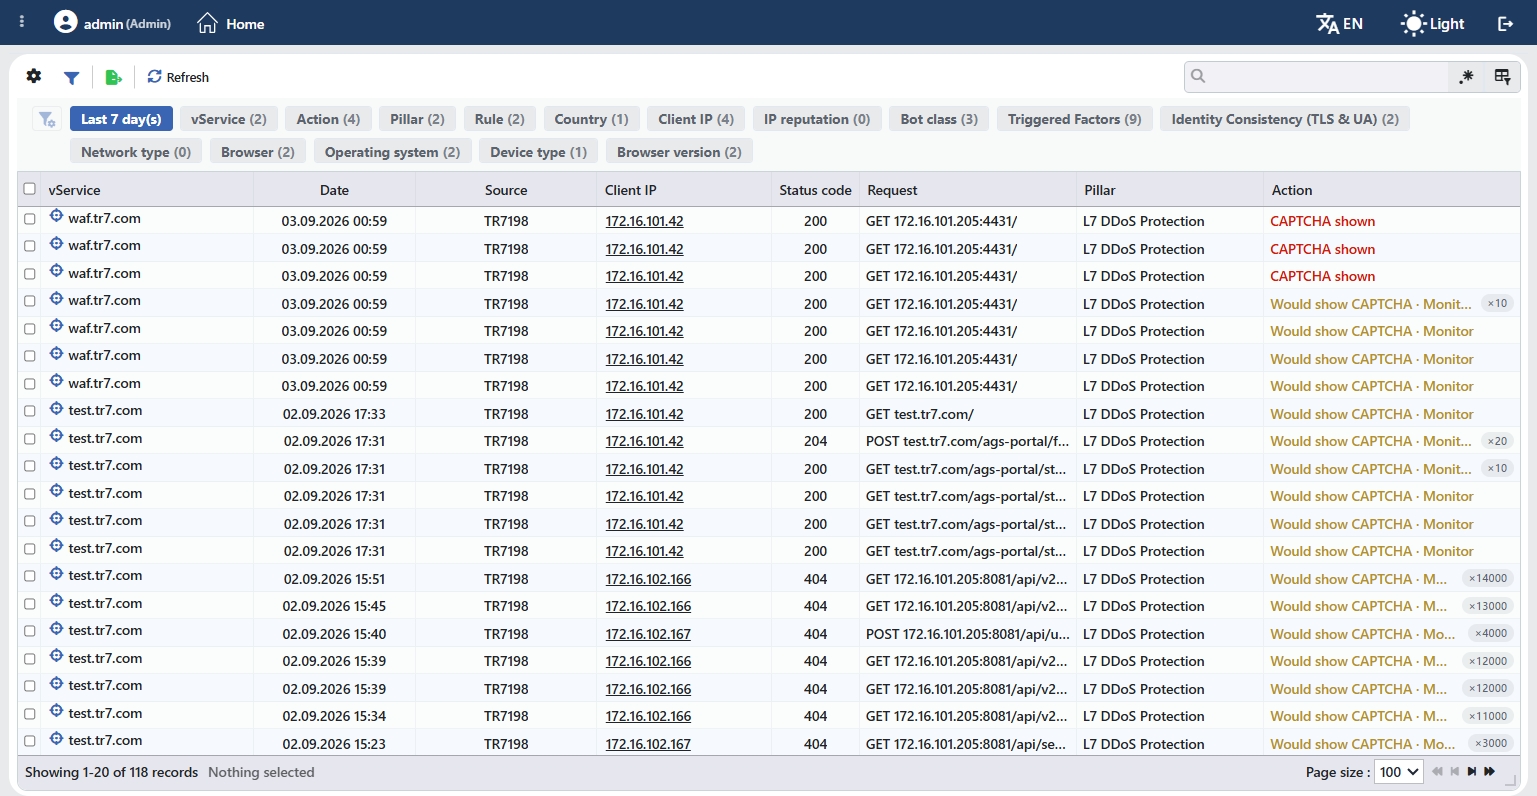 Global Event Log - Listeleme Ekranı
Ekran bir vService'in yönetim ekranının içinde değil, kendi başına açılır; bu nedenle üstünde Dashboard, Bot/DDoS Management, Event Logs ve Live Stats sekmelerini taşıyan sekme çubuğu bulunmaz.
Tabloda vService'e özel ekrandan üç fark vardır:
- Listenin başına vService kolonu eklenir. Kolondaki ad bir butondur: tıklandığında satırın önizlemesi açılmaz, o vService'in Bot/DDoS Dashboard ekranına geçilir. Arama ve sıralama vService'in adı üzerinden çalışır.
- Filtre şeridinin başına, sabit sunucu filtresi sekmesinden hemen sonra vService sekmesi gelir. Bu sekme çekilmiş satırları vService'e göre daraltır ve içinde arama kutusu bulunur.
- Satırların başına seçim kutuları eklenir. vService ekranında tablo hiç seçilemezken burada seçilebilir; ne var ki seçimin bir karşılığı yoktur (ayrıntı aşağıda).
Kalan kolonlar ve önizleme penceresi vService ekranındakiyle aynıdır. Araç çubuğunun üstündeki şerit ise yalnızca vService ekranında bulunur: log kaynağı seçicisi ve o ekrana özgü uyarılar burada yer almaz.
Onay kutularının bir karşılığı yoktur
Tablonun başında satır seçim kutuları bulunur ve altta seçili satır sayısı görüntülenir; buna karşılık bu ekranda seçime bağlı hiçbir toplu işlem bulunmaz. Dışa aktarma da seçili satırları değil, süzülmüş veriyi ya da görünen sayfayı dışarı verir. Seçim yalnızca sayacı çalıştırır.
Cluster kurulumunda satır sınırı
vService ekranında iki cihazın logları birleştirildikten sonra sabit bir üst sınıra kırpılır. Bu ekranda ise birleştirilen sonuç satır sınırına kırpılır; dolayısıyla listelenen satır sayısı Line Limit değerini aşmaz ama o değere kadar çıkabilir.
Tarama Kapsamının Belirlenmesi
Kapsam, Event Logs sayfasında anlatılan sunucu filtresi sekmesinden belirlenir. Bu ekranda sekme iki noktada farklılaşır:
INFO
Line Limit Varsayılan: 5.000
Cihaz genelinde çok daha fazla dosya tarandığı için varsayılan değer vService ekranındakinden yüksektir; alanın üst sınırı da bu ekranda 50.000'dir.
Bu ekranda satır sınırı yalnızca sonucu kısmaz, taramanın durma koşuludur: tampon dolduğunda tarama biter. Sınırı büyütmek daha çok tur ve daha çok dosya okuması demektir.
INFO
vService Varsayılan: All vServices
Taramanın hangi vService'lerde yapılacağı belirlenir. Varsayılan durumda Bot/DDoS koruması etkin bütün vService'ler taranır; Pick vServices seçilerek liste daraltılır.
Bu alan filtre şeridindeki vService sekmesinden farklıdır: sekme yalnızca çekilmiş satırları süzer, bu alan taramanın kendisini daraltır. Seçim yapıldığında diğer vService'lerin log dosyaları hiç açılmaz ve satır sınırının tamamı seçilenlere harcanır.
Seçim etkinken filtre şeridinde kaç vService'in seçili olduğunu gösteren bir özet çipi görüntülenir; çip tek tıkla temizlenir.
Gelişmiş filtrede de bir alan eklenir: Request grubuna, olayın ait olduğu vService'i süzen vService alanı gelir. Alan dört operatör sunar: eşittir, eşit değildir, liste üyeliği ve liste dışılığı.
Gelişmiş filtredeki vService koşulu da, sunucu filtresindeki seçici gibi taramayı daraltabilir: koşul her satır için geçerli olmak zorundaysa, dışarıda kalan vService'lerin dosyaları hiç açılmaz. Koşul "veya" ile kurulduğunda ya da aramada bir istek kimliği kullanıldığında bu daraltma devreye girmez; sonuç yine doğrudur, yalnızca tarama daha uzun sürer.
Taramanın Çalışması
Tek bir vService'in ekranı yalnızca o vService'in saatlik dosyalarını okur. Global ekran ise sorguyu bütün vService'lere yayar ve zaman aralığını dilimlere bölerek en yeniden en eskiye doğru ilerler. Her tur bir dilimin bütün vService dosyalarını tarar.
İlk dilim bir saatliktir; her turda dilim genişliği katlanarak büyür ve en fazla yirmi dört saate çıkar. Dilim, taranmayı bekleyen en yeni dosyaya göre konumlandığı için kayıt bulunmayan zaman aralıkları tek turda geçilir.
Satır sınırı dolduğunda tarama durur, çünkü o noktada listedeki satırların cihaz genelindeki en yeni satırlar olduğu kesinleşmiştir.
Taramanın bir süre bütçesi vardır: arayüz her isteğe iki dakikalık bir süre tanır, sunucu bunun beş saniye eksiğini (115 saniye) bütçe olarak kullanır. Bütçe dolduğunda o ana kadar tamamlanan turlar sonuca girer; süre dolduğunda yarım kalan turun okunmuş satırları da listeye eklenir. Nereye kadar ulaşıldığı ayrıca bildirilir.
Ekranın üstünde duruma göre bir bilgi şeridi görüntülenir:
| Durum | Şeritte yazan | Anlamı |
|---|---|---|
| Süre bütçesi doldu | Results are complete back to <tarih> — narrow the range to go deeper | Tarama verilen sürede aralığın tamamına ulaşamadı. Liste yazan tarihe kadar eksiksizdir; daha eskisi eksiksiz taranmamıştır (o aralıktan kısmen satır gelmiş olabilir). |
| Kaynak hatası | <sayı> source(s) could not be scanned fully | Bazı vService'lerin ya da bölgelerin dosyaları tümüyle okunamadı. |
| Yazma bütçesi doldu | Event logging was rate-capped in <sayı> hour slice(s) — those hours may be thinner than reality | O saatlerde kaynak tarafındaki saatlik yazma bütçesi dolmuştur; tavana ulaşıldıktan sonra o saate ait hiçbir olay satırı yazılmamıştır. |
| Tarama meşgul | Another global scan is running right now — please try again shortly | Aynı anda çalışabilecek global tarama sayısı doludur. |
| Tarama hatası | The global log scan failed — try refreshing | Tarama tamamlanamadı. |
Kısmi sonuç, boş sonuçtan farklıdır
Kapsam uyarısı görüntülendiğinde "bulunamadı" ile "taranmadı" aynı şey değildir. Aranan kayıt, taramanın ulaşamadığı daha eski bir dilimde olabilir. Böyle bir durumda zaman aralığı daraltılarak arama derinleştirilir.
Satır sınırının doğal olarak dolması bu uyarıyı üretmez: o durumda liste, aralığın en yeni satırlarını eksiksiz içerir.
Eşzamanlı tarama sınırı
Aynı anda en fazla iki global tarama çalışabilir. Kota, taramayı yürüten süreç başına uygulanır; meşgul yanıtı ancak bütün bacaklar doluyken döner ve istek kuyruğa alınmaz.
Bu kota cihaz geneli tarama yapan diğer yüzeylerle ortaktır: Global WAF Event Log ve Global WAF Report da aynı kapıdan geçer. Bu nedenle meşgul yanıtı, yalnızca bu ekranın başka bir yöneticide açık olmasından kaynaklanmayabilir.
İşlemler
Önizleme penceresi vService ekranındakiyle aynıdır ve satırın ait olduğu vService'in bağlamında çalışır:
- Edit Corresponding Setting kalemi, o satırın sebebini kuran ayarı satırın kendi vService'inde açar.
- Muafiyet menüsünden seçilen kimlik, yine satırın kendi vService'inin whitelist listesine yazılır.
- Önizlemedeki What happened cümlesi de o vService'in yapılandırmasından üretilir; farklı vService'lere ait iki satır aynı ölçüm için farklı limitler yazabilir.
- Client IP satırındaki Actions menüsü ise cihaz geneli kara ve beyaz liste işlemlerini sunar.
Filtre şeridindeki bir çipin temizlenmesi de yeni bir tarama başlatır; şerit bu ekranda yalnız çekilmiş satırları süzmekle kalmaz, temizleme işlemi çekimi yineler.
Ekran ayarları vService ekranındakinden ayrı tutulur: kolon düzeni, filtre şeridi sekmeleri, zaman aralığı, satır sınırı ve vService kapsam seçimi bu ekran için kullanıcı bazında ayrıca saklanır. Filtre şeridindeki seçimler de saklanır; bu nedenle ekran bir sonraki açılışta önceki daraltmayla gelebilir.
Operasyonel En İyi Uygulamalar
- Arama dar bir zaman aralığıyla başlatılmalı. Tarama, aralığı en yeniden en eskiye doğru dilimlerle işler ve bir süre bütçesi vardır. Geniş bir aralık bütçenin dolmasına ve listenin kısmi kalmasına yol açar.
- Kapsam uyarısı okunmadan "kayıt yok" sonucuna varılmamalı. Listenin üstünde taramanın nereye kadar ulaştığını bildiren bir şerit varsa, aranan kayıt taranmamış bir dilimde olabilir.
- Etkilenen vService biliniyorsa tarama önden daraltılmalı. Sunucu filtresindeki vService alanıyla seçim yapıldığında diğer servislerin dosyaları hiç açılmaz. Şeritteki vService sekmesi bu işi yapmaz; o yalnızca çekilmiş satırları süzer.
- İstek kimliğiyle arama, filtre şeridinden değil sunucu filtresinden yapılmalı. Request Unique ID alanı aramayı sunucu tarafında çalıştırır ve kimliği taşıyan kayda doğrudan ulaşır.
- Satır sınırı gereksiz büyütülmemeli. Bu ekranda sınır taramanın da durma koşuludur; büyütmek süre bütçesinin dolma riskini artırır. Daha derine inmek için sınır yerine zaman aralığı ya da filtre daraltılmalıdır.
- Muafiyet kararı dağılıma bakılarak verilmeli. Bir aktör tek bir uygulamayı deniyorsa o vService'in muafiyet listesi yeterlidir; birden çok vService'te görünüyorsa cihaz geneli beyaz liste daha uygundur.
- Yazma bütçesi uyarısı görüldüğünde sayılar toplam sayılmamalı. O saatlerde satırlar kaynakta hiç yazılmamıştır; eksik olan yalnızca tekrarlar değildir, satırların taşıdığı tekrar bilgisi de eksiktir. Gerçek hacim için Live Stats ve Dashboard kullanılmalıdır.
- Yoğun saatlerde tazeleme yanıtı beklenmeli. Aynı anda en fazla iki global tarama çalışabildiği için, ekran birden çok yönetici tarafından kullanılırken tazeleme isteği meşgul yanıtı alabilir.
- Sürekli izleme için bu ekran kullanılmamalı. Liste kendiliğinden tazelenmez; anlık takip için ilgili vService'in Live Stats ekranı kullanılır.
Kapsam ve Sınırlar
INFO
- Yetki. Ekran, Load Balancer alanında izleme yetkisi bulunan ve vService kapsamı kısıtlanmamış hesaplara açıktır. Kapsamı sınırlandırılmış bir hesapta menü girişi hiç görünmez; ekrana doğrudan gidilse bile tarama sunucuda reddedilir.
- Ekran kendiliğinden tazelenmez. Liste yalnızca ekran açıldığında, Refresh butonuyla ve sunucu filtresi kaydedildiğinde yenilenir. Bir tarama sürerken sunucu filtresinin kaydedilmesi listeyi hemen yenilemez: ayar kaydedilir, ancak tablo eski kapsamla kalır. Yeni kapsamın uygulanması için tarama bittikten sonra Refresh kullanılır.
- Log üretimi vService ayarlarına bağlıdır. Bu ekran yalnızca yazılmış olayları okur. Bir korumanın kapalı olduğu vService'te o korumanın satırları hiç üretilmediği için burada da görünmez; skor sinyali satırları da ilgili vService'in Event Log Score Floor değerine bağlıdır.
- Durmuş vService'lerin logları da listelenir. Tarama canlı bir tabloya değil, diskteki dosyalara bakar. Bu nedenle o an çalışmayan bir vService'in geçmiş olayları da sonuçlara girer.
- Sunucu filtresi kalıcıdır. Zaman aralığı, satır sınırı, istek kimliği, gelişmiş filtre ve vService kapsam seçimi kullanıcı bazında saklanır. Ekran bir sonraki açılışta bu kapsamla otomatik olarak sorgu çalıştırır.
- Saklama süresi. Olay dosyaları vService başına saatlik tutulur ve Disk Management ayarlarındaki saklama sınırlarına kadar korunur. Bu ekranın kendi saklama ayarı yoktur.
