
Smarter by Design.Simpler for Business
Advanced Captcha
Advanced Captcha Aksiyonu Nedir?
Advanced Captcha aksiyonu, vService'e gelen HTTP isteklerinde istemcinin gerçek bir kullanıcı (insan) olup olmadığını doğrulamak için CAPTCHA doğrulaması uygular. Doğrulama başarılı olursa istemcinin tarayıcısına kriptografik olarak imzalanmış bir doğrulama çerezi (cookie) yerleştirilir ve belirlenen süre boyunca tekrar CAPTCHA sorulmaz.
Bu aksiyon yalnızca istek (request) aşamasında çalışır.
Advanced Captcha Nasıl Çalışır?
Advanced Captcha üç farklı doğrulama tipi sunar. Her tip farklı güvenlik ihtiyaçlarına yöneliktir:
| Tip | Kullanıcı Deneyimi | Kullanım Senaryosu |
|---|---|---|
| Text | Bozuk metin görüntüsünü okuyup yazar | Genel bot koruması, form güvenliği |
| Math | Basit matematik işlemini çözer | Kullanıcı dostu doğrulama |
| Invisible | Kullanıcı hiçbir şey yapmaz, tarayıcı arka planda doğrulama yapar | En iyi kullanıcı deneyimi, şeffaf koruma |
Doğrulama Akışı:
1. İstemci korumalı sayfaya erişir.
↓
2. TR7, doğrulama çerezini kontrol eder.
↓
↓
✓ Geçerli
3a. İstek Kurum Servisine iletilir
✗ Geçersiz / Yok
3b. CAPTCHA sayfası gösterilir
↓
4. İstemci doğrulamayı tamamlar
↓
5. Doğrulama çerezi (cookie) oluşturulur
↓
6. İstek Kurum Servisine iletilir
Çerez Tabanlı Doğrulama:
Advanced Captcha, doğrulama durumunu HTTP çerezi (cookie) aracılığıyla yönetir. İstemci CAPTCHA'yı başarıyla çözdüğünde, tarayıcısına kriptografik olarak imzalanmış bir doğrulama çerezi yerleştirilir.
Her yeni istekte TR7 bu çerezi kontrol eder:
- İmza doğrulaması: Çerezin kriptografik imzası (HMAC) doğrulanır. Sahte veya değiştirilmiş çerezler tespit edilir.
- Ziyaretçi doğrulaması: Çerez, ziyaretçinin kimliğine bağlıdır. İstemcinin IP adresi ve tarayıcı bilgisinden oluşan bir parmak izi çerezin içine gömülür. Bu sayede bir ziyaretçiye ait çerez, farklı bir IP adresinden veya farklı bir tarayıcıdan kullanılamaz.
- Süre doğrulaması: Çerezin geçerlilik süresi (Captcha Valid For) kontrol edilir. Süresi dolmuş çerezler reddedilir.
Tüm kontroller başarılı ise istek Kurum Servisine iletilir. Herhangi bir kontrolün başarısız olması durumunda istemciye tekrar CAPTCHA sayfası gösterilir.
Doğrulama durumu sunucu tarafında bir oturum tablosunda tutulmaz: tüm bilgi imzalı çerezin içindedir. Bu sayede doğrulanmış bir istemci; yapılandırma yeniden yüklemelerinde, servis yeniden başlatmalarında ve cluster cihazları arasında yeniden CAPTCHA çözmek zorunda kalmaz.
Güvenlik Önlemleri:
Advanced Captcha, otomatik çözme girişimlerine karşı çok katmanlı güvenlik önlemleri içerir:
- Ziyaretçi Bağlama: Doğrulama çerezi istemcinin IP adresi ve tarayıcı parmak izine bağlıdır. Bir istemciye verilen çerez başka bir istemci tarafından kullanılamaz.
- Kriptografik İmza: Çerezler HMAC ile imzalanır, sahte çerez üretimi ve değiştirilmesi engellenir.
- Zaman Aşımı: Çerezler yapılandırılan süre sonunda otomatik olarak geçersiz olur.
- Hız Sınırlaması: CAPTCHA doğrulama isteklerine yerleşik hız sınırlaması uygulanır, otomatik deneme sayısı kısıtlanır.
- Tarayıcı Doğrulama (Proof-of-Work): Tüm CAPTCHA tiplerinde tarayıcı bir hesaplama yaparak doğrulanır. Bu mekanizma otomatik araçlar için maliyeti arttırır.
- Minimum Çözme Süresi: Sunucu tarafında minimum çözme süresi zorunluluğu vardır, anlık otomatik gönderimleri engellenir.
Advanced Captcha Aksiyonunun Önemi
Bot ve otomatik trafik, web uygulamaları için ciddi güvenlik ve performans riskleri oluşturur.
Advanced Captcha aksiyonu;
- Bot trafiğini gerçek kullanıcı trafiğinden ayırt eder,
- Brute-force saldırılarına karşı ek bir koruma katmanı sağlar,
- Web scraping ve içerik hırsızlığını önler,
- Form spam'ini ve otomatik kayıt işlemlerini engeller,
- Credential stuffing saldırılarına karşı koruma sağlar,
- Görünmez mod ile kullanıcı deneyimini bozmadan koruma sunar.
Bu nedenle Advanced Captcha aksiyonu, bot koruması ve insan doğrulama ihtiyaçları için güvenilir bir çözümdür.
Kullanılabildiği vService Tipleri
HTTP
L7 TCP
Network
Çalışma Anı
İstek Anı (On Request)
Cevap Anı (On Response)
Nasıl Eklenir?
Yeni bir Advanced Captcha Aksiyonu, TR7 web yönetim arayüzü üzerinden aşağıdaki adımlar izlenerek eklenebilir:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- Load Balancer → Actions → Add adımları takip edilir.
- Aksiyon için benzersiz ve açıklayıcı bir isim girilir.
- Action Type olarak Advanced CAPTCHA seçilir.
- Aksiyona ait ilgili konfigürasyonlar yapılandırılır.
- Conditions sekmesinden aksiyonun hangi koşul/koşullarda devreye gireceği belirlenir.
Addbutonuna tıklanarak aksiyon eklenir.
Advanced Captcha Aksiyonu Ekleme Formu
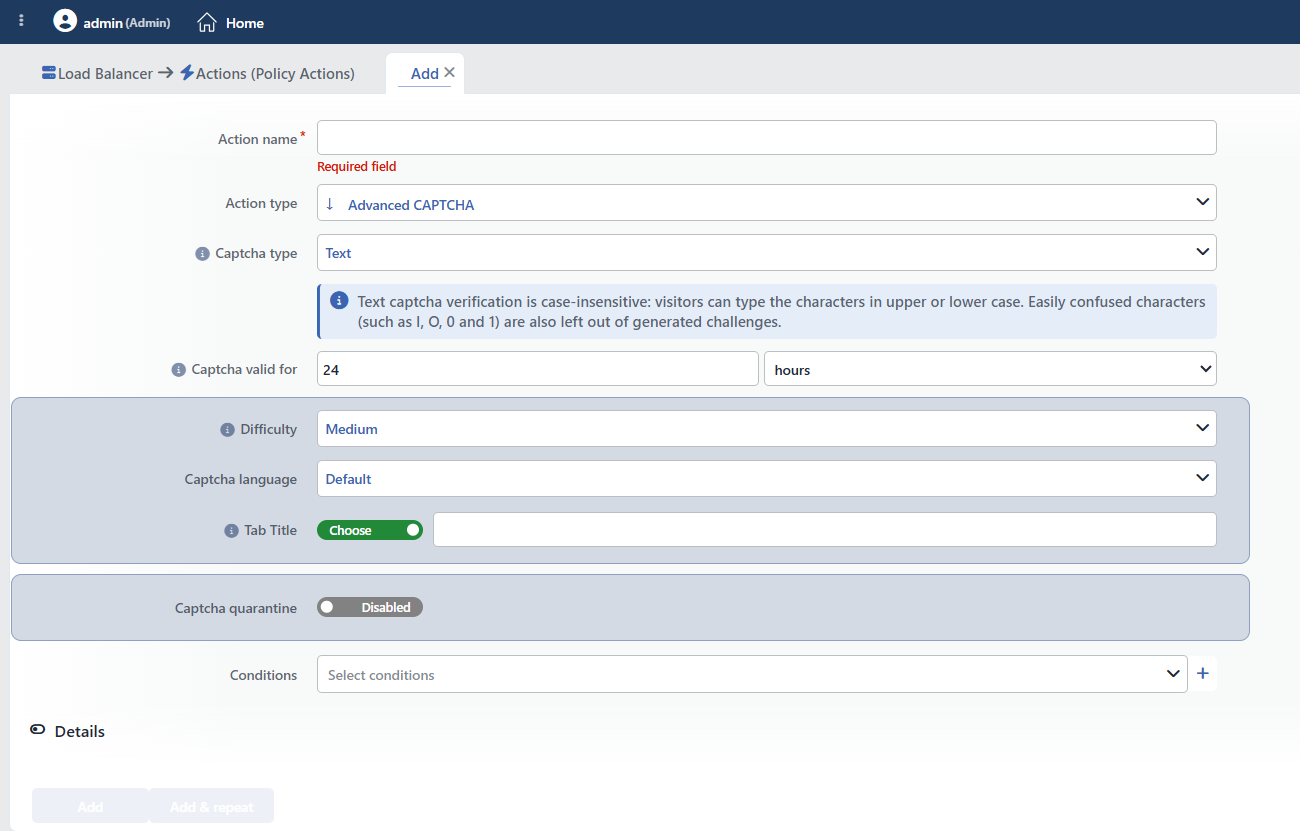 Advanced Captcha Aksiyonu Ekleme Formu
INFO
Captcha Type Varsayılan: Text
Metin (Text) tipinde doğrulama büyük/küçük harfe duyarsızdır ve birbirine karışabilen karakterler (I, O, 0, 1) hiç üretilmez.
CAPTCHA doğrulama tipi seçilir. Seçilen tipe göre kullanıcı deneyimi ve güvenlik seviyesi değişir.
- Text: İstemciye bozuk (distorted) metin içeren bir görsel gösterilir. İstemci görseldeki metni doğru şekilde girmek zorundadır. Zorluk seviyesine göre metin uzunluğu ve görsel gürültü miktarı artar.
- Math: İstemciye basit bir matematik işlemi gösterilir. İstemci işlemin sonucunu girmek zorundadır. Görsel doğrulama gerektirdiği için otomatik araçlar tarafından çözülmesi zordur.
- Invisible: İstemci herhangi bir görsel doğrulama yapmaz. Tarayıcı arka planda bir hesaplama görevi (Proof-of-Work) tamamlar. Kullanıcı deneyimini en az etkileyen seçenektir.
TIP
- Yüksek güvenlik gerektiren senaryolarda Text ya da Math tercih edilir.
- Kullanıcı deneyimi öncelikliyse Invisible seçilir.
- Invisible tipinde görsel ayarlar (Size, Background color, Text color) devre dışı kalır.
INFO
Captcha Valid for
Başarılı CAPTCHA doğrulaması sonrası istemcinin tekrar CAPTCHA çözmesi gerekmeden geçerli kalacağı süre belirlenir. Bu süre boyunca istemci, doğrulama çerezi sayesinde CAPTCHA'yı atlayarak doğrudan Kurum Servisine erişir.
Birim olarak Minutes, Hours veya Days seçilebilir.
| Süre | Kullanım Senaryosu |
|---|---|
| 5 minutes | Yüksek güvenlik, hassas formlar |
| 1 hour | Genel web koruması |
| 24 hours | Standart kullanıcı deneyimi (varsayılan) |
| 7 days | Düşük riskli ortamlar |
WARNING
Minimum 5 dakika, maksimum 30 gün olarak ayarlanabilir.
INFO
Difficulty
CAPTCHA zorluk seviyesi belirlenir. Daha yüksek zorluk daha güçlü koruma sağlar ancak kullanıcılar için doğrulamayı zorlaştırır.
| Seviye | Açıklama | Önerilen Kullanım |
|---|---|---|
| Very Easy | En düşük zorluk | Test/geliştirme ortamı |
| Easy | Düşük zorluk | Düşük riskli sayfalar |
| Medium | Dengeli zorluk (varsayılan) | Genel kullanım |
| Hard | Yüksek zorluk | Hassas formlar, login sayfaları |
| Very Hard | En yüksek zorluk | Yüksek güvenlik gerektiren alanlar |
TIP
Zorluk seviyesi hem görsel doğrulama hem de tarayıcı doğrulama (Proof-of-Work) zorluğunu etkiler. Yüksek zorlukta metin daha uzun, görsel gürültü daha fazla ve tarayıcı hesaplama süresi daha yüksek olur.
INFO
Captcha Language Varsayılan: Default
CAPTCHA sayfasının hangi dilde gösterileceği seçilir.
Seçenekler Default (vService yerelleştirmesine uyar), English ve Turkish ile sınırlıdır.
INFO
Tab Title Varsayılan: Security Verification
CAPTCHA sayfasının tarayıcı sekmesinde görünecek başlığı belirler (en fazla 100 karakter).
INFO
Captcha Quarantine
CAPTCHA doğrulamasını art arda başarısız olan istemcilerin geçici olarak karantinaya alınmasını sağlayan entegre karantina sistemidir. Bu özellik, otomatik CAPTCHA çözme girişimlerini tespit eder ve saldırgan istemcileri engelleyerek sunucu kaynaklarını korur.
Varsayılan olarak devre dışıdır.
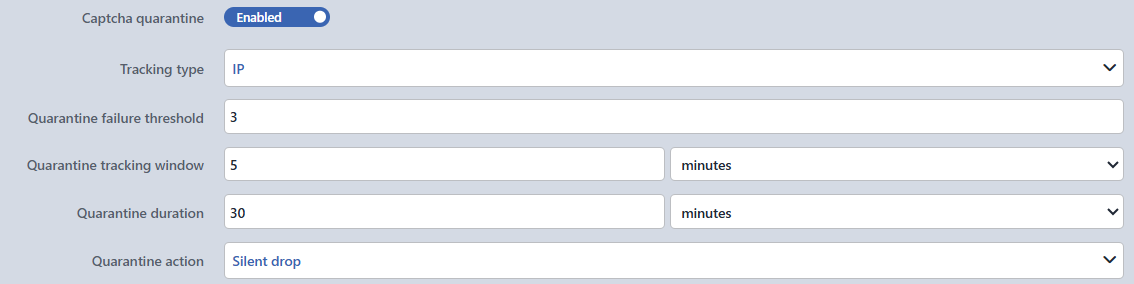 Captcha Quarantine
Tracking Type
Karantina takibinin hangi anahtar/anahtarlara göre yapılacağı seçilir.
| Tracking Type | Açıklama | Kullanım Senaryosu |
|---|---|---|
| IP | Yalnızca kaynak IP adresine göre takip | Genel koruma (varsayılan) |
| IP + User-agent | IP ve tarayıcı bilgisi kombinasyonu | Bot tespiti |
| V-Host + IP | Sanal host ve IP kombinasyonu | Multi-tenant ortamlar |
| V-Host + IP + User-agent | En detaylı kombinasyon | Maksimum granülarite |
| Manual | Özel Variables kombinasyonu | Özelleştirilmiş senaryolar |
Quarantine Tracking Keys Tracking type = Manual
Karantina takibinin hangi bilgilere göre yapılacağı elle tanımlanır; Tracking Type olarak Manual seçildiğinde görünür. Her satır bir akıllı değişkendir ve satıra tıklandığında Değişken ekle / Değişken düzenle penceresi açılır (Değişken adı → argüman → Fonksiyondan geçir → Özet → Gönder). Birden fazla değişken seçildiğinde bunların birleşimi tekil takip anahtarı olur.
Quarantine Failure Threshold
İstemcinin karantinaya alınması için gereken başarısız CAPTCHA doğrulama sayısı belirlenir. Bu eşik, Quarantine Tracking Window süresi içinde değerlendirilir.
- Minimum: 1
- Maksimum: 100
- Varsayılan: 3
TIP
Düşük eşik (1-3): Hızlı tespit, ancak yanlış pozitif riski. Yüksek eşik (5+): Daha toleranslı, ancak saldırganlar daha fazla deneme yapabilir.
Quarantine Tracking Window
Başarısız CAPTCHA denemelerinin sayılacağı zaman penceresi belirlenir. Bu süre içinde eşik değerine ulaşılırsa istemci karantinaya alınır. Birim olarak Seconds, Minutes veya Hours seçilebilir.
Varsayılan: 5 dakika. Minimum 10 saniye, maksimum 24 saat.
Quarantine Duration
Karantinaya alınan istemcinin ne kadar süre boyunca engelleneceği belirlenir. Bu süre dolduğunda istemcinin erişimi otomatik olarak açılır. Birim olarak Minutes, Hours veya Days seçilebilir.
Varsayılan: 30 dakika. Minimum 1 dakika, maksimum 30 gün.
Quarantine Action
Karantinaya alınan istemciye uygulanacak aksiyon seçilir.
- Silent Drop: Karantinaya alınan istemciden gelen istekler sessizce düşürülür; istemci herhangi bir yanıt almaz. (Varsayılan seçenek.)
- Redirect: Karantinaya alınan istemci belirtilen URL'ye yönlendirilir.
- Show content: Karantinaya alınan istemciye özel bir içerik sayfası gösterilir.
WARNING
Karantina yaptırımı, aksiyonun koşulundan bağımsız olarak vService genelinde uygulanır: koşul yalnızca /login gibi bir path'i kapsasa bile, karantinaya düşen istemci vService'in tamamında engellenir.
Redirect Location Quarantine action = Redirect
Karantinaya alınan istemcinin yönlendirileceği adres girilir; Quarantine Action olarak Redirect seçildiğinde görünür ve zorunludur. Alan akıllı değişken destekler: fx butonuna tıklandığında Değişken ekle / Değişken düzenle penceresi açılır. Bu pencerede Değişken adı aranabilir listeden seçilir, değişken argüman alıyorsa (başlık adı, çerez adı vb.) ilgili alan doldurulur, gerekiyorsa Fonksiyondan geçir ile akıllı fonksiyon zinciri tanımlanır; Özet alanında oluşan ifadenin önizlemesi görülür ve Gönder ile alana yazılır.
Content Page Quarantine action = Show content
Karantinaya alınan istemciye gösterilecek içerik sayfası seçilir; Quarantine Action olarak Show content seçildiğinde görünür. Varsayılan olarak yerleşik karantina sayfası kullanılır.
Status Code Quarantine action = Show content
İçerik sayfasıyla birlikte döndürülecek HTTP durum kodu seçilir; varsayılan 403'tür.
INFO
Conditions
Bu alanda, ilgili aksiyonun hangi koşul veya koşullar sağlandığında devreye gireceği tanımlanır.
Bir veya birden fazla koşul eklenerek, and/or yapısı ile davranışın hedefli ve kontrollü şekilde uygulanması sağlanabilir.
Koşullar hakkında detaylı bilgi Conditions sayfasında yer alır.
WARNING
Bu alanda herhangi bir koşul tanımlanmazsa, ilgili aksiyon koşulsuz (Always) olarak çalışır. Bu durumda aksiyon, ilgili vService'e gelen tüm trafiğe uygulanır.
Canlı ortamlarda, koşul tanımlanmadan aksiyon kullanılması beklenmeyen durumlara (servis kesintilerine) yol açabilir. Bu nedenle aksiyon oluşturulurken mutlaka en az bir koşul tanımlanması önerilir.
INFO
Details
CAPTCHA sayfasının görsel özelliklerini yapılandıran gelişmiş ayarlar bölümüdür.
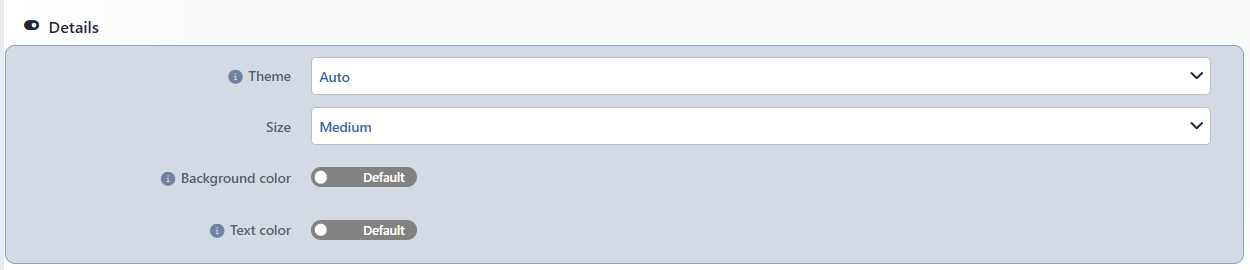 Details
WARNING
Invisible tipi seçildiğinde Size, Background Color ve Text Color alanları devre dışı kalır çünkü istemciye görsel bir sayfa gösterilmez.
Theme
CAPTCHA sayfasının tema rengi belirlenir.
| Tema | Açıklama |
|---|---|
| Auto | İstemcinin sistem tercihine göre otomatik seçilir (varsayılan) |
| Light | Açık tema |
| Dark | Koyu tema |
Size
CAPTCHA görselinin boyutu belirlenir. Yalnızca Text ve Math tiplerinde geçerlidir.
| Boyut | Açıklama |
|---|---|
| Small | Küçük boyutlu CAPTCHA görseli |
| Medium | Orta boyutlu CAPTCHA görseli (varsayılan) |
| Large | Büyük boyutlu CAPTCHA görseli |
Background Color
CAPTCHA sayfasının arka plan rengi belirlenir. Yalnızca Text ve Math tiplerinde geçerlidir.
Text Color
CAPTCHA sayfasındaki metin rengi belirlenir. Yalnızca Text ve Math tiplerinde geçerlidir.
INFO
Form Butonları
Add
Add butonuna tıklanarak aksiyon ekleme işlemi tamamlanır.
Add & Repeat
Add & Repeat butonu ile aksiyon ekleme işlemi tamamlanır ve farklı konfigürasyonlarla ilgili pencereden çıkılmadan yeni bir aksiyon daha eklenebilir.
 Aksiyon Eklendi
Toplanan Veriler Nasıl Görüntülenir?
Advanced Captcha aksiyonu tarafından toplanan veriler, vService'in Logs & Tracking sekmesinden görüntülenebilir. Detaylı bilgi için Advanced Captcha Logları (Takip) ve Advanced Captcha Karantina Logları (Karantina) üzerinden ulaşılabilir.
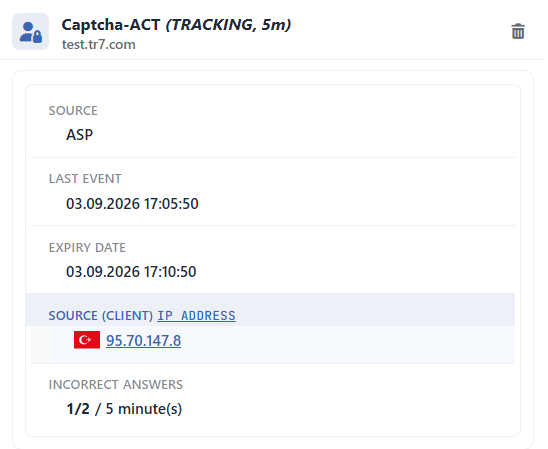 Advanced Captcha Logları (Takip)
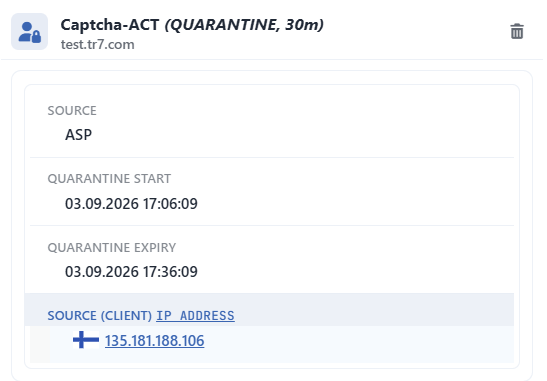 Advanced Captcha Logları (Karantina)
1
Adım 1 vServices ekranına git
TR7 web arayüzünden Load Balancer → Load Balancer vService List yolu izlenir.
2
Adım 2 Logs & Tracking sekmesini aç
İlgili vService listeden seçilerek Dashboard ikonuna tıklanır veya doğrudan sol menüden vServices altındaki ilgili servis seçimi yapılır. Her iki yöntemde de ilgili vService'in Dashboard ekranına ulaşılır ve Logs & Tracking sekmesi açılır.
3
Adım 3 Tabloyu seç
Sol üstteki dropdown menüden CAPTCHA takip veya karantina tablosu seçilir; tablolar aksiyon adı (TRACKING, süre) ve aksiyon adı (QUARANTINE, süre) biçiminde listelenir. Bu tablolar yalnızca Captcha Quarantine etkinken oluşur.
4
Adım 4 Verileri yükle
Tablo verileri otomatik olarak yüklenir. Tabloyu manuel güncellemek için Refresh butonuna tıklanır.
Advanced Captcha Logları (Takip): Tablo Kolonları
| Kolon | Açıklama |
|---|---|
| Last Event | Bu kayıt için son aktivite zamanı |
| Expiry Date | Kaydın tablodan silineceği zaman |
| IP | İzlenen IP adresi (veya seçilen fx değişkenleri) |
| Incorrect answers | Hatalı CAPTCHA doğrulaması sayısı |
Advanced Captcha Karantina Logları (Karantina): Tablo Kolonları
| Kolon | Açıklama |
|---|---|
| Quarantine Start | Karantinaya giriş |
| Quarantine Expiry | Karantinaya çıkış |
| IP | Karantinaya alınan istemci IP adresi (veya seçilen fx değişkenleri) |
Operasyonel ve Güvenli Kullanım Önerileri
- Doğru CAPTCHA tipi seçilir. Kullanıcı deneyimi öncelikliyse Invisible, yüksek güvenlik gerekiyorsa Text ya da Math tipi tercih edilir. Invisible tip, meşru kullanıcıları hiçbir şekilde engellemez.
- Zorluk seviyesi dengelenir. Çok yüksek zorluk meşru kullanıcıların deneyimini bozabilir. Çoğu senaryo için Medium yeterlidir; hassas işlemlerde Hard ya da Very Hard kullanılır.
- Karantina sistemi etkinleştirilir. Otomatik CAPTCHA çözme araçlarına karşı karantina sistemi kritik öneme sahiptir; 3-5 başarısız deneme sonrasında karantina uygulanır.
- Geçerlilik Süresini Dengeli Tutun. Çok kısa süre kullanıcıları sürekli CAPTCHA çözmek zorunda bırakır. Çok uzun süre güvenlik açığı oluşturabilir. Çoğu senaryo için 24 saat yeterlidir.
/captcha/Yolunu Boş Bırakın. Bu aksiyon tanımlandığında/captcha/ile başlayan istekler, koşuldan bağımsız olarak vService genelinde CAPTCHA altyapısına ayrılır; Kurum Servisi uygulamasında bu yol öneki kullanılmamalıdır.- Koşullarla Hedefli Uygulama. Tüm siteye CAPTCHA uygulamak yerine, hassas sayfalar (login, kayıt, form gönderimleri) için koşullar tanımlayarak hedefli koruma sağlayın.
Canlı Ortamlarda Yaygın Kullanım Senaryoları
Aşağıdaki örnekler, ilgili aksiyonun gerçek sistemlerde en sık karşılaşılan kullanım senaryolarında nasıl uygulandığını göstermektedir. Bu senaryolar, canlı ortamlarda yaygın olarak tercih edilen ve sahada edinilmiş deneyimlere dayanan pratikleri temel alır.
Senaryo 1: Login Sayfası Bot Koruması
Problem: E-ticaret sitesinin login sayfasına botlar sürekli brute-force saldırısı yapıyor. Otomatik araçlar saniyeler içerisinde binlerce şifre kombinasyonu deniyor ve sunucu kaynakları tükeniyor.
Çözüm: Login sayfasına Text tipinde CAPTCHA koruması uygulanarak botların otomatik giriş denemeleri engellenir; karantina sistemiyle ısrarcı saldırganlar bloklanır.
Konfigürasyon:
- Captcha Type: Text
- Captcha Valid for: 1 hour
- Difficulty: Hard
- Captcha Language: Default
- Captcha Quarantine: Enabled
- Tracking Type: IP
- Quarantine Failure Threshold: 3
- Quarantine Tracking Window: 5 minutes
- Quarantine Duration: 1 hour
- Quarantine Action: Silent drop
- Conditions:
- Path
/loginile başlar ANDHTTP Metodu =POST
- Path
Sonuç:
- ✅ Login sayfasına erişim öncesinde CAPTCHA doğrulaması yapılır, botların otomatik giriş denemeleri engellenir.
- ✅ 5 dakikada 3 başarısız CAPTCHA denemesi yapan IP'ler 1 saat boyunca bloklanır.
- ✅ Başarılı doğrulama yapan kullanıcılar 1 saat boyunca CAPTCHA'sız erişim sağlar.
- ❌ Otomatik araçlar ve botlar CAPTCHA sayfasını geçemez, brute-force saldırısı başarısız olur.
Senaryo 2: Şeffaf Bot Filtresi ile Genel Site Koruması
Problem: Haber sitesine yoğun bot trafiği geliyor; web scraping araçları içerik hırsızlığı yapıyor ve sunucu kaynakları meşru kullanıcılar için yetersiz kalıyor. Ancak kullanıcı deneyiminin bozulmaması gerekiyor.
Çözüm: Invisible (görünmez) CAPTCHA ile kullanıcılar hiçbir şey fark etmeden otomatik tarayıcı doğrulaması yapılır.
Konfigürasyon:
- Captcha Type: Invisible
- Captcha Valid for: 24 hours
- Difficulty: Medium
- Captcha Language: Default
- Captcha Quarantine: Enabled
- Tracking Type: IP + User-agent
- Quarantine Failure Threshold: 5
- Quarantine Tracking Window: 10 minutes
- Quarantine Duration: 30 minutes
- Quarantine Action: Show Content
- Content Page: Bot-Warning-Page
- Status Code: 403 Forbidden
- Conditions: Koşulsuz (Always)
Sonuç:
- ✅ Gerçek kullanıcılar hiçbir görsel doğrulama ile karşılaşmaz, şeffaf koruma sağlanır.
- ✅ Tarayıcı doğrulamasını geçemeyen botlar otomatik olarak tespit edilir.
- ✅ 10 dakikada 5 başarısız doğrulama yapan istemcilere özel uyarı sayfası gösterilir.
- ❌ Web scraping araçları ve basit botlar siteye erişemez.
Senaryo 3: Kayıt Formu Spam Önleme
Problem: SaaS uygulamasının kayıt formuna otomatik araçlarla sahte hesaplar oluşturuluyor. Günlük binlerce spam kayıt geliyor ve veritabanı gereksiz verilerle doluyor.
Çözüm: Kayıt formuna Math tipinde CAPTCHA uygulanarak otomatik kayıtlar engellenir.
Konfigürasyon:
- Captcha Type: Math
- Captcha Valid for: 30 minutes
- Difficulty: Medium
- Captcha Language: Default
- Captcha Quarantine: Enabled
- Tracking Type: IP
- Quarantine Failure Threshold: 5
- Quarantine Tracking Window: 5 minutes
- Quarantine Duration: 1 hour
- Quarantine Action: Silent drop
- Conditions: Path
/registerile başlar
Sonuç:
- ✅ Kayıt öncesinde matematik doğrulaması yapılır, otomatik form gönderimi engellenir.
- ✅ Gerçek kullanıcılar basit matematik işlemini kolayca çözer.
- ✅ Israrcı spam botları karantinaya alınır ve 1 saat boyunca engellenir.
- ❌ Otomatik kayıt araçları CAPTCHA'yı geçemez, spam kayıtlar durur.
Senaryo 4: API Endpoint Koruması ve Kurumsal Tema
Problem: Public API'nin bazı endpoint'lerine otomatik araçlarla aşırı istek gönderiliyor. API'ye erişim için tarayıcı doğrulaması gerekli, ancak kurumsal marka kimliği korunmalı.
Çözüm: Text tipinde CAPTCHA kurumsal renk şemasına uygun biçimde yapılandırılır ve uzun geçerlilik süresiyle kullanıcı deneyimi korunur.
Konfigürasyon:
- Captcha Type: Text
- Captcha Valid for: 7 days
- Difficulty: Easy
- Captcha Language: Default
- Captcha Quarantine: Disabled
- Conditions: Path
/api/public/ile başlar - Details:
- Theme: Light
- Size: Large
- Background Color: Kurumsal arka plan rengi
- Text Color: Kurumsal metin rengi
Sonuç:
- ✅ API erişimi öncesinde CAPTCHA doğrulaması yapılır, otomatik erişim engellenir.
- ✅ CAPTCHA sayfası kurumsal marka kimliğine uygun görüntülenir.
- ✅ 7 günlük geçerlilik süresi ile kullanıcılar nadiren CAPTCHA ile karşılaşır.
- ❌ Otomatik araçlar ve botlar API'ye doğrudan erişemez.
