
Smarter by Design.Simpler for Business
SIEM & Attack Details
SIEM & Attack Details Nedir?
SIEM & Attack Details, WAF'ın tespit ettiği her saldırı için ürettiği saldırı bilgisinin (WAF info) içeriğini belirler: saldırıya konu olan içeriğin (payload) gönderilip gönderilmeyeceği, saldırı başına taşınacak alanlar ve bu alanlardaki metinlerin dili.
Saldırı bilgisi, isteğin toplam risk puanı engelleme eşiğine ulaştığında (engelleme, izleme ve öğretici trafiğinin tümünde) veya izlemeye alınmış bir kural eşleştiğinde üretilir; eşiğin altında kalan tek tük tespitler için üretilmez. Öğrenme modunda işlenen trafik için de üretilmez: o trafik öğrenme kaydına yazılır.
Saldırı bilgisi tek satırlık bir JSON nesnesidir; isteğin kimliği, toplam risk puanı, istek düzeyindeki hüküm (engellendi, izlendi, öğretici), tarama süresi ve saldırı listesini taşır. Listedeki her saldırı en azından kural kimliğini içerir; kimlik alanı her zaman gönderilir ve seçilemez.
Saldırı bilgisi nereye gönderilir
Bu ekran yalnızca saldırı bilgisinin içeriğini belirler; nereye gönderileceğini vService'e atanmış log profili belirler. Saldırı bilgisi, log profilinin biçimine göre log satırına eklenir: TR7 JSON Format ve CEF Format biçimlerinde her istek satırına (saldırı yoksa boş nesne olarak), TR7 WAF Log biçiminde ise log satırının tamamı olarak yazılır. Elle tanımlanan biçimlerde saldırı bilgisi %WAFINFO akıllı değişkeniyle eklenir; aynı değişken Blocking Page içeriğinde de kullanılabilir. vService'e log profili atanmamışsa saldırı bilgisi üretilir ancak hiçbir yere gönderilmez.
Bu ayarların Log Forwarding ekranıyla ilişkisi yoktur; orası sistem ve denetim kayıtlarının iletimini yönetir.
Kapsam
SIEM & Attack Details ayarları vService genelinde geçerlidir ve tüm host gruplarında ortaktır. Ayarlar yalnızca WAF korumalı HTTP vService'lerde anlamlıdır.
WAF Management'ta SIEM & Attack Details Kartı
WAF Management ekranının Learning & Reporting bölümündeki SIEM & Attack Details kartı üç satırla (alan seçimi tümüyle boşaltıldığında iki satırla) özetlenir. İlk satır saldırı içeriğinin gönderim kuralını bildirir: The attack payload is sent in sync with the detailed-log setting, The attack payload is always sent veya The attack payload is never sent. İkinci satır seçili alanları özetler: The attack detail carries 5 fields: Risk level, Attack area, Rule monitor state +2 (ilk üç alan adıyla, kalanı sayı olarak). Üçüncü satır içerik dilini bildirir: Content language: English.
Bu kart hiçbir zaman sönmez ve Disabled pili almaz; saldırı bilgisi her zaman üretildiği için kartta yalnızca içeriğin nasıl şekillendiği görüntülenir.
Kartın sağ üstündeki kalem ikonuna tıklandığında düzenleme ekranı açılır.
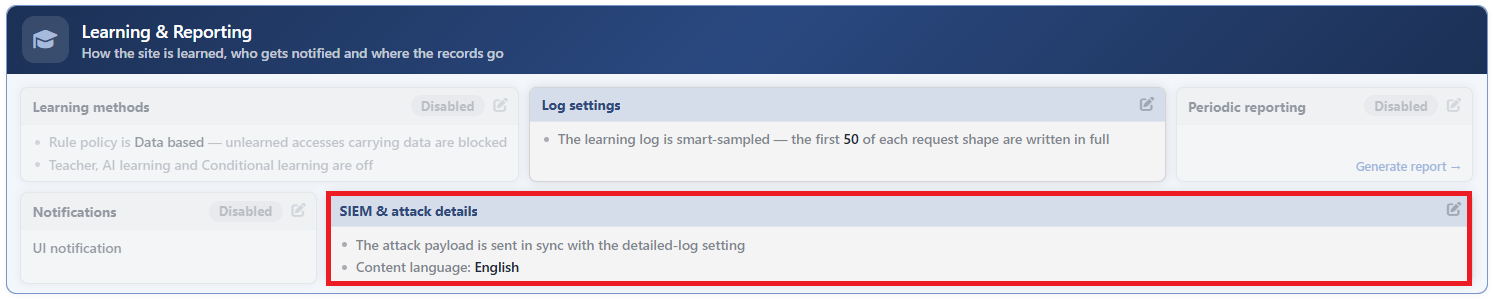 WAF Management - SIEM & Attack Details Kartı
SIEM & Attack Details Edit Ekranı
- WAF Management sekmesi açılır.
- Learning & Reporting bölümündeki SIEM & Attack Details kartının sağ üstündeki kalem ikonuna tıklanır; SIEM & Attack Details başlıklı düzenleme penceresi açılır.
- Aşağıdaki alanlar düzenlenir ve
Editbutonuyla onaylanır.
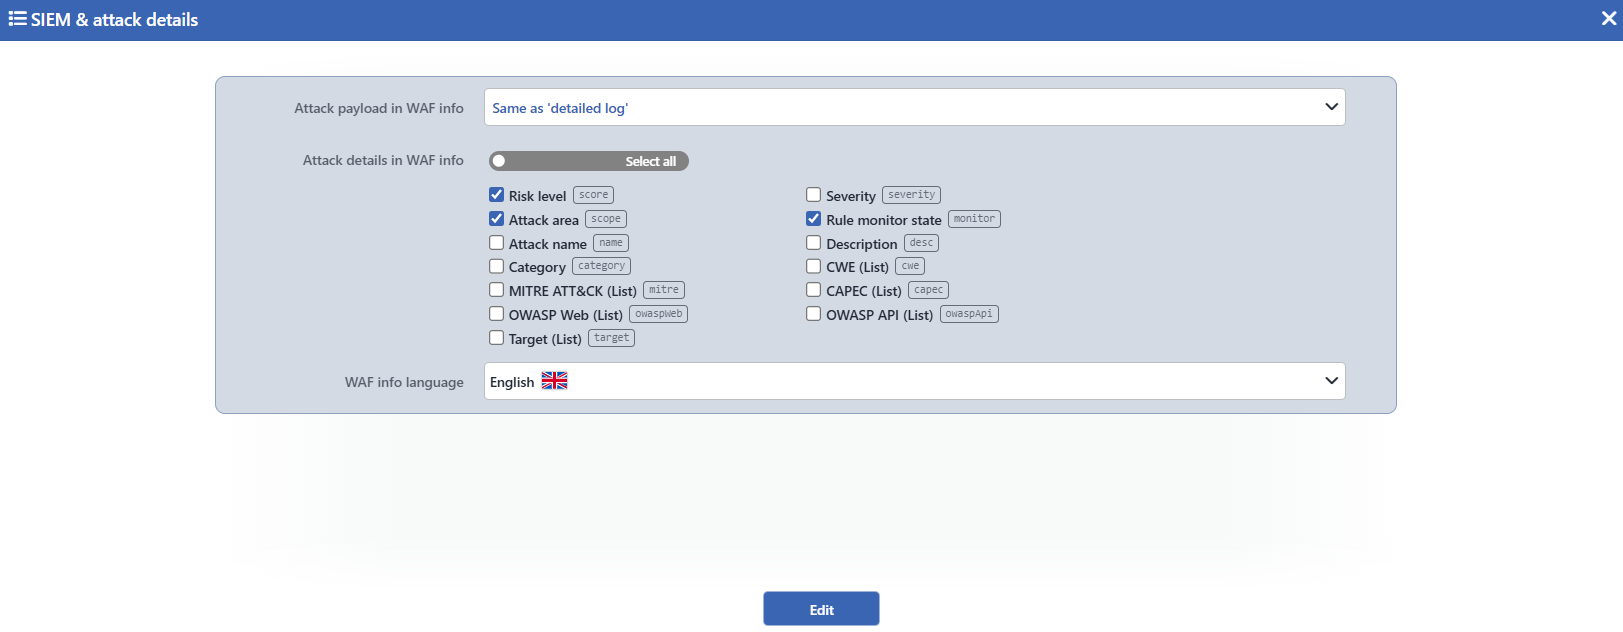 SIEM & Attack Details Edit Ekranı
INFO
Attack Payload in WAF Info Varsayılan: Same as 'detailed log'
Saldırıya konu olan içeriğin saldırı bilgisine eklenip eklenmeyeceği seçilir; varsayılan değeri Same as 'detailed log''dur:
| Seçenek | Anlamı |
|---|---|
| Same as 'detailed log' | İçerik, yalnızca eşleşmenin gerçekleştiği denetimin Detailed Log ayarı açıkken gönderilir. |
| Always Send | İçerik, denetimlerin Detailed Log ayarından bağımsız olarak gönderilir. |
| Never Send | İçerik hiçbir zaman gönderilmez. |
Gönderilen içerik, eşleşen dilimin kendisi ile çevresindeki kısa bağlamdan oluşur; uzun girdilerde eşleşmenin yalnızca yakın çevresi alınır ve alınan dilimin bir üst uzunluk sınırı vardır. İmza dışı eşleşmelerin (yapısal denetimler ve kara liste gibi) ürettiği açıklamalar ise Never Send dışındaki seçeneklerde her durumda gönderilir; bu açıklamalar denetimin Detailed Log ayarına bağlı değildir.
INFO
Attack Details in WAF Info
Her saldırı kaydının taşıyacağı alanlar işaretlenir; varsayılan olarak Risk Level, Attack Area ve Rule Monitor State seçilidir. Alanın altında şu açıklama yer alır: The attack id is always included. The request-level verdict is sent as the top-level action key (block / monitor / fpc), and list fields are null when the rule carries no such classification.
| Seçenek | SIEM anahtarı | Taşıdığı bilgi |
|---|---|---|
| Risk Level | score | Saldırının sayısal risk puanı; önem etiketi bu puandan türetilir. |
| Severity | severity | Risk puanından türetilen önem etiketi; seçili dilde gönderilir. |
| Attack Area | scope | Saldırının eşleştiği istek bölümü (path, query, header, gövde vb.). |
| Rule Monitor State | monitor | Eşleşen kuralın izleme durumunda olup olmadığı; her zaman doğru/yanlış olarak gönderilir. İsteğin genel hükmü ayrı bir anahtarla taşınır. |
| Attack Name | name | Eşleşen kuralın adı; seçili dilde gönderilir. |
| Description | desc | Eşleşen kuralın uzun açıklaması; seçili dilde gönderilir. |
| Category | category | Eşleşen kuralın kategori etiketi. |
| CWE (List) | cwe | Kuralın CWE tanımlayıcıları; kural taşımıyorsa null gönderilir. |
| MITRE ATT&CK (List) | mitre | Kuralın MITRE ATT&CK teknik tanımlayıcıları; kural taşımıyorsa null gönderilir. |
| CAPEC (List) | capec | Kuralın CAPEC tanımlayıcıları; kural taşımıyorsa null gönderilir. |
| OWASP Web (List) | owaspWeb | Kuralın OWASP Web Top 10 karşılıkları; kural taşımıyorsa null gönderilir. |
| OWASP API (List) | owaspApi | Kuralın OWASP API Top 10 karşılıkları; kural taşımıyorsa null gönderilir. |
| Target (List) | target | Saldırının hedeflediği bileşen türleri (web uygulaması, web sunucusu gibi); kural taşımıyorsa null gönderilir. |
Seçili olmayan alanlar saldırı kaydına hiç yazılmaz. Kural kimliği her zaman id anahtarıyla, saldırıya konu içerik (seçime bağlı olarak) payload anahtarıyla gönderilir; isteğin genel hükmü ise saldırı listesinin dışında, üst düzeydeki action anahtarında taşınır. Tarama zaman aşımına uğradığında üretilen kayıt bunun dışındadır: bu kayıt alan seçimini uygulamaz ve istek kimliği ile hüküm anahtarlarını taşımaz.
Liste alanlarının şeması sabittir: dolu olduklarında JSON dizisi, kural o sınıflandırmayı taşımadığında null değeriyle gönderilirler; alan hiçbir durumda atlanmaz. Alanların tümü kaldırıldığında saldırı kaydı yalnızca kural kimliğini (ve seçime göre içeriği) taşır.
INFO
WAF Info Language Varsayılan: English
Saldırı bilgisindeki metinlerin dili seçilir; varsayılan değeri English'tir:
| Seçenek | Anlamı |
|---|---|
| English | Saldırı adı, açıklaması ve önem etiketi İngilizce gönderilir. |
| Türkçe | Saldırı adı, açıklaması ve önem etiketi Türkçe gönderilir. |
Dil seçimi yalnızca Attack Name, Description ve Severity alanlarının metinlerini etkiler; risk puanı, istek bölümü ve tanımlayıcı listeleri dilden bağımsızdır. Kategori etiketleri tek dilde tanımlı olduğundan dil seçimiyle değişmez.
Bu ayar yalnızca dışarıya gönderilen saldırı bilgisini biçimlendirir; arayüzdeki Event Logs, Dashboard ve rapor ekranları her kullanıcının kendi arayüz dilini kullanmaya devam eder.
INFO
Edit
Edit butonuna tıklanarak formdaki değişiklikler kaydedilir; buton, formda hata kalmadığında etkinleşir. Ek bir onay penceresi veya dağıtım (deploy) adımı yoktur; WAF yapılandırması otomatik olarak yeniden üretilip uygulanır.
Always Send seçilirken Detailed Log ayarları
Always Send seçeneği, ilgili denetimlerin Detailed Log ayarlarının da açık olmasını gerektirir. Detailed Log kapalı bir denetimde eşleşme oluştuğunda bu seçenek beklenen içeriği üretemez ve isteğin taranması yarıda kalır; Block Unexpected Parser Errors açıkken böyle bir istek engellenir. İçeriğin her denetimde gönderilmesi isteniyorsa denetimlerin Detailed Log ayarları açılmalı, aksi durumda Same as 'detailed log' seçeneği kullanılmalıdır.
Log profili biçiminin etkisi
TR7 WAF Log biçiminde yalnızca engellenen isteklerin satırı gönderilir; izleme (Monitor) modundaki bir vService bu biçimde saldırı bilgisi göndermez. İzlenen saldırıların da SIEM'e ulaşması için TR7 JSON Format veya CEF Format biçimlerinden biri kullanılmalıdır.
