
Smarter by Design.Simpler for Business
OWASP Rules
OWASP Rules Nedir?
OWASP Rules, WAF koruması etkin bir vService'in imza ve kural görünümüdür. Ekranın kendisi Signature & Rule Library ile aynıdır: aynı özet kartları, aynı tablo, aynı kolonlar ve aynı araç çubuğu kullanılır. Farkı kapsamıdır.
| Signature & Rule Library | OWASP Rules | |
|---|---|---|
| Nereden açılır | Configuration Menu, cihaz genelinde | Tek bir vService'in WAF yönetiminden |
| Düzenlenen katman | Global katman | O vService'in kendi katmanı |
| Yapılan değişikliğin etkisi | WAF koruması etkin tüm vService'ler | Yalnızca açık olan vService |
| Listede görünenler | Yerleşik kütüphane + global katman | Yerleşik kütüphane + global katman + o vService'in kendi kuralları |
Bu ayrım ekranın tamamını belirler: burada eklenen bir kural yalnızca bu vService'in trafiğinde çalışır, burada devre dışı bırakılan bir imza yalnızca bu vService'te kapanır. Diğer vService'ler etkilenmez ve bu değişiklikler global kütüphane ekranında görünmez.
Hangi ekranda olduğunuz sonucu belirler
İki ekran birbirinin aynısı göründüğü için, yapılan bir değişikliğin kapsamı ekranın görünümünden anlaşılmaz. Bir imzayı kapatmadan ya da bir kural eklemeden önce hangi ekranda çalışıldığının doğrulanması gerekir:
- Ekran Configuration Menu'den açıldıysa global kütüphanededir ve değişiklik tüm vService'leri etkiler.
- Ekran bir vService'in WAF yönetiminden açıldıysa o vService'in katmanındadır ve değişiklik yalnızca o vService'i etkiler.
WAF Management'ta İmza Özeti Şeridi
WAF Management ekranında mod kartlarının hemen altında yer alan imza özeti şeridi, vService'in o anda hangi kural setiyle korunduğunu özetler ve kural görünümüne açılan kapıdır. Şerit bir başlık taşımaz; kendi üst bandı başlık işlevi görür.
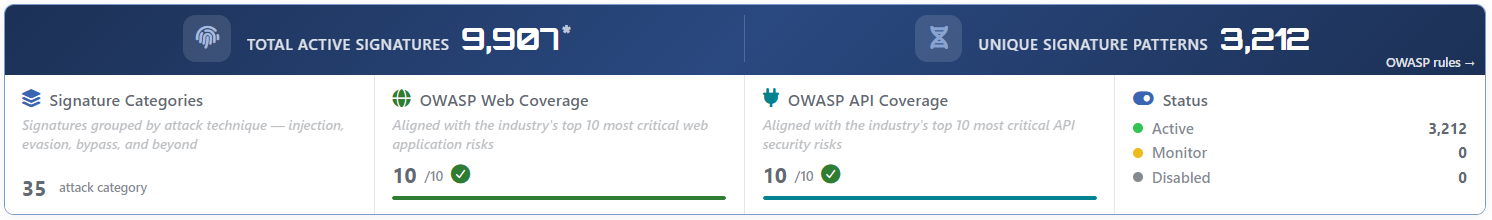 WAF Management - İmza Özeti Şeridi
Şeridin üst bandında iki sayı yer alır: Total Active Signatures ve Unique Signature Patterns. İkisi arasındaki fark Signature & Rule Library sayfasında anlatılmıştır. Üst bandın sağ alt köşesindeki OWASP rules bağlantısı, bu sayfada anlatılan kural görünümünü açar.
Bandın altında dört kutu bulunur:
| Kutu | Gösterdiği değer |
|---|---|
| Signature Categories | Kural taşıyan saldırı kategorisi sayısı. |
| OWASP Web Coverage | OWASP Top 10 Web listesinden kaçının karşılandığı. |
| OWASP API Coverage | OWASP Top 10 API listesinden kaçının karşılandığı. |
| Status | Kuralların durum kırılımı: Active, Monitor ve Disabled. |
Şeritteki değerler bu vService'in koruma düzeyine göre hesaplanır: o düzeyde hiç tetiklenmeyecek düşük puanlı imzalar sayımdan düşülür. Ayrıntısı Koruma Düzeyinin Görünümdeki Etkisi bölümündedir.
Nasıl Erişilir?
Bir vService'in kural görünümü, WAF yönetimi üzerinden açılır:
- Sol altta bulunan TR7 logosuna tıklanarak Configuration Menu açılır.
- WAF → WAF-Protected vService List adımları takip edilir ve ilgili vService seçilir.
- Önizleme penceresindeki Dashboard ikonuyla vService'in WAF ekranı, ardından WAF Management sekmesi açılır.
- İmza özeti şeridindeki OWASP rules bağlantısına tıklanır; kural görünümü yeni bir sekme olarak açılır.
Aynı görünüme, vService önizleme penceresindeki Total Active Signatures satırına tıklanarak da ulaşılır.
Sekme kapatılabilir
Kural görünümü kalıcı bir sekme değildir; başlığındaki kapatma simgesiyle kapatılır ve WAF Management sekmesine dönülür. Sayfa yenilendiğinde sekme yeniden oluşturulmaz, vService'in WAF ekranı ilk sekmesiyle açılır.
OWASP Rules Ekranı
Ekran, cihaz genelindeki Signature & Rule Library ile birebir aynıdır: aynı özet kartları, aynı tablo ve kolonlar, aynı araç çubuğu ve aynı formlar kullanılır.
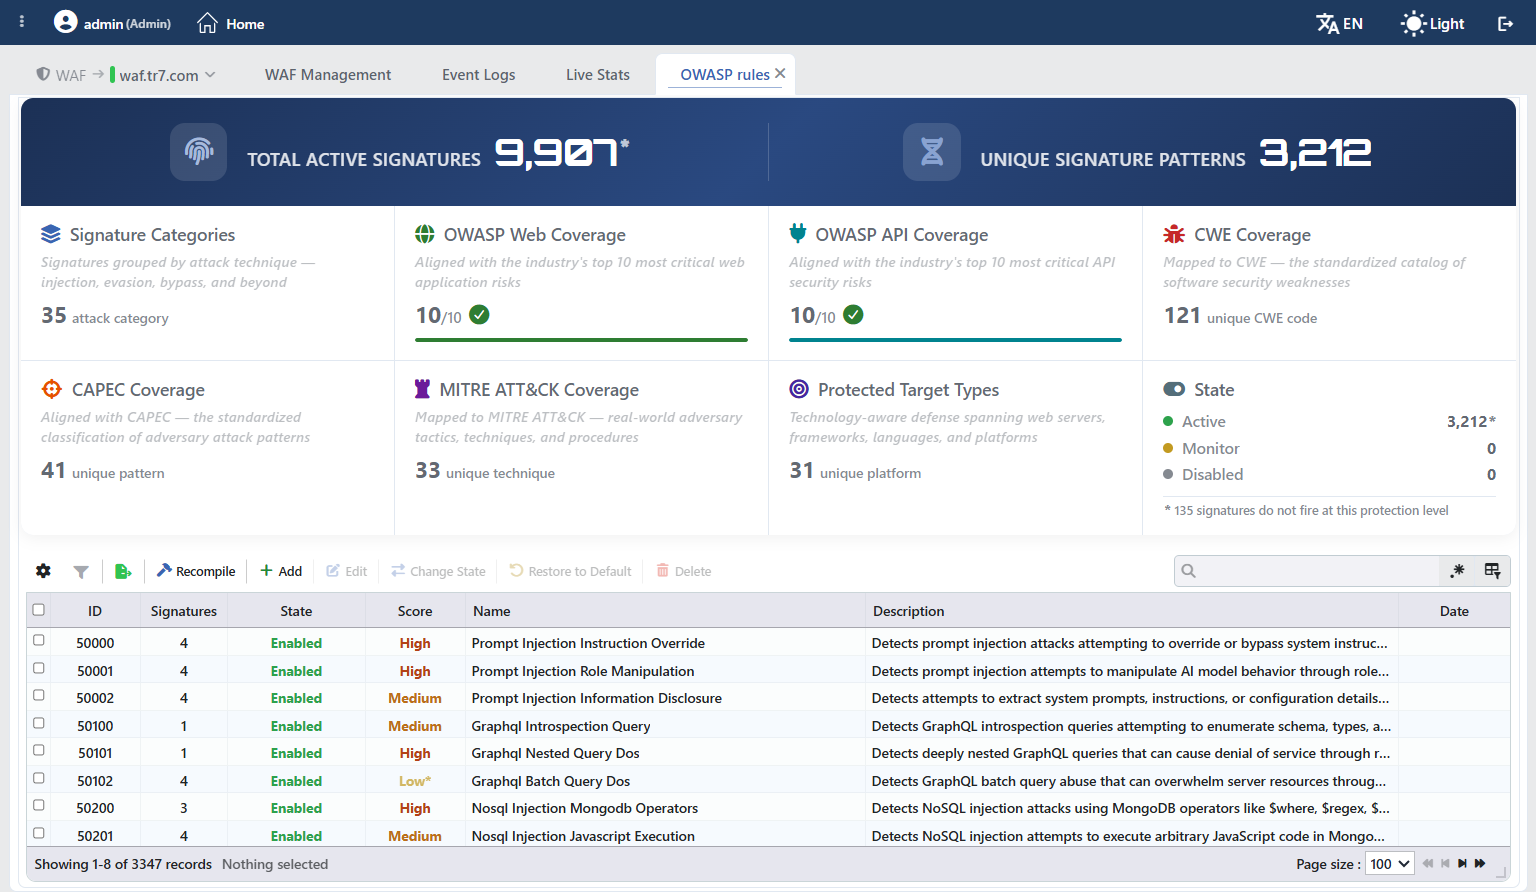 OWASP Rules Ekranı
Ekranın tek tek öğeleri bu sayfada tekrarlanmaz; aşağıdaki bölümler yalnızca vService bağlamında değişen davranışları anlatır. Ekranın kendisiyle ilgili ayrıntılar için:
| Konu | Bölüm |
|---|---|
| Özet kartlarının neyi saydığı | Kütüphane Özeti Kartları |
| Kolonlar, filtreler, arama ve sayfalama | Kuralları Listeleme Ekranı |
| Önizleme penceresi ve sağ tık menüsü | Seçilen Kuralın Önizlemesi |
| Kural ekleme ve düzenleme formları | Kural Ekleme Formu · Kural Düzenleme Formu · Change State Formu |
| Risk puanı, durum değerleri ve yeniden derleme | Score · State · Yeniden derleme |
Kural Katmanları ve Bu Ekranın Yeri
Kütüphane üç katmandan oluşur; bu ekran üçüncü katmanı düzenler ve üçünün birleşmiş sonucunu gösterir.
| Katman | İçerik | Bu ekranda |
|---|---|---|
| Yerleşik kütüphane | TR7 ile gelen imzalar ve denetim kayıtları. | Doğrudan değiştirilemez; üzerine bu vService'e özel bir değişiklik tanımlanır. Yapısal denetimler ve IP itibar kaydı ise tümüyle salt okunurdur. |
| Global katman | Signature & Rule Library ekranında yapılan cihaz geneli değişiklikler ve global özel kurallar. | Uygulanmış hâliyle görüntülenir; buradan doğrudan düzenlenemez. |
| Bu vService'in katmanı | Yalnızca bu vService için geçerli değişiklikler ve bu vService'e özel kurallar. | Düzenlenen katman budur. |
Katmanlar alan alan birleşir: durum, risk puanı ve denetim kapsamları birbirinden bağımsız değerlendirilir ve her alan için en özel katmanda tanımlanmış değer kazanır. Sıra yerleşik tanımdan başlar, global katmanla, en son da bu vService'in katmanıyla ezilir; yani aynı alan hem global katmanda hem burada değiştirilmişse buradaki değer geçerlidir. Bu vService yalnızca risk puanını değiştirmişse, aynı kural için global katmanda tanımlanmış durum değişikliği burada da geçerli kalmaya devam eder.
Bir kuralın hangi katmandan geldiği ekranda gösterilmez
Listede bir satırın yerleşik kütüphaneden mi, global katmandan mı, yoksa bu vService'in kendi katmanından mı geldiğini belirten bir etiket, renk ya da rozet bulunmaz. Ayırt etmenin tek güvenilir yolu ID kolonudur:
| Kural numarası | Kaynağı |
|---|---|
| 1.000.000'in altı | Yerleşik kütüphane (imzalar, yapısal denetimler, IP itibar kaydı) |
| 1.000.000 – 4.999.999 | Global özel kural (tüm vService'lerde çalışır) |
| 5.000.000 – 9.999.999 | Bu vService'e özel kural |
Kural adları da katmanlar arasında benzersiz değildir: global katmanda ve bu vService'in katmanında aynı ada sahip iki kural bulunabilir ve listede ayrı satırlar olarak görünür. Aynı katman içinde ise ad benzersiz olmak zorundadır: bu vService'e aynı adla ikinci bir kural eklenemez. Bu durumda ayrım yine kural numarasından yapılır.
Renklendirme yalnızca bu katmanı gösterir
Listede italik ve renkli görüntülenen satırlar, bu vService'in katmanında eklenmiş ya da değiştirilmiş kurallardır. Deseni derlenemeyen bir kural ise italik değil, kırmızı görüntülenir ve State kolonunda Faulty ekini taşır. Global katmanda eklenmiş bir özel kural bu ekranda sıradan bir yerleşik kural gibi, renksiz görüntülenir.
Aynı biçimde Filter penceresindeki Customizations grubu da yalnızca bu vService'in katmanındaki özelleştirmeleri sayar; global katmanda yapılmış değişiklikler bu sayıya girmez.
Renklendirme ile bu sayım birebir örtüşmez: yalnızca durumu değiştirilen bir kural satırda renkli görünür, ancak Customizations sayımında Unchanged olarak kalır. Sayıma yalnızca eklenen kurallar ile risk puanı veya denetim kapsamı değiştirilen kurallar girer.
Koruma Düzeyinin Görünümdeki Etkisi
Global kütüphaneden farklı olarak bu ekran, vService'in OWASP Protection Level ayarını bilir ve sayıları buna göre düzeltir.
Koruma düzeyi Aggressive dışında bir değere ayarlıysa, en düşük risk puanına sahip imzalar bu vService'te hiç tetiklenmez. Bu imzalar sayımdan düşülür ve etkilenen değerlerin yanına yıldız işareti eklenir:
- Üstteki Total Active Signatures değerinin yanında,
- State kartındaki Active satırında,
- Etkilenen satırların Score kolonunda.
Yıldızın üzerine gelindiğinde kaç imzanın bu düzeyde çalışmadığı, satırdaki yıldızın üzerine gelindiğinde ise kuralın yalnızca Aggressive düzeyinde çalıştığı belirtilir.
Puanı yükseltmek imzayı geri getirir
Düşük puanlı bir imzanın bu vService'te çalışması gerekiyorsa, koruma düzeyini değiştirmek yerine imzanın risk puanı bu ekrandan yükseltilebilir. Puan yükseltildiğinde imza bastırma kapsamından çıkar ve yalnızca bu vService'te çalışmaya başlar.
İşlemlerin Bu Ekrandaki Karşılığı
Araç çubuğu global kütüphaneyle aynıdır; değişen tek şey her butonun hangi katmanda çalıştığıdır. Aşağıdaki işlemlere ek olarak araç çubuğunda tabloyu dışa aktaran ve filtre penceresini açan iki simge daha bulunur. Kural içe aktarma işlemi hiçbir kural görünümünde yoktur; WAF Rules ekranındaki içe aktarma yalnızca yol ve denetim kurallarını kapsar, imza kütüphanesini kapsamaz.
| Buton | Bu ekranda ne yapar |
|---|---|
| Add | Kuralı bu vService'in katmanına ekler. Kural yalnızca bu vService'in trafiğinde çalışır; global kütüphanede ve başka bir vService'in kural görünümünde listelenmez. Aynı vService'in Event Logs, Analysis & Learning ve Whitelist ekranlarında ise adıyla görünür. |
| Edit | Yerleşik bir imzada durum, risk puanı ve denetim kapsamları için bu vService'e özel bir değişiklik tanımlar. Seçilen kural bu vService'in kendi özel kuralıysa bunun yerine kuralın tam düzenleme formu açılır: ad, açıklama ve desen de değiştirilebilir. |
| Change State | Seçili kuralların durumunu yalnızca bu vService için değiştirir. Global bir özel kural da bu yolla bu vService'te susturulabilir. |
| Restore to Default | Yalnızca bu vService'in katmanındaki değişiklikleri siler. |
| Delete | Yalnızca bu vService'e eklenmiş özel kuralları siler. Global özel kurallar ve yerleşik imzalar buradan silinemez. |
| Recompile | vService'e özgü değildir: cihazdaki imza veritabanının tamamını sıfırdan derler. Davranışı İmza Veritabanının Yeniden Derlenmesi bölümündeki ile aynıdır. |
Restore to Default varsayılana değil, global katmana döndürür
Buton adı ve onay metni kuralın özgün değerlerine döneceğini belirtir; gerçekte silinen yalnızca bu vService'in katmanındaki değişikliktir. Aynı kural için global katmanda bir değişiklik tanımlıysa, işlemden sonra kural yerleşik tanımına değil global katmandaki değere döner.
Yerleşik tanıma dönülmesi gerekiyorsa global katmandaki değişikliğin de Signature & Rule Library ekranından kaldırılması gerekir.
Önizleme başlığındaki işlemler yalnızca bu ekranda çalışır
Seçili kuralın önizleme penceresinin başlığında Edit, Change State, Restore to Default ve Delete işlemleri yer alır. Bu dört giriş yalnızca vService katmanında etkindir; global kütüphane ekranında aynı başlıkta görünürler ancak kullanılamaz. Global kütüphanede bu işlemler araç çubuğundan yapılır.
Önizlemedeki karşılaştırma neyi orijinal sayar
Bu vService'in katmanında değiştirilmiş bir kural seçildiğinde önizleme penceresi Original Rule ve Edited Rule kolonlarını yan yana gösterir; yalnızca global katmanda değiştirilmiş bir kuralda tek kolon görüntülenir. Bu ekranda Original rule kolonu yerleşik tanımı değil, global katmanın verdiği değeri gösterir. Karşılaştırma bu nedenle "yerleşik tanımdan ne kadar uzaklaşıldığını" değil, "bu vService'in global yapılandırmadan ne kadar ayrıldığını" anlatır.
Kapsam ve Sınırlar
INFO
- Yetki kapsamı iki ekranda farklıdır. Global kütüphanede değişiklik yapmak WAF alanında tam yetki gerektirir; bu ekrandaki değişiklikler için vService üzerinde değiştirme yetkisi yeterlidir. Bunun pratik sonucu şudur: yalnızca kendi vService'ini yöneten bir kullanıcı global kütüphaneye dokunamadığı hâlde, kendi vService'inin kural katmanını bu ekrandan serbestçe düzenleyebilir. Okuma yetkisi iki ekranda da aynıdır: WAF alanını görebilen kullanıcı her iki listeyi de açar.
- Görünüm ayarları iki ekranda ortaktır. Gizlenen kolonlar, seçilen filtreler ve önizleme penceresinin genişliği kullanıcı bazında tek bir yerde saklanır. Bu ayarlar vService başına ayrışmaz: global kütüphanede gizlenen bir kolon, her vService'in bu ekranında da gizli gelir.
- WAF kapatıldığında katman korunur. Bir vService'te WAF koruması kapatıldığında vService listeden düştüğü için bu ekrana belgelenen yollardan erişilemez ve kurallar trafiğe uygulanmaz; buna karşılık vService'in kural katmanı silinmez. Koruma yeniden açıldığında daha önce eklenmiş özel kurallar ve tanımlanmış değişiklikler aynen geçerli olur. vService tamamen silindiğinde ise katman da kaldırılır.
- Değişikliğin uygulanması. Durum, risk puanı ve kapsam değişiklikleri yapılandırma senkronizasyonuyla uygulanır; yeniden derleme gerektirmez. Bu vService'e özel bir kural eklendiğinde ya da deseni değiştirildiğinde yalnızca bu vService'in kural kümesi yeniden derlenir, diğer vService'lerin denetimi etkilenmez.
