
Smarter by Design.Simpler for Business
IP Reputation Protection
IP Reputation Protection Nedir?
IP Reputation Protection, isteği kaynak adresin geçmişine bakarak değerlendiren koruma katmanıdır. Trafiğin hacmi ya da davranışı belirleyici değildir: adres, tehdit istihbaratı veri tabanında bir kategoriye kayıtlıysa o kategori için tanımlanmış aksiyon uygulanır. Sayaç, zaman penceresi ve eşik yoktur; karar tek bir arama sonucuna dayanır.
Korumanın baktığı veri tabanı bu ekranda tutulmaz: adres listeleri cihaz genelinde, IP Intelligence & Reputation ekranından yönetilir. Bu kart yalnızca o veri tabanındaki kategorilere ne yapılacağını tanımlar.
Koruma bir eşik listesi değil, bir kural listesidir. Listedeki her kural satırı bir ya da daha çok kategoriyi kapsar ve o kategorilerde kayıtlı adreslere ne yapılacağını söyler. Satırlar yukarıdan aşağı okunur ve eşleşen ilk satır kararı verir.
25
İtibar Kategorisi
23 tehdit kategorisi ile operatörün kendi blacklist'i ve harici kaynakları
Active
Varsayılan Mod
Üç korumanın tek istisnası: bu koruma ilk andan itibaren yaptırım uygular
İlk Eşleşen
Değerlendirme Modeli
En sert aksiyon değil, listede en üstte eşleşen satır kazanır
7
Aksiyon Seçeneği
Silent Drop · Block · Tarpit · Redirect · Show Content · Show Captcha · Quarantine
2 Satır
Varsayılan Kural
Saldırgan kategoriler karantinaya alınır, kalanlar 403 ile engellenir
Yerel
İtibar Araması
Sorgu cihazın kendi kategori dosyalarında yapılır; dış servise istek gönderilmez
İki Katmanlı
Muafiyet
Cihaz genelindeki whitelist adresi hiç listelemez, vService whitelist'i kuralları atlatır
Her Tipte
HTTP ve L7 TCP
L7 TCP vService'lerde aksiyon kümesi Silent Drop ve Quarantine ile sınırlıdır
Active
Kurallar uygulanır
Varsayılan moddur. Kaynak adres kategorilere karşı aranır ve eşleşen satırın aksiyonu uygulanır.
Monitor
Arar, müdahale etmez
Sınıflandırma aynen çalışır: kategori dağılımı sayılır ve olay günlüğüne "ne yapılacaktı" damgası düşer, ancak hiçbir istek durdurulmaz.
Off
Koruma çalışmaz
Kurallar hiç değerlendirilmez, kategori dağılımı da toplanmaz. Kart soluklaşır; Edit bağlantısı ise etkin kalır, çünkü korumayı yeniden açmanın yolu odur.
Neden bu korumanın varsayılanı Active?
Diğer iki koruma (L7 DDoS Protection ve Bot Protection) varsayılan olarak Monitor modunda açılır; çünkü ikisi de eşik ve davranış üzerinden çalışır ve yanlış pozitif üretebilir. IP Reputation Protection ise liste tabanlıdır: karar, adresin bilinen bir kayda tam olarak eşleşmesine dayanır. Bu nedenle varsayılanı Active'dir ve koruma ilk andan itibaren yaptırım uygular. Kapatmak ya da izlemeye almak operatörün bilinçli kararıdır; Off değeri bu yüzden "elle kapatılmış" sayılır ve öğrenme motoru onu kendiliğinden açmaz.
Bot/DDoS Management'ta IP Reputation Protection Kartı
Kart, Bot/DDoS Management ekranındaki koruma kartlarının ikincisidir: L7 DDoS Protection ile Bot Protection arasında yer alır. Başlığında korumanın adı ve tanımı, sağ üstünde doğrulanmış bot güveni ve muafiyet bilgileri ile mod rozeti, gövdesinde Action Rules kutusu bulunur.
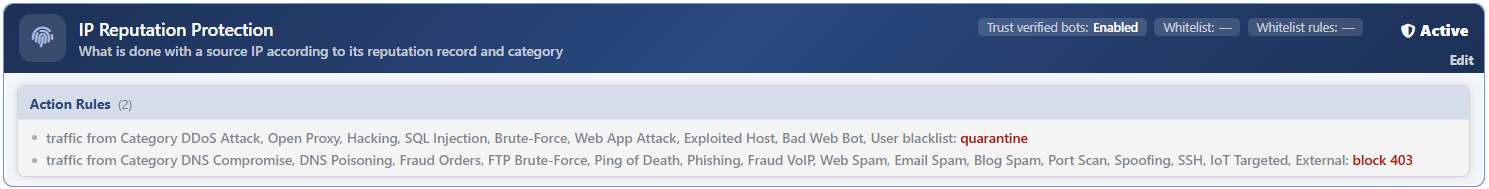 Bot/DDoS Management - IP Reputation Protection Kartı
Kartın anatomisi:
| Bölüm | Ne gösterir |
|---|---|
| Başlık | Korumanın adı ve tek satırlık tanımı: What is done with a source IP according to its reputation record and category |
| Trust Verified Bots | Doğrulanmış tarayıcı botlarının korumadan muaf tutulup tutulmadığı: Enabled ya da Disabled. |
| Whitelist | Korumadan muaf tutulacak trafiği tanımlayan koşul. Tanımlı değilse — yazar. |
| Whitelist Rules | Koşulun yanındaki kısayol listesinde tanımlı satır sayısı. Boşsa — yazar. |
| Mod rozeti | Korumanın kendi modu: Active, Monitor ya da Off. Rozetin altındaki Edit bağlantısı korumanın bütün ayarlarını açar. |
| Action Rules | Kategori bazlı aksiyon kurallarının listesi. Başlığın yanındaki parantez içi sayı, aksiyonu tanımlı satırların sayısıdır; her satır kendi cümlesine çevrilir. |
Action Rules kutusunun kendi kalemi yoktur
Diğer korumalarda gövdedeki her kutu kendi kalem ikonuyla açılır. Burada kural listesi de korumanın diğer ayarlarıyla aynı şema grubunda tutulduğu için tek bir düzenleme penceresi vardır: kartın sağ üstündeki Edit bağlantısı hem modu hem muafiyeti hem de kuralları açar.
Action Rules Nasıl Okunur?
Listedeki her kural satırı tek bir cümleye indirilir. Cümle iki parçadan oluşur: hangi kategorilerdeki adreslerin kapsandığı ve ne yapılacağı.
traffic from Category
<kategoriler>:<aksiyon>
| Parça | Nasıl yazılır |
|---|---|
| Kategoriler | Satırda seçili bütün kategoriler, arayüz adlarıyla ve virgülle ayrılarak tek tek yazılır. Ülke ve ağ tipi kurallarındaki gibi bir +N katlaması yoktur: satır kartın bütün genişliğini kullanır. |
| Aksiyon | Aksiyonun fiili yazılır ve parametresi varsa eklenir: engellemede ve içerik göstermede durum kodu, yönlendirmede yönlendirme kodu. Yönlendirme adresi cümleye hiç girmez; adresi görmek için kuralın Edit ekranında açılması gerekir. |
| Renk | Sessiz düşürme, engelleme, tarpit ve karantina kırmızı; meydan okuma, yönlendirme ve içerik gösterme sarı yazılır. |
Kategorisi seçilmemiş bir satır cümlesini kaybeder ve yalnızca → block 403 biçiminde aksiyonuyla görünür. Hiç kural tanımlı değilse kutuda tek satır kalır: Categories: —.
Kategorisiz satır kartta sayılır ama çalışmaz
Parantez içindeki sayı, aksiyonu tanımlı satırları sayar; kategorisi boş olanlar da bu sayıya dâhildir. Buna karşılık kategorisiz bir satır trafiğe hiç uygulanmaz: kayıtta durmayı sürdürür, ancak çalışan yapılandırmaya yazılmaz. Kartta "Action Rules (2)" yazarken gerçekte tek bir satırın çalışıyor olması mümkündür.
Kategoriler
Kategori listesi ürünün kendi sabit kategori tanımından gelir ve 25 girişten oluşur; IP Intelligence & Reputation ekranından yönetilen tehdit istihbaratı veri tabanı bu kategorilerin içeriğini doldurur. Girişler şunlardır: 23 tehdit kategorisi, operatörün kendi blacklist'i (User Blacklist) ve operatörün tanımladığı harici besleme kaynakları (External). Üçünün de teknik işleyişi aynıdır; farkları verinin nereden geldiğidir.
Aşağıdaki tablo, kategorileri arayüzdeki açılır liste sırasıyla ve varsayılan kurallardaki yerleriyle birlikte verir.
| Kategori | Varsayılan kurallardaki yeri |
|---|---|
| DNS Compromise | Block 403 |
| DNS Poisoning | Block 403 |
| Fraud Orders | Block 403 |
| DDoS Attack | Quarantine |
| FTP Brute-Force | Block 403 |
| Ping of Death | Block 403 |
| Phishing | Block 403 |
| Fraud VoIP | Block 403 |
| Open Proxy | Quarantine |
| Web Spam | Block 403 |
| Email Spam | Block 403 |
| Blog Spam | Block 403 |
| VPN IP | Kurallarda yer almaz |
| Port Scan | Block 403 |
| Hacking | Quarantine |
| SQL Injection | Quarantine |
| Spoofing | Block 403 |
| Brute-Force | Quarantine |
| Bad Web Bot | Quarantine |
| Exploited Host | Quarantine |
| Web App Attack | Quarantine |
| SSH | Block 403 |
| IoT Targeted | Block 403 |
| User Blacklist | Quarantine |
| External | Block 403 |
VPN IP neden varsayılanda yok?
VPN IP kategorisi listede seçilebilir durumdadır ancak varsayılan kuralların hiçbirine konmamıştır. Sebebi meşru kullanım yoğunluğudur: kurumsal ve bireysel kullanıcıların önemli bir bölümü hizmete VPN üzerinden bağlanır. Kategoriyi bir satıra eklemek operatörün kararına bırakılmıştır.
Kategorilerin verisi nereden gelir?
Bu ekran kategorilere ne yapılacağını tanımlar; kategorilerin içeriğini yönetmez. Adres listeleri IP Intelligence & Reputation ekranından yönetilir: güncelleme periyodu, harici besleme kaynakları ve operatörün kendi blacklist/whitelist içeriği oradadır. Aynı ekrandaki whitelist bu korumadan daha alt bir katmanda çalışır: whitelist'e yazılan bir adres hiçbir kategori dosyasına yazılmaz, dolayısıyla kurallar onu hiç görmez.
Varsayılan Kurallar
Yeni bir vService'te koruma kuralsız başlamaz. Koruma etkinleştirildiğinde oluşturulan yapılandırma kaydına iki satırlı varsayılan yapılandırma yazılır ve bu iki satır trafiğe uygulanır.
| Sıra | Kapsadığı kategoriler | Aksiyon |
|---|---|---|
| 1 | DDoS Attack, Open Proxy, Hacking, SQL Injection, Brute-Force, Web App Attack, Exploited Host, Bad Web Bot, User Blacklist | Quarantine |
| 2 | Geriye kalan bütün kategoriler (VPN IP hariç) | Block, durum kodu 403 |
İkinci satır elle sayılmaz, geriye kalan kategorilerden türetilir: ürüne yeni bir kategori eklendiğinde varsayılan tanım onu da kapsar. Zaten kaydedilmiş bir kural listesi ise kendiliğinden büyümez. VPN IP iki satırın da dışında tutulur.
L7 TCP vService'lerde aynı listenin ikizi yazılır: karantina satırı olduğu gibi kalır, engelleme satırı Silent Drop'a dönüşür ve durum kodu alanı düşer.
Listeyi boşaltmak korumayı kapatmaz
Kural listesi boş kaldığında koruma kuralsız çalışmaz: varsayılan iki satır yeniden devreye girer ve yaptırım uygulanmaya devam eder. Bu durumda kart Categories: — yazsa bile trafiğe varsayılan kurallar uygulanır. Korumayı gerçekten durdurmanın tek yolu modu Off yapmaktır. Bunun bir bedeli vardır: mod Off yapılıp kaydedildiğinde muafiyet tanımı ve kural listesi de kayıttan silinir, koruma yeniden Active yapıldığında varsayılan iki satır devreye girer.
Satır Sırası ve Katmanlar Arası Öncelik
Kural listesi ilk eşleşen kazanır modeliyle çalışır: satırlar yukarıdan aşağı denenir, eşleşen ilk satırın aksiyonu uygulanır ve alttaki satırlar denenmez. Bir adres birden fazla kategoride kayıtlıysa listede daha yukarıdaki satır kararı verir; aksiyonların sertliğine bakılmaz. Bu nedenle satır sırası bir görünüm tercihi değil, önceliğin kendisidir.
Korumanın kendi kararı, üç koruma arasındaki sıraya da tabidir. Değerlendirme sırası L7 DDoS Protection → IP Reputation Protection → Bot Protection biçimindedir: önce hacim kesilir, sonra bilinen kötü adresler ayıklanır, en sonda davranışsal bot değerlendirmesi yapılır. Aynı istekte L7 DDoS Protection bir yaptırım uyguladıysa IP Reputation Protection'ın aksiyonu ateşlenmez; buna karşılık korumanın kendi sayaçları ve kategori dağılımı yine işler.
Paylaşımlı karantina kutusu bu sıranın da önündedir: kutuda hâlihazırda bulunan bir kaynak adres için üç korumanın hiçbiri değerlendirilmez, kararı doğrudan kutu verir.
Karantina ve meydan okuma paylaşımlı kartlardan yönetilir
Quarantine ve Show Captcha aksiyonları kural satırında hiçbir ek alan taşımaz. Ceza süresi, izleme penceresi ve meydan okuma ayarları Quarantine ve Captcha kartlarında tanımlanır ve üç koruma tarafından ortak kullanılır.
Edit
Kartın mod rozetinin altındaki Edit bağlantısı korumanın bütün ayarlarını açar: çalışma modu, iki biçimde tanımlanan muafiyet ve aksiyon kurallarının kendisi.
| Ayar | Ne yapar |
|---|---|
| IP Reputation Protection | Korumanın modunu belirler: Active, Monitor ya da Off. Varsayılan değeri Active'dir. |
| Trust Verified Bots | Doğrulanmış tarayıcı botlarını kural listesinden muaf tutar. Varsayılan olarak açıktır. |
| IP Reputation Whitelist Condition | Korumadan muaf tutulacak trafiği koşulla tanımlar. |
| IP Reputation Whitelist Entries | Aynı muafiyetin satır satır yazılan kısayol listesi; satırlar birbiriyle "veya" ilişkisindedir. |
| IP Reputation Actions | Kategori bazlı aksiyon kuralları. Her satırda kapsanan kategoriler, uygulanacak aksiyon ve aksiyona bağlı alt alanlar bulunur. |
Ayrıntı: Edit.
Kapsam ve Sınırlar
INFO
- Her iki vService tipinde de bulunur. L7 TCP vService'lerde seçilebilir aksiyonlar Silent Drop ve Quarantine ile sınırlıdır; HTTP'ye özgü aksiyonlar listede yer almaz.
- Varsayılan mod Active'dir. Koruma, operatör bir şey yapmadan yaptırım uygular. Diğer iki korumanın varsayılanı Monitor'dür.
- Karar tek bir aramaya dayanır. Eşik, sayaç ve zaman penceresi yoktur; adres kayıtlıysa satır eşleşir.
- İlk eşleşen satır kazanır. Aksiyonların sertliği karşılaştırılmaz; sıralama kararın kendisidir.
- Kural listesi boşaltılabilir, ancak koruma kuralsız çalışmaz. Düzenleme penceresinde son satır silinemez; kayıtta liste yine de boş kalabilir. O durumda kart
Categories: —gösterir ve trafiğe varsayılan iki satır uygulanır. - Kategorisiz satır çalışmaz. Kartta sayılır ve gösterilir, kayıtta da durur; ancak çalışan yapılandırmaya yazılmaz.
- Muafiyet iki ayrı katmandadır. IP Intelligence & Reputation ekranındaki cihaz geneli whitelist adresi hiç listelemez; vService whitelist'i ise listelenmiş adresin kurallara girmesini engeller.
- Muaf trafik olay günlüğüne yine yazılır. Listelenmiş ancak yaptırım uygulanmamış istekler kayıt üretmeyi sürdürür; kayıtlar aktör başına bastırılır ve satırın kendisi kaçıncı olay olduğunu yazar.
- Kaynak adres, gerçek istemci IP tanımına tabidir.
X-Forwarded-Forgibi bir istemci adresi geçersiz kılması etkinse itibar araması geçersiz kılınan adres üzerinden yapılır. - Kategori dağılımı yalnızca kurallarda geçen kategorileri sayar. Hiçbir kuralın kapsamadığı bir kategoride kayıtlı adres için dağılım sayacı işlemez.
- Monitor modunda sınıflandırma çalışır. Kategori dağılımı toplanır ve olay günlüğüne hangi aksiyonun uygulanacağı yazılır; trafiğe dokunulmaz.
- Edit bağlantısı yetkiye bağlıdır. Kart salt-izleme yetkisiyle görüntülenir; Edit bağlantısı yalnızca düzenleme yetkisi olan kullanıcılarda görüntülenir. Koruma Off iken de bağlantı tıklanabilir durumda kalır.
