
Smarter by Design.Simpler for Business
Connection Abuse
Connection Abuse Nedir?
Connection Abuse, TCP bandında el sıkışma tamamlandıktan sonrasıyla ilgilenir: bağlantının kurulma hızıyla değil, açık kalmasıyla.
İki ayrı sömürü biçimini karşılar. Birincisi bir kaynağın aynı anda çok sayıda bağlantı tutarak kaynak havuzunu tüketmesidir; buna karşı kaynak başına bir tavan konur. İkincisi bağlantıların kapanmadan boşta bırakılmasıdır; buna karşı da bağlantı tablosundaki ölü kayıtların ne kadar sonra toplanacağı ayarlanır.
2
Kural
Biri eşzamanlı bağlantı sınırı, biri aç/kapa temizlik ayarı
1.000
Varsayılan Bağlantı Tavanı
Bir kaynağın aynı anda tutabileceği bağlantı sayısı
Eşzamanlılık
Ölçüm Tabanı
Saniyelik hız değil, o anda açık olan bağlantı sayısı
10 / 30 / 14400
Temizlik Süreleri
Saniye cinsinden FIN · keepalive · kurulu bağlantı zaman aşımı
1
Karantinaya Gönderebilen
Yalnız eşzamanlı bağlantı sınırı; temizlik ayarı gönderemez
Yalnız Cihaza
Bağlantı Sınırının Kapsamı
Sınır cihaza yönelen bağlantılarda uygulanır; ölçüm bağlantı tablosunun tamamından okunur
L4 DDoS Management'ta Connection Abuse Kutusu
Kutu, TCP bandının gövdesindeki ikinci kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde iki kural satırı bulunur.
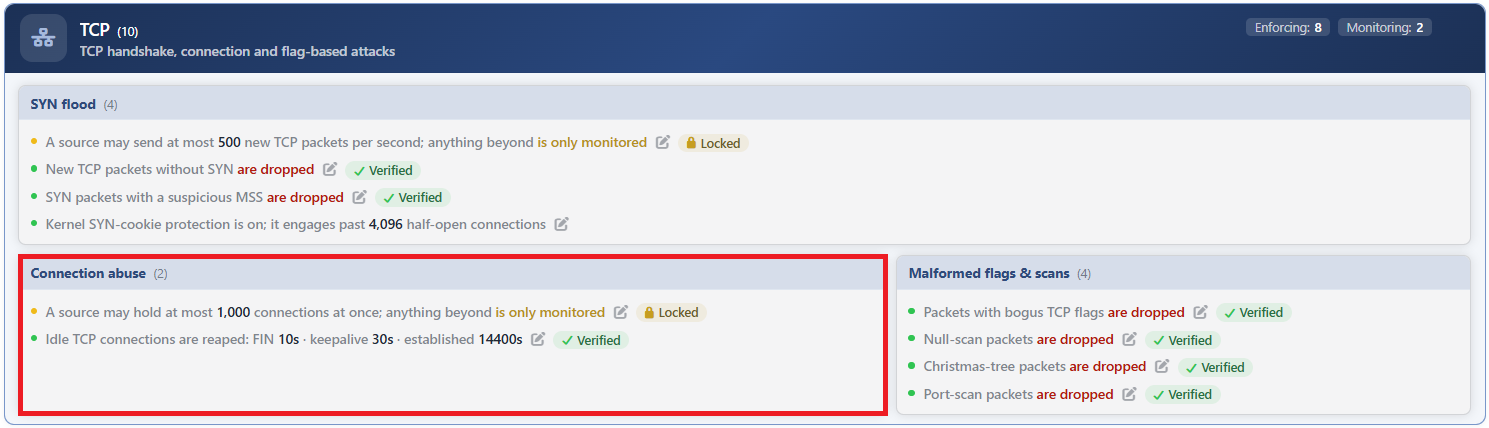 TCP - Connection Abuse Kutusu
| Satır | Kural | Yöntemi |
|---|---|---|
| 1 | Total Conn/Src | Kaynak başına eşzamanlı açık bağlantı sayısı. |
| 2 | Zombie TCP | Boşta kalan bağlantıların toplanma süreleri. |
Total Conn/Src
Bir kaynak adresin aynı anda kaç bağlantı tutabileceğini sınırlar. Ölçüm adres bazlıdır ve her kaynak kendi sayacını taşır.
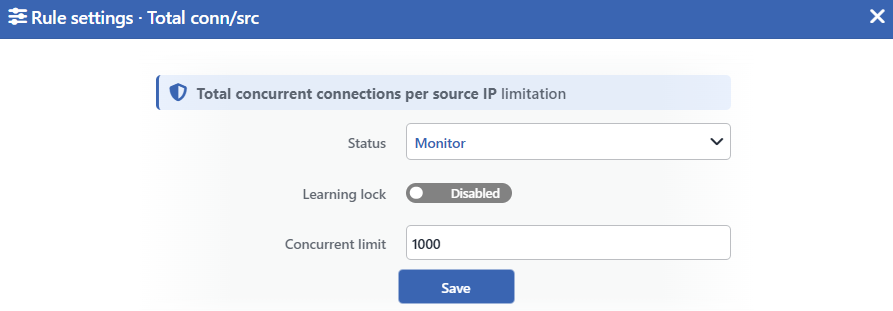 Total Conn/Src Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> connections at once is configured, but the rule is off |
| Monitor | A source may hold at most <limit> connections at once; anything beyond is only monitored |
| Block | A source may hold at most <limit> connections at once; anything beyond is dropped |
| Quarantine | A source may hold at most <limit> connections at once; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Concurrent Limit Varsayılan: 1000
Bir kaynağın aynı anda tutabileceği bağlantı sayısını belirler. Varsayılan değer 1000'dir ve yalnızca 1 ve üzeri tam sayı kabul edilir.
Alanın bir zaman birimi yoktur; bu bilinçli bir tercihtir, çünkü ölçülen bir hız değildir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir. Doğrulama hatası varken buton pasiftir.
Bu bir hız sınırı değildir
Kural "saniyede kaç bağlantı açıldığını" değil, "şu anda kaç bağlantı açık" olduğunu sayar. Aradaki fark pratikte büyüktür: dakikada tek bir bağlantı açıp hiç kapatmayan bir kaynak da bu tavana dayanabilir.
Bağlantı açma hızı ile ilgilenen kural bu kutuda değil, SYN Flood kutusundadır.
İzleme modunda kural yazılmaz, ölçüm yine yapılır
Bu kural izleme modundayken hiçbir güvenlik duvarı kuralı üretmez. Buna karşılık panodaki Connection Limits sekmesinde grafiği dolmayı sürdürür: sayım kuraldan değil, cihazın kendi bağlantı tablosundan okunur.
Bu, aynı bandın hız sınırlayan kuralından farklıdır; orada izleme modunda da hedefsiz bir kural yazılır ve ölçüm o kuraldan gelir.
Sınır yalnız cihaza yönelen bağlantılarda uygulanır
Kural, cihazın kendisine gelen bağlantılar üzerinde çalışır ve cihaz üzerinden geçirilen trafiğe uygulanmaz; bu nedenle Network (L4) vService üzerinden arka uca iletilen bağlantılar bu tavana takılmaz. Buna karşılık HTTP ve L7 TCP vService'lerin istemci bağlantıları cihaz üzerinde sonlandığı için tavana dahildir.
Ayrıca yaptırım yalnız yeni bağlantılarda tetiklenir: kurulu bir oturum, kaynak tavanı aşsa bile kesilmez.
Zombie TCP
Bağlantı tablosunda boşta kalan kayıtların ne kadar sonra temizleneceğini ayarlar. Bir güvenlik duvarı kuralı yazmaz; sistemin zaman aşımı duruşunu belirler.
Amacı, kapanmamış ya da yarım kalmış bağlantıların tabloda birikip kaynak tüketmesini önlemektir. Kısa süreler tabloyu hızlı boşaltır, uzun süreler ise uzun soluklu ama sessiz oturumların hayatta kalmasına izin verir.
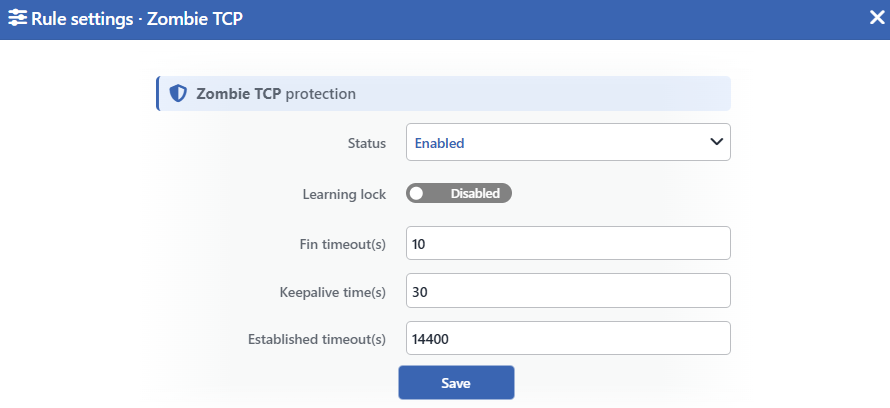 Zombie TCP Düzenleme Ekranı
Süreler satırda ham saniye olarak yazılır; saat ya da dakikaya çevrilmez ve binlik ayracı almaz.
INFO
Status
Kuralın açık olup olmadığını belirler. Eşzamanlı bağlantı sınırından farklı olarak yalnız iki değer sunulur:
| Değer | Satırdaki cümle |
|---|---|
| Enabled | Idle TCP connections are reaped: FIN <süre> · keepalive <süre> · established <süre> |
| Disabled | Idle TCP connections are not reaped |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Bu kural için motor hiçbir zaman öneri üretmediğinden anahtarın pratik bir etkisi yoktur; kuralın bir ölçüm tanımı bulunduğu için form onu yine de görüntüler.
INFO
Fin Timeout(s) Varsayılan: 10
Kapanma aşamasına geçmiş bir bağlantının bu aşamada ne kadar bekletileceğini belirler. Varsayılan değer 10 saniyedir.
INFO
Keepalive Time(s) Varsayılan: 30
Boşta kalan bir bağlantı için canlılık denetiminin ne kadar sonra başlayacağını belirler. Varsayılan değer 30 saniyedir.
INFO
Established Timeout(s) Varsayılan: 14400
Kurulu ve boşta kalan bir bağlantının tabloda ne kadar tutulacağını belirler. Varsayılan değer 14400 saniyedir.
Bu değer diğer ikisinden farklı bir dengeyi temsil eder: çok kısa tutulması, iki ucu tarafından canlılık paketleriyle ayakta tutulan sessiz ama sağlıklı oturumların (uzun süreli veritabanı ya da uzak erişim bağlantıları gibi) sessizce düşürülmesine yol açabilir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Üç süre alanı da yalnızca 1 ve üzeri tam sayı kabul eder; doğrulama hatası varken buton pasiftir.
Kapatmak zaman aşımı değerlerini geri almaz
Kural Disabled yapıldığında satırdaki cümle "Idle TCP connections are not reaped" olur, ancak sistemin zaman aşımı duruşu yazılmaya devam eder: kapatma yalnızca buradaki özel değerleri iptal eder, sistem katalogdaki varsayılanlarla (10 · 30 · 14400) biçmeyi sürdürür.
Yani bu anahtar "temizliği kapatmaz", "kendi sürelerini kullanmayı bırakır".
Bu kural öneri üretmez ama kilit anahtarı taşır
Öğrenme motoru bu kural için bir satır üretir, ancak hiçbir zaman mod önerisi vermez: kuralın yaptırım basamakları yoktur. Buna karşılık düzenleme penceresinde bir Learning Lock anahtarı görüntülenir; kuralın bir ölçüm tanımı bulunduğu için form bu anahtarı görüntüler.
Panoda kendi paneli yoktur; ölçümü kaydedilir ama hazır sekmelerde grafiklenmez.
Ölçüm ve Pano
Kutunun yalnız bir kuralı panoda grafik olarak görüntülenir: Total Conn/Src ölçümü Connection Limits sekmesinde bir L4 DDoS Concurrency — <kural> panelinde yer alır.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| Total Conn/Src | Connection Limits | Kaynak başına eşzamanlı TCP bağlantısı: en yüksek kaynak eşzamanlılığı, p95 değeri, etkin kaynak sayısı ve yapılandırılan tavan çizgisi | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| Zombie TCP | Yok | Route tablosunda kapanma aşamasındaki TCP bağlantılarının toplam sayısı; kaydedilir, hazır sekmelerde grafiklenmez | Yok | Yok |
Eşzamanlılık sayımı moddan bağımsızdır ve tablonun tamamını okur
Total Conn/Src sayımı kuraldan değil, cihazın bağlantı tablosundan okunur; kural Disabled iken de kaydedilir, ancak paneli yalnız kural açıkken görüntülenir. IPv4 ve IPv6 bağlantıları birlikte sayılır. Muafiyet listesindeki kaynaklar, route tablosunun kendi adresleri ve kapanmış bağlantılar sayıma girmez.
Sayım cihaz üzerinden geçirilen bağlantıları da kapsar, sınır ise yalnız cihaza yönelen bağlantılarda uygulanır. Bu nedenle panelde tavanı aşan bir kaynak görülürken Dropped Traffic değeri sıfır kalabilir.
Zombie TCP canlı görünümde etkin satır almaz
Zombie TCP ölçümü kaynak ayrımı yapmaz, kuralın modundan bağımsız kaydedilir ve yalnız cihaz üzerinde sonlanan bağlantıları sayar. L4 DDoS Live View ekranında Connections kartına sayılır, ancak bir limiti bulunmadığından her zaman boşta listelenir.
Kapsam ve Sınırlar
INFO
- Eşzamanlı bağlantı sınırı bir hız sınırı değildir. Alanın zaman birimi de yoktur.
- Sınır yalnız cihaza yönelen bağlantılarda uygulanır; cihaz üzerinden geçirilen trafiğe uygulanmaz.
- İzleme modunda güvenlik duvarı kuralı yazılmaz, ölçüm yine de yapılır.
- Zombie TCP karantinaya gönderemez ve mod basamakları taşımaz; yalnız açık ya da kapalı olur.
- Zombie TCP kapatıldığında sistem zaman aşımı yazımı durmaz; yalnız özel değerler iptal olur.
- Zombie TCP'nin panoda paneli yoktur; ölçümü kaydedilir ama hazır sekmelerde grafiklenmez.
- İki kural da mod terfisi iznine tabidir. Eşzamanlı bağlantı sınırı eşik ölçtüğü için, Zombie TCP ise zaten terfi edemediği için Mode Promotion izni olmadan yaptırıma geçmez.
- Dokunulmamış bir route tablosunda eşzamanlı bağlantı sınırı izlemede, temizlik ayarı ise açık doğar.
- Düzenleme Network alanında değiştirme yetkisi ister.
