
Smarter by Design.Simpler for Business
UDP Signatures
UDP Signatures Nedir?
UDP Signatures, UDP bandında bilinen iki saldırı biçimini adıyla tanır ve yalnız onlara bakar. Bandın diğer kutusu bütün UDP trafiğine genel bir hız tavanı koyar; burada ise iki belirli biçim aranır.
Birincisi, içinde hiç veri taşımayan UDP paketleridir. Böyle bir paketin meşru bir karşılığı yok denecek kadar azdır; taşıdığı bir bilgi olmadığından tek işlevi hedefin işlem gücünü tüketmektir. İkincisi, dosya paylaşım hizmetlerinin kullandığı 135-139 portlarına yönelen, hizmeti çökertmeyi amaçlayan eski ama hâlâ karşılaşılan bir saldırıdır.
Kutunun adı "imza" olsa da iki kural da bir eşik taşır; farkları, eşiğin nereden geldiğidir. Boş paket kuralının eşiği sabittir ve arayüzden değiştirilemez; SMB kuralının eşiği ise ayarlanabilir.
2
Kural
Biri yükü boş paketler, biri 135-139 portlarına yönelen saldırı
3/s
Sabit Eşik
Boş paket kuralının eşiği; arayüzden değiştirilemez
10/s
Varsayılan SMB Tavanı
Kaynak başına saniyelik SMB paketi sayısı
2
Terfi İzninden Muaf
İkisi de Mode Promotion izni kapalıyken yaptırıma terfi edebilir
2
Karantinaya Gönderebilen
İkisi de kaynağı karantinaya alabilir
Yalnız IPv4
Boş Paket Kuralının Kapsamı
IPv6 trafiği için bu kural hiç yazılmaz
L4 DDoS Management'ta UDP Signatures Kutusu
Kutu, UDP bandının gövdesindeki ikinci kutudur. Başlığında adı ve taşıdığı kural sayısı, gövdesinde iki kural satırı bulunur.
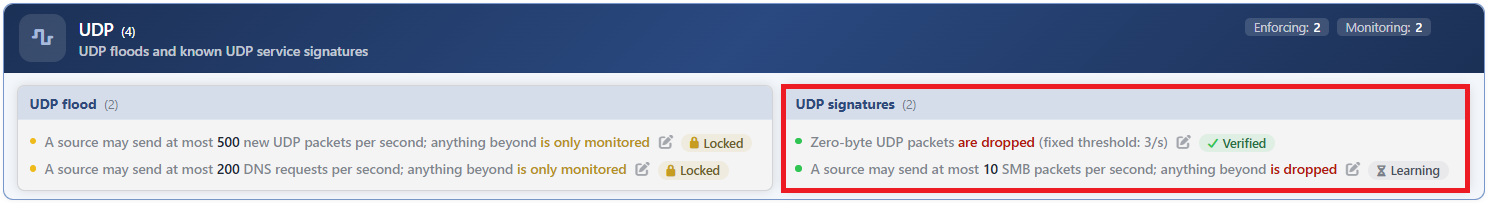 UDP - UDP Signatures Kutusu
| Satır | Kural | Neyi yakalar |
|---|---|---|
| 1 | Zero-byte UDP | İçinde hiç veri taşımayan UDP paketleri. |
| 2 | SMBnuke (135-139) | 135-139 portlarına yönelen SMB saldırısı. |
Zero-byte UDP
İçinde hiç veri taşımayan UDP paketlerini yakalar. Diğer üç UDP kuralından ayrıldığı nokta, düzenleme penceresinde bir limit alanı bulunmamasıdır: eşiği kaynak başına saniyede 3 pakettir ve bu değer kuralın tanımında sabittir.
Satırdaki cümle eşiği parantez içinde açıkça yazar. Bilgi bandındaki tanımı şudur: Zero Byte UDP protection.
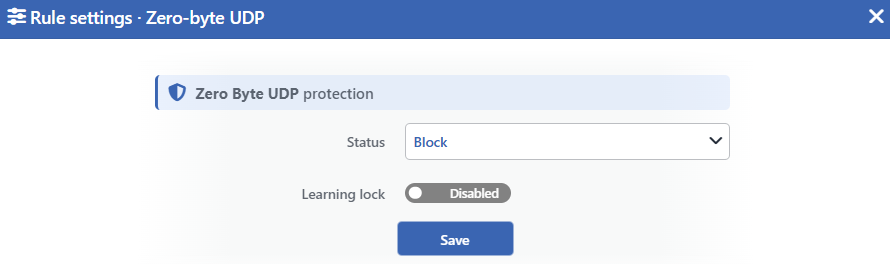 Zero-byte UDP Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | Zero-byte UDP packets are not monitored |
| Monitor | Zero-byte UDP packets are only monitored (fixed threshold: 3/s) |
| Block | Zero-byte UDP packets are dropped (fixed threshold: 3/s) |
| Quarantine | Zero-byte UDP packets are dropped and their sources are quarantined (fixed threshold: 3/s) |
Eşiği belirten parantezli not yalnız Disabled değerinde yazılmaz; kural kapalıyken uygulanan bir eşik de bulunmadığı için.
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir.
Bu kural yalnız cihaza yönelen IPv4 trafiğinde çalışır
Kuralın kapsamı bandın diğer üç kuralından üç noktada dardır:
| Sınır | Sonucu |
|---|---|
| Yalnız cihaza yönelen trafik | Cihaz üzerinden geçirilen UDP trafiğine uygulanmaz; arka uca taşınan boş paketler bu kurala takılmaz. |
| Yalnız IPv4 | IPv6 trafiği için kural hiç üretilmez. Arayüz bunu belirtmez; satır her iki sürüm için de aynı cümleyi gösterir. |
| Yalnız yeni akışlar | Hâlihazırda kurulu bir akışın parçası olarak gelen paketler denetimden önce kabul edilir. |
Bandın diğer üç kuralında ilk iki sınır bulunmaz: üçü de cihaz üzerinden geçirilen trafiği kapsar ve IPv6 için de yazılır. Üçüncü sınır ise bu kurala özgü değildir; UDP Flood kutusunun iki kuralı da yalnız yeni akışların paketlerini ölçer, kurulu akışların paketlerini yalnızca SMBnuke (135-139) kuralı sayar.
Öğrenme motoru bu kuralın limitini değiştiremez, ancak modunu terfi ettirebilir
Motor, bir kuralı izlemeden yaptırıma geçirmeden önce kuralın limitinin oturmuş olmasını arar. Bu kuralın arayüzde bir limit alanı bulunmadığından limit önerisi uygulanabilir sayılmaz. Buna karşılık motor sabit eşiği kuralın yürürlükteki limiti olarak okur ve ölçüm bu eşiğin çevresinde kaldığı sürece limiti oturmuş kabul eder.
Bunun pratik sonucu şudur: kural izleme modunda bırakıldığında motor Quarantine moduna terfi önerebilir; öğrenme modu Automatic olduğunda öneriyi kendiliğinden uygular. Terfinin durdurulması istendiğinde kuralın Learning Lock anahtarı açılır.
Tehdit durumu ile yaptırım aynı eşiği kullanmaz
Kural, kaynak başına saniyede 3 paketin üzerindeki trafiği düşürür. Buna karşılık durum kartındaki tehdit durumu hesabı bu ölçümü çok daha yüksek bir tabana göre değerlendirir.
Bu nedenle kural düzenli olarak paket düşürüyorken bile tehdit durumu sakin görünebilir. Kuralın gerçekte ne kadar iş yaptığı panodaki Floods ve Dropped Traffic sekmelerinden okunur.
SMBnuke (135-139)
135-139 portlarına yönelen saldırıyı karşılar. Bilgi bandındaki tanımı şudur: SMBnuke Port 135-139 attack protection.
Adı ve kutusu bir imza denetimi çağrıştırsa da kural bir hız sınırlayıcıdır: paketin biçimine bakmaz, yalnız bu portlara giden trafiğin kaynak başına hızını ölçer.
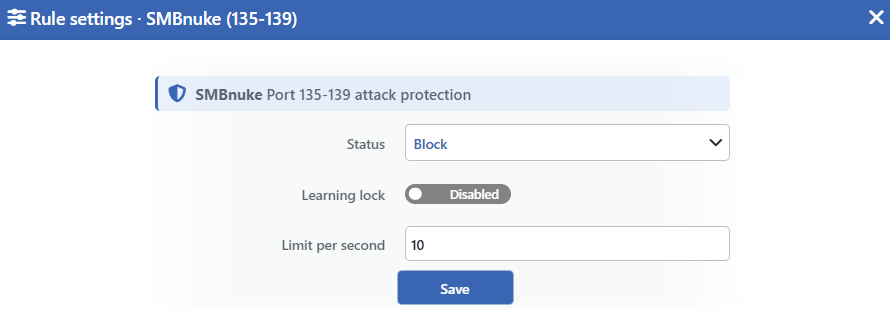 SMBnuke (135-139) Düzenleme Ekranı
INFO
Status
Kuralın çalışma modunu seçer. Dört değer sunulur ve seçilen değer satırdaki cümleyi de belirler:
| Değer | Satırdaki cümle |
|---|---|
| Disabled | A limit of <limit> SMB packets per second is configured, but the rule is off |
| Monitor | A source may send at most <limit> SMB packets per second; anything beyond is only monitored |
| Block | A source may send at most <limit> SMB packets per second; anything beyond is dropped |
| Quarantine | A source may send at most <limit> SMB packets per second; a source that exceeds it is quarantined |
INFO
Learning Lock Varsayılan: Kapalı
Kuralı öğrenme motoruna kapatır. Anahtar açıldığında motor bu kuralın limitini ve modunu değiştiremez; kural yalnızca bu pencereden elle değiştirilir.
Varsayılan olarak kapalıdır. Kilit açıkken satırda, kalemin solunda yazısız bir asma kilit ikonu görüntülenir.
INFO
Limit per Second Varsayılan: 10
Kaynak başına saniyelik SMB paketi sayısını belirler. Varsayılan değer 10'dur. Yalnızca 1 ve üzeri tam sayı kabul edilir.
Öğrenme motorunun bu kural için önerebileceği en düşük değer 5'tir; elle girilen değerler bu alt sınıra tabi değildir.
INFO
Save
Yapılan değişikliği kaydeder ve anında yürürlüğe koyar. Yalnızca değiştirilen alanlar güncellenir. Doğrulama hatası varken buton pasiftir.
Kural UDP bandında durur ama TCP trafiğini de sayar
135-139 portları hem TCP hem UDP üzerinden kullanılabildiğinden kural her iki protokolü birlikte kapsar. Kutunun adı ve bandın adı yalnız UDP'yi işaret ettiği için bu, satıra bakarak anlaşılamaz.
Ölçüm de bu yüzden iki ayrı hazneden okunur. Tepe ve p95 değerleri haznelerin en yükseği alınarak, kaynak sayısı ise haznelerin toplamı olarak yazılır. Aynı kaynak hem TCP hem UDP üzerinden gönderiyorsa iki kez sayılabilir; sayaçtaki kaynak sayısı gerçek kaynak sayısından yüksek çıkabilir.
Terfi izninden muaf olmak hemen terfi edileceği anlamına gelmez
Bu kutunun iki kuralı da Mode Promotion izninin dışındadır: izin kapalıyken de öğrenme motorundan terfi önerisi alabilirler.
Ancak muafiyet yalnız o kapıyı açar. Motorun bir terfi önerebilmesi için kuralın limitinin oturmuş olması, geriye dönük denemenin temiz sonuç vermesi ve güven değerinin eşiği aşması gerekir. Bu koşullar sağlanmadığı sürece terfi önerisi üretilmez. Satırdaki rozet ise eksik olan koşula göre değişir: gözlem geçmişi henüz olgunlaşmadığında Learning, geçmiş olgunlaştığı hâlde koşullardan biri karşılanmadığında Verified görüntülenir. Boş paket kuralında Learning rozeti hiçbir zaman görüntülenmez; limiti uygulanabilir sayılmadığından satır ya Verified rozetini ya da öneri rozetini taşır.
Ölçüm ve Pano
Kutunun adı imza olsa da iki kural da kaynak başına hız ölçer; ölçümleri panoda Floods sekmesinde, kural başına ayrı bir L4 DDoS Rate — <kural> panelinde görüntülenir. Suspicious Packets sekmesinde bu kutuya ait panel bulunmaz.
| Kural | Panel sekmesi | Ölçülen | Karantina paneli | Dropped Traffic |
|---|---|---|---|---|
| Zero-byte UDP | Floods | Kaynak başına saniyelik boş UDP paketi: en yüksek kaynak hızı, p95 değeri ve etkin kaynak sayısı; limit çizgisi sabit eşik olan 3'te görüntülenir | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
| SMBnuke (135-139) | Floods | Kaynak başına saniyelik SMB paketi: en yüksek kaynak hızı, p95 değeri, etkin kaynak sayısı ve yapılandırılan limit çizgisi; TCP ve UDP ölçümleri birleşir | Var | Var; yalnız Block ve Quarantine modlarında değer üretir |
İki kural canlı görünümde farklı kartlarda yer alır
Ölçüm izleme modunda da üretilir; kural Disabled yapıldığında ölçüm durur ve Floods sekmesindeki paneli listeden çıkar. Zero-byte UDP panelinde yalnız IPv4 trafiği bulunur; SMBnuke (135-139) panelinde IPv4 ve IPv6 tek seride birleşir.
L4 DDoS Live View ekranında SMBnuke (135-139) Floods / Rate kartında, limit alanı bulunmayan Zero-byte UDP ise Signatures & Malformed kartında yer alır. Sabit eşik dolu geldiği için boş paket satırında da baskı çubuğu ve tepe/eşik değeri görüntülenir.
Başka kuralların düşürdüğü paketler bu ölçümlere girmez
Zero-byte UDP sayacı route tablosunun bütün giriş denetimlerinden sonra çalışır. UDP Flood kutusunun Block modunda düşürdüğü paketler ve karantinadaki kaynakların paketleri bu sayaca ulaşmaz; bu kuralın karantinaya aldığı bir kaynak da karantina süresince panelde görünmez.
SMBnuke (135-139) sayacından önce Malformed Flags & Scans kutusundaki Port Scan kuralı çalışır. Bu kural Block modundayken tuzağa dokunan kaynağın 60 saniye boyunca gönderdiği bütün trafiği düşürür; tuzak hedefi de 135-139 aralığında bulunduğundan varsayılan yapılandırmada bu hedefe giden TCP trafiği SMB panelinde görünmez. Karantinadaki kaynakların paketleri ise SMB sayacına ulaşmaya devam eder.
Kapsam ve Sınırlar
INFO
- Kutunun adı imza der, ancak iki kural da bir eşik taşır. Boş paket kuralının eşiği sabit 3/s, SMB kuralınınki ayarlanabilir.
- Boş paket kuralının düzenleme penceresinde limit alanı yoktur; eşiği kuralın tanımındadır.
- Boş paket kuralı yalnız cihaza yönelen IPv4 trafiğinde çalışır ve kurulu akışların paketlerine uygulanmaz.
- Boş paket kuralının modunu öğrenme motoru terfi ettirebilir; terfi istenmiyorsa
Learning Lockanahtarı açılır. - SMB kuralı TCP trafiğini de sayar ve kaynak sayısı iki haznenin toplamı olarak yazıldığı için yüksek çıkabilir.
- İkisi de Mode Promotion izninden muaftır, ancak muafiyet öğrenme koşullarını ortadan kaldırmaz.
- İkisi de karantinaya kaynak gönderebilir.
- Dokunulmamış bir route tablosunda ikisi de katalog varsayılanıyla doğar, yani Block modundadır.
- Muafiyet listesindeki kaynaklar bu kuralların hiçbirine takılmaz ve sayaçlarına da yazılmaz.
- Düzenleme Network alanında değiştirme yetkisi ister.
